GitHub يطلق ميزة AI Scan لفحص طلبات الدمج بشكل عام
توسّع GitHub نطاق أمان الكود مع إطلاق عام لميزة AI Scan، التي تعمل بالتوازي مع CodeQL لاكتشاف الثغرات الأمنية في طلبات الدمج للغات والبرمجيات غير المدعومة سابقاً.
 رضوان عبدالهاديمحرر وكاتب تقني
إطلاق عام لميزة الفحص الذكي
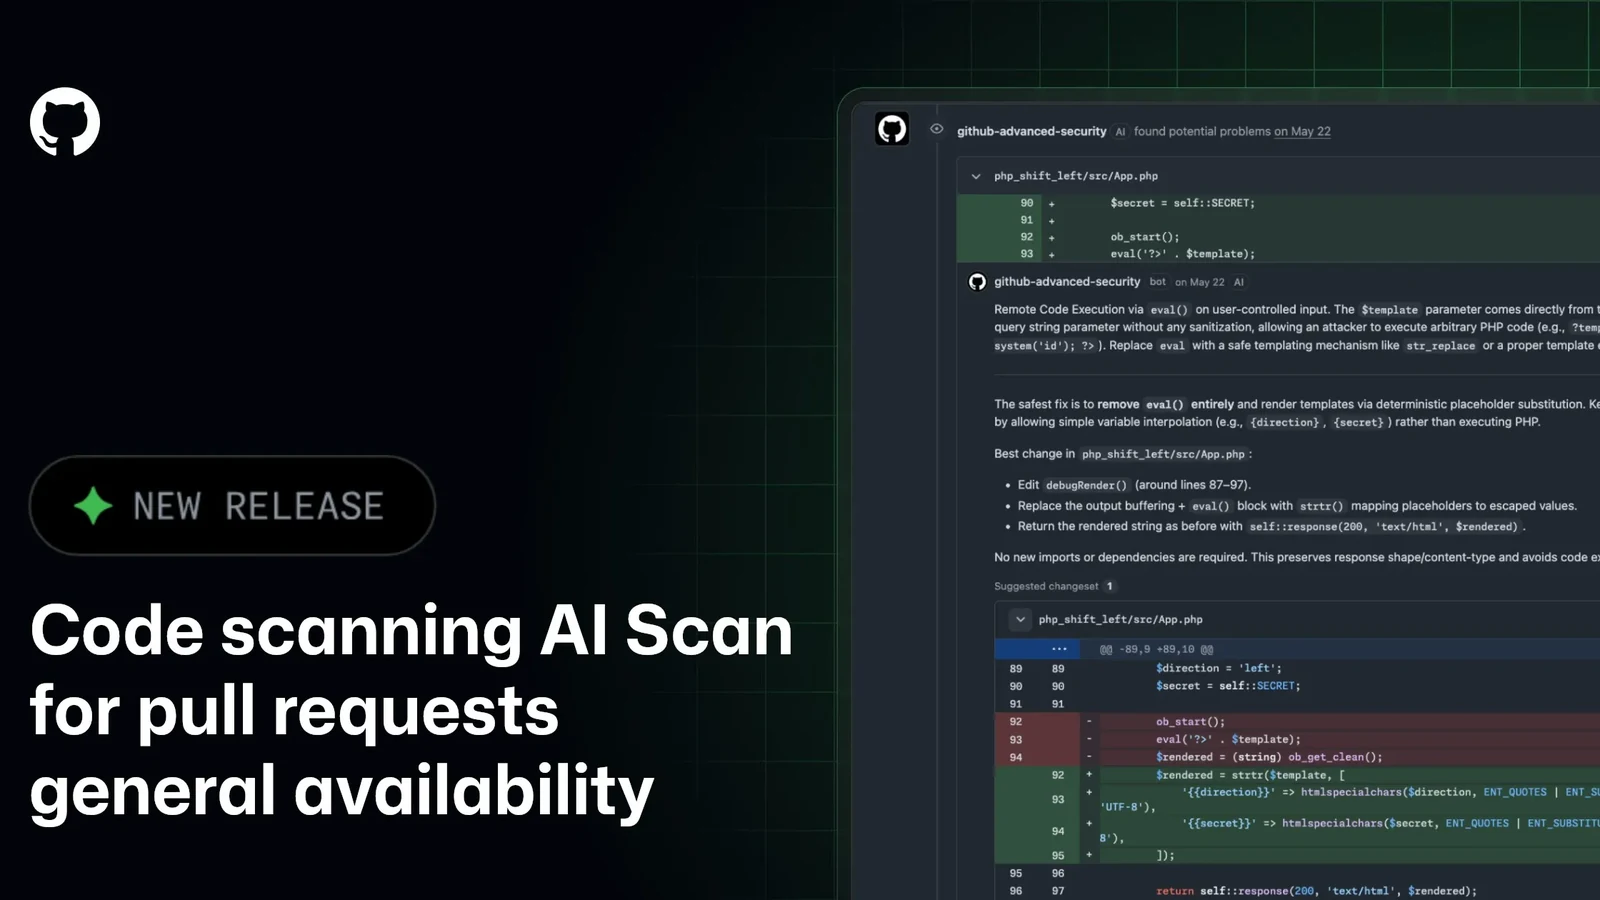
أعلنت شركة GitHub رسمياً عن أن ميزة AI Scan لفحص طلبات الدمج أصبحت متاحة بشكل عام (Generally Available). تأتي هذه الخطوة كجزء من استراتيجية توسيع نطاق أمان الكود، حيث تعمل الأداة كمكمّل قوي لأداة CodeQL المعروفة. الهدف الأساسي هو سد الفجوات الأمنية من خلال اكتشاف الثغرات في التغييرات المقدمة عبر طلبات الدمج، خاصة في اللغات والأطر البرمجية التي لا تغطيها حالياً أدوات CodeQL التقليدية. ويمكن الرجوع إلى GitHub Changelog للاطلاع على التفاصيل الأصلية للمصدر.
تغطية لغات وبرمجيات إضافية
تم تصميم AI Scan خصيصاً لاستهداف الفئات التي تتخطاها الفحوصات الحالية. وتشمل هذه اللغات والأطر: PHP، وShell/Bash، وإعدادات Terraform (HCL)، وملفات Dockerfiles، بالإضافة إلى JSP للغة Java وBlazor للغة C#، وغيرها. هذا التوسع يمنح المطورين حماية أوسع دون الحاجة إلى أدوات خارجية، مما يعزز من شمولية نظام الأمان داخل المنصة. ويمكن الرجوع إلى Back to changelog للاطلاع على التفاصيل الأصلية للمصدر.
آلية العمل وعرض النتائج
تعمل ميزة AI Scan تلقائياً على طلبات الدمج عندما يكون فحص الكود مفعلاً، وتكون إعدادات AI Scan الفعالة للمخزن مسموحة. تظهر النتائج الجديدة جنباً إلى جنب مع نتائج CodeQL في تبويبات المحادثة والملفات المعدلة. ولتمييزها عن التنبيهات التقليدية، تحمل نتائج AI Scan مؤشراً واضحاً مكتوباً عليه "AI". كما قد تتضمن النتائج شرحاً مفصلاً للمخاطر الأمنية المرتبطة بالكود، بالإضافة إلى اقتراحات لإصلاحات تلقائية (Autofix) لمساعدة المطورين على معالجة الثغرات بسرعة.
طبيعة النتائج الاستشارية
من المهم التمييز بين طبيعة هذه النتائج والنتائج الإلزامية. تُصنف نتائج AI Scan على أنها استشارية (Advisory)، مما يعني أنها لا تؤدي إلى فشل فحص الكود (Code Scanning Check) ولا يمكنها منع دمج طلبات الدمج عبر متطلبات مجموعات القواعد (Rulesets). كما أن الأداة لا تعمل على الطلبات القادمة من الفروقات (Forks) أو تلك المنشأة بواسطة Dependabot، مما يترك القرار النهائي للمطورين والمشرفين على المخزن.
المتطلبات والتوافر
تتوفر ميزة AI Scan للمخازن العامة المملوكة للمؤسسات أو الحسابات الشخصية. أما بالنسبة للمخازن الخاصة أو الداخلية المملوكة للمؤسسات، فيكون اشتراك GitHub Code Security أو GitHub Advanced Security شرطاً أساسياً للاستفادة منها. ومن الجدير بالذكر أن استخدام هذه الميزة لا يتطلب حتماً الحصول على ترخيص GitHub Copilot، مما يوسع قاعدة المستخدمين المستفيدين من تقنيات الأمان المدعومة بالذكاء الاصطناعي.
نظام الفوترة والرصيد
يعتمد عمل AI Scan على استهلاك رصيد Code Security AI Credits. يظهر استخدام هذا الرصيد في قسم "استخدام الذكاء الاصطناعي" ضمن فواتير وترخيص المؤسسات، تحت تصنيف منتج "Advanced Security". كما تتيح المنصة للمؤسسات تحديد ميزانيات على مستوى SKU لهذا الرصيد، مما يوفر شفافية وتحكماً في التكاليف المرتبطة باستخدام تقنيات الذكاء الاصطناعي للأمان. يمكن للمستخدمين الاطلاع على تفاصيل الفوترة القائمة على الاستخدام لفهم كيفية احتساب هذه التكاليف بدقة.
المجتمع والمصادر التقنية
دعت GitHub المطورين والمهتمين إلى الانضمام إلى المناقشات المجتمعية الخاصة بميزة AI Scan لمشاركة الخبرات والأفكار. كما توفر المنصة مجموعة من الإرشادات التقنية وأفضل الممارسات عبر نشرتها الإخبارية الثنائية الأسبوعية الموجهة للمطورين. يمكن الاطلاع على التحديثات الرسمية والمزيد من التفاصيل التقنية عبر مدونة GitHub الرسمية التي توثق التغييرات في منصة التطوير.
المصادر
- GitHub ChangelogAI Scan for pull requests generally available
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
GitHub توسّع AI Scan لفحص طلبات السحب دون إعداد CodeQL
أصبح AI Scan من GitHub متاحاً لفحص طلبات السحب بحثاً عن الثغرات حتى عند عدم تفعيل إعداد CodeQL الافتراضي.
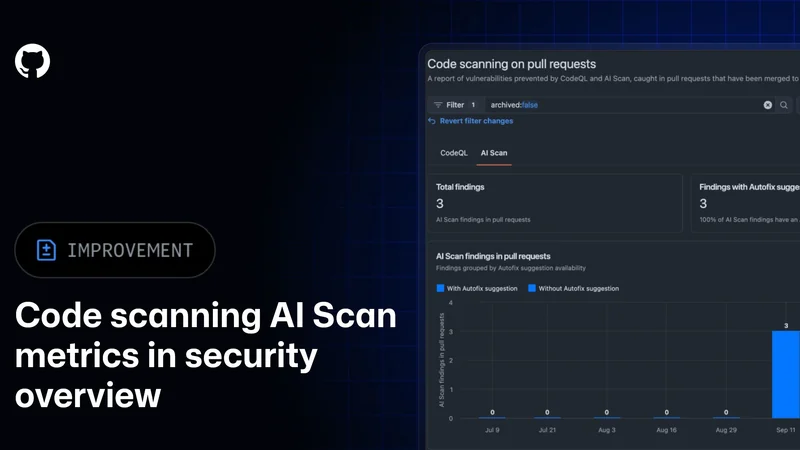
GitHub يضيف مقاييس AI Scan إلى نظرة عامة على الأمان
أطلقت GitHub مقاييس جديدة لميزة AI Scan في نظرة عامة على الأمان، مما يتيح للمدراء مراقبة نتائج الفحص، معدلات الإصلاح، وتفاعل المطورين مع الاقتراحات التلقائية.
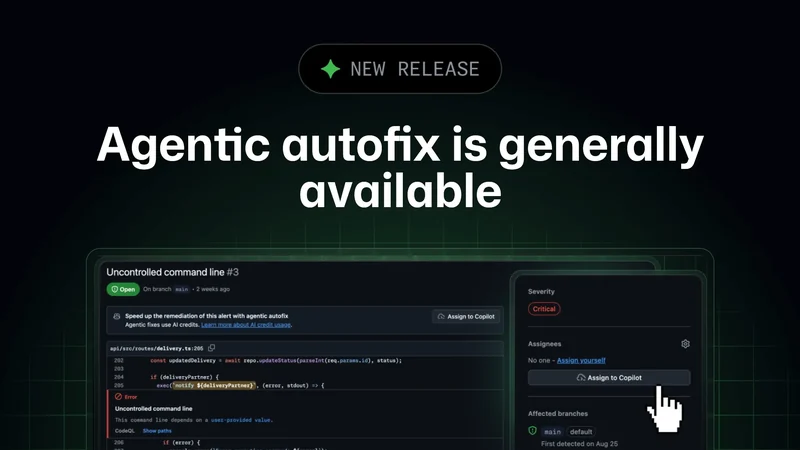
GitHub يطلق إصلاح الأكواد الذكي بشكل عام
أصبح إصلاح تنبيهات فحص الأكواد الذكي متوفراً بشكل عام على GitHub. يعمل كالمطورين، يستكشف الملفات، يقترح الحلول، ويعيد تشغيل CodeQL للتأكد من إغلاق التنبيه قبل فتح طلب سحب.
GitHub يطلق أتمتة Copilot المشتركة لفريق العمل
تتيح ميزة Copilot Automations المشتركة لفرق التطوير بناء مسارات عمل بالذكاء الاصطناعي، مع احتساب التكاليف على المالك وليس المستخدم.