كلودفلير تطلق بوابة ويب آمنة قابلة للبرمجة بالكامل
تتيح التحديثات الجديدة للمستخدمين تشغيل أكواد برمجية مخصصة ضمن مسار سياسات الأمان، مما يمنح المؤسسات مرونة غير مسبوقة دون الحاجة لإدارة بنية تحتية معقدة.
 رضوان عبدالهاديمحرر وكاتب تقني
تطور جديد في أمان الشبكات
تعمل معظم بوابات الويب الآمنة في سوق التقنية وفق نموذج تقليدي يعتمد على مطابقة حركة المرور لشروط معينة، لتنفيذ إجراءات نهائية مثل السماح أو الحظر أو العزل أو التسجيل. وعلى الرغم من كفاءة هذا النموذج الأساسي الذي استمر لعقود في التعامل مع الحالات الشائعة، إلا أن المؤسسات ذات البيئات المعقدة تواجه قيوداً مستمرة عند محاولة تخصيص تلك السياسات.
في هذا السياق، أعلنت شركة كلودفلير عبر مدونة Cloudflare Blog عن خطوة جديدة تهدف إلى تجاوز تلك القيود التقليدية من خلال توفير قدرات برمجية حقيقية ضمن حلول الأمان الخاصة بها، مما يعزز قدرة فرق الأمن السيبراني على التعامل مع التحديات اليومية المتزايدة.
مفهوم البرمجة الحقيقية في منصات SASE
أشارت الشركة في إعلاناتها السابقة إلى أن مفهوم البرمجة قد تعرض لنوع من التخفيف في صناعة الأمان، حيث تكتفي أغلب الجهات بتوفير واجهات برمجة تطبيقات عامة أو أدوات تكامل خارجية. ومع ذلك، تؤكد كلودفلير أن البرمجة الحقيقية تعني القدرة على تشغيل شفرات برمجية مخصصة كتبتها المؤسسة لبيئتها المحلية بشكل مباشر داخل مسار تقييم السياسات في لحظة اتخاذ القرار الأمني.
تعتمد هذه الرؤية الشاملة على دمج منصة الحوسبة الطرفية بالكامل مع خدمات الأمان لتشكيل ما وصفته الشركة بأنه منصة SASE قابلة للبرمجة بالكامل، وهي خطوة تعكس التزامها بتقديم مرونة فائقة تتيح للمطورين وفرق الأمان تخصيص سلوك الشبكة بالكامل.
تكامل عميق بين البوابة ومنصة المطورين
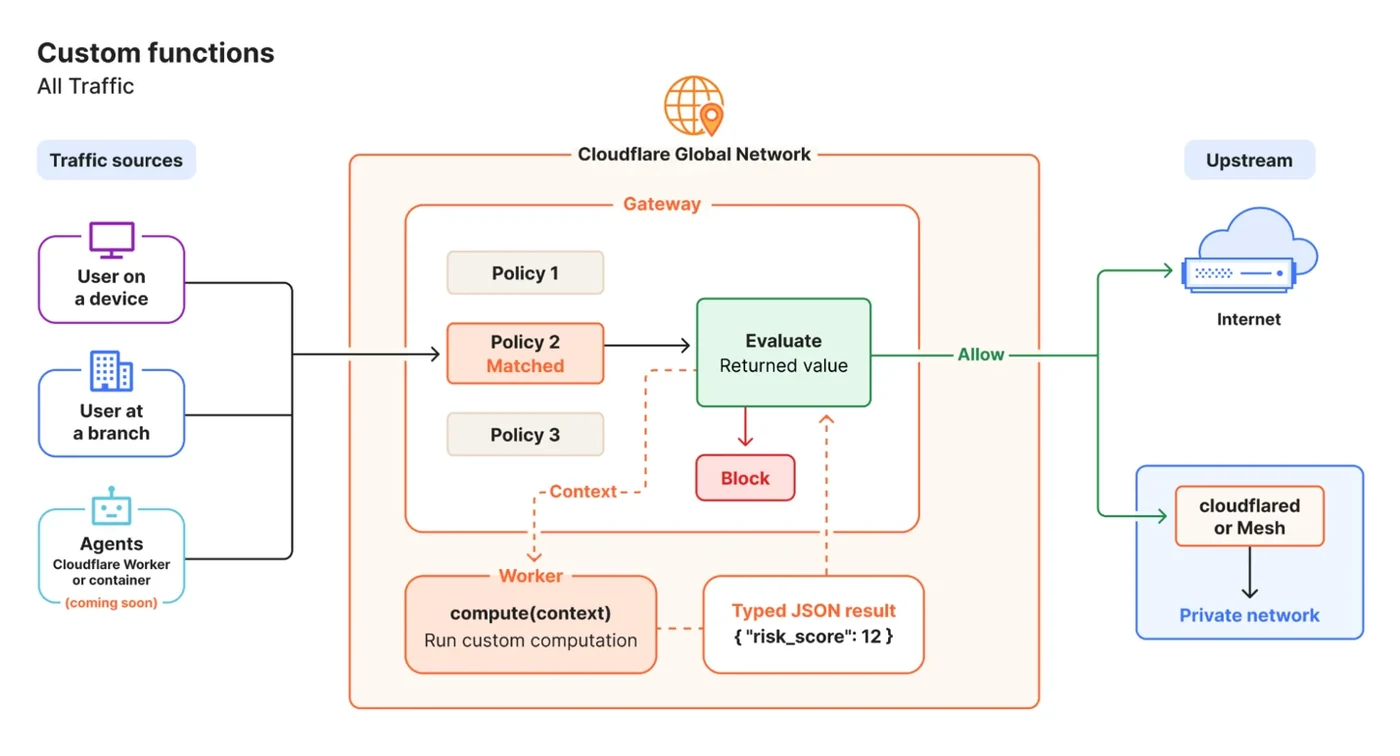
من خلال هذا التحديث، تستفيد حلول مثل Cloudflare Gateway وخدمات منع فقدان البيانات من مرونة وقوة تقنيات الحوسبة الطرفية المدمجة. ويمكن لفرق العمل الآن استخدام شفرات برمجية مخصصة لمعالجة وتعديل حركة المرور أو إدخال بيانات خاصة مباشرة في عملية تقييم السياسات.
تعتمد البنية التحتية الجديدة على استغلال شبكة الشركة العالمية الواسعة لتنفيذ المهام البرمجية محلياً دون الحاجة لعبور حدود شبكية إضافية أو القلق بشأن زمن الاستجابة، مما يمنح المؤسسات تحكماً كاملاً ومرونة غير مسبوقة.
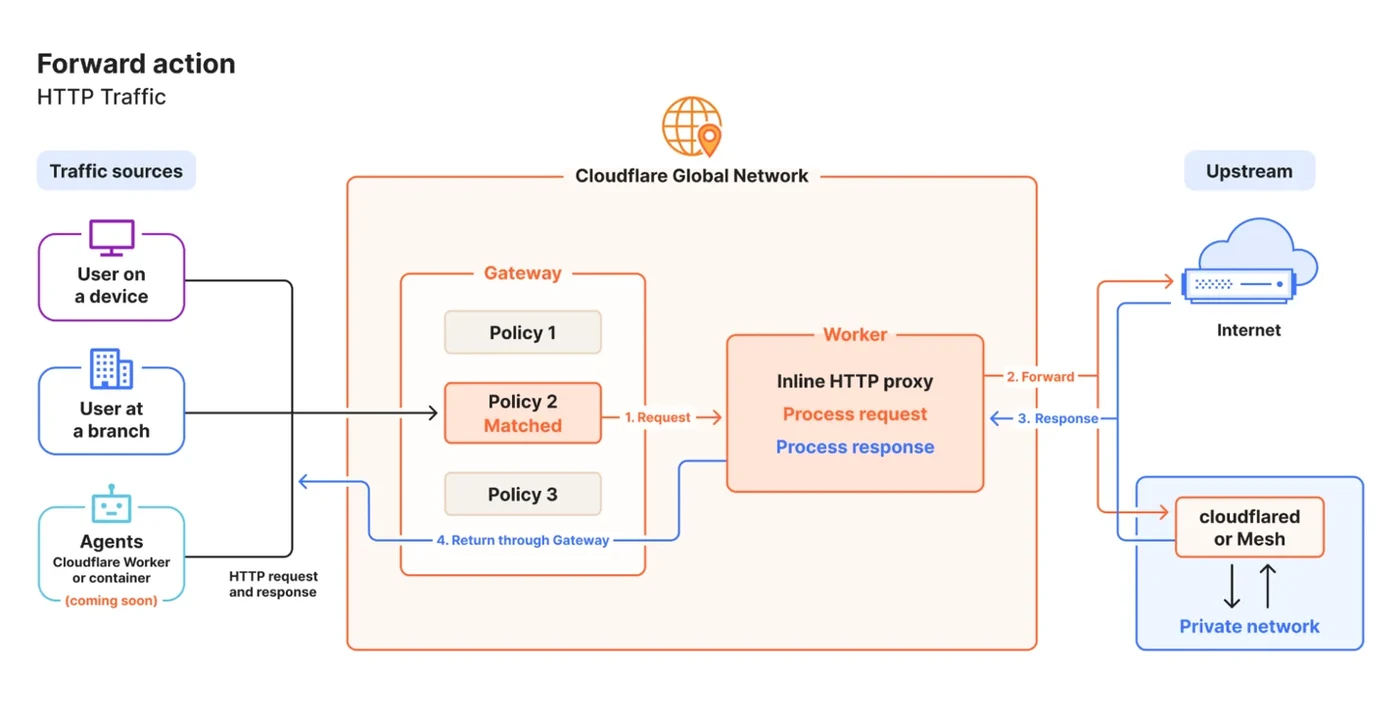
إجراء Forward الجديد ووظائف التخصيص
يقدم التحديث الجديد نوعين رئيسيين لاستدعاء الشفرات البرمجية ضمن سياسات البوابة؛ الأول هو إجراء التوجيه المعروف باسم Forward والمتاح حالياً في نسخة تجريبية عامة، والثاني يتمثل في الوظائف المخصصة المقرر إطلاقها قريباً.
يتيح إجراء Forward تخصيص سلوك حركة مرور بروتوكول نقل النص الفائق من خلال توجيه الطلبات المطابقة إلى شفرة برمجية تعمل كوسيط داخلي. وتتولى البنية التحتية إدارة الاتصالات وإنهاء طبقة المقابس الآمنة، بينما يركز المطورون حصراً على منطق المعالجة والتعديل.
تطبيقات عملية وخيارات تخزين مرنة
إلى جانب تعديل الطلبات، يمكن استخدام القواعد الجديدة لأغراض متعددة مثل إرسال إشعارات فورية، أو التفاعل مع الخدمات السحابية الخارجية، أو تخزين البيانات والاحتفاظ بالسجلات في بيئات تخزين متقدمة تابعة لنظام البيئة الخاص بالشركة.
تتيح هذه القدرات للمؤسسات الاستغناء تدريجياً عن البنى التحتية الوسيطة والمعقدة التي كانت تتطلب صيانة مستمرة، مما يقلل التكاليف التشغيلية ويساهم في رفع كفاءة ومرونة العمليات الأمنية في مواجهة التهديدات الحديثة.
المصادر
- Cloudflare BlogA fully programmable secure web gateway
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
Cloudflare تخطط لإصدار شهادات TLS آمنة ضد الحواسيب الكمومية
تعتزم Cloudflare إطلاق شهادات تشفير هجينة تعتمد على أشجار ميركل لحماية بنية الويب من هجمات الحواسيب الكمومية، مع بدء الإصدار في الربع الأول من 2027.
كلودفلير تطلق مسابقة التقاط العلم لاختبار حماية جدار الحماية
أطلقت كلودفلير مسابقة "التقاط العلم" لبيئة PHP عبر برنامج المكافآت لاختبار قواعد حماية جدار حماية تطبيقات الويب ودعوة الباحثين لتجاوز الدفاعات.
Cloudflare تطلق نظاماً للمساءلة المستمرة للروبوتات الموثقة
تقدم Cloudflare نظاماً جديداً لتقييم سلوك الروبوتات الموثقة باستمرار، لضمان احترامها لتفضيلات المواقع مثل robots.txt واستجابات HTTP 429، مما يعزز الثقة في التفاعلات الآلية.
Cloudflare تطلق مسابقة لبناء منصة Git جديدة لعصر وكلاء الذكاء الاصطناعي
أعلنت Cloudflare عن مسابقة عالمية لبناء الجيل القادم من منصات Git باستخدام Artifacts وWorkers، مع جوائز مالية وتذاكر لحضور مؤتمر Connect في سان فرانسيسكو.