GitHub يطلق إصلاح الأكواد الذكي بشكل عام
أعلنت GitHub عن التوفر العام لميزة الإصلاح الذكي لتنبيهات فحص الأكواد، مما يتيح لمطوري GitHub Enterprise Cloud معالجة الأخطاء الأمنية والبرمجية تلقائياً عبر Copilot.
 رضوان عبدالهاديمحرر وكاتب تقني
التوفر العام لميزة الإصلاح الذكي
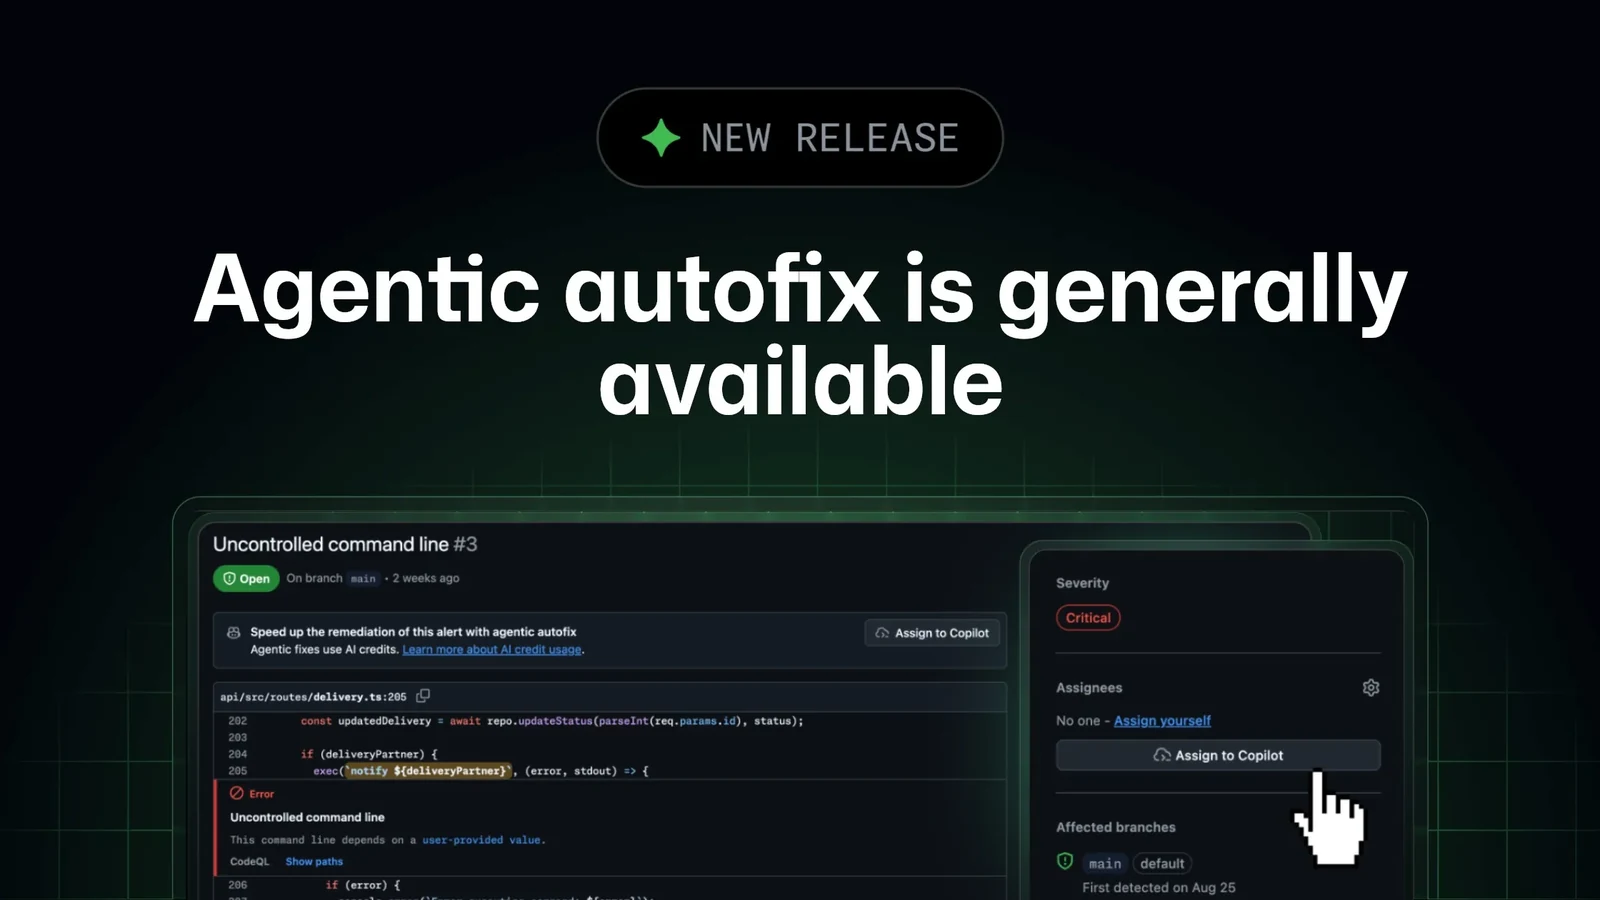
أعلنت GitHub رسمياً عن التوفر العام (General Availability) لميزة الإصلاح الذكي لتنبيهات فحص الأكواد (Agentic autofix for code scanning alerts). تتيح هذه الميزة لمستخدمي GitHub Code Security و GitHub Advanced Security على GitHub Enterprise Cloud، بما في ذلك نسخ Enterprise Cloud مع إقامة البيانات، معالجة التنبيهات الأمنية والبرمجية بشكل أوتوماتيكي. تعمل الميزة بنفس طريقة عمل المطور البشري؛ حيث تستكشف الملفات ذات الصلة في قاعدة الكود، تقترح إصلاحاً، ثم تعيد تشغيل أداة CodeQL للتأكد من أن الإصلاح يغلق التنبيه بنجاح قبل فتح طلب سحب (Pull Request) لمراجعته. ويمكن الرجوع إلى GitHub Changelog للاطلاع على التفاصيل الأصلية للمصدر.
آلية عمل Copilot في معالجة التنبيهات
عند تعيين تنبيه فحص كود إلى Copilot، تبدأ الميزة بعملية تحليل متعددة الخطوات. أولاً، تستكشف الملفات ذات الصلة عبر قاعدة الكود بأكملها لفهم السياق. ثانياً، إذا لزم الأمر، تقوم بتكرار عمليات التعديل حتى تصل إلى حل مستقر. أخيراً، تفتح الميزة طلب سحب مسودة (Draft Pull Request) جاهزاً للمراجعة. يتضمن هذا الطلب ملخصاً شاملاً للإصلاح، والسبب الذي يجعله يغلق التنبيه، بالإضافة إلى خطوات التحقق التي اتخذها Copilot للتأكد من عمل الإصلاح بشكل صحيح. يمكن للمستخدمين توجيه Copilot لإجراء تغييرات إضافية على الطلب من خلال التعليق على الطلب مباشرة أو التفاعل مع الجلسة في تبويب Agents الخاص بالمستودع. ويمكن الرجوع إلى Back to changelog للاطلاع على التفاصيل الأصلية للمصدر.
طرق تفعيل وتعيين التنبيهات
عند تفعيل ميزة الإصلاح الذكي، تحل زر "تعيين إلى Copilot" (Assign to Copilot) محل خيار "توليد إصلاح" (Generate Fix) المجاني الذي كان متاحاً سابقاً على التنبيهات الفردية. يوفر النظام ثلاث طرق رئيسية لتعيين التنبيهات: أولاً، من أي تنبيه فحص كود على الفرع الافتراضي للمستودع، يمكن تعيين التنبيه مباشرة إلى Copilot. ثانياً، من قائمة التنبيهات الأمنية في المستودع أو حملة الأمان، يمكن تحديد ما يصل إلى 25 تنبيهاً لإصلاحها معاً في طلب سحب واحد. ثالثاً، يمكن استخدام واجهة برمجة التطبيقات REST لتحديث تنبيه فحص الكود من خلال تعيين assignees إلى ["copilot-swe-agent[bot]"].
القيود والشروط التقنية
تدعم ميزة الإصلاح الذكي تنبيهات فحص الكود الموجودة على الفرع الافتراضي للمستودع فقط. لا يمكن تعيين التنبيهات التي تم اكتشافها حصرياً على طلبات السحب أو الفروع الأخرى إلى Copilot. كما تتطلب الميزة تفعيل سياسات محددة على مستوى المؤسسة. يجب على مسؤول المؤسسة (Enterprise Administrator) تفعيل الوصول إلى الميزة عبر سياسة جديدة تسمى "Agentic autofix" ضمن سياسات الأمان المتقدم (Advanced Security policies). بعد تفعيل السياسة على مستوى المؤسسة، يمكن لمسؤولي المنظمة أو المستودع تفعيل الميزة في إعدادات الأمان الكودي (Code Security settings) الخاصة بالمنظمة أو المستودع. بالإضافة إلى ذلك، يتطلب الوصول إلى الميزة تحديد طريقة فوترة Copilot مسبقاً.
الفوترة واستهلاك الموارد
تستهلك ميزة الإصلاح الذكي لتنبيهات فحص الكود من رصيد AI Credits ضمن ميزانية Code Security، بالإضافة إلى دقائق GitHub Actions. يتم عرض استخدام AI Credits في قسم "الاستخدام الذكي" (AI usage) ضمن فوترة وترخيص المؤسسة، وتظهر تحت منتج "Advanced Security". يمكن للمستخدمين أيضاً تحديد ميزانيات على مستوى SKU لرصيد AI Credits الخاص بـ Code Security. يوفر النظام خيارات فوترة مبنية على الاستخدام لمؤسسات Copilot، مما يتيح إدارة التكاليف بشكل دقيق بناءً على حجم الاستخدام الفعلي للميزات الذكية.
الموارد والمجتمع التقني
توفر GitHub توثيقاً شاملاً لميزة الإصلاح الذكي لتنبيهات فحص الكود، حيث يمكن للمستخدمين الاطلاع على التفاصيل التقنية والإعدادات المطلوبة. كما تشجع الشركة مجتمع المطورين على الانضمام إلى النقاشات حول الميزة الجديدة ومشاركة الخبرات والأفضل ممارسات الاستخدام. يمكن للمطورين أيضاً الاطلاع على أحدث التحديثات التقنية والأدلة الإرشادية من خلال النشرة الإخبارية الأسبوعية المخصصة للمطورين، والتي توفر نصائح وأفضل الممارسات لمواكبة التطورات المستمرة في أدوات الأمان الكودي.
المصادر
- GitHub ChangelogAgentic autofix for code scanning alerts general availability
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
GitHub يطلق ميزة AI Scan لفحص طلبات الدمج بشكل عام
أعلنت GitHub عن توفر ميزة AI Scan لفحص طلبات الدمج بشكل عام، مما يعزز أمان الكود عبر اكتشاف الثغرات في لغات وبرمجيات لا تغطيها أدوات CodeQL التقليدية.
GitHub تطلق تحليلاً للوصول لتبسيط تنبيهات Dependabot
أطلقت GitHub ميزة تحليل الوصول لتحديد الثغرات القابلة للاستغلال فعلياً في الكود، مما يساعد المطورين على تحديد الأولويات بدقة وتقليل الوقت المهدر في معالجة تنبيهات الأمان غير الحرجة.
GitHub يضيف مقاييس AI Scan إلى نظرة عامة على الأمان
أطلقت GitHub مقاييس جديدة لميزة AI Scan في نظرة عامة على الأمان، مما يتيح للمدراء مراقبة نتائج الفحص، معدلات الإصلاح، وتفاعل المطورين مع الاقتراحات التلقائية.
GitHub يطلق أتمتة Copilot المشتركة لفريق العمل
تتيح ميزة Copilot Automations المشتركة لفرق التطوير بناء مسارات عمل بالذكاء الاصطناعي، مع احتساب التكاليف على المالك وليس المستخدم.