GitHub يضيف مقاييس AI Scan إلى نظرة عامة على الأمان
تتيح التحديثات الجديدة لمسؤولي المؤسسات والشركات مراقبة أداء الفحص الآلي للطلبات السحبية (Pull Requests) من خلال مقاييس شاملة في لوحة الأمان.
 رضوان عبدالهاديمحرر وكاتب تقني
مراقبة أداء الفحص الذكي
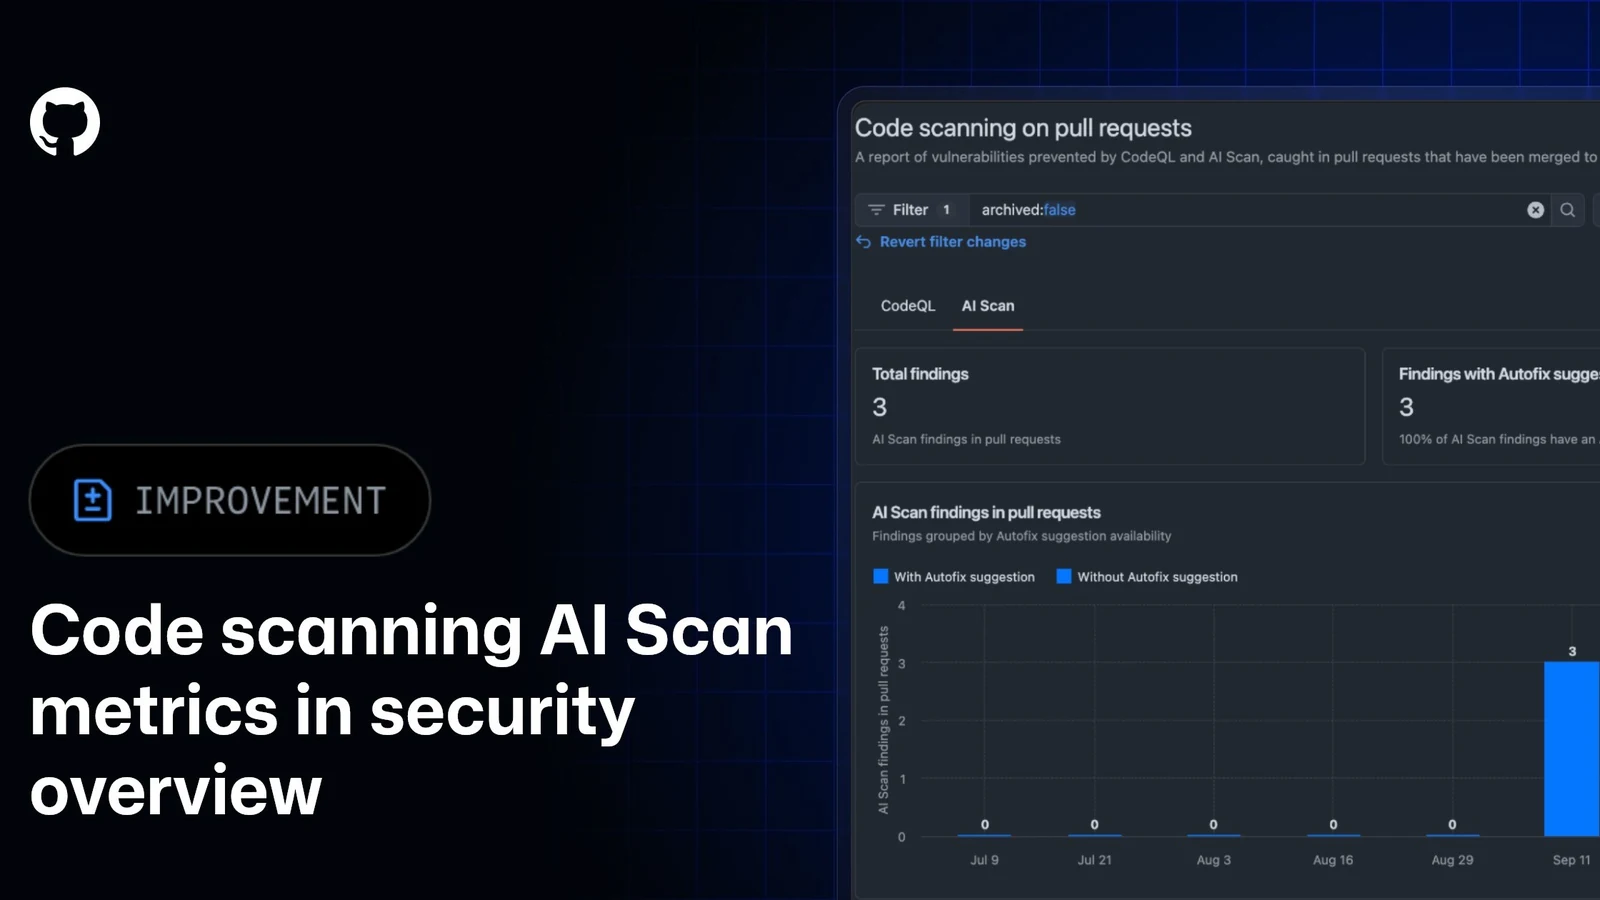
أعلنت شركة GitHub عن إضافة مقاييس جديدة لميزة AI Scan الخاصة بالطلبات السحبية (Pull Requests) ضمن قسم نظرة عامة على الأمان (Security Overview). تتيح هذه التحديثات لمسؤولي المؤسسات والشركات مراقبة التأثير المباشر للفحص الآلي على أمان الكود. تشمل المقاييس الجديدة عدد النتائج التي تم توليدها بواسطة AI Scan، وعدد النتائج التي تم حلها، بالإضافة إلى معدل الإصلاح (Remediation Rate). كما تعرض البيانات المستودعات التي أنتجت نتائج، والاتجاهات عبر فترة الإبلاغ المحددة، وتكرار تطبيق المطورين لاقتراحات الإصلاح التلقائي (Autofix). ويمكن الرجوع إلى GitHub Changelog للاطلاع على التفاصيل الأصلية للمصدر.
إعادة هيكلة واجهة الفحص
في إطار تحسين تجربة المستخدم، أعادت GitHub تسمية صفحة "CodeQL pull requests" لتصبح "Code scanning on pull requests". تتضمن هذه الصفحة الآن تبويبين منفصلين: واحد خاص بـ CodeQL وآخر خاص بـ AI Scan. يعرض تبويب AI Scan إجمالي عدد النتائج، مع تفصيل يوضح عدد النتائج التي تتضمن اقتراح إصلاح تلقائي وتلك التي لا تتضمنه. تم نقل المقاييس التي كانت موجودة سابقاً في صفحة CodeQL pull requests لتظهر الآن تحت تبويب CodeQL، مما يوفر وضوحاً أكبر في تمييز مصادر النتائج الأمنية. ويمكن الرجوع إلى Back to changelog للاطلاع على التفاصيل الأصلية للمصدر.
فوائد للفريق الأمني
تهدف هذه المقاييس إلى مساعدة فرق الأمن في تقييم فعالية AI Scan على مستوى المؤسسة أو الشركة بأكملها. بدلاً من الاضطرار إلى مراجعة كل طلب سحب على حدة لفهم مدى استجابة المطورين، يمكن الآن الاعتماد على بيانات مجمعة تعكس سلوك الفريق. تتيح هذه الرؤية الشاملة للفريق الأمني فهم كيفية تفاعل المطورين مع تنبيهات الأمان، مما يساعد في اتخاذ قرارات مستنيرة بشأن توسيع نطاق استخدام الأداة أو استثمار موارد إضافية في تحسين عمليات الأمان داخل المنظمة.
توفر الميزة والمتطلبات
تتوفر هذه الميزة حالياً كعرض توضيحي عام (Public Preview) على منصة github.com، بما في ذلك GitHub Enterprise Cloud. تتطلب الاستفادة من هذه المقاييس أن يكون العميل مشتركاً في باقات GitHub Code Security أو GitHub Advanced Security. تجدر الإشارة إلى أن إصدار GitHub Enterprise Server لا يدعم هذه التحديثات في الوقت الحالي. تتيح هذه المرحلة للمستخدمين تجربة الميزة وتقديم ملاحظاتهم قبل الإطلاق الكامل، مما يضمن توافقه مع احتياجات بيئات العمل المختلفة.
خلفية عن AI Scan
تُعد ميزة AI Scan جزءاً من استراتيجية GitHub لتعزيز أمان الكود باستخدام تقنيات الذكاء الاصطناعي. تتيح هذه الأداة اكتشاف الثغرات الأمنية المحتملة في الطلبات السحبية قبل دمجها في الكود الرئيسي. يمكن للمستخدمين معرفة المزيد عن كيفية عمل AI Scan للطلبات السحبية من خلال الوثائق الرسمية، كما يمكنهم الانضمام إلى مناقشات المجتمع الخاصة بـ AI Scan لمشاركة الخبرات والأسئلة التقنية مع مجتمع المطورين.
المصادر
- GitHub ChangelogCode scanning AI Scan metrics in security overview
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
GitHub توسّع AI Scan لفحص طلبات السحب دون إعداد CodeQL
أصبح AI Scan من GitHub متاحاً لفحص طلبات السحب بحثاً عن الثغرات حتى عند عدم تفعيل إعداد CodeQL الافتراضي.
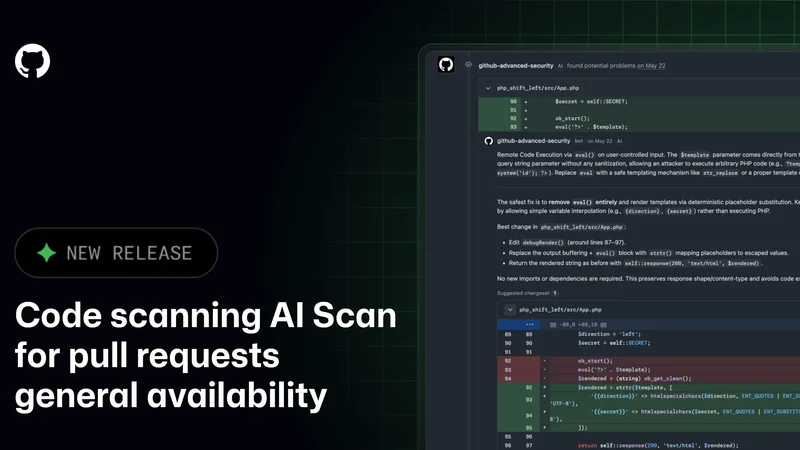
GitHub يطلق ميزة AI Scan لفحص طلبات الدمج بشكل عام
أعلنت GitHub عن توفر ميزة AI Scan لفحص طلبات الدمج بشكل عام، مما يعزز أمان الكود عبر اكتشاف الثغرات في لغات وبرمجيات لا تغطيها أدوات CodeQL التقليدية.
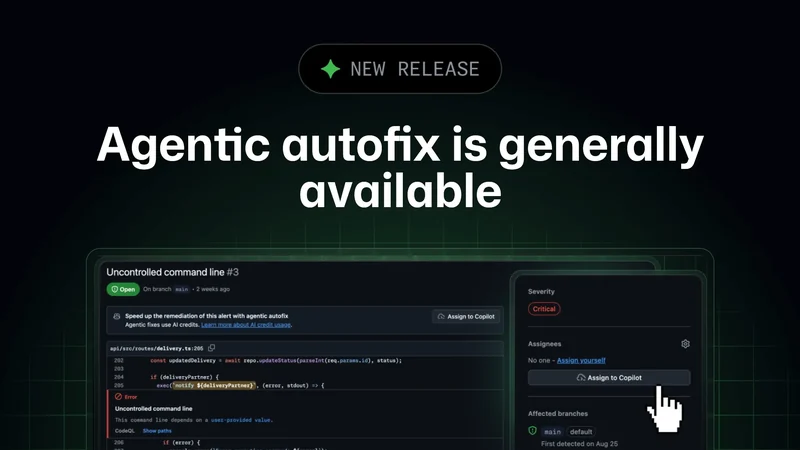
GitHub يطلق إصلاح الأكواد الذكي بشكل عام
أصبح إصلاح تنبيهات فحص الأكواد الذكي متوفراً بشكل عام على GitHub. يعمل كالمطورين، يستكشف الملفات، يقترح الحلول، ويعيد تشغيل CodeQL للتأكد من إغلاق التنبيه قبل فتح طلب سحب.
جهاز كشف الأسرار المسربة بالذكاء الاصطناعي من GitHub
أعلنت GitHub عن نموذج مخصص لكشف الأسرار المسربة بوعي بالسياق، مشمولةً بالتنبيهات، والحماية الفورية للدفع، ومراجعات أمان Copilot.