هجوم سيبراني يضرب مبردات المتاجر الكبرى في أوروبا
تسبب هجوم سيبراني واسع النطاق استهدف وحدات التحكم بالتبريد في رفع درجات الحرارة بمئات المتاجر والثلاجات عبر الدول الأوروبية، مما أسفر عن تلف كميات كبيرة من الأغذية الطازجة.
 رضوان عبدالهاديمحرر وكاتب تقني
تفاصيل الهجوم السيبراني على المتاجر
تعرضت مئات المتاجر الكبرى وسلاسل التجزئة في مختلف أنحاء القارة الأوروبية لهجوم سيبراني مباغت استهدف أنظمة التبريد فيها، حيث تم التلاعب بإعدادات الثلاجات والمجمدات خلال ساعات الليل لتحويلها إلى وضع إذابة الجليد، وفقاً لما ذكرته تقارير صحفية ومنصات متخصصة مثل موقع SecurityWeek.
وأوضحت تقارير ومصادر إعلامية أن المهاجمين نجحوا في رفع درجات الحرارة داخل بعض وحدات التبريد والمجمدات لتصل إلى 50 درجة مئوية، وبقيت على هذا الوضع لنحو ستة ساعات كاملة قبل أن يكتشف الموظفون المشكلة في الصباح الباكر، مما أدى إلى تلف الأغذية الطازجة وتكبد الشركات خسائر مالية جسيمة قدرتها مصادر إعلامية بملايين اليوروهات.
نطاق الأضرار والدول المتضررة في أوروبا
تركز الجزء الأكبر من الأضرار الناجمة عن هذا الاختراق في فرنسا، إلا أن الهجوم امتد ليشمل تجار التجزئة والمواد الغذائية في دول أوروبية أخرى من بينها بلجيكا، ألمانيا، هولندا، بولندا، البرتغال وإسبانيا، حسبما أفادت وكالة رويترز.
وطال الهجوم العديد من سلاسل المتاجر الشهيرة في أوروبا، شملت Auchan وCarrefour وE.Leclerc وIntermarché المملوكة لـ Groupement Mousquetaire، فضلاً عن متاجر Monoprix، مما تسبب في أزمة تشغيلية واسعة النطاق لمتاجر التجزئة.
ردود فعل المسؤولين وتحركات الشركات
أكد دومينيك شيليشيه، الرئيس التنفيذي لـ Cooperative U التي تدير متاجر تحت علامات تجارية مثل Hyper U وSuper U وU Express وUtile، عبر منصة إكس أن عدة فروع تابعة للمجموعة قد تأثرت بهذا الهجوم غير المسبوق، ونشر تعليقات تناقلتها وسائل الإعلام مثل BFM TV.
وأشار شيليشيه في منشوراته إلى أن الفرق المختصة تعمل بالتنسيق مع خبراء أنظمة التبريد لإعادة الأمور إلى نصابها بأسرع وقت ممكن، معتبراً أن استهداف المعدات الأساسية لحفظ المنتجات الغذائية يعتبر أمراً بالغ الخطورة وغير مسبوق وغير مقبول على الإطلاق، مشدداً على ضرورة إجراء تحقيق شامل لكشف ملابسات الهجوم.
كيفية الاختراق والتحقيقات الأمنية
أفادت التفاصيل التقنية بأن المهاجمين استهدفوا واقتربوا من وحدات التحكم بالتبريد المصنعة من قبل شركة Danfoss الدنماركية، وقاموا بالسيطرة عليها عن بعد لتعديل إعدادات الحرارة، حيث علّق الباحث الأمني لوكاش أولينيك على الحادثة بالقول إن الموظفين الذين فتحوا المجمدات صباحاً فوجئوا بموجة هائلة من الهواء الساخن.
ويأتي هذا الهجوم واسع النطاق بعد نحو شهرين من تحذيرات أصدرتها شركة الأمن السيبراني Claroty بخصوص وجود ثغرات أمنية في منصة الإدارة AK-SM 800A التابعة لشركة Danfoss، والتي يمكن أن تتيح للمهاجمين تجاوز آليات المصادقة وتنفيذ تعليمات برمجية عن بعد.
تداعيات أمنية وتحذيرات الشركات التقنية
كانت شركة Claroty قد أشارت إلى اكتشاف آلاف واجهات الإدارة المعروضة على الإنترنت لمنصة AK-SM 800A، وحثت العملاء حينها على ترقية أنظمتهم إلى إصدار البرامج الثابتة R4.3.1 الذي يحتوي على التحديثات الأمنية اللازمة لسد هذه الثغرات وتأمين الأنظمة المركزية.
ورغم هذه التحذيرات الأمنية السابقة، لا يزال الغموض يكتنف ما إذا كان منفذو الهجوم قد استغلوا بالفعل تلك الثغرات المحددة التي كشفت عنها شركة الأمن السيبراني أم أنهم استخدموا طرقاً أخرى، بينما تواصل الجهات المختصة تحقيقاتها لمعرفة ملابسات الحادث.
المصادر
- SecurityWeekRefrigeration Controller Hack Spoils Food Across European Supermarkets
تابع التسلسل الزمني
أخبار مرتبطة
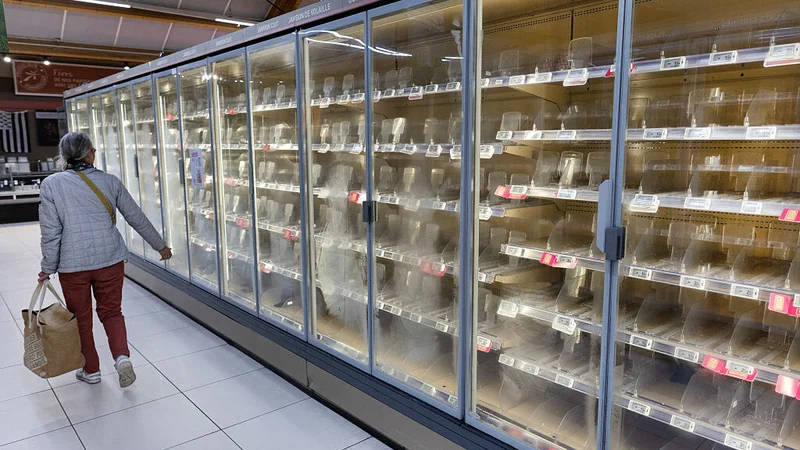
موجة هجمات سيبرانية تستهدف مبردات المتاجر في أوروبا وتتلف الأغذية
موجة جديدة من الهجمات السيبرانية تستهدف ثلاجات ومبردات المتاجر الكبرى في دول أوروبية مختلفة، مما أدى إلى تلف كميات كبيرة من الأغذية وإحداث اضطرابات واسعة.
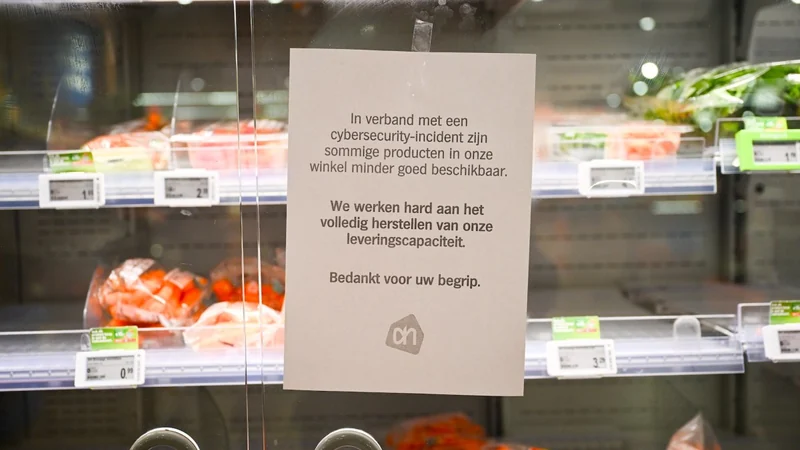
اختراق ثلاجات 700 سوبرماركت فرنسي يكشف ثغرات أمنية قاتلة
تسبب هجوم سيبراني استهدف أنظمة تبريد في 700 متجر فرنسي بأضرار بملايين اليوروهات وحرائق، بعد استغلال ثغرات في أجهزة تحكم قديمة متصلة بالإنترنت دون حماية.
ثغرة أمنية خطيرة في TeamViewer تهدد أجهزة الدعم الفني
اكتشفت شركة الأمن السيبراني Remedio ثغرة أمنية عالية الخطورة في أداة TeamViewer تتيح للمضيفين الخبثاء السيطرة الكاملة على أنظمة فنيي الدعم.
أبرز المستجدات التقنية: ثغرة UEFI ونزاع أنثروبيك
استعراض لأبرز التطورات الأمنية والتقنية في تقرير SecurityWeek الأسبوعي، وشملت نزاعاً أحول أنثروبيك وثغرة حرجة في أنظمة الخوادم العالمية.