موجة هجمات سيبرانية تستهدف مبردات المتاجر في أوروبا وتتلف الأغذية
ضربت موجة ثانية من الهجمات السيبرانية ثلاجات ومبردات المتاجر الكبرى في عدة دول أوروبية، متسببة في ارتفاع درجات الحرارة داخل الوحدات وتلف الأغذية المعروضة.
 رضوان عبدالهاديمحرر وكاتب تقني
تفاصيل الموجة الثانية من الهجمات السيبرانية على المتاجر الأوروبية
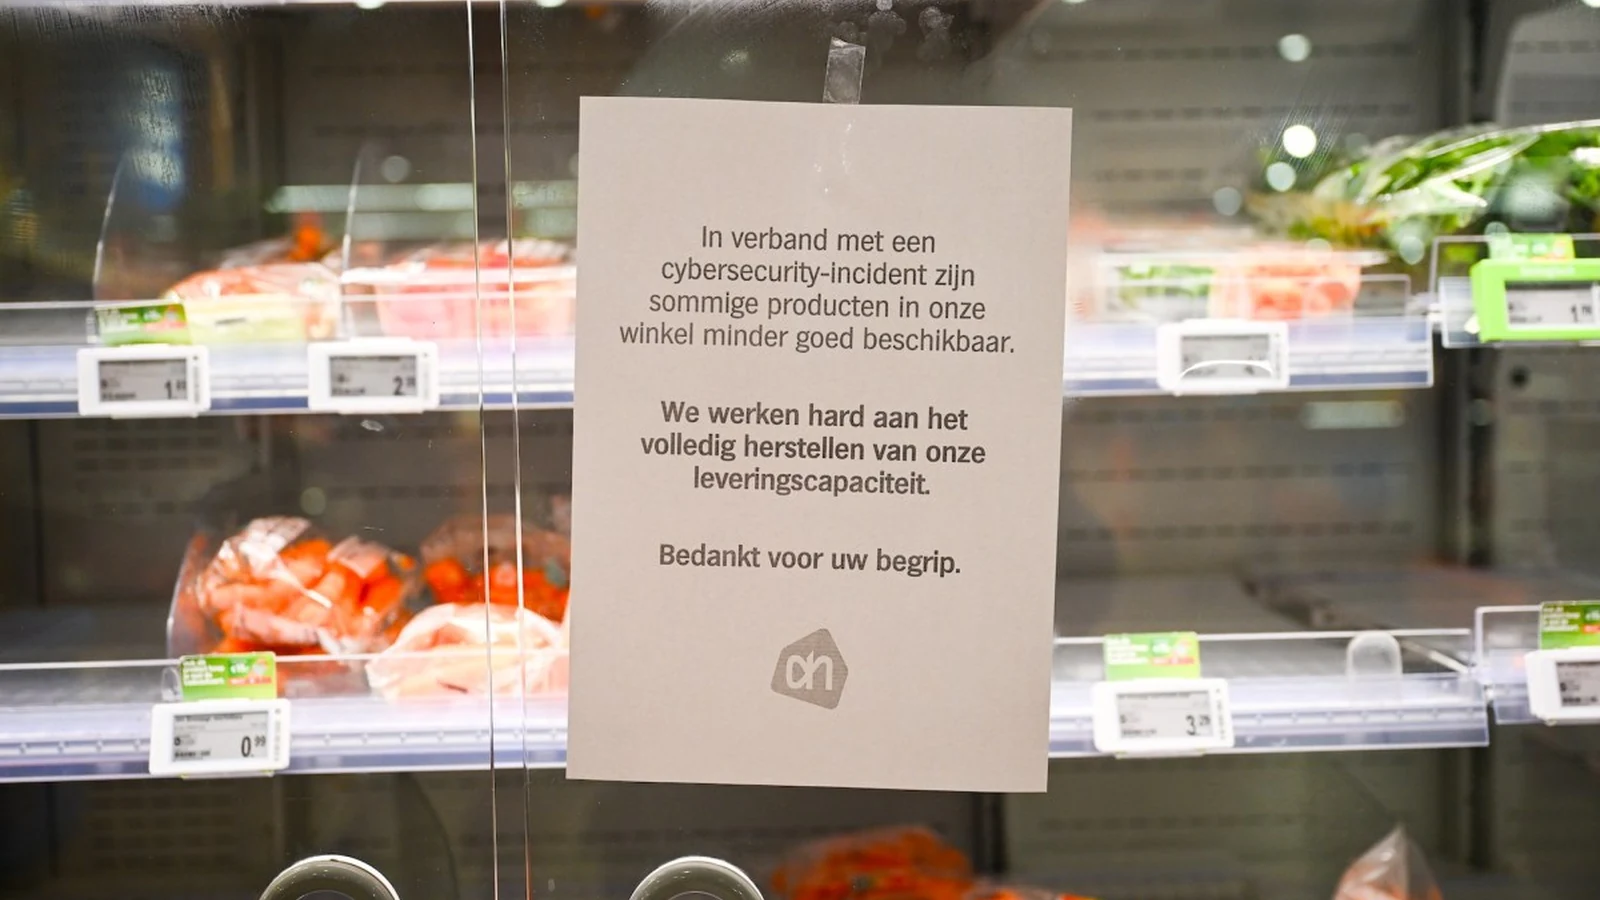
شهدت عدة دول أوروبية موجة جديدة من الهجمات السيبرانية التي تستهدف مبردات وثلاجات المتاجر الكبرى، وهو ما أسفر عن ارتفاع مفاجئ في درجات الحرارة داخل تلك الوحدات وتلف كميات هائلة من المواد الغذائية في عشرات المتاجر المتفرقة، وذلك حسب ما أفادت به تقارير نشرتها منصة TechCrunch التقنية التي تابعت تفاصيل هذه الواقعة عبر تغطياتها المستمرة لمجال الأمن السيبراني.
توزعت تأثيرات هذه الهجمات على عدة أسواق حيوية في القارة العجوز، شملت دولاً مثل بلجيكا وإيرلندا ولوكسمبورغ والسويد، حيث اضطرت سلاسل المتاجر الكبرى إلى التخلص من كميات ضخمة من الأغذية التي تعرضت للذوبان وصارت غير صالحة للاستهلاك البشري، مما أثار مخاوف جديدة بشأن أمن سلاسل الإمداد الغذائي واعتمادها المتزايد على الأنظمة الذكية المتصلة بالشبكات. ويمكن الرجوع إلى Zack Whittaker للاطلاع على التفاصيل الأصلية للمصدر.
تأكيد الشركات المالكة وطبيعة الاختراقات التقنية
أكدت عمالقة قطاع التجزئة والمتاجر الكبرى، وتحديداً شركتا Ahold Delhaize وColruyt، وقوع هذه الاختراقات التقنية خلال ساعات الليل، ووفقاً لما نقلته وكالة رويترز عن شركة بلجيكية تتولى إدارة الأنظمة التشغيلية لسلسلة متاجر Delhaize، فإن المهاجمين عمدوا إلى تغيير الإعدادات الخاصة بأنظمة التبريد لتتحول تلقائياً إلى وضع إذابة الجليد وتخفيف البرودة.
تأتي هذه الأحداث لتسلط الضوء مجدداً على مدى هشاشة البنى التحتية الرقمية المرتبطة بالقطاعات الحيوية، حيث تؤكد مثل هذه حوادث الاختراق أن الثغرات البرمجية في الأجهزة الموصولة بالإنترنت قد تتحول بسرعة إلى خسائر مادية فادحة وأزمات تشغيلية تؤثر مباشرة على المستهلكين في مختلف الأسواق المستهدفة.
خلفيات تقنية وثغرات سابقة في وحدات التبريد الدنماركية
تعقيباً على هذه التطورات، أشارت تقارير متخصصة إلى أن هذه الهجمات تأتي امتداداً لحوادث سابقة مماثلة استهدفت مبردات المتاجر في فرنسا خلال الشهر الماضي، وأدت حينها إلى تلف الأغذية في مئات المتاجر نتيجة التلاعب المتعمد بدرجات حرارة الوحدات.
أوضح الباحثون الأمنيون أن أصل المشكلة يعود إلى وحدات التبريد المتصلة بالإنترنت التي تنتجها شركة Danfoss الدنماركية، والتي توقفت عن تقديم التحديثات الأمنية اللازمة لتأمين تلك الأجهزة، وكانت شركة الأمن السيبراني Claroty قد أطلقت تحذيرات مبكرة في شهر أغسطس الماضي مفادها أن تلك الوحدات تعرضت لمخاطر عالية تجعلها عرضة لعمليات الاختراق والتعطيل عن بعد.
تداعيات الهجمات السيبرانية على سلاسل الإمداد الغذائي
تُبرز حوادث القرصنة المتكررة على وحدات التجميد والتبريد كيف يمكن للهجمات الرقمية أن تخلّف عواقب وخيمة وملموسة على أرض الواقع، ولا سيما فيما يتعلق بسلامة سلاسل الإمداد الغذائي التي تعاني غالباً من ممارسات أمنية ضعيفة أو متجاهلة في الجانب السيبراني، وتذكرنا هذه الحوادث بما حدث في عام 2005 عندما تعرضت شركة التوزيع الغذائي العملاقة UNFI لهجوم سيبراني أدى إلى نقص حاد في المواد الغذائية وفراغ الأرفف في المتاجر ومحلات البقالة بمختلف أنحاء الولايات المتحدة.
وقد ترتب على ذلك الهجوم في حينه مشكلات واسعة في توفر المنتجات، حيث أبلغت سلاسل كبرى مثل متاجر Whole Foods العاملين فيها بأن الاضطرابات الناتجة عن اختراق الموزع الرئيسي ستؤثر بشكل مباشر على قدرتها في تلبية طلبات المستهلكين وعرض المنتجات بانتظام.
تحقيقات رسمية في حوادث مشابهة تستهدف القواعد العسكرية
على صعيد متصل بالتحقيقات الأمنية الرسمية، أفادت تقارير إعلامية بأن مسؤولي وزارة الدفاع الأمريكية يجرون تحقيقات مكثفة لمعرفة ما إذا كانت وحدات التجميد والثلاجات الموجودة في القواعد العسكرية قد تعرضت هي الأخرى لعمليات اختراق نسِبت إلى مجموعات قرصنة مدعومة من إيران، والتي سبق أن وُجهت إليها اصابع الاتهام في هجمات سابقة استهدفت مزودي خدمات المياه في الولايات المتحدة في وقت سابق من هذا العام.
تؤكد هذه المؤشرات المتصاعدة أن البنى التحتية الذكية والمتصلة بالشبكات، سواء كانت في قطاع التجزئة المدني أو في المنشآت الحساسة، باتت تشكل أهدافاً رئيسية للهجمات السيبرانية العابرة للحدود، مما يتطلب استجابة تقنية صارمة ومعايير حماية مشددة لتفادي تكرار مثل هذه الكوارث التشغيلية.
المصادر
- TechCrunchA fresh wave of cyberattacks has hit Europe’s supermarket refrigerators, destroying food across countries
تابع التسلسل الزمني
أخبار مرتبطة
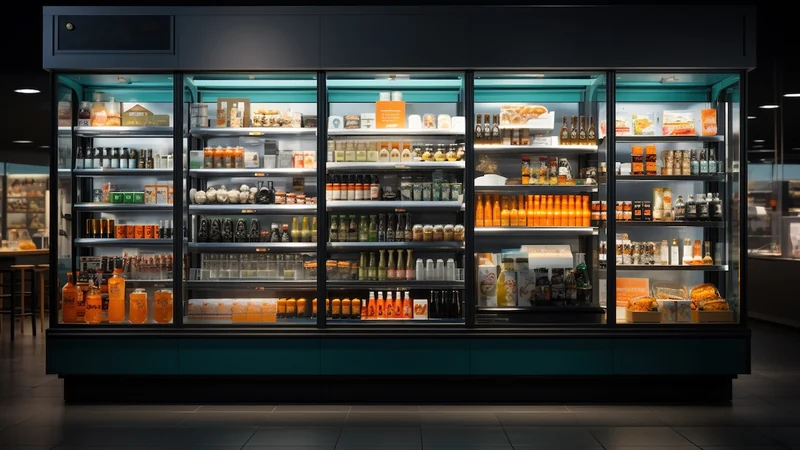
هجوم سيبراني يضرب مبردات المتاجر الكبرى في أوروبا
استهدف هجوم سيبراني وحدات التحكم بالتبريد في مئات المتاجر الكبرى عبر أوروبا، مما أدى لارتفاع درجات الحرارة وفساد الأغذية وتكبيد المتاجر خسائر مليونية.
شركة Petra Power تعيد صياغة مستقبل طاقة مراكز البيانات
تسعى شركة بترا باور الناشئة لتحديث قطاع الطاقة عبر خلايا وقود أكسيدية صلبة موفرة، مستهدفة مراكز البيانات والمركبات العسكرية لتقليل الانبعاثات والتكاليف.
ترامب يعيد تسمية الذكاء الاصطناعي بـ'الذكاء فائق' وسط شكوك حول التزامات السلامة
أطلق الرئيس الأمريكي دونالد ترامب مصطلح 'الذكاء فائق' في محاولة لإعادة تسمية قطاع الذكاء الاصطناعي، موقّعاً مع قادة التكنولوجيا على ميثاق غير ملزم قانونياً يثير تساؤلات حول جدواه.
مراجعة هاتف Pixel 11 Pro Fold: متانة عالية وتصميم مألوف
استعراض تفصيلي لهاتف جوجل القابل للطي Pixel 11 Pro Fold مع تسليط الضوء على التحسينات والقدرات التصويرية والمنافسة القوية.