اختراق ثلاجات 700 سوبرماركت فرنسي يكشف ثغرات أمنية قاتلة
أدى هجوم واسع النطاق على أنظمة التبريد في فرنسا إلى تلف كميات هائلة من الأغذية وحدوث حرائق، مما يعكس خطورة إهمال إجراءات الأمن السيبراني الأساسية في الأجهزة الصناعية.
 رضوان عبدالهاديمحرر وكاتب تقني
أضرار واسعة النطاق في فرنسا وأوروبا
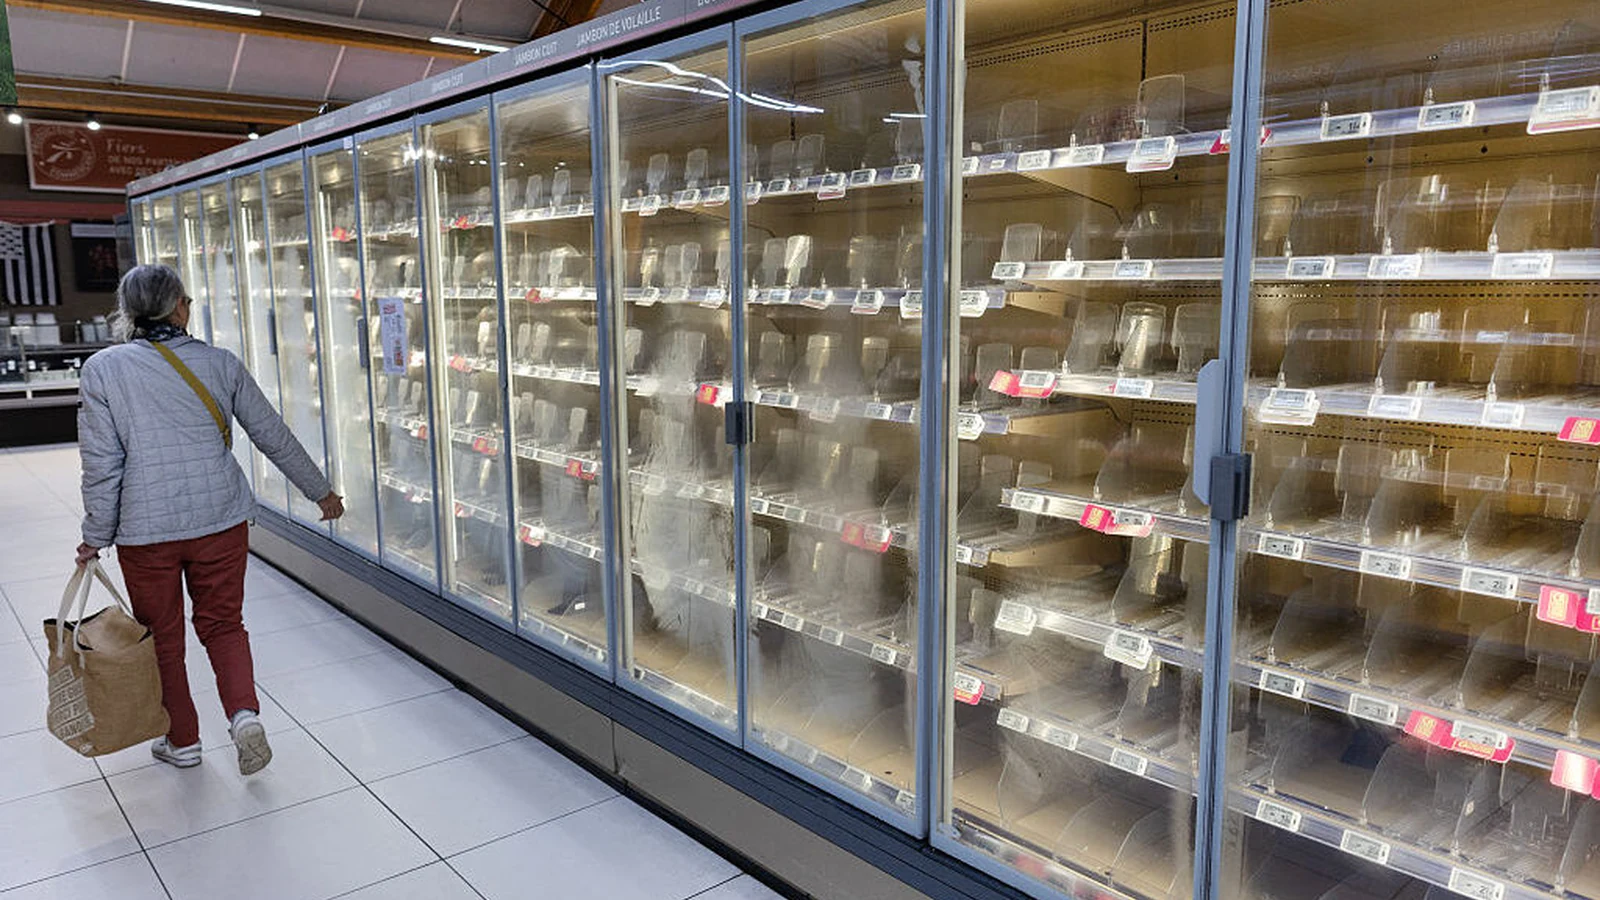
شهدت فرنسا هذا الأسبوع حادثاً أمنياً سيبرانياً ضخماً استهدف أنظمة التبريد في ما يقدر بـ 700 متجر سوبرماركت، مما أدى إلى تعطل مفاجئ في عمل الثلاجات والمجمدات. وفقاً لتقارير [CNN](https://www.cnn.com/2026/10/14/europe/france-cyberattack-supermarket-fridges-intl)، تسببت هذه الأعطال في تلف كميات غير محددة من الأغذية القابلة للتلف، واندلاع حرائق في بعض الحالات نتيجة ارتفاع حرارة الأنظمة الكهربائية. لم تقتصر الأضرار على فرنسا، إذ أفادت تقارير بأن متاجر في إسبانيا والبرتغال وبولندا وألمانيا وبلجيكا تأثرت أيضاً بالهجوم، مما يشير إلى نطاق أوروبي واسع للأزمة.
آلية الهجوم: استغلال أجهزة التحكم عن بُعد
أوضحت السلطات الفرنسية أن الهجوم استهدف أجهزة التحكم المتصلة بالإنترنت التي تتيح للمهندسين إدارة أنظمة التبريد في المتاجر عن بُعد. قام المهاجمون غير المعروفين بتفعيل أجهزة إزالة التجميد (Defrosters) لفترات طويلة، مما رفع درجة حرارة الثلاجات إلى 50 درجة مئوية (122 فهرنهايت). بحلول الوقت الذي اكتُشف فيه الاختراق الجماعي، كانت الأغذية قد فاسدت، واشتعلت النيران في بعض الأنظمة الكهربائية بسبب الضغط الحراري.
ثغرات أمنية معروفة في أجهزة دانفوس وكوبيلاند
كشفت عدة تنبيهات أمنية وتقارير بحثية أن نماذج الأجهزة الثلاث المستهدفة، والتي تبيعها شركة دانفوس الدنماركية وشركة ديكسل (Dixell) التابعة لمجموعة كوبيلاند الأمريكية، تحتوي على ثغرات حرجة. تتيح هذه الثغرات للمهاجمين تسجيل الدخول عن بُعد بصلاحيات إدارية كاملة. على سبيل المثال، كانت أجهزة دانفوس تستخدم كلمة مرور تتغير يومياً، لكنها كانت تولد بناءً على تاريخ معروف وخوارزمية عامة، مما سمح للمهاجمين بتكرار العملية على أي جهاز لم يتم تحديثه حديثاً. كما أن كلمات المرور اليومية كانت متطابقة عبر آلاف المتاجر.
إهمال إجراءات الحماية الأساسية
إلى جانب استخدام أجهزة ببرنامج تشغيل قديم، فشلت المتاجر المتأثرة على الأرجح في تطبيق إجراءات حماية قياسية، مثل وضع الأجهزة خلف شبكة خاصة افتراضية (VPN) وإنشاء قائمة مقيدة لعناوين IP المسموح لها بتسجيل الدخول. أشار باحثون في شركة Pen Test Partners إلى أن هذه الخطوات البسيطة كانت ستحول دون وقوع الحادث، مشددين على أهمية نقل الأجهزة من الإنترنت العام إلى شبكات محمية وتغيير بيانات الاعتماد الافتراضية. وقد حذرت شركة Claroty الأمنية من هذه المخاطر في أكتوبر الماضي، كما أصدرت وكالة الأمن السيبراني والبنية التحتية الأمريكية (CISA) تنبيهاً مماثلاً في فبراير.
ردود فعل الشركات والمotive الغامض
أقرت شركة كوبيلاند في بريد إلكتروني بوجود ثغرة في "جيل متوقف عن الإنتاج" من أجهزة التحكم، مؤكدة أنها تعمل مع العملاء لمنع تكرار مثل هذه الحوادث. ولم تستجب شركة دانفوس فوراً للأسئلة، لكن تقارير CNN أشارت إلى أنها نسبت المشكلة أيضاً إلى نماذج متوقفة. لا يزال المهاجمون صامتين، مما يثير تساؤلات حول الدافع؛ فقد يكون الأمر تخريباً واسع النطاق، أو محاولة من قبل دولة أو فاعل دولي لإحداث اضطراب قاري. يسلط هذا الحادث الضوء على التوتر بين الأقسام المالية والأمنية في الشركات، حيث تتأخر الاستثمارات في التحديثات الأمنية حتى بعد وقوع أضرار جسيمة.
المصادر
- Ars TechnicaFridge hack costing millions and sparking fires stemmed from poor security
تابع التسلسل الزمني
أخبار مرتبطة
CISA: عصابة SafePay اختراق أكثر من 600 منظمة بنية تحتية
كشفت CISA في تقرير مشترك مع FBI عن اختراق عصابة SafePay لأكثر من 600 منظمة بنية تحتية حرجة منذ 2024، مستخدمة تقنيات جديدة للابتزاز.
مجموعة صينية تستغل ثغرة في مفاتيح ZyXEL لسرقة بيانات حساسة
تعرضت نحو 1000 وحدة من مفاتيح ZyXEL GS1900 لهجمات سيبرانية نفذتها جهة صينية، مستغلة ثغرة برمجية لاستخراج بيانات حساسة، مع تحذيرات عاجلة من وكالة CISA.
وكالة CISA تحذر من استغلال ثغرة في مفاتيح شبكات Zyxel
وجهت وكالة CISA أمراً فيدرالياً عاجلاً بتحديث أجهزة Zyxel GS1900 بعد رصد هجمات نشطة تستغل ثغرة خطيرة لسرقة بيانات حساسة حول العالم.
إيفانتي تصدر تحديثات أمنية لثغرات جديدة في نظام كونكت سكيور
أصدرت شركة إيفانتي ترقيعات أمنية لمعالجة ثغرتي يوم صفر جديدتين استُغلتا ضمن سلسلة هجمات سيبرانية استهدفت منتج كونكت سكيور للشبكات الخاصة الافتراضية.