سينولوجي تحذر من موجة هجمات C3RB3R على أجهزة التخزين NAS
أصدرت شركة سينولوجي تحذيراً عاجلاً لمستخدمي أجهزة التخزين المتصلة بالشبكة (NAS) بشأن هجمات فدية نشطة تستهدف الثغرات الأمنية غير المُرقّعة.
 رضوان عبدالهاديمحرر وكاتب تقني
تحذير عاجل من سينولوجي
أصدرت شركة سينولوجي، المتخصصة في تصنيع أجهزة التخزين المتصلة بالشبكة (NAS)، تحذيراً رسمياً لمستخدميها يدعوهم إلى تحديث أجهزتهم فوراً. جاء هذا التحذير في أعقاب ارتفاع ملحوظ في هجمات برنامج الفدية المعروف باسم C3RB3r، الذي يستهدف ثغرات أمنية في أنظمة التشغيل الخاصة بالأجهزة. شددت الشركة على ضرورة تفعيل التحديثات التلقائية وترقية برنامج إدارة الأقراص (DSM) إلى أحدث إصدار متاح لحماية البيانات من الاختراق والتشفير. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
آلية استغلال الثغرة الأمنية
أوضحت سينولوجي في بيانها أن المهاجمين يستغلون ثغرة أمنية تم إصلاحها بالفعل في تحديثات صدرت في ديسمبر 2024. تستهدف هذه الهجمات تحديداً الأجهزة التي لا تزال تعمل بإصدارات قديمة من نظام DSM. على الرغم من أن الشركة لم تكشف عن رقم الثغرة المحدد (CVE) الذي يتم استغلاله حالياً، إلا أنها ربطت التحذير بإرشادات أمنية سابقة صدرت في نوفمبر 2024، والتي تناولت إصلاح ثغرات تسمح للمهاجمين بتنفيذ أكواد عشوائية، وقراءة الملفات، وكتابتها على الأجهزة غير المحمية. ويمكن الرجوع إلى Sergiu Gatlan للاطلاع على التفاصيل الأصلية للمصدر.
تفاصيل هجوم الفدية C3RB3R
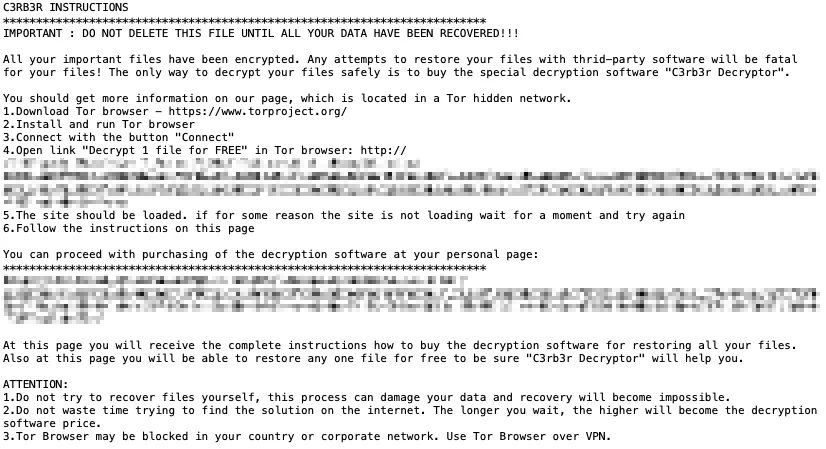
بدأت التقارير الأولى عن هذا الهجوم تتدفق منذ أكثر من أسبوعين، حيث أفاد المستخدمون المتأثرون بأن برنامج الفدية قام بتشفير بياناتهم وإضافة امتداد .L0CK3D إلى الملفات المشفرة. كما ترك المهاجمون مذكرة فدية تحمل اسم read-me3.txt تحذروا فيها من محاولة استعادة الملفات باستخدام برامج طرف ثالث، مؤكدين أن الطريقة الوحيدة لفك التشفير هي شراء أداة فك تشفير خاصة تسمى 'C3rb3r Decryptor' مقابل مبالغ مالية كبيرة.
خلفية عن برنامج الفدية
يحمل برنامج الفدية الحالي اسم C3RB3R، وهو اسم مستعار مشتق من برنامج فدية شهير آخر ظهر في عام 2016 كان يعمل كنموذج 'فدية كخدمة' (RaaS). قبل اختفاء العملية الأصلية في نهاية عام 2019، كانت تمثل أكثر من 80% من هجمات الفدية وربع حالات الإصابة في أجهزة الشركات. منذ ديسمبر 2021، تم رصد استخدام هذا البرنامج أيضاً ضد خوادم Atlassian Confluence وGitLab، مستغلاً ثغرات تنفيذ أكواد عن بُعد وتجاوز المصادقة.
نصائح أمنية عاجلة للمستخدمين
توصي سينولوجي جميع المستخدمين المعرضين للخطر بتحديث نظام DSM فوراً، مع التأكيد على أهمية تفعيل التحديثات التلقائية لضمان بقاء النظام محدثاً دائماً. كما تنصح الشركة بمنع الوصول إلى واجهة الويب الإدارية للأجهزة من الإنترنت الخارجي، وهو إجراء وقائي أساسي لتقليل سطح الهجوم ومنع محاولات الاختراق والتشفير من قبل المهاجمين.
نطاق التهديد والمراقبة
تُعد هذه التحذيرات الأمنية غير شائعة من سينولوجي، إذ كان آخر تحذير مشابه قد صدر في أغسطس 2019 بعد هجمات قوة غاشمة واسعة النطاق أدت إلى إصابات ببرنامج الفدية eCh0raix. حالياً، تراقب منظمة Shadowserver أكثر من 380,000 جهاز تخزين سينولوجي مكشوف على الإنترنت، على الرغم من عدم توفر معلومات دقيقة حول عدد الأجهزة التي تم تأمينها بالفعل أو تلك التي تعمل كطُعم (Honeypots).
المصادر
- BleepingComputerSynology warns of C3RB3R ransomware attacks targeting NAS devices
تابع التسلسل الزمني
أخبار مرتبطة
استغلال ثغرة حرجة في منصة GitLab بهجمات فعلية بالشبكات
أعلنت وكالة CISA الأمريكية عن استغلال هجمات فعلية لثغرة أمنية حرجة جداً في منصة GitLab، مما يهدد الخوادم المستهدفة بتنفيذ تعليمة برمجية عشوائية.

هجوم فدية يستهدف خادم Synology NAS بسبب ثغرة قديمة
تعرض مستخدم تقني متقدم لهجوم فدية على خادم Synology DS918+ بعد تجاهله تحديثات أمنية لمدة 18 شهراً، مما كشف عن ثغرة تنفيذ عن بُعد خطيرة.
مخاطر احتفاظ شركات الاتصالات بسجلات المكالمات لسنوات طويلة
تكشف تقارير تقنية عن مخاطر احتفاظ شركات الاتصالات بسجلات المكالمات والرسائل لسنوات، مما يعرض خصوصية المستخدمين للخطر في حال اختراق البيانات.
ثغرة SMS of Death تهدد هواتف أندرويد غير المحدثة
باحث أمني يكشف استغلالاً عملياً لثغرة CVE-2026-58882 التي تسمح بإسقاط هواتف أندرويد عن بُعد عبر رسالة نصية، مع تفاصيل تقنية حول آلية الهجوم والحل.