
إيفانتي تسد ثغرتي صفر يوم جديدتين في بوابة Connect Secure
كشفت شركة إيفانتي عن سدّها لثغرتين جديدتين من نوع صفر يوم في بوابة الوصول عن بُعد Connect Secure، والتي استُغلّت في هجمات متسلسلة منذ مطلع أكتوبر 2026.
 رضوان عبدالهاديمحرر وكاتب تقني
إيفانتي تسد ثغرات صفر يوم جديدة
أصدرت شركة إيفانتي (Ivanti) تحديثات أمنية عاجلة لسد ثغرتين جديدتين في بوابة الوصول عن بُعد Connect Secure (ICS). وتُعرف هاتان الثغرتان برقمي CVE-2026-111357 وCVE-2026-118527، وقد استُغلّت كلاهما في هجمات من نوع صفر يوم منذ مطلع أكتوبر 2026 على الأقل.
تُصنف الثغرة الأولى (CVE-2026-111357) كعيب تصعيد صلاحيات عالي الخطورة، بينما تتيح الثغرة الثانية (CVE-2026-118527) للمهاجمين المصادقين رفع ملفات على الأجهزة غير المُرقّعة. وتأتي هذه التحديثات بعد شهر من إصدار إيفانتي تصحيحاً لثغرة تجاوز مصادقة (CVE-2026-104935) التي كانت تشكل السطح الهجومي الرئيسي.
استغلال متسلسل من فاعل تهديد
أفادت شركة الأمن السيبراني Volexity، التي اكتشفت الثغرة الأصلية، بأن فاعل تهديد يُعرف بـ UTA0576 كان يجمع بين ثغرة CVE-2026-104935 وثغرتين أخريين منذ 3 أكتوبر على الأقل. ويهدف هذا الاستغلال المتسلسل إلى تحقيق تنفيذ كود على مستوى الجذر دون الحاجة إلى مصادقة، حتى على الأجهزة التي تبدو أنها مُرقّعة بالكامل.
ولفتت Volexity إلى أن الفاعل لم ينشر برمجيات خبيثة أو قواقع ويب (Web Shells) تقليدية. وبدلاً من ذلك، أعاد استغلال الجهاز لتنفيذ كل أمر، وقام بتلاعب سجلات النظام لإخفاء آثاره، مما مكّنه من التهرب من أداة فحص السلامة الخاصة بإيفانتي.
تأكيدات من خبراء الأمن السيبراني
أكدت شركة الاستخبارات الأمنية Defused تقرير Volexity، مشيرة إلى أنها رصدت أولى علامات الاستغلال النشط لثغرة CVE-2026-104935 ابتداءً من 1 أكتوبر. وتؤكد هذه التقارير المتقاطعة أن الهجمات كانت جارية قبل أسابيع من إصدار التصحيحات الأخيرة، مما يبرز خطورة التأخر في تطبيق التحديثات الأمنية.
استجابة إيفانتي ووكالة CISA
أوضحت إيفانتي في نشرة أمنية محدثة يوم الخميس أنها كانت على دراية بـ "استغلال محدود في العالم الحقيقي" لثغرة CVE-2026-104935. وأضافت الشركة أنها كانت تمتلك تصحيحاً جاهزاً في مرحلة الاختبار (QA) وقت اكتشاف الاستغلال، وقررت عدم تأخير إصداره لضمان حماية العملاء من مسار الاستغلال الرئيسي.
من جانبها، أضافت وكالة الأمن السيبراني والبنية التحتية الأمريكية (CISA) ثغرة CVE-2026-104935 إلى كتالوجها للثغرات المستغلة بنشاط يوم الثلاثاء. وأصدرت الوكالة أوامر عاجلة للوكالات الفيدرالية الأمريكية بإصلاح أنظمتها بحلول يوم الجمعة، في خطوة تعكس حجم الخطر الذي تمثله هذه الثغرات على البنية التحتية الحكومية.
حجم السطح الهجومي العالمي
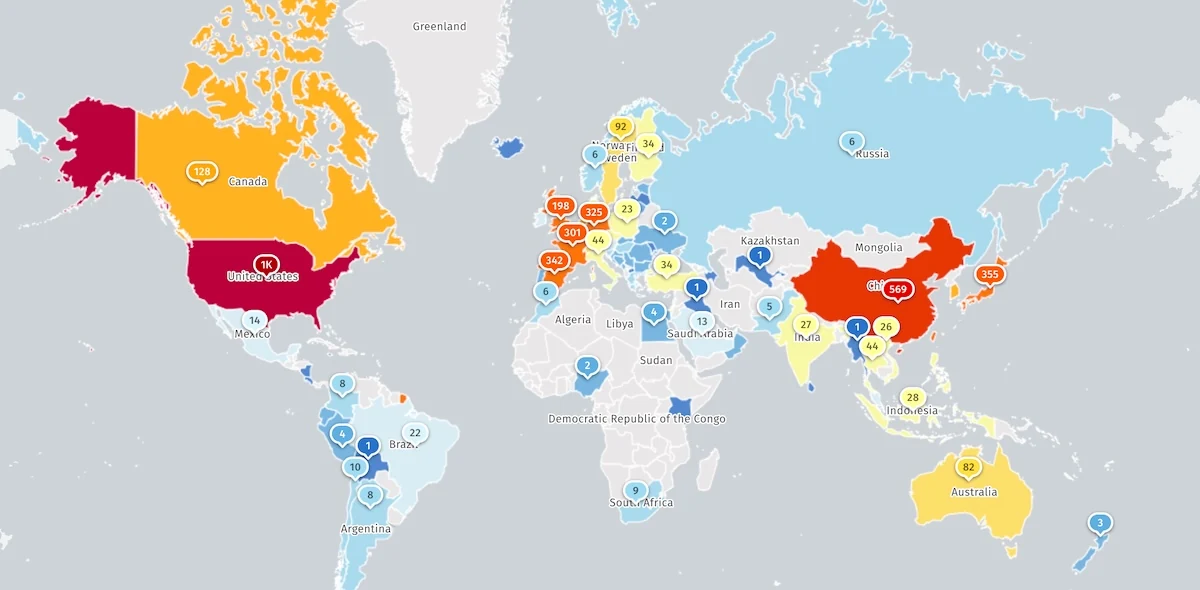
تتتبع منظمة مراقبة التهديدات Shadowserver حالياً أكثر من 5000 حالة من أنظمة ICS المكشوفة على الإنترنت. ولا تتوفر معلومات دقيقة حول عدد الأجهزة التي تم تأمينها بالفعل ضد هذه الهجمات المستمرة، مما يترك مساحة واسعة للمهاجمين لاستهداف المؤسسات التي تأخرت في تطبيق التحديثات.
سجل إيفانتي مع الثغرات المستغلة
تُعد ثغرات إيفانتي هدفاً مفضلاً للمهاجمين نظراً لأنها توفر طريقاً سريعاً إلى شبكات المؤسسات لسرقة البيانات الحساسة. وعلى مدى السنوات الأخيرة، عالجت الشركة عدة ثغرات صفر يوم استُغلّت في العالم الحقيقي، بعضها في هجمات واسعة النطاق لنشر البرمجيات الخبيثة.
ومنذ نوفمبر 2021، صنفت وكالة CISA 38 ثغرة في أنظمة إيفانتي كـ "مستغلة بنشاط"، بما في ذلك 12 ثغرة استُخدمت في هجمات فدية. وتشمل الأمثلة الحديثة ثغرة تنفيذ كود عن بُعد (CVE-2025-0282) التي عولجت في يناير 2025، وثغرة أخرى (CVE-2025-22457) استُغلّت من قِبل قراصنة مرتبطين بالصين منذ منتصف مارس 2025.
المصادر
- BleepingComputerIvanti patches two more Connect Secure zero-days chained in attacks
تابع التسلسل الزمني
أخبار مرتبطة
CISA تحذر من ثغرة Ivanti Connect Secure المستغلة كصفر يوم
تدعو CISA فرق الأمن إلى تصحيح ثغرة CVE-2026-104935 في Ivanti Connect Secure فوراً، بعد رصد استغلالها في هجمات صفر يوم منذ أكتوبر الماضي.
إيفانتي تصدر تحديثات أمنية لثغرات جديدة في نظام كونكت سكيور
أصدرت شركة إيفانتي ترقيعات أمنية لمعالجة ثغرتي يوم صفر جديدتين استُغلتا ضمن سلسلة هجمات سيبرانية استهدفت منتج كونكت سكيور للشبكات الخاصة الافتراضية.
سلسلة ثغرات صفرية تمنح مهاجمين صلاحيات جذرية في أجهزة Ivanti VPN
كشفت Volexity عن استغلال ثغرة CVE-2026-104935 في أجهزة Ivanti Connect Secure، مما سمح لمهاجمين غير مصادقين بالحصول على صلاحيات جذرية وتنفيذ أوامر عن بُعد رغم تطبيق التحديثات.
استغلال ثغرة حرجة في منصة GitLab بهجمات فعلية بالشبكات
أعلنت وكالة CISA الأمريكية عن استغلال هجمات فعلية لثغرة أمنية حرجة جداً في منصة GitLab، مما يهدد الخوادم المستهدفة بتنفيذ تعليمة برمجية عشوائية.
