ثغرة SMS of Death تهدد هواتف أندرويد غير المحدثة
أصدر باحث أمني نموذجاً عملياً لاستغلال ثغرة أمنية في أندرويد تتيح تعطيل الخدمة أو إسقاط الهاتف عن بُعد دون تفاعل من المستخدم.
 رضوان عبدالهاديمحرر وكاتب تقني
استغلال جديد يهدد استقرار هواتف أندرويد
أصدر الباحث الأمني Mark Blah نموذجاً عملياً (Proof-of-Concept) لاستغلال ثغرة أمنية حديثة في نظام أندرويد، أُطلق عليها اسم "SMS of Death" وتُعرف برقم التعريف CVE-2026-58882. تتيح هذه الثغرة للمهاجمين تعطيل خدمة الاتصال الخلوي أو إسقاط الهاتف عن بُعد من خلال إرسال رسالة نصية مصممة خصيصاً. وتُصنف هذه الثغرة كعيب في إنكار الخدمة (Denial-of-Service) من نوع "صفر نقرات" (Zero-click)، مما يعني أنها لا تتطلب أي تفاعل من المستخدم المستهدف، مثل فتح الرسالة أو النقر عليها. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
تشير التقارير إلى أن جوجل أصلحت هذه الثغرة ضمن تحديثات الأمان الشهرية لأكتوبر 2026، والتي شملت إصدارات أندرويد من 14 إلى 17. ومع ذلك، لم تُدرج هذه الثغرة في نشرة أمان جوجل الرسمية لشهر أكتوبر، مما يترك أجهزة أندرويد 12 و13 القديمة معرضة للخطر نظراً لعدم استلامها لهذا الإصلاح المحدد. هذا الفارق في التغطية يبرز أهمية متابعة التحديثات الأمنية بشكل دقيق، خاصة للأجهزة التي لم تعد ضمن النطاق الرئيسي للدعم. ويمكن الرجوع إلى Lawrence Abrams للاطلاع على التفاصيل الأصلية للمصدر.
آلية عمل الهجوم: خلل في معالجة الرسائل
نشر الباحث Mark Blah تحليلاً تقنياً مفصلاً يوضح أن جذر المشكلة يكمن في التحقق غير الكافي من قيمة طول الترويسة (header-length) في دالة decodeWapPdu ضمن مكتبة WapPushOverSms في أندرويد. عند معالجة رسالة WAP Push مشوهة تحتوي على 8 بايتات محددة، يتم تحويل القيمة إلى عدد صحيح موقّع (Signed 32-bit integer) دون إجراء فحص للحدود (Bounds Check).
عند محاولة النظام تخصيص ذاكرة باستخدام القيمة السالبة الناتجة عن هذا التحويل (والتي تساوي -2147483648)، ينشأ استثناء يُعرف بـ NegativeArraySizeException. يؤدي هذا الاستثناء إلى انهيار عملية com.android.phone المسؤولة عن إدارة وظائف الشبكة الخلوية. ونتيجة لهذا الانهيار، تنقطع الاتصال بالهاتف الخلوي تماماً، مما يؤدي إلى قطع المكالمات الجارية، بما في ذلك مكالمات الطوارئ، دون أن يظهر للمستخدم أي إشعار أو مؤشر على وجود رسالة خبيثة في صندوق الوارد.
تداعيات الهجوم: إعادة تشغيل متكررة وفقدان الخدمة
لا يقتصر تأثير الهجوم على مجرد انقطاع مؤقت؛ فبحسب الباحث، يمكن أن يؤدي الهجوم إلى انهيارات متكررة عندما تحاول شركات الاتصالات إعادة تسليم الرسائل الخبيثة، أو عندما يحاول أندرويد معالجة الرسائل المخزنة مسبقاً على الهاتف. خلال اختبارات الباحث، وجد أن إرسال 20 رسالة خبيثة فقط يمكن أن يعيد الهاتف إلى حلقة إعادة تشغيل (Reboot Loop).
في حالة واحدة على جهاز يعمل بنظام أندرويد 12، أعاد الهاتف تشغيل نفسه في وضع الاسترداد (Recovery Mode) كل 90 ثانية تقريباً. في مثل هذه السيناريوهات، يصبح الهاتف غير قابل للاستخدام بشكل طبيعي، وقد يضطر المستخدم إلى إجراء إعادة ضبط المصنع (Factory Reset) لاستعادة السيطرة على الجهاز. هذا السلوك يوضح خطورة الثغرة، حيث يمكنها تحويل هاتف ذكي إلى "طوب رقمي" مؤقتاً دون أي تدخل من المستخدم.
الحل التقني وإزالة الرسائل الخبيثة
أصدرت جوجل إصلاحاً يحمل عنوان "Fix remote DoS in decodeWapPdu"، والذي يعمل على منع الانهيارات من خلال التقاط الاستثناءات التي تنشأ عند معالجة الرسائل النصية المشوهة. بالإضافة إلى ذلك، يقوم هذا الإصلاح بمسح الرسائل الخبيثة من قاعدة بيانات الرسائل النصية (SMS Database) لمنعها من إعادة تشغيل نفسها وتسبب انهيارات متكررة. هذا النهج مزدوج يهدف إلى معالجة العرض الفوري للثغرة ومنع استغلالها المتكرر.
من ناحية أخرى، اكتشف مساهم على منصة GitHub يُدعى Sakis طريقة لإزالة الرسائل الخبيثة باستخدام أداة Android Debug Bridge (ADB). ومع ذلك، تتطلب هذه العملية معرفة تقنية متقدمة ووصولاً إلى جهاز كمبيوتر، مما يجعلها غير عملية لمعظم المستخدمين العاديين الذين قد يجدون أنفسهم عالقين في حلقة إعادة التشغيل. لذلك، يبقى التحديث الأمني هو الحل الأكثر فعالية وسهولة للمستخدمين.
نموذج عملي ونصائح للمستخدمين
نشر الباحث Mark Blah نموذجاً عملياً للاستغلال على GitHub، يتيح إرسال الرسائل الخبيثة من جهاز أندرويد آخر. هذا النموذج يثبت قابلية الثغرة للاستغلال في العالم الحقيقي، مما يزيد من خطورتها. بالنظر إلى توفر هذا النموذج، يُنصح بشدة جميع مستخدمي أندرويد بتثبيت أحدث تحديثات الأمان لحماية أجهزتهم، خاصة إذا كانوا على إصدارات أندرويد 12 أو 13 التي لم تستلم الإصلاح بعد.
تُثبَّت تحديثات الأمان في أندرويد عادةً تلقائياً على الأجهزة المدعومة، لكن توفرها يعتمد على صانع الجهاز وشركة الاتصالات. قد يتطلب إكمال عملية التثبيت إعادة تشغيل للجهاز. يجب على المستخدمين التحقق من إعدادات الأمان في هواتفهم للتأكد من تثبيت جميع التحديثات المتاحة، خاصة في ظل تزايد مثل هذه الثغرات التي تستهدف بنية النظام الأساسية دون تفاعل من المستخدم.
المصادر
- BleepingComputerNew Android SMS of Death exploit can remotely crash unpatched phones
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
تحديثات أندرويد لنوفمبر 2026 تصلح أكثر من 200 ثغرة أمنية
أعلنت جوجل عن تحديثات أمنية لنظام أندرويد لشهر نوفمبر 2026 تعالج أكثر من 200 ثغرة، تشمل ثغرة حرجة لتنفيذ الأوامر عن بُعد دون تفاعل المستخدم.
تحديثات أندرويد لشهر أكتوبر 2026 تصلح 25 ثغرة أمنية
أعلنت جوجل عن إصدار تحديثات الأمان لنظام أندرويد لشهر أكتوبر 2026، والتي تعالج 25 ثغرة أمنية تتضمن ثغرة حرجة في مكون النظام.
جوجل تطلق وضع حماية معزز في تطبيق الرسائل لمحاربة الاحتيال
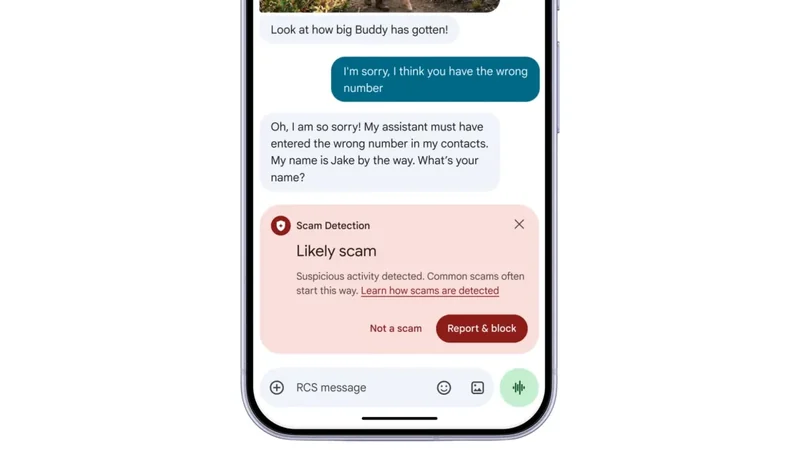
تعلن جوجل عن وضع حماية معزز في تطبيق رسائل أندرويد، مستخدمة نماذج Gemini السحابية وكشف الاحتيال الذكي لتأمين المستخدمين من الرسائل والمكالمات الاحتيالية.
أندرويد تطلق 50 جلسة تطوير جديدة بعد عودة قمة المطورين
أطلقت جوجل أكثر من 50 جلسة تدريبية حول بناء التطبيقات الذكية والأدوات الحديثة، متاحة على يوتيوب مع نصوص تفصيلية لتعزيز تجربة المطورين.