استغلال ثغرة حرجة في منصة GitLab بهجمات فعلية بالشبكات
دخلت ثغرة أمنية عالية الخطورة في منصة GitLab حيز الاستغلال الفعلي في الهجمات السيبرانية، وفقاً لما أكدته وكالة الأمن السيبراني والبنية الأساسية الأمريكية.
 رضوان عبدالهاديمحرر وكاتب تقني
تفاصيل الاستغلال الأمني والتحذيرات الرسمية
بدأ مهاجمون سيبرانيون في استغلال ثغرة أمنية ذات خطورة قصوى في منصة تطوير البرمجيات الشهيرة GitLab، وذلك بعد أسابيع قليلة من إصدار التحديثات التصحيحية الخاصة بها في وقت سابق من الشهر الجاري، بحسب التحذيرات التي أعلنت عنها وكالة الأمن السيبراني والبنية الأساسية الأمريكية المعروفة اختصاراً باسم CISA. وتستهدف هذه الهجمات الخوادم غير المحدثة المعرضة لمخاطر الاختراق عبر الشبكة العنكبوتية.
وقد تم تتبع هذه الثغرة الخطيرة وتحمل المعرف المعتمد CVE-2026-97229، حيث جرى اكتشافها بواسطة باحث أمني يستعمل اسم المستخدم joaxcar عبر منصة الإبلاغ عن الثغرات، وتحديداً في مكون التحليل والترجمة للتعابير النمطية ضمن مسارات التطوير المستمر وتكامل العمليات CI/CD التي تقوم بتقييم وفحص التعابير النمطية ضمن ملفات إعدادات خطوط الإنتاج البرمجية.
الآلية التقنية للثغرة وكيفية عملها
تعود الأسباب الجذرية وراء ظهور الثغرة الأمنية المرقمة برمز CVE-2026-97229 إلى وجود خلل تقني يتمثل في ضعف تجاوز عدد صحيح، والذي ينشأ نتيجة لعدم كفاية التحقق والتدقيق من صحة التعابير النمطية المدخلة. هذا النقص في التحقق قد يتيح للمهاجمين البعيدين تنفيذ تعليمات برمجية تعسفية وعشوائية على الخوادم المستهدفة من خلال إرسال تعبير نمطي مصمم بعناية وخداع داخل ملف إعدادات خاص بعمليات التكامل والتطوير.
وفي السياق ذاته، أشارت المنصة التقنية إلى أن المعالجة البرمجية تمت لتجاوز مشكلة كان يمكن أن تسمح، في ظل ظروف وتكوينات معينة، لمستخدم غير موثق أو مصادق عليه بتنفيذ أوامر برمجية عشوائية مباشرة على خوادم المنصة عبر تعبير نمطي مصمم بغرض الاستغلال، نتيجة لقصور في التحقق السليم من المدخلات.
الإصدارات المتأثرة والتصحيحات المطلوبة
قامت الجهة المطورة للمنصة بمعالجة هذه المشكلة الأمنية الحرجة في إصدارات المجتمع Community Edition وإصدارات المؤسسات Enterprise Edition، وشملت الإصدارات الرقمية المحدثة كل من النسخ 19.4.2 و19.3.5 بالإضافة إلى الإصدار 19.2.8. ودعت الشركة مديري الأنظمة ومسؤولي الخوادم إلى المسارعة الفورية لتطبيق التحديثات المقترحة وإغلاق الثغرات لمنع أي اختراقات محتملة.
وعلاوة على ذلك، أطلقت الشركة أدوات متقدمة للكشف عن التهديدات والأنشطة المشبوهة لمساعدة عملائها الذين يديرون خوادمهم بأنفسهم على حماية بيئاتهم التقنية، وذلك عقب رصد محاولات استغلال حقيقية استهدفت بعض البنى التحتية للمستخدمين في فضاء الإنترنت.
تحركات الوكالة الأمريكية وتحذيرات الأمان
أكدت وكالة الأمن السيبراني والبنية الأساسية الأمريكية CISA في يوم الخميس وقوع استغلال نشط وفعلي لهذه الثغرة، وعليه أقدمت على إدراج الثغرة ضمن كتالوج الثغرات المعروفة والمستغلة Known Exploited Vulnerabilities Catalog رسمياً.
وفي أعقاب ذلك، أصدرت الوكالة توجيهات صارمة تلزم الوكالات الفيدرالية بتأمين خوادمها وحمايتها في موعد أقصاه يوم الأحد، استناداً إلى متطلبات التوجيه التشغيلي الملزم BOD 26-04. ورغم أن هذا التوجيه يستهدف رسمياً الجهات الحكومية الفيدرالية، إلا أن المؤسسة الأمنية شجعت جميع الفرق التقنية والقطاع الخاص على منح الأولوية القصوى لتصحيح هذه الثغرة وحماية شبكاتهم من الهجمات المستمرة.
موقف الأجهزة المعرضة والنشاط السيبراني العام
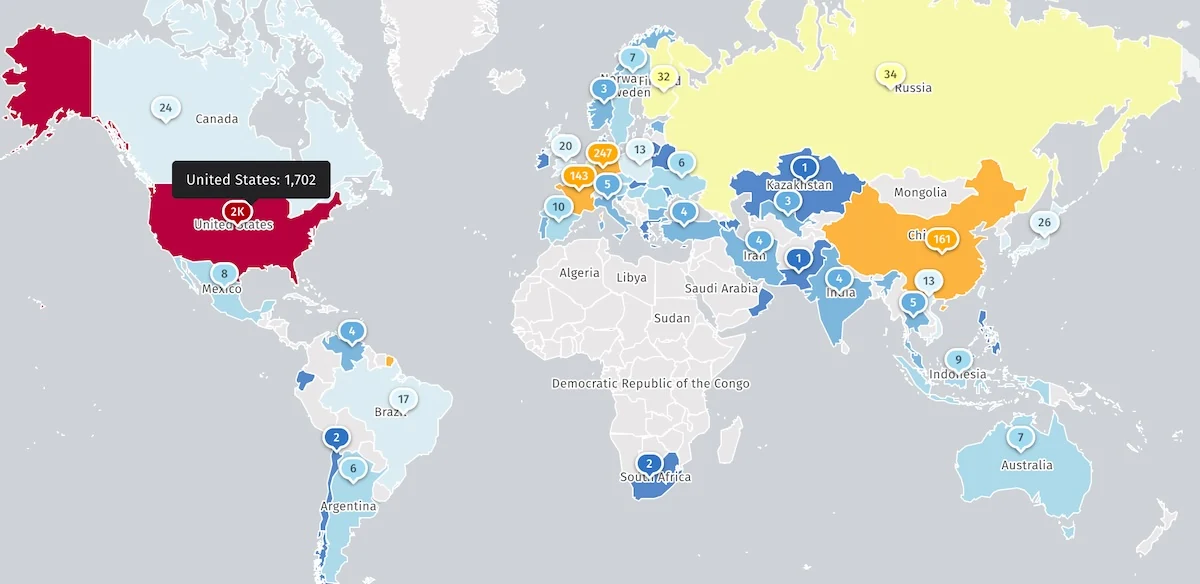
تتابع منظمة رصد التهديدات عبر الإنترنت Shadowserver نحو 2,800 نسخة من إصدار المجتمع لمنصة GitLab المعروضة والمكشوفة للاتصال عبر شبكة الإنترنت العالمية، مع الإشارة إلى أن التقارير لم توضح بدقة عدد الخوادم التي تم تأمينها حتى الآن ضد الهجمات الجارية.
تأتي هذه الثغرة لتنضم إلى سلسلة طويلة من المشكلات الأمنية التي عالجتها المنصة منذ مطلع العام، والتي تضمنت في السابق تجاوز المصادقة الثنائية ذات الخطورة العالية، إضافة إلى ثغرات أخرى في واجهات برمجة التطبيقات والمستودعات البرمجية، مما يؤكد أهمية اليقظة المستمرة وتطبيق التحديثات المنهجية لحماية البنى التحتية الحساسة.
المصادر
- BleepingComputerCISA says max severity GitLab flaw now exploited in the wild
تابع التسلسل الزمني
أخبار مرتبطة
GitLab يصدر تصحيحات عاجلة لثغرة تنفيذ أكواد حرجة
أصدرت GitLab تصحيحات أمنية عاجلة لثغرة حرجة في مفسر التعبيرات النمطية تتيح للمهاجمين تنفيذ أكواد خبيثة عن بُعد على الخوادم المتأثرة.
استغلال ثغرة GitLab الحرجة ضد نظام Alpine Linux
فشل هجوم سيبراني استغل ثغرة CVE-2026-97229 في GitLab ضد Alpine Linux. تفاصيل الهجوم، الإجراءات التصحيحية، وتحذيرات CISA الفيدرالية.
Alpine Linux تعيد بناء GitLab بعد محاولة استغلال ثغرة RCE
حاول مهاجمون استغلال ثغرة حرجة في GitLab على بنية Alpine Linux، مما دفع الفريق لإعادة بناء الخادم بالكامل وإعادة تعيين كلمات المرور لضمان الأمان.
CISA: عصابات برامج الفدية تستغل ثغرة حرجة في TeamCity
حذرت وكالة الأمن السيبراني الأمريكية من استغلال نشط لثغرة CVE-2026-63077 في TeamCity، داعية الوكالات الفيدرالية لتطبيق التصحيحات العاجلة.