هجوم فدية يستهدف خادم Synology NAS بسبب ثغرة قديمة
مستخدم Reddit يروي تفاصيل اختراق خادمه عبر الإنترنت بسبب إهمال التحديثات الأمنية، رغم امتلاكه نظام نسخ احتياطي فعّال.
 رضوان عبدالهاديمحرر وكاتب تقني
اختراق خادم Synology بسبب إهمال التحديثات
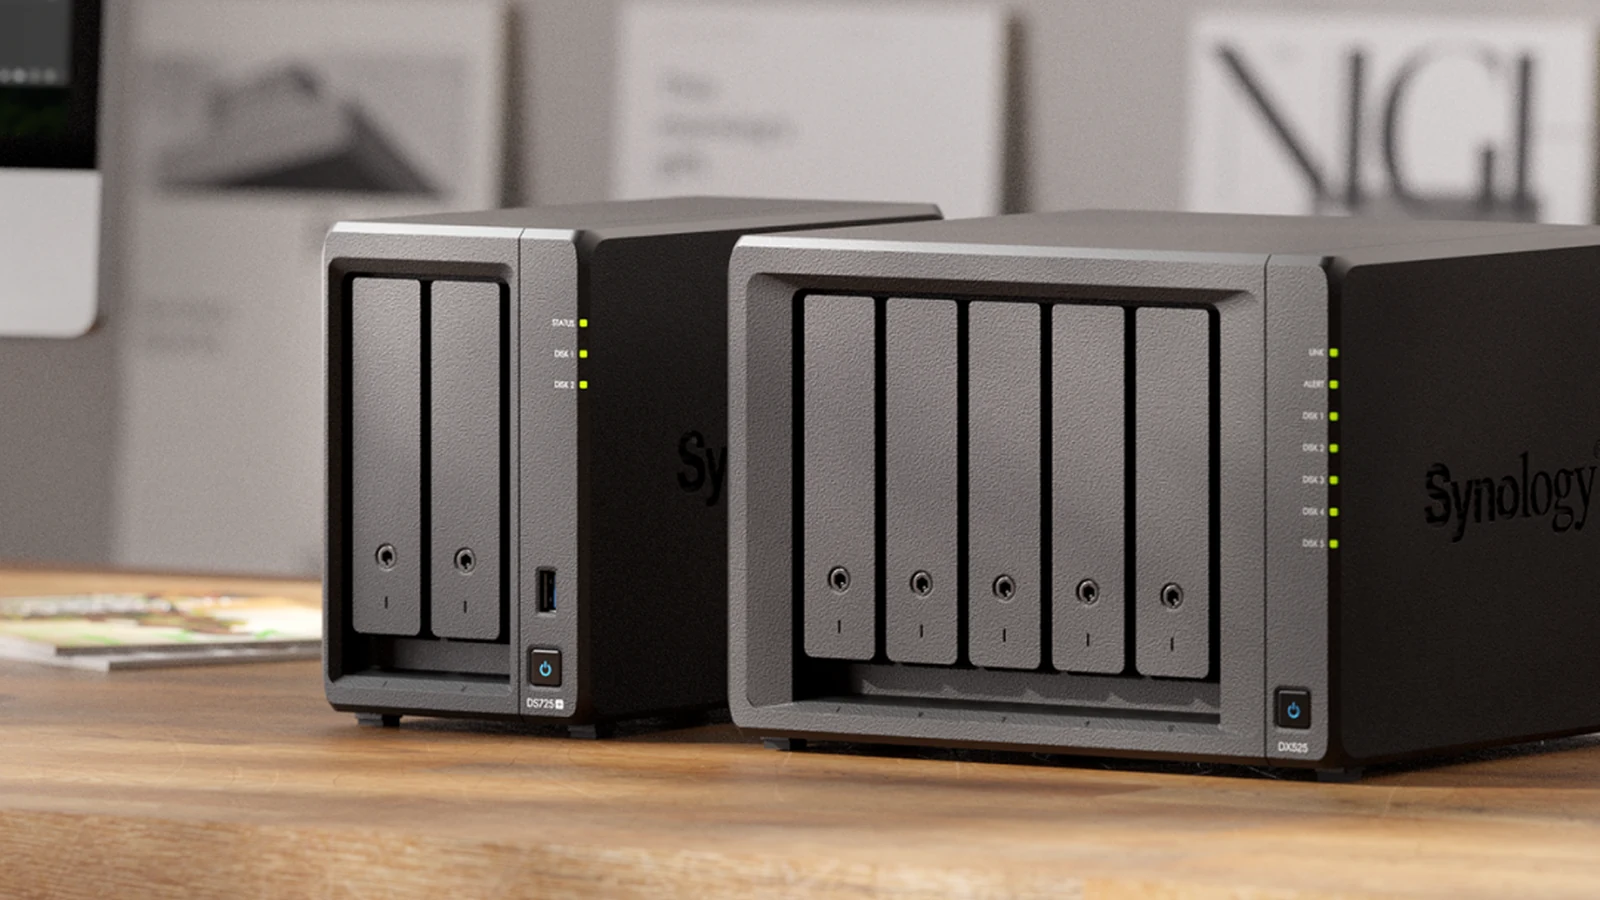
تعرض مستخدم تقني معروف على منصة Reddit، يُطلق على نفسه اسم NakamuraHwang، لهجوم فدية استهدف خادم التخزين الشبكي Synology DS918+ الخاص به. وكشف المستخدم في تقرير مفصل نشره على الإنترنت أن الهجوم نجح في تشفير الملفات على الخادم، وذلك بعد سلسلة من الأخطاء غير المقصودة في إدارة الأمان. ويأتي هذا الحادث ليؤكد أن حتى الخبراء التقنيين ليسوا محصنين ضد عواقب إهمال الإجراءات الأمنية الأساسية، خاصة عندما يتعلق الأمر بأجهزة متصلة مباشرة بالشبكة العالمية.
استغلال ثغرة تنفيذ عن بُعد قديمة
أظهرت التحقيقات الأولية أن المهاجمين استغلوا ثغرة تنفيذ عن بُعد معروفة باسم CVE-2024-10441، والتي تم الكشف عنها قبل حوالي 18 شهراً. وكان الخادم معرّضاً بشكل مباشر لواجهات الويب على الإنترنت دون أي طبقة حماية وسيطة، مما سهّل على المهاجمين الوصول إليه. كما تبين أن النظام كان متأخراً عن أحدث التحديثات الأمنية الحرجة بنفس المدة تقريباً. ويؤكد هذا الحادث أن الغرور التقني وإهمال الصيانة الدورية يمثلان خطراً أكبر بكثير من التهديدات الآلية المتزايدة، حيث أن الثغرات القديمة تبقى مفتوحة للخطر طالما لم يتم سدّها.
نظام النسخ الاحتياطي ينقذ البيانات
على الرغم من نجاح الهجوم في تشفير الملفات، لم يخسر المستخدم أي بيانات دائمة بفضل اعتماده على استراتيجية النسخ الاحتياطي المعروفة باسم 3-2-1. ولتفهم آلية الاختراق، قام المستخدم بتوصيل أقراص التخزين بجهاز Proxmox آخر لفحصها. واستفاد من حقيقة أن نظام تشغيل Synology DSM يعتمد على تقنية mdraid في الخلفية، مما سمح له بتركيب الأقراص على جهاز مختلف وفحص السجلات وملفات النظام. وكشف هذا الفحص عن آثار واضحة لاستغلال الثغرة الأمنية المذكورة، مما يؤكد أهمية وجود خطة استرداد فعالة في مواجهة هجمات الفدية.
أخطاء في سياسات التحديث لدى Synology
أثار الحادث جدلاً حول سياسات التحديث لدى شركة Synology. فوفقاً لتعليقات متعددة على المنصات التقنية، كانت واجهة المستخدم الرسومية للخادم تعرض رسالة تفيد بأن الجهاز محدث بالكامل، في حين كانت هناك تحديثات أمنية حرجة تتطلب التثبيت اليدوي. وتشير أدلة المستخدم إلى أن الأجهزة المصنوعة قبل عام 2025 لا تقوم بالتحديث التلقائي افتراضياً، مما يتطلب من المستخدمين ضبط الإعدادات يدوياً. هذا التناقض بين حالة النظام الفعلية والإبلاغ عنها يخلق بيئة غير آمنة، خاصة للمستخدمين غير المتخصصين الذين يعتمدون على مؤشرات النظام.
غياب قنوات التنبيه المباشر
انتقد المستخدم أيضاً غياب قناة اتصال مباشرة من Synology لإخطار عملائها بالثغرات الأمنية الحرجة. فبدلاً من الاعتماد على نشر إعلانات تقنية قد لا يطلع عليها المستخدمون العاديون، كان من الممكن إرسال تنبيه بريد إلكتروني بسيط. وعلى الرغم من أن الشركة تتجه تدريجياً بعيداً عن سوق الأجهزة الاستهلاكية، إلا أنها لا تزال تبيع وحدات صغيرة قد يشتريها مستخدمون غير خبراء. ومن غير المنطقي توقع أن يكون هؤلاء المستخدمون على دراية بآخر نشرات الأمن التقني، خاصة عندما تتطلب بعض التحديثات، مثل تصحيح ثغرة PHP2Shell، التثبيت اليدوي منفصلاً عن التحديثات الرئيسية.
توصيات أمنية لحماية الأجهزة المنزلية
يؤكد خبراء الأمن التقني أن تعريض الأجهزة مباشرة للإنترنت دون حماية وسيطة هو ممارسة غير مستحسنة. وينصحون باستخدام شبكات خاصة افتراضية (VPN) أو أنفاق SSH كطبقة أمان إضافية. وتوفر أدوات مثل Tailscale حلاً سهلاً ومجانياً لمعظم التثبيتات المنزلية، مما يجعل الوصول الآمن إلى الخوادم المنزلية أمراً ممكناً دون تعريضها للخطر. يجب على مالكي خوادم NAS التأكد من فصلها عن الشبكة العامة إلا عبر قنوات مشفرة وموثوقة، والالتزام بتحديث الأنظمة بانتظام لتجنب استغلال الثغرات المعروفة.
المصادر
- Tom's HardwareTech whizz's internet-accessible Synology NAS gets bit by ransomware attack from 18-month-old remote code execution flaw — security updates neglected in a series of catastrophic errors
تابع التسلسل الزمني
أخبار مرتبطة
سينولوجي تحذر من موجة هجمات C3RB3R على أجهزة التخزين NAS
تدعو سينولوجي المستخدمين لتحديث نظام DSM فوراً بعد اكتشاف استغلال ثغرة أمنية في إصدارات قديمة، مما أدى إلى تشفير بيانات آلاف الأجهزة وفرض فديات باهظة.
اختبار أداء الرسوميات لحاسوب Gears of War: E-Day
اختبار أداء الرسوميات للعبة Gears of War: E-Day عبر 43 بطاقة رسومية، وتسليط الضوء على تقنيات Unreal Engine 5 مثل MegaLights وتقنية RTX Mega Geometry.
ثغرة حرجة في راوترات Asus تتيح تنفيذ أوامر عبر ملفات VPN
كشفت شركة Asus عن ثغرة أمنية حرجة تتيح للمهاجمين تنفيذ أوامر غير مصرح بها عبر رفع ملفات VPN خبيثة، مع إصدار تحديث عاجل لإصلاحها.
هجوم بمسيرات يستهدف مركز بيانات وزارة المالية الروسية
تعرض مركز بيانات حكومي روسي يضم قواعد بيانات ضريبية لهجمات بمسيرات أوكرانية، مما يهدد بتأثيرات محتملة على الأنظمة الحكومية.