
Cloudflare تطلق كشف المعاملات الكاملة في جدار حماية WAF
توسّع Cloudflare قدرات جدار حماية تطبيقات الويب (WAF) من خلال ربط الطلبات بالاستجابات، مما يتيح اكتشاف الثغرات الناجحة وتقليل الإنذارات الكاذبة.
 رضوان عبدالهاديمحرر وكاتب تقني
إطلاق ميزة كشف المعاملات الكاملة
أعلنت Cloudflare عن توسيع قدرات جدار حماية تطبيقات الويب (WAF) من خلال إضافة ميزتين جديدتين: كشف المعاملات الكاملة وقواعد الاستجابة. تتيح ميزة كشف المعاملات الكاملة تقييم كل طلب HTTP مع استجابته لتحديد أدلة الاستغلال، مما يساعد في الإجابة على أسئلة حول ما إذا كان الطلب يبدو خبيثاً وما الذي حدث عند معالجة التطبيق له.
تُعد هذه الميزات حماية قيمة في ظل قدرة نماذج الذكاء الاصطناعي الحديثة على اكتشاف ثغرات مدفونة في البرمجيات الشائعة، مما يمنح المدافعين وضوحاً حول ما يجب إصلاحه ويمنح المهاجمين مسارات جديدة للاستغلال. ويمكن الرجوع إلى Cloudflare Blog للاطلاع على التفاصيل الأصلية للمصدر.
تحدي الإنذارات الكاذبة
تظل فحص الطلبات الواردة أمراً أساسياً لإيقاف الهجمات المعروفة قبل وصولها إلى التطبيق. ومع ذلك، تصبح بعض التهديدات واضحة فقط عند النظر في الطلب مع ما يعيده الأصل.
إن اعتبار كل طلب مريب استغلالاً مؤكداً يخلق خياراً صعباً. فالتوقيعات الواسعة للطلبات يمكن أن تلتقط المزيد من الهجمات المحتملة، لكنها قد تظهر أيضاً "إنذارات كاذبة"، مما يؤدي إلى كسر التطبيقات. توفر الاستجابة الدليل المفقود، حيث يمكن لـ Cloudflare الآن ربطها بالطلب الذي أنتجها، مما يتيح للكشف أن يأخذ في الاعتبار نتيجة المعاملة HTTP بأكملها.
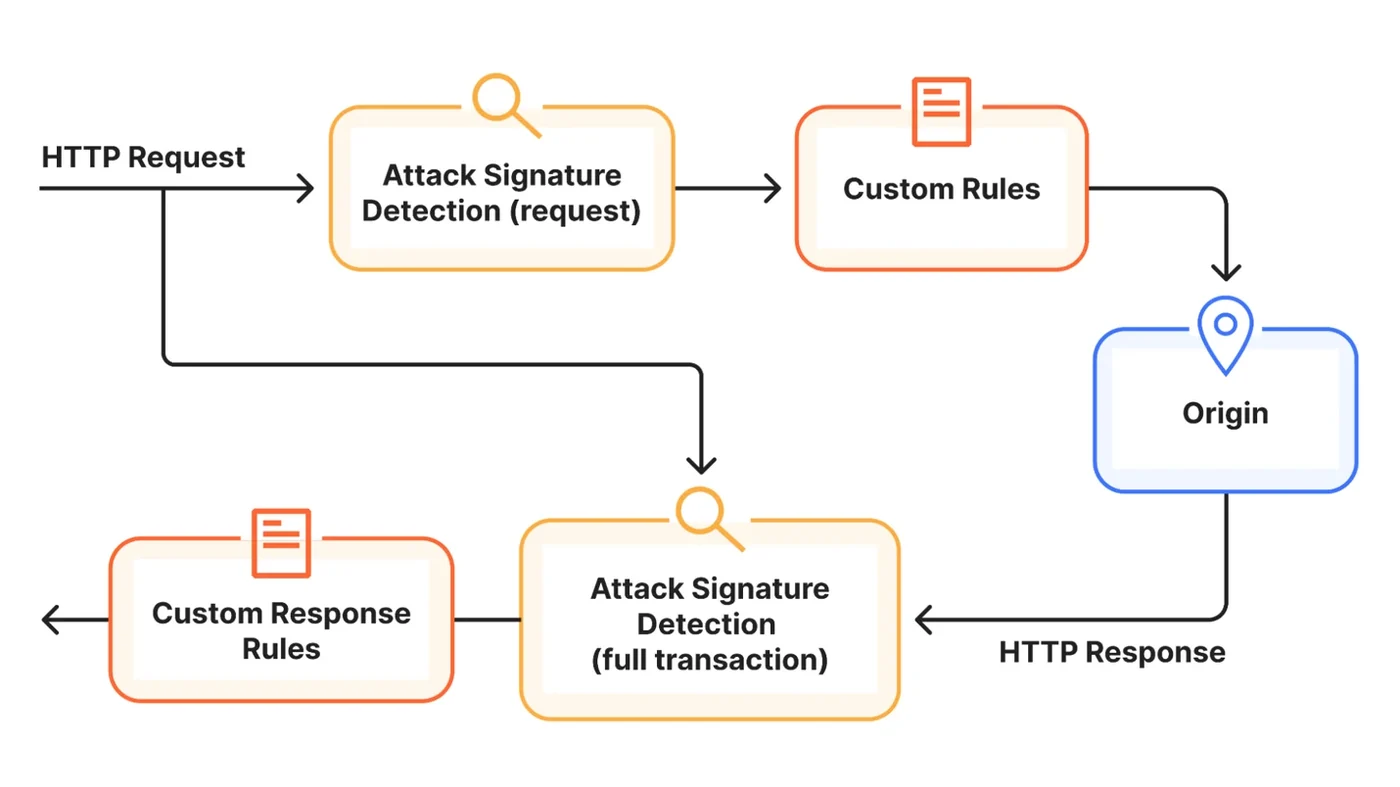
مثال توضيحي: كشف تسريب البيانات
لنفترض تطبيقاً يتيح للمستخدمين تنزيل الملفات. يمكن لمهاجم التلاعب بمعامل الملف لطلب ملف إعدادات خاص خارج المسموح به. يمكن لفحص الطلب التعرف على محاولة تجاوز المسار وحظرها قبل وصولها إلى التطبيق.
ومع ذلك، لا يمكن للطلب وحده تحديد ما إذا كان التطبيق سيكشف الملف. إذا وصل الطلب إلى الأصل، فإن استجابة تحتوي على نص مشابه للإعدادات توفر دليلاً إضافياً. يجمع كشف المعاملات الكاملة بين محاولة الوصول إلى الملف ومحتوى الاستجابة المميز لملف الإعدادات الخاص، مما يوفر دليلاً أقوى على تسريب البيانات الحساسة.
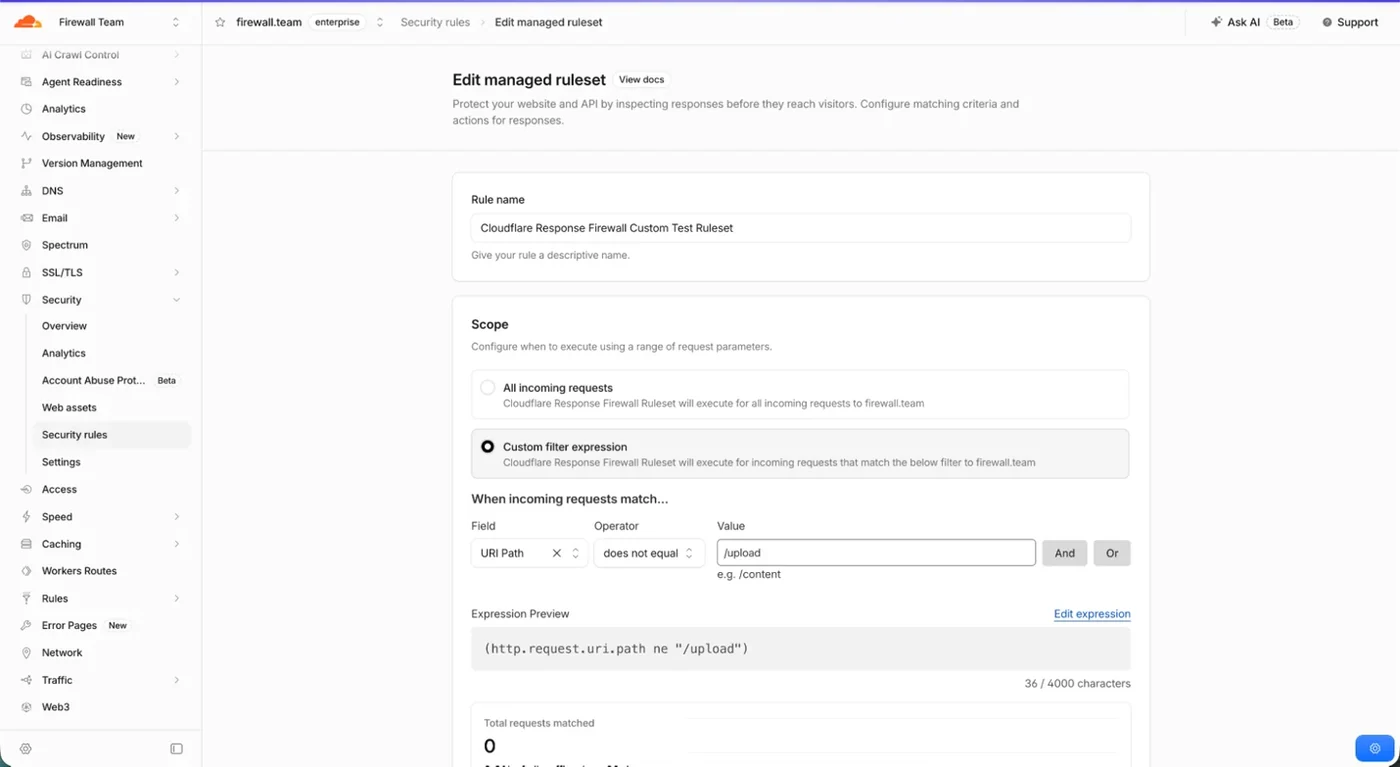
فصل الكشف عن التخفيف
يمتد كشف المعاملات الكاملة إطار الكشف الدائم الذي قدمته Cloudflare في وقت سابق من هذا العام. تحلل الكشوفات حركة المرور وتضيف بيانات وصفية إلى الطلب والاستجابة، بينما تقرر القواعد ما يجب فعله بهذه النتائج.
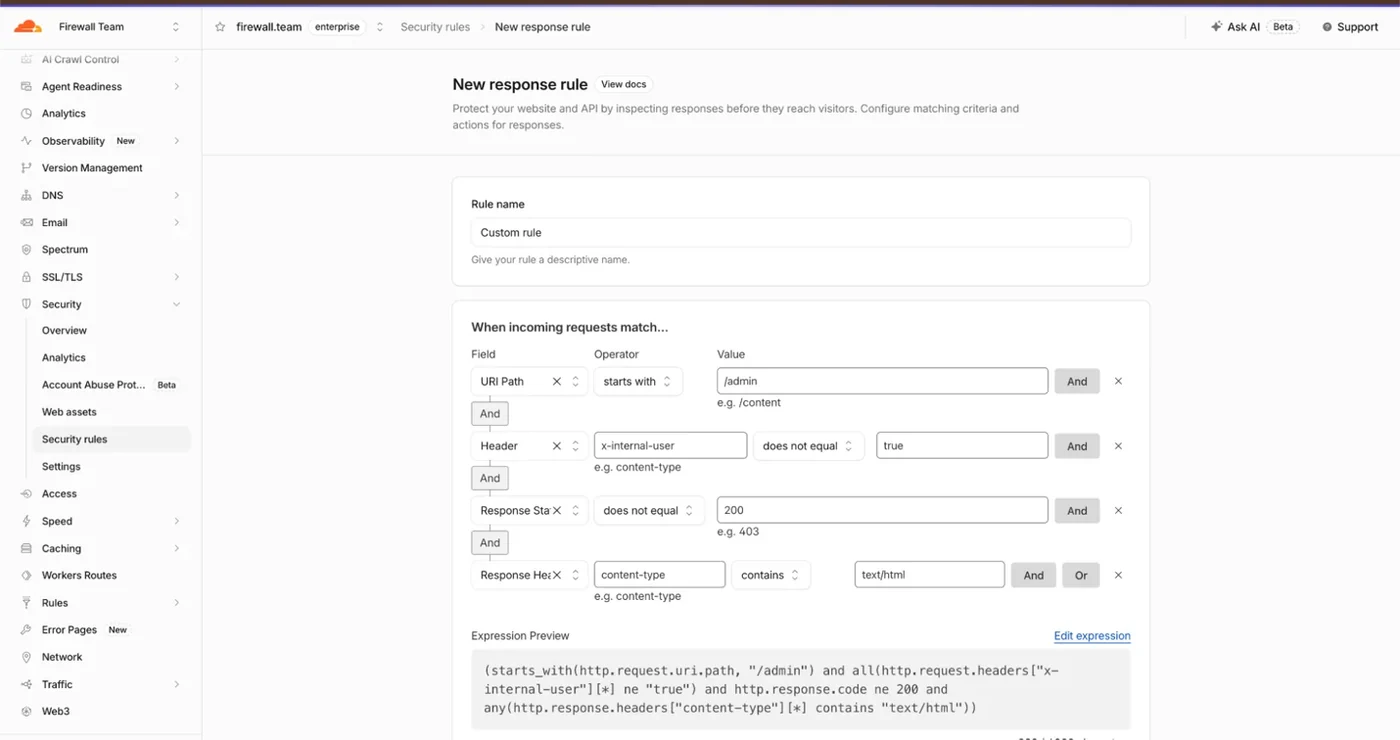
يمنح فصل هذه المهام العملاء رؤية قبل تصميم السياسة. يمكن لفريق الأمان فحص الكشوفات في حركة المرور الخاصة بهم، وفهم نقاط النهاية والتوقيعات المعنية، واختيار الاستجابة المناسبة لتطبيقهم. يتم تخزين نتائج الكشف في حقول يمكن الوصول إليها في قواعد الاستجابة المخصصة أو استخدامها في الكشوفات المدارة لحظر حركة المرور.
توفر الميزة لجميع العملاء
أطلقت Cloudflare كل من القواعد المدارة والمخصصة لجميع الخطط، بما في ذلك الخطط المجانية. مع مرور الوقت، ستتبع نفس النهج المستخدم للكشوفات القائمة على الطلب، حيث تركز الكشوفات المدارة للخطط المجانية على الثغرات عالية الملف، بينما يحصل العملاء المدفوعون على كتالوج أغنى من الكشوفات.
يحصل جميع العملاء على حماية مصفوفة الكشف الكاملة للمعاملات من خلال مجموعة قواعد Cloudflare Managed Response Firewall Default، المصممة لنشر بنقرة واحدة وإعداد مبسط. عندما يتطابق توقيع، تحل الاستجابة المخصصة مكان استجابة الأصل.
المصادر
- Cloudflare BlogIntroducing full transaction detection for Cloudflare WAF
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
Cloudflare تتيح خدماتها للأصول الخاصة للعملاء كافة
أعلنت Cloudflare عن إتاحة خدماتها للأصول الخاصة بشكل عام، مما يتيح حماية التطبيقات الداخلية عبر WAF وWorkers دون الحاجة لعناوين IP عامة.
فريق PHP يكشف إجراءات مؤقتة لثغرة تنفيذ عن بُعد حرجة
أصدر فريق أمن PHP توصيات لتخفيف ثغرة CVE-2026-115560 التي تتيح تنفيذ أكواد عن بُعد في أنظمة محددة، مع تأكيد عدم توفر تصحيح برمجي فوري.
حماية بوابة NetScaler من الثغرات المستقبلية عبر سياسات الوصول الصارمة
بعد استغلال ثغرة CVE-2026-88771 في NetScaler، توضح Cloudflare كيف يمكن لسياسات الوصول المستقلة وواجهة WAF حماية البوابات من هجمات ما قبل تسجيل الدخول.
كلاودفلير تفعّل حماية WAF ضد ثغرات php2shell الحرجة
أطلقت كلاودفلير قواعد جدار حماية تطبيقات ويب جديدة تعتمد على تحليل الطلبات والاستجابات لصد هجمات php2shell قبل الكشف العلني، مما يحمي ملايين المواقع التي تعتمد على PHP.