Cloudflare تتيح خدماتها للأصول الخاصة للعملاء كافة
تتيح Cloudflare الآن لعملائها توجيه حركة المرور العامة إلى أصولهم الخاصة مع الحفاظ على خصوصيتها، مع الاستفادة الكاملة من خدمات الحماية والتسريع.
 رضوان عبدالهاديمحرر وكاتب تقني
إتاحة عامة لخدمة الأصول الخاصة
أعلنت شركة Cloudflare رسمياً عن إتاحة خدماتها للأصول الخاصة (Private Origins) بشكل عام لجميع العملاء. تتيح هذه الميزة توجيه حركة المرور العامة إلى خوادم داخلية دون الحاجة إلى كشف عناوين IP العامة أو فتح منافذ جدار الحماية.
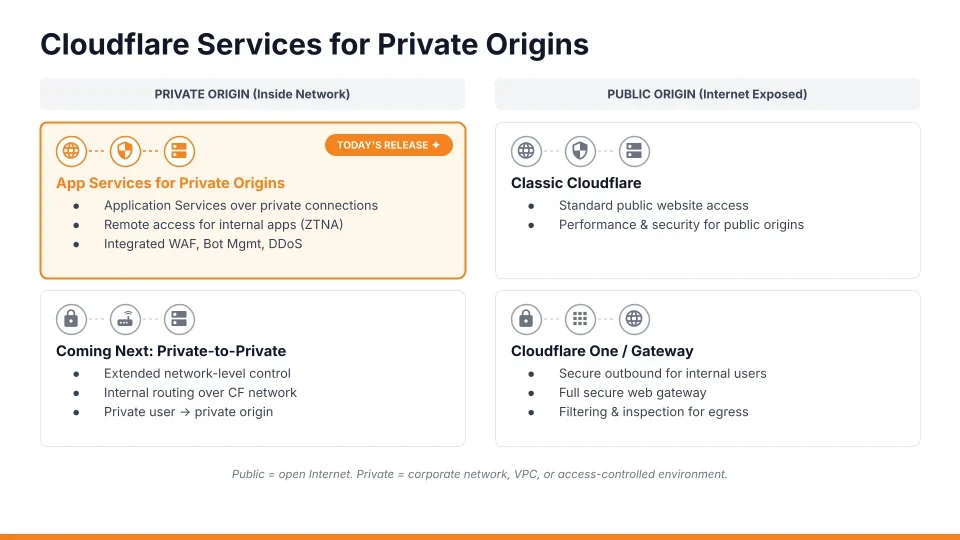
يمكن للمستخدمين الآن توجيه سجل DNS موجه (Proxied) إلى عنوان IP خاص، حيث ستصل Cloudflare إلى الأصل عبر اتصال Cloudflare One الموجود مسبقاً لدى العميل. تبقى الأصول الخاصة محمية، بينما تعمل خدمات جدار حماية تطبيقات الويب (WAF)، التخزين المؤقت، إدارة البوتات، وWorkers بنفس الفعالية كما لو كانت الأصول عامة.
حل مشكلة حماية التطبيقات الداخلية
أطلقت Cloudflare هذه الميزة في وضع تجريبي مغلق في يونيو الماضي لمعالجة مشكلة شائعة لدى العملاء. كانت التطبيقات الداخلية مثل واجهات برمجة التطبيقات (APIs)، وأدوات التشغيل، وخوادم الوكلاء (Agents) غير مصممة للتعرض المباشر للإنترنت، لكنها تحتاج إلى استقبال طلبات من شركاء أو عملاء خارجيين.
قبل إطلاق النسخة التجريبية، كان وضع Cloudflare أمام هذه الخدمات يتطلب كشف عنوان IP عام، أو فتح منفذ في جدار الحماية، أو تشغيل برنامج cloudflared بجانب الأصل. غالباً ما أدى ذلك إلى حرمان التطبيقات الخاصة من نفس مستويات الحماية والتحكم المستخدمة في التطبيقات العامة، بما في ذلك تحديد معدل الطلبات وتسريع حركة المرور.
آلية العمل والتوجيه الشبكي
يعمل النظام من خلال إنشاء سجل A أو AAAA موجه يشير إلى عنوان IP الخاص. يتم تفعيل إعداد "استخدام التوجيه عبر الشبكة الخاصة" تلقائياً لعناوين IPv4 الخاصة (RFC 1918)، وعناوين CGNAT (RFC 6598)، وعناوين IPv6 المحلية الفريدة (RFC 4193). لا يمكن تعطيل هذا الإعداد لهذه النطاقات عبر واجهة برمجة التطبيقات.
خلف الكواليس، يحدد نظام البوكسي لدى Cloudflare وجهة حركة المرور من خلال الاستعلام عن API الأصل. تتضمن الاستجابة بيانات وصفية تشير إلى ضرورة الوصول إلى الوجهة عبر مسار شبكة خاص. عندما يرى النظام هذا الإشار، يوجه الطلب إلى طبقة الشبكات الخاصة، التي تقوم بدورها بتوجيه الاتصال عبر اتصال العميل الخاص الحالي، سواء كان عبر IPsec أو GRE أو Cloudflare Tunnel أو Cloudflare Mesh.
المتطلبات التقنية والإعداد
يتطلب تفعيل هذه الخدمة وجود صلاحية "الأصول الخاصة" في حساب العميل، بالإضافة إلى اتصال Cloudflare One باستخدام إحدى تقنيات التوجيه المذكورة. كما يجب تفعيل "التوجيه الموحّد" (Unified Routing) على الحساب. للعملاء الذين يتصلون عبر Cloudflare WAN أو Cloudflare Mesh، يجب توفير مسار عودة لنطاقات المصدر الخاصة بـ Cloudflare.
بعد التفعيل، يمكن للمستخدمين إنشاء سجل DNS موجه لعنوان IP الخاص والتأكد من تفعيل التوجيه الخاص. ستطبق إعدادات WAF والتخزين المؤقت وإدارة البوتات الحالية على ذلك الاسم المضيف دون الحاجة إلى تغييرات إضافية. تنصح Cloudflare بالتحقق من مسار العودة أولاً إذا واجهت الطلبات مهلاً زمنية، حيث كان هذا السبب الأكثر شيوعاً لفشل الإعداد في النسخة التجريبية.
القيود الحالية والميزات المستقبلية
تبقى بعض القيود على هذه الخدمة، حيث لا تدعم الميزات الحالية Argo Smart Routing و Aegis. كما تتطلب فحوصات صحة الأصل (Origin health checks) استخدام خدمة Load Balancing. يمكن الاطلاع على القائمة الكاملة للقيود الحالية في توثيق المطورين.
تعمل Cloudflare حالياً على توسيع نطاق الخدمة لتشمل حركة المرور الخاصة-إلى-الخاصة، حيث يمكن للمستخدمين والخدمات والوكلاء على الشبكات الخاصة الوصول إلى تطبيقات على شبكات خاصة أخرى. تستهدف الشركة إطلاق نسخة تجريبية مغلق لهذه الميزة في بداية عام 2027، بهدف منح التطبيقات الداخلية نفس مستويات الحماية والتحكم المتاحة للتطبيقات العامة.
المصادر
- Cloudflare BlogCloudflare services for private origins is now generally available
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
Cloudflare تطلق كشف المعاملات الكاملة في جدار حماية WAF
أعلنت Cloudflare عن إضافة ميزة كشف المعاملات الكاملة لجدار حماية WAF، مما يتيح ربط الطلبات بالاستجابات لكشف الثغرات الناجحة وتقليل الإنذارات الكاذبة.
Cloudflare تطلق Streamline لبناء خطوط معالجة فيديو مخصصة
تقدّم Cloudflare منصة Streamline التي تدمج Workers وDurable Objects مع حاويات معالجة الوسائط، لتمكين المطورين من بناء خطوط إنتاج فيديو مستمرة ومخصصة على نطاق واسع.
Cloudflare تطلق مسابقة لبناء منصة Git جديدة لعصر وكلاء الذكاء الاصطناعي
أعلنت Cloudflare عن مسابقة عالمية لبناء الجيل القادم من منصات Git باستخدام Artifacts وWorkers، مع جوائز مالية وتذاكر لحضور مؤتمر Connect في سان فرانسيسكو.
Cloudflare تطلق Issues لمراقبة أخطاء الإنتاج وإرسالها للوكلاء
أعلنت Cloudflare عن ميزة Issues الجديدة في Workers، التي تجمع أخطاء الإنتاج وتُرسلها مباشرة إلى وكلاء البرمجة الذكيين للتحليل وإصلاح الأكواد تلقائياً.