حماية بوابة NetScaler من الثغرات المستقبلية عبر سياسات الوصول الصارمة
تتجاوز الحلول التقليدية لرقع الأمان حدودها، حيث تتطلب حماية البوابات العامة إعادة هيكلة سياسات الوصول لضمان عدم وصول المهاجمين إلى الخوادم الأصلية.
 رضوان عبدالهاديمحرر وكاتب تقني
استغلال ثغرة حرجة في NetScaler Gateway
أثارت الفاشية الأخيرة لـ a major vulnerability في نظام Citrix NetScaler مخاوف واسعة في أوساط الأمن السيبراني، حيث كشفت التقارير عن نقطة ضعف جوهرية في صفحة تسجيل الدخول. تتيح هذه الثغرة، المعروفة بـ CVE-2026-88771، للمهاجمين تنفيذ أوامر على البوابات المتأثرة دون الحاجة إلى تسجيل الدخول أولاً. هذا النوع من الثغرات يستغل البنية التحتية للهجمات، مما يجعلها خطرة بشكل خاص لأنها تتجاوز طبقات المصادقة التقليدية.
في مثل هذه الحالات الطارئة، يجد المسؤولون أنفسهم أمام معضلة صعبة: إما قطع الوصول للمستخدمين أو تأخير التحديث الأمني الحرج. تؤكد Cloudflare على ضرورة التصحيح الفوري، مشيرة إلى أن هذه الثغرة كانت من النوع الخطير الذي يتطلب تدخلاً عاجلاً. بعد إتمام عملية الرقعة، يجب على الفرق التقنية التفكير في كيفية تجنب تكرار مثل هذه الحوادث في المستقبل من خلال تعزيز ضوابط الأمان الإضافية.
حدود فعالية الرقعة وحماية تطبيقات الويب
أصدرت شركة Citrix تحديثات برمجية لمعالجة العيب، بينما تابعت Cloudflare بإطلاق an emergency web application firewall (WAF) rule في الأول من أكتوبر. ومع ذلك، لا يضمن توفر الرقعة الأمان التام، إذ يجب تحديد كل نسخة من النظام وتحديثها واختبارها. تطبيق التحديثات عبر بيئة إنتاجية قد يؤدي إلى توقفات في الخدمة أو إزعاج الموظفين الذين يعتمدون على أجهزة سطح المكتب عن بُعد.
يمكن لواجهة حماية تطبيقات الويب (WAF) أن تمنح بعض الوقت الإضافي قبل نشر الرقعة بالكامل، لكنها تبقى حلاً تفاعلياً لا يأخذ في الاعتبار الثغرات المستقبلية. ومع تسارع وتيرة اكتشاف المهاجمين للأنواع الجديدة من الهجمات بفضل الذكاء الاصطناعي، يصبح بناء defense in depth أمراً حاسماً. هذا النهج يضمن أن فشل برنامج معين أو ثغرة واحدة لن تؤدي إلى أزمة أمنية شاملة.
تفاصيل الثغرات والإعلانات الأمنية
أفاد نشرة Citrix بتاريخ 27 سبتمبر 2026 بملاحظة استغلال نشط للثغرتين CVE-2026-88771 و CVE-2026-88772. تتيح الأولى تنفيذ أوامر غير مصادق عليها على الأجهزة المتأثرة، بينما تؤثر الثانية على الإعدادات التي تستخدم DTLS. كما تناولت إعلانات لاحقة في 3 و 8 أكتوبر ثغرات إضافية في إعدادات SAML، مما سمح للمهاجمين بتنفيذ سكربتات عشوائية وهجمات رفض الخدمة.
تغطي تنبيهات CISA والتحقيقات التقنية من Mandiant تفاصيل الثغرات والاستغلال المرصود والإرشادات الاستجابة. توفر هذه الموارد رؤى أعمق حول كيفية عمل الهجمات وكيفية التعامل معها، مما يساعد فرق الأمان على فهم نطاق الخطر واتخاذ الإجراءات المناسبة لحماية بنيتها التحتية.
إعادة هيكلة قرار الوصول قبل الخادم
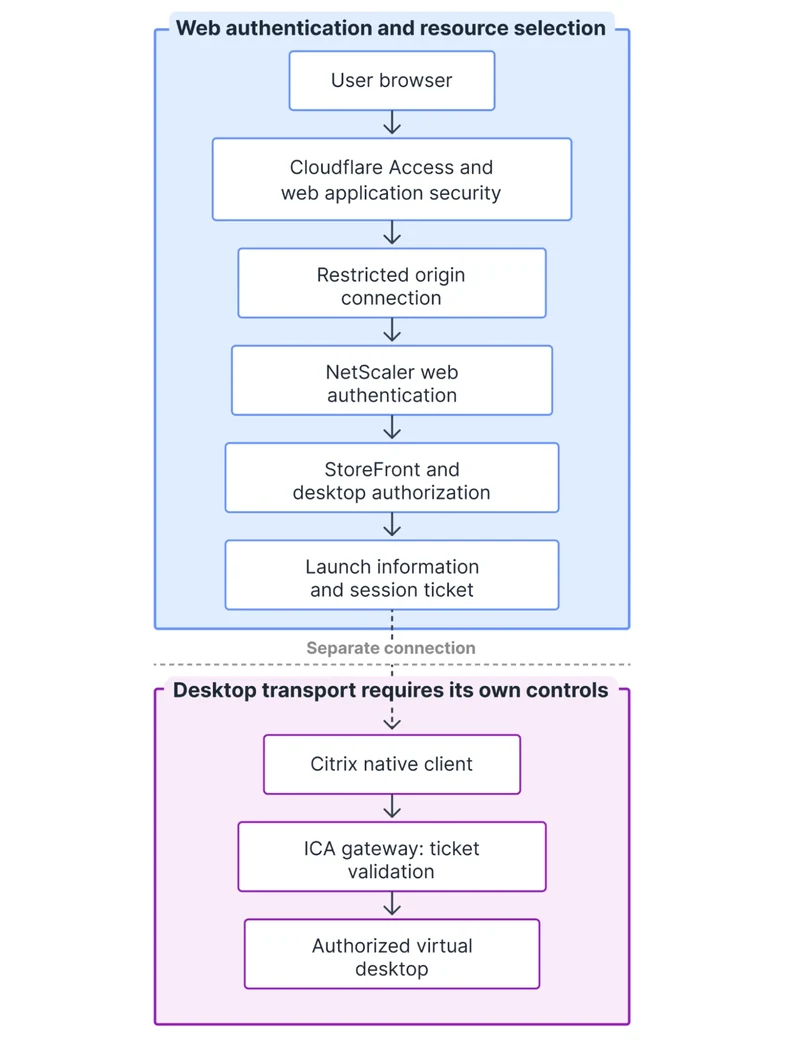
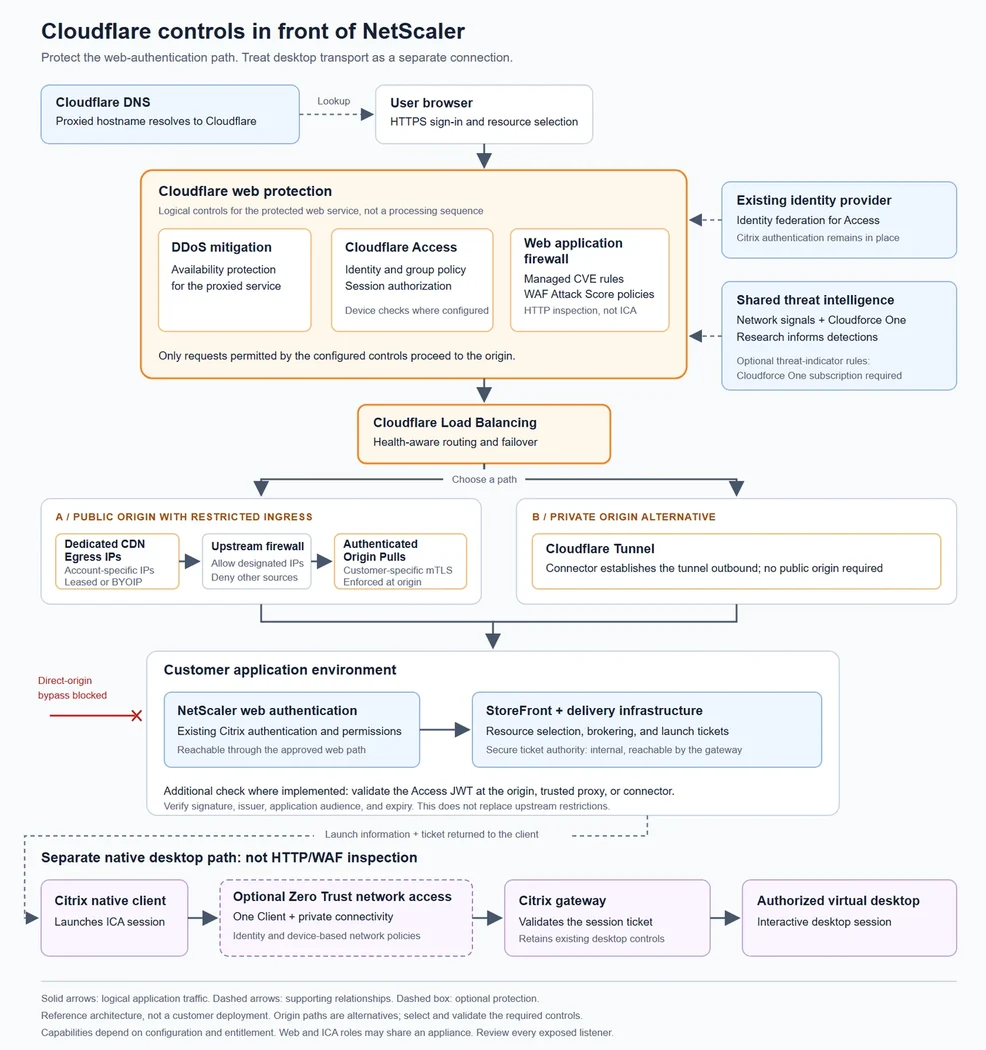
في بيئة Citrix النموذجية، يتحقق المستخدم عبر NetScaler Gateway ثم يمر عبر سلطة التذاكر الآمنة إلى StoreFront. يستغل المهاجمون حقيقة أن البوابة يجب أن تكون متاحة على الإنترنت لبدء الاتصال. الحل المقترح من Cloudflare هو نقل صفحات تسجيل الدخول العامة خلف نظام تسجيل الدخول الموحد (SSO) قبل وصول الطلب إلى الخادم المستهدف.
يسمح هذا النهج لفرض سياسة وصول مستقلة عبر Cloudflare Access قبل وصول الطلب إلى خادم البوابة الحالي. بهذا، لا يعتمد القرار على التعرف على توقيع الهجوم، بل على سياسات Zero Trust التي تحدد ما إذا كان الشخص يجب أن يكون موجوداً أصلاً. هذا يضمن أن المهاجم لن يتمكن من الوصول إلى خادم البوابة لتجربة الثغرات، بل سيرى فقط صفحة تسجيل الدخول الخاصة بـ Cloudflare.
تقييد اتصالات المصدر لضمان الأمان
تغيير سجل DNS وفرض سياسات الوصول ليس كافياً وحده. إذا كان المهاجم قادراً على الاتصال بالعنوان الأصلي أو اسم مضيف بديل، يمكنه تجنب الضوابط. يجب ضمان أن كل حركة المرور تأتي من طلب تم التحقق منه. يمثل Cloudflare Tunnel الطريقة الأكثر شيوعاً، حيث ينشئ نفقاً خارجياً فقط ويسمح بإغلاق جميع حركة المرور الواردة.
عند الحاجة إلى بقاء عنوان IP عام، يجب تقييد الاتصالات عبر قيود الشبكة ومصادقة المصدر. هذا يضمن أن الخادم لا يقبل اتصالات إلا من مصادر موثوقة، مما يقلل من سطح الهجوم بشكل كبير. يجب مراجعة تعرض هذه الواجهات بشكل مستقل، حتى لو كانت جلسات سطح المكتب تتطلب مصادقة.
المصادر
- Cloudflare BlogBeyond the patch: Protecting your NetScaler gateway against future vulnerabilities
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
سيتريكس تسد ثغرة صفرية في NetScaler استُغلت في هجمات نشطة
أصدرت سيتريكس تحديثات طارئة لسد ثغرة CVE-2026-88779 في NetScaler التي تسبب انقطاع الخدمة، مع تحقيقات جارية حول إمكانية استغلالها لتنفيذ أكواد عن بُعد.
هجوم نشط يستغل ثغرة صفرية في Citrix NetScaler لتثبيت أصداف ويب
كشفت تقارير أمنية عن استغلال ثغرة CVE-2026-88772 في Citrix NetScaler لتثبيت أصداف ويب وبرمجيات خبيثة، مما منح المهاجمين صلاحيات جذرية وسرقة بيانات حساسة في عدة قطاعات.
هجمات صفرية تستهدف NetScaler في حكومات ومؤسسات مالية
كشفت تقارير أمنية عن استغلال ثغرات صفرية في Citrix NetScaler منذ أيلول، مما أدى إلى اختراق عشرات المنظمات الحكومية والمالية في أمريكا الشمالية وأوروبا.
هجمات جديدة تلاحق أجهزة Citrix NetScaler عبر ثغرة صفرية
تعرضت أنظمة Citrix NetScaler لهجمات استهدفت ثغرة صفرية جديدة بعد أيام قليلة من رقع ثغرات سابقة، وسط تحركات عاجلة لاحتواء المخاطر.