فريق PHP يكشف إجراءات مؤقتة لثغرة تنفيذ عن بُعد حرجة
أعلن فريق تطوير لغة PHP عن إجراءات أمنية مؤقتة للتعامل مع ثغرة حرجة جديدة تتيح تنفيذ أكواد عن بُعد، في ظل غياب تصحيح برمجي فوري.
 رضوان عبدالهاديمحرر وكاتب تقني
إجراءات مؤقتة لثغرة غير مصححة
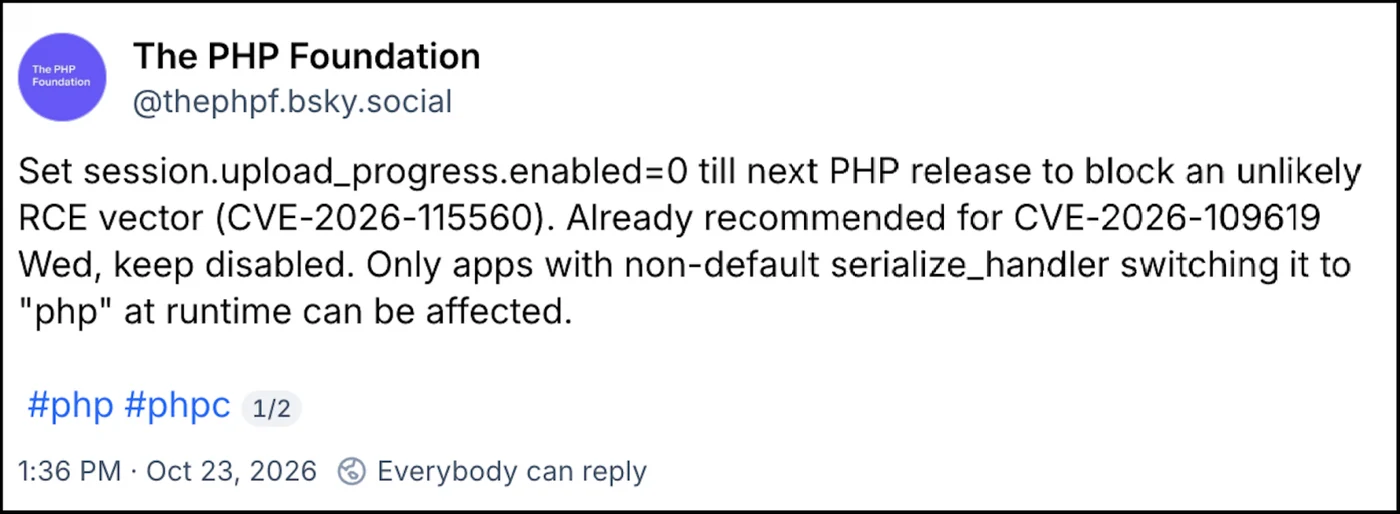
أصدر فريق أمن PHP بياناً رسمياً يكشف عن إجراءات تخفيفية (Mitigation Measures) للتعامل مع ثغرة تنفيذ أكواد عن بُعد (RCE) جديدة تحمل الرقم CVE-2026-115560. وتتميز هذه الثغرة بأنها لا يوجد لها تصحيح برمجي (Patch) متاح حالياً، مما يجعل الإجراءات اليدوية ضرورية لحماية الأنظمة المتأثرة. وأوضح الفريق أن هذه الثغرة لا تؤثر على جميع أنظمة PHP، بل تقتصر على بيئات تشغيل محددة تعتمد على تركيبات غير قياسية من الإعدادات وتطبيقات الكود.
شروط الاستغلال التقنية الدقيقة
وفقاً للتفاصيل التقنية التي نشرها الفريق، لا يمكن استغلال هذه الثغرة إلا في حال توافر شروط محددة جداً. يجب أن يقوم التطبيق بإعداد خاصية session.serialize_handler لتعتمد على php_binary أو php_serialize في ملف الإعدادات، ثم يقوم بتبديلها إلى php أثناء التشغيل باستخدام دالة ini_set() قبل استدعاء session_start(). بالإضافة إلى ذلك، يجب أن تبقى خاصية تقدم رفع الجلسات (Session upload progress) مفعلة. وأشار الفريق إلى أن التطبيقات التي لا تقوم بتغيير معالج التسلسل أثناء التشغيل يمكنها إبقاء الخاصية مفعلة بأمان، نظراً لندرة هذا السيناريو في الممارسات البرمجية الشائعة.
التوصيات الفورية للمدراء التقنيين
حتى صدور التحديث الأمني الرسمي، أوصى مطورو PHP بإيقاف خاصية تقدم رفع الجلسات من خلال ضبط الإعداد session.upload_progress.enabled إلى القيمة 0. وأكد الفريق أن تطبيق هذا الإعداد يكفي كإجراء وقائي، ولا يتطلب أي خطوات إضافية أخرى في الوقت الحالي. ومن المقرر أن يتم معالجة هذه الثغرة ضمن دورة الإصدارات العادية القادمة، حيث سيصدر الفريق بياناً أمنياً شاملاً (Full Advisory) يوضح تفاصيل الثغرة والحلول الدائمة مع الإصدار المقبل.
خلفية: موجة ثغرات PHP2Shell
تأتي هذه التوصيات في أعقاب موجة من الثغرات الحرجة التي طالت لغة PHP مؤخراً. فقد أصدر الفريق تصحيحات طارئة لثغرتين حرجتين أخريين تحملان أرقام CVE-2026-109618 وCVE-2026-109619، والتي تم تتبعها مجتمعاً تحت اسم PHP2Shell. وقد تم نشر هذه التصحيحات يوم الأربعاء الماضي، بعد يوم واحد فقط من دعوة الفريق للمشرفين التقنيين للاستعداد لتثبيت التحديثات فور توفرها. وعلى الرغم من نشر بعض أكواد البرهان على الفكرة (PoC) قبل صدور التصحيحات، أكد فريق PHP أن تلك الأكواد لم تكن فعالة ولا يمكن استخدامها لنجاح الهجوم.
محاولات استغلال واسعة النطاق
رغم عدم فعالية أكواد البرهان الأولية، رصدت عدة شركات أمنية عالمية محاولات استغلال غير ناجحة لثغرات PHP2Shell قبل الكشف العلني عنها. وشملت هذه الشركات Cloudflare وwatchTowr وPrevidian وHadrian وPatchstack. وتزامن ذلك مع تسريب بعض التفاصيل التقنية حول الثغرات، بما في ذلك أرقام CVE ونصائح التخفيف، لبعض مزودي البنية التحتية الحرجة. كما أفاد باحثو الأمن في Amazon Threat Intelligence بأن المهاجمين بدأوا باستهداف ثغرات PHP2Shell قبل أربعة أيام من إصدار التصحيحات الرسمية يوم الأربعاء.
تحليلات المخاطر والتوقعات المستقبلية
صرّح CJ Moses، كبير مسؤولي الأمن المعلوماتي في AWS، بأن الاختلافات في الأحمال الهجومية والبنية التحتية للمجهولين تشير إلى وجود عدة جهات مهاجمة. وأضاف أن PHP2Shell تشهد حالياً محاولات استغلال واسعة في العالم الحقيقي، رغم عدم وضوح عدد الهجمات الناجحة. من جانبها، أشارت فريق TRACE في Dataminr في تقرير صادر يوم الخميس إلى أن النشاط المرصود منذ الكشف عن الثغرات اقتصر على عمليات المسح وتحديد البصمة واستخدام استغلات غير فعالة، دون تسجيل أي اختراقات مؤكدة. إلا أنهم حذروا من أن ظهور استغلات فعالة أو نشاط اختراق ناجح هو مسألة وقت فقط.
حجم التعرض العالمي للغة PHP
تكتسب هذه الثغرات أهمية بالغة نظراً للشيوع الهائل للغة PHP في تطوير الويب. تُستخدم PHP في تطوير ما يقرب من 70% من مواقع الإنترنت حول العالم. وتقديرات VirusTotal تشير إلى أن أكثر من 5.1 مليون مضيف PHP معرض للهجوم عبر الإنترنت، فيما يوجد حوالي 3.8 مليون مضيف لديها على الأقل منفذ (Port) مفتوح يجعلها عرضة للهجمات. وتؤكد هذه الأرقام الحاجة الماسة للمدراء التقنيين إلى مراقبة إعدادات خوادمهم وتطبيق التوصيات الأمنية فوراً لتقليل سطح الهجوم.
المصادر
- BleepingComputerPHP shares mitigation for new RCE vulnerability with no patch
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
استغلال ثغرات PHP2Shell الحرجة بنجاح في العالم الحقيقي
كشفت أجهزة الطُعم عن استغلال ناجح لثغرتي PHP2Shell الحرجتين، مما يؤكد تنفيذ أكواد عن بُعد على خوادم Apache mod_php، وسط تحذيرات أمنية عاجلة.
أمازون: استغلال ثغرات PHP2Shell بدأ قبل 4 أيام من التصحيح
كشف باحثو أمني أمازون أن مهاجمين استغلوا ثغرات PHP2Shell الحرجة قبل 4 أيام من إصدار التصحيحات، وسط تحذيرات من استغلال واسع وشيك في البرمجيات.

CISA تؤكد استغلال ثغرات PHP2Shell في هجمات نشطة
أدرجت وكالة الأمن السيبراني الأمريكية ثغرتي PHP2Shell في قائمة الاستغلال النشط، وأمرت الوكالات الفيدرالية بتطبيق التحديثات العاجلة قبل الخميس.

ثغرات حرجة في PHP تهدد 40% من مواقع الويب العالمية
توزع اليوم تحديثات أمنية عاجلة للغة PHP لسد ثغرتين حرجتين تتيحان تنفيذ أكواد خبيثة، مما يهدد استقرار ملايين المواقع، بما في ذلك تلك المبنية على ووردبريس.