إطلاق المعاينة العامة لرموز OAuth المؤقتة في GitHub CLI
تتيح الميزة الجديدة للمستخدمين الاعتماد على رموز وصول قصيرة الأجل يتم تحديثها تلقائياً، مما يعزز الأمان ويقلل من المخاطر المرتبطة بتسريب الرموز الدائمة.
 رضوان عبدالهاديمحرر وكاتب تقني
معاينة عامة للرموز المؤقتة والتجديد التلقائي
أعلنت منصة جيت هب رسمياً عن إطلاق ميزة جديدة تتيح للمطورين استخدام بيانات اعتماد مصادقة OAuth مؤقتة وقابلة للتجديد تلقائياً في أداة سطر الأوامر الخاصة بها، وذلك في إطار معاينة عامة تهدف إلى رفع مستوى الأمان. وعند اختيار تفعيل هذه الميزة عبر المدونة الرسمية المتاحة في [GitHub Changelog](https://github.blog/changelog/2026-10-21-github-cli-opt-in-to-expiring-auto-refreshing-oauth-tokens/)، تقوم أداة gh بتخزين رمز وصول مؤقت بجانب رمز تحديث دوري يتولى تجديد الاعتماد كلما دعت الحاجة دون الحاجة لإعادة تسجيل الدخول يدوياً.
ويضمن هذا النظام الجديد أن تصبح الرموز المسربة غير صالحة للاستخدام خلال ساعات معدودة، بدلاً من بقائها نشطة إلى ما لا نهاية. وتعمل هذه الآلية بطريقة تضمن استمرار المصادقة بسلاسة ودون إزعاج يومي للمطورين أثناء تأدية مهامهم البرمجية المختلفة.
طريقة التفعيل وبدء الاستخدام في أداة سطر الأوامر
يمكن للمطورين البدء في استخدام هذه الميزة ابتداءً من الإصدار المتاح عبر الرابط [GitHub CLI v2.103.0](https://github.com/cli/cli/releases/tag/v2.103.0)، حيث يتطلب الأمر تمرير الوسم المخصص عند تسجيل الدخول باستخدام الأمر gh auth login مع إضافة الوسم المناسب. كما يمكن تفعيل هذه الخاصية لجميع عمليات تسجيل الدخول المستقبلية بشكل دائم من خلال ضبط إعدادات التكوين الخاصة بالأداة.
ولمتابعة حالة بيانات الاعتماد المؤقتة ومعرفة موعد انتهاء صلاحية رمز الوصول الحالي بدقة، توفر الأداة أمراً خاصاً يتيح للمستخدمين التحقق من حالة المصادقة بسهولة. وفي حال عدم تفعيل هذه الميزة، ستستمر الإصدارات والرموز التقليدية في العمل بالطريقة المعتادة ودون أي تغيير.
توافق الإصدارات وتوصيات الاستخدام مع بروتوكول HTTPS
توصي المنصة بشدة بتهيئة الأداة لتكون مساعد بيانات اعتماد لبرمجيات Git عند المصادقة عبر بروتوكول HTTPS، وذلك لضمان التعامل السليم مع الرموز المؤقتة وتحديثها بالخلفية. كما يُنصح بالتحديث إلى إصدارات أحدث من برمجيات Git لتمكين الأداة من الوسم الصحيح لبيانات الاعتماد وتجنب التخزين المؤقت لها بعد انتهاء صلاحيتها.
وتتوفر هذه الرموز المؤقتة حالياً للمستخدمين على النطاقات الرسمية للمنصة، بالإضافة إلى دعمها في خيارات البيئات المؤسسية ابتداءً من الإصدارات المحددة للمؤسسات. وفي حال توفر تفاصيل إضافية أو الرغبة في التثبيت، يمكن للمطورين مراجعة تعليمات [Install or upgrade](https://github.com/cli/cli?tab=readme-ov-file#installation) للحصول على أحدث التوجيهات.
اعتبارات تقنية للنصوص البرمجية والتطبيقات المرتبطة
نظرًا لأن رموز الوصول المؤقتة تتميز بفترة صلاحية قصيرة جدًا، فإن أي سكريبت أو أداة خارجية تقوم بالتقاط الرمز مرة واحدة وإعادة استخدامه لاحقًا قد تتوقف عن العمل بشكل صحيح. لذا، يُنصح بقراءة الرمز في كل مرة يتم احتياجه فيها مباشرة باستخدام الأوامر المخصصة بدلاً من الاحتفاظ بنسخة مخزنة قد تنتهي صلاحيتها أثناء تنفيذ سير العمل.
وتخطط المنصة لجعل هذه الرموز المؤقتة هي الخيار الافتراضي لجميع عمليات تسجيل الدخول الجديدة في إصدار لاحق. وللاطلاع على كافة تفاصيل المصادقة المتقدمة وخيارات الأمان، يمكن للمطورين زيارة توثيق [Authenticating with GitHub CLI](https://docs.github.com/github-cli/github-cli/authenticating-with-github-cli#using-expiring-refreshable-tokens) الرسمي.
المصادر
- GitHub ChangelogGitHub CLI: Opt in to expiring, auto-refreshing OAuth tokens
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
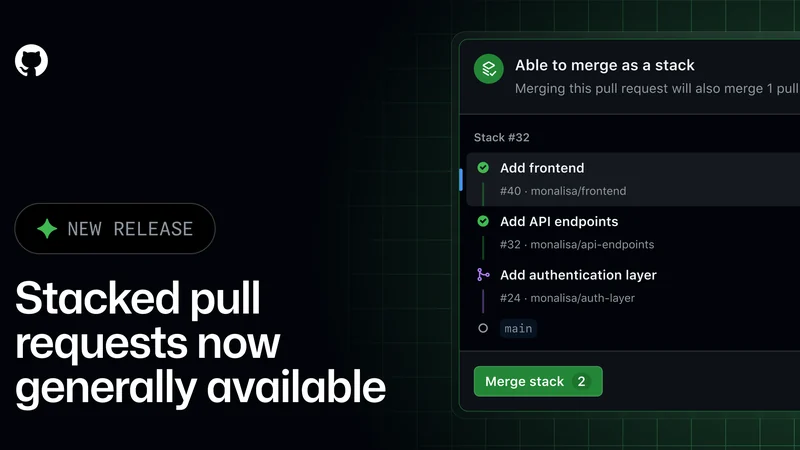
GitHub يطلق ميزة الطلبات المتراكمة رسمياً لمطوري البرمجيات
أعلنت GitHub عن توفر ميزة Stacked Pull Requests بشكل عام، مما يتيح تقسيم التغييرات الكبيرة إلى طلبات أصغر للمراجعة المستقلة والدمج المتزامن، مع تحسينات في التوقيع والدمج.
تحسينات جديدة لتطبيقات غيت هاب تركز على الأمان والصلاحيات
أعلنت منصة غيت هاب عن مجموعة تحسينات لتطبيقاتها تهدف لدعم مبدأ أقل صلاحيات ممكنة، وتسهيل إدارة المستودعات، وتوفير أدوات أمان متقدمة.
GitHub يفتح ميزة قفل ملفات العمل في GitHub Actions للمعاينة العامة
أطلقت GitHub ميزة قفل ملفات الاعتماديات في GitHub Actions للمعاينة العامة، مما يتيح للمطورين تثبيت الإصدارات الدقيقة للأكشنز وتجنب مخاطر الأمان الناتجة عن تحرك الفروع.
GitHub يحظر أحداث pull_request_target افتراضياً في المستودعات العامة
يبدأ تطبيق GitHub حظر أحداث pull_request_target افتراضياً في المستودعات العامة اعتباراً من 2 ديسمبر 2026، مع إتاحة خيارات للسيطرة على سياسات سير العمل.