GitHub تطلق تحليلاً للوصول لتبسيط تنبيهات Dependabot
تسعى GitHub إلى تحسين كفاءة فرق التطوير من خلال ميزة جديدة تتيح التمييز بين الثغرات النظرية والتطبيقية في الحزم البرمجية.
 رضوان عبدالهاديمحرر وكاتب تقني
تجاوز إشكالية تراكم التنبيهات الأمنية
تواجه فرق التطوير تحدياً متزايداً مع تراكم تنبيهات Dependabot بسرعة تفوق قدرتها على المعالجة. غالباً ما تحتوي أشجار الاعتماديات على حزم تحتوي على ثغرات أمنية، لكن هذا لا يعني بالضرورة أن الكود الفعلي يستخدم الجزء الضعيف من تلك الحزمة. توفر GitHub الآن سياقاً إضافياً يساعد المطورين على اتخاذ قرارات مستنيرة بشأن أين يبدأون العمل، من خلال ميزة تحليل الوصول الجديدة التي أصبحت متاحة في مرحلة المعاينة العامة. ويمكن الرجوع إلى GitHub Changelog للاطلاع على التفاصيل الأصلية للمصدر.
آلية عمل تحليل الوصول
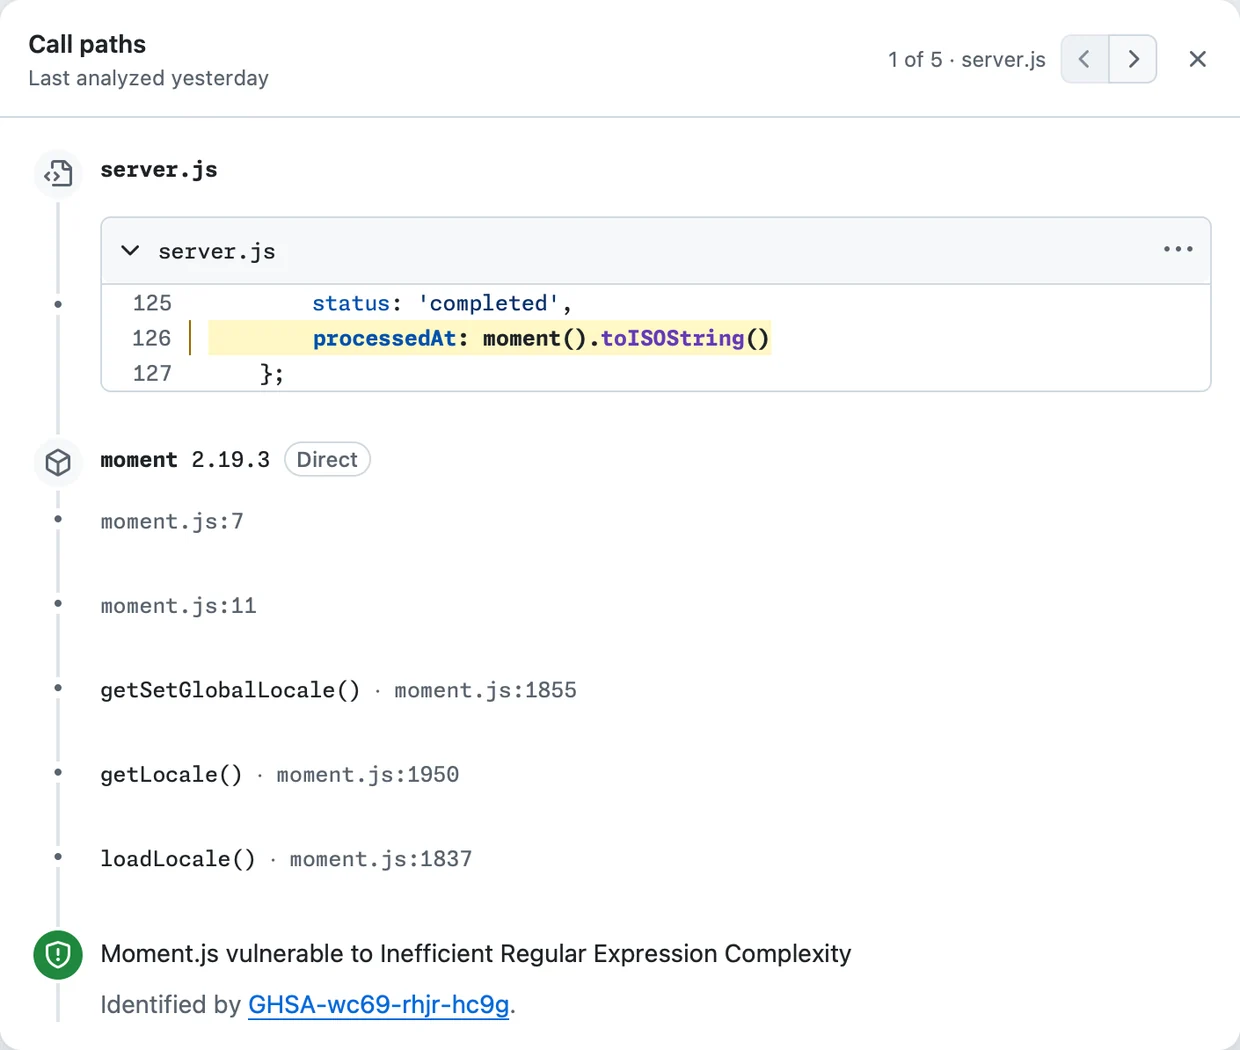
تعتمد الميزة على تقنية CodeQL لبناء رسم استدعاء (Call Graph) يغطي المستودع وحزمه المعتمدة. تبحث الأداة عن مسارات استدعاء من كود المستخدم إلى الدوال الضعيفة المحددة في قاعدة بيانات GitHub Advisory Database. تستخدم التحليل بيانات منسقة لتحديد الدوال المتأثرة، مما يوفر دقة عالية في تحديد ما إذا كان الكود يتفاعل فعلياً مع الثغرة أم لا. يتم تنفيذ هذا التحليل تلقائياً في سير عمل GitHub Actions مُدار من قبل GitHub، مما يعني أنه لا يحتاج إلى تثبيت أو صيانة يدوية من قبل الفريق.
أحكام التحليل وأثرها على الأولويات
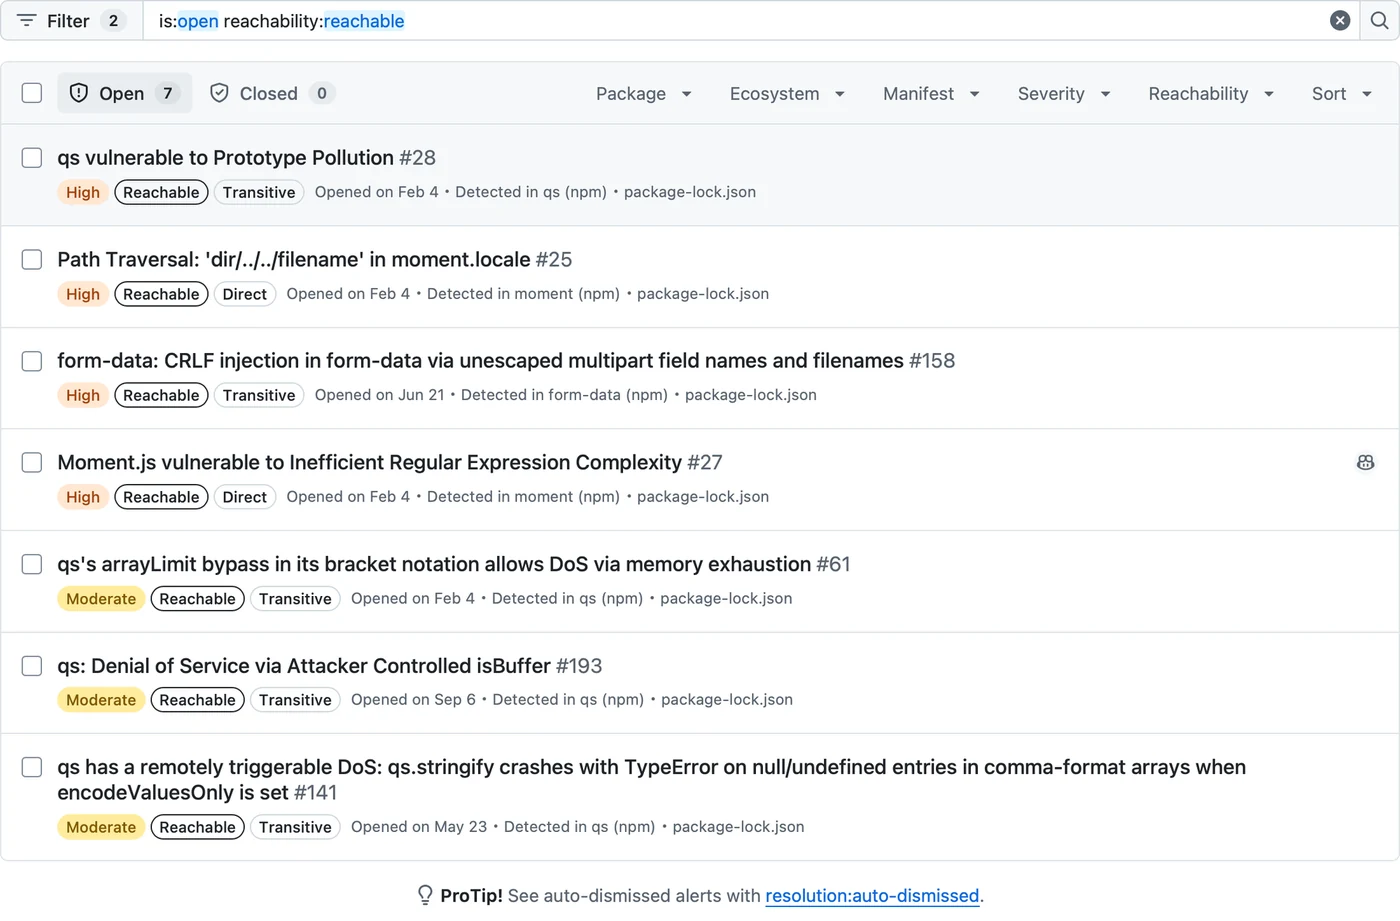
يُصنف كل تنبيه مفتوح في Dependabot ضمن أحد أربعة أحكام: 'قابل للوصول' إذا وُجد مسار استدعاء واحد على الأقل، و'قابل للوصول محتملاً' إذا تعذر تحديد المسار (وينصح بمعالجته كقابلة للوصول)، و'غير قابل للوصول' إذا لم يُعثر على أي مسار (وتكون أولويتها أدنى)، و'غير متاح' إذا تعذر التحليل. تظهر هذه الأحكام على التنبيهات الحالية دون إغلاقها أو تجاهلها تلقائياً، مما يمنح المطورين مرونة في الفلترة والترتيب حسب الحالة على صفحات المستودع والمنظمة.
التكلفة والتوافر التقني
تتميز الميزة بأنها مجانية بالكامل، حيث لا تتطلب ترخيص GitHub Advanced Security ولا تُحتسب دقائق GitHub Actions المستخدمة في التحليل ضمن الفاتورة. تتوفر الميزة حالياً لمستخدمي GitHub Enterprise Cloud، بما في ذلك إصدارات الإقامة البيانات. تشمل اللغات المدعومة JavaScript وTypeScript مع ملفات قفل npm أو Yarn أو pnpm. تُنفذ التحليلات على خوادم GitHub المستضافة، ولا تدعم الخوادم الذاتية (Self-hosted) خلال فترة المعاينة.
إعدادات التشغيل والقيود الحالية
يكون تحليل الوصول معطلاً افتراضياً، ويمكن تفعيله لعدد كبير من المستودعات عبر إعدادات أمان مخصصة للمنظمة أو المؤسسة، أو لمستودع فردي من خلال إعدادات الأمان المتقدم. يجب أن تكون تنبيهات Dependabot مفعلة لرؤية الأحكام. تبدأ الفحوصات الأولى فور التفعيل وقد تستغرق من دقائق إلى ساعات، ثم تُعاد الفحوصات يومياً طالما توجد تنبيهات مفتوحة. قد تواجه المستودعات الكبيرة أو متعددة المانيفستات قيوداً، حيث قد تظهر النتيجة 'غير متاح' إذا تجاوزت مدة التحليل ثلاث ساعات.
التكامل مع الأدوات والأتمتة
تتيح GitHub للمطورين دمج إشارة تحليل الوصول في أدواتهم الداخلية والوكلاء الآليين عبر واجهة برمجة التطبيقات REST الخاصة بتنبيهات Dependabot. هذا التكامل يسمح بإنشاء أنظمة تنبيه مخصصة تأخذ في الاعتبار سياق الوصول بالإضافة إلى عوامل أخرى مثل خطورة الثغرة ونقاط EPSS وسياق الإنتاج. يوفر هذا النهج المتكامل رؤية شاملة تساعد الفرق على معالجة ثغرات الاعتماديات بطرق تناسب سير عملهم الفعلي.
المصادر
- GitHub ChangelogPrioritize Dependabot alerts with reachability analysis
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
تحديث واجهة برمجة تطبيقات Dependabot لدعم إصدارات التبعيات
أعلنت GitHub Changelog عن تحديث في واجهة برمجة التطبيقات REST API لتنبيهات Dependabot لتمكين المطورين من جلب إصدارات التبعيات المصابة مباشرة.
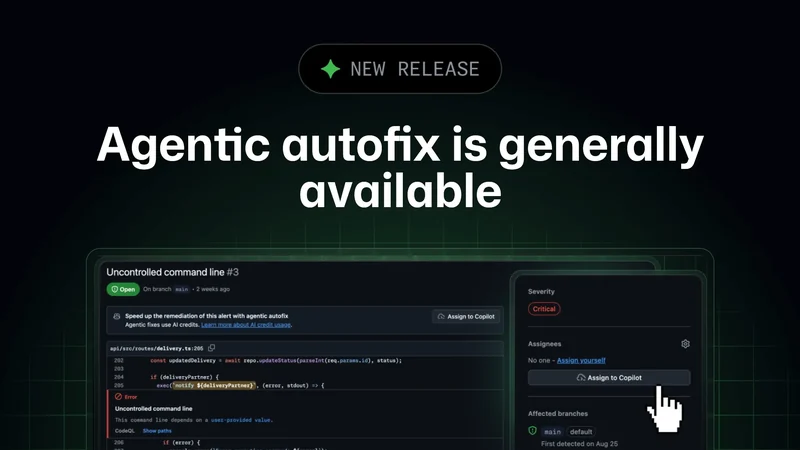
GitHub يطلق إصلاح الأكواد الذكي بشكل عام
أصبح إصلاح تنبيهات فحص الأكواد الذكي متوفراً بشكل عام على GitHub. يعمل كالمطورين، يستكشف الملفات، يقترح الحلول، ويعيد تشغيل CodeQL للتأكد من إغلاق التنبيه قبل فتح طلب سحب.
CodeQL 2.27.2 يعزز تحليل C++ وGo وRust وJavaScript
أطلقت GitHub الإصدار 2.27.2 من محرك CodeQL لتحليل الشيفرة الثابتة، مع إضافة محلل تعبيرات منتظمة لـ C++ وتحسينات أمان متعددة للغات البرمجة الرئيسية.
GitHub يضيف مقاييس AI Scan إلى نظرة عامة على الأمان
أطلقت GitHub مقاييس جديدة لميزة AI Scan في نظرة عامة على الأمان، مما يتيح للمدراء مراقبة نتائج الفحص، معدلات الإصلاح، وتفاعل المطورين مع الاقتراحات التلقائية.