إطلاق واجهة برمجة تطبيقات تعليقات التنبيهات الأمنية
تتيح الميزة الجديدة للمطورين قراءة وإضافة وتعديل التعليقات المرتبطة بالتنبيهات الأمنية للمستودعات عبر واجهة برمجة التطبيقات، مما يسهل عمليات الفرز والأرشفة.
 رضوان عبدالهاديمحرر وكاتب تقني
مقدمة عن واجهة برمجة تطبيقات تعليقات التنبيهات الأمنية
أعلنت منصة تطوير البرمجيات الشهيرة عن إطلاق نسخة معاينة عامة جديدة تتيح للمستخدمين قراءة وإضافة وتعديل التعليقات على التنبيهات الأمنية للمستودعات باستخدام واجهة برمجة التطبيقات للطلبات، وذلك وفقاً لما ورد في مدونة جيت هب الرسمية.
حتى وقت قريب، كانت النقاشات والمداولات المتعلقة بأي تنبيه أمني محصورة حصرياً في واجهة المستخدم الرسومية عبر الويب، على الرغم من كونها تحتوي غالباً على أهم سياقات الفرز والتقييم للثغرات المرصودة.
من خلال هذه الإضافة التقنية الجديدة، يمكن للمطورين الآن التعامل مع هذه النقاشات بمرونة أكبر، مما يفتح آفاقاً جديدة لتكامل أدوات الأمان مع سير العمل اليومي للفرق التقنية المختلفة.
القدرات والإمكانيات الجديدة للمطورين
تسمح النقاط النهائية الجديدة في واجهة برمجة التطبيقات بإدراج كافة التعليقات الموجودة على أي تنبيه أمني خاص بالمستودعات، مع إمكانية تحديد النطاق الزمني لعرض التعليقات التي تم تحديثها منذ وقت محدد.
إلى جانب ذلك، أصبحت استجابات التنبيهات الأمنية للمستودعات تتضمن تلقائياً عدداً إحصائياً للتعليقات، كما تتضمن استجابات التنبيهات العامة عدد التعليقات المرتبطة بتنبيه المستودع المرتبط بها.
تساعد هذه الحقول الإحصائية الجديدة في معرفة ما إذا كان هناك نشاط نقاشي أو تعليقات مرتبطة بالتنبيه قبل الشروع في جلب محتواها كاملاً، مما يوفر جهداً وقتاً كبيراً في المعالجة البرمجية.
تسهيل عمليات الأرشفة والتدقيق البرمجي
تساهم هذه الميزة الجديدة بشكل مباشر في تمكين فرق التطوير والأمان من تصدير نقاشات التنبيهات الأمنية بهدف استخدامها في عمليات التدقيق التنظيمي وعمليات الهجرة والترحيل بين الأنظمة.
كما تتيح الواجهة إمكانية إضافة ملاحظات الفرز والتقييم تلقائياً، فضلاً عن بناء مسارات عمل أمنية متكاملة تعمل بذات الكريقة والآلية التي تعتمد عليها الفرق أصلاً في إدارة مشكلات البرمجيات وطلبات السحب.
تأتي هذه التحسينات لتلبي حاجة ملحة لدى مطوري الأنظمة الضخمة والمشاريع المفتوحة المصدر لتوحيد آليات العمل وإدارتها برمجياً دون الحاجة للتدخل اليدوي المستمر عبر متصفح الويب.
قواعد الأمان والصلاحيات المطلوبة للوصول
تخضع عملية الوصول إلى تعليقات التنبيهات الأمنية لنفس القواعد الصارمة المطبقة على التنبيهات ذاتها، حيث يُشترط حصول المستخدم على الصلاحيات ونطاق الرموز المميزة المناسبة لقراءة أو كتابة التنبيهات الأمنية للمستودع.
بناءً على ذلك، فإن أي مستخدم غير قادر على مشاهدة تنبيه أمني معين لن يتمكن بطبيعة الحال من الاطلاع على التعليقات المرتبطة به، كما لا يمكن للمتعاونين من خارج فريق الصيانة عرض التعليقات الداخلية.
تجدر الإشارة إلى أن نقاط النهاية الخاصة بواجهة برمجة التطبيقات لا تقوم بإرجاع التعليقات السرية أو الداخلية، كما أن عملية حذف التعليقات عبر الواجهة البرمجية غير مدعومة في هذه المرحلة.
توفر الميزة والخطط المدعومة
أكدت الشركة أن هذه الإمكانية متاحة حالياً بنظام المعاينة العامة للمستودعات العامة عبر مختلف الخطط والباقات المتوفرة للمستخدمين، تشمل خطط المستخدمين والأ فرق.
يمكن للمهندسين والمطورين الراغبين في التعرف على المزيد من التفاصيل التقنية والاطلاع على الأمثلة البرمجية زيارة التوثيق الرسمي المخصص لذلك.
تأتي هذه الخطوة ضمن جهود منصة جيت هب المستمرة لتطوير منظومة سلسلة توريد البرمجيات وتعزيز الجوانب الأمنية فيها.
المصادر
- GitHub ChangelogRepository security advisory comments API in public preview
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
إطلاق واجهة برمجة تطبيقات الدمج غير المتزامن على جيت هب
أعلنت منصة جيت هب عن التوفر العام لواجهة برمجة تطبيقات الدمج غير المتزامن لطلبات السحب، لتسهيل إدارة المستودعات النشطة بمرونة وأمان.
إطلاق التعليقات السرية على التنبيهات الأمنية في جيت هب
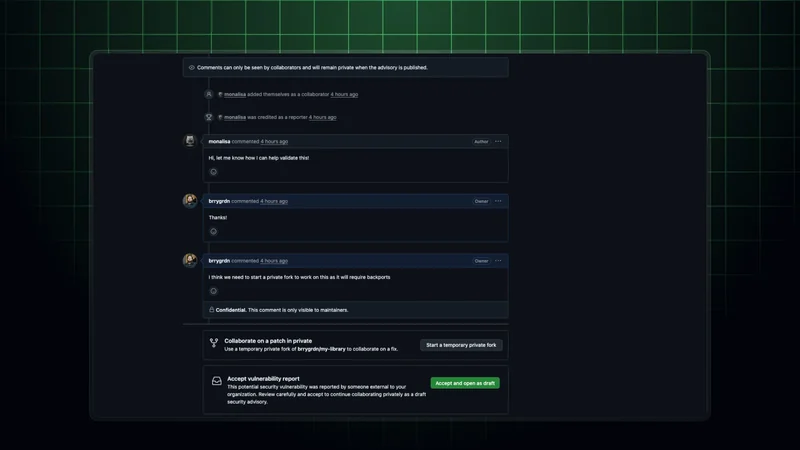
أعلنت منصة جيت هب عن ميزة جديدة تتيح نشر تعليقات سرية على تنبيهات الأمان، مما يسهل على المطورين مناقشة التقارير الحساسة بسرية تامة.
جيتهب تطلق نماذج منظمة لتقارير الثغرات الأمنية الخاصة
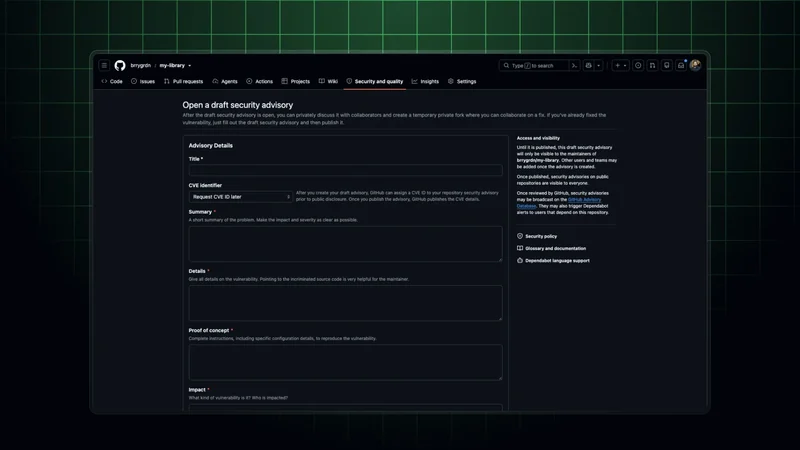
أعلنت منصة جيتهب عن إطلاق نماذج منظمة لتقارير الثغرات الأمنية الخاصة تهدف إلى تحسين جودة البلاغات وتخفيف تقارير الذكاء الاصطناعي الضعيفة.
إعدادات المنسق المخصصة لـ Dependabot على المستودعات
أعلنت منصة جيت هب عن إطلاق إعدادات المنسق المخصصة لـ Dependabot على مستوى المستودعات، مما يتيح للمسؤولين التحكم بنوع المنسق والمجموعات.