إطلاق التعليقات السرية على التنبيهات الأمنية في جيت هب
أتاحت منصة جيت هب للمطورين وفرق العمل إمكانية كتابة تعليقات سرية ضمن الإشعارات الأمنية للمستودعات، بهدف تحسين إدارة الثغرات وتنسيق التحقيقات بعيداً عن أعين المُبلغين والمشاركين الخارجيين.
 رضوان عبدالهاديمحرر وكاتب تقني
ميزة جديدة لتنظيم النقاشات الأمنية
أعلنت منصة جيت هب رسمياً عن إضافة قدرة جديدة تتيح للمستخدمين نشر تعليقات سرية على تنبيهات الأمان الخاصة بالمستودعات، وذلك بحسب ما ورد في سجل التغييرات عبر GitHub Changelog. تهدف هذه الخطوة إلى تمكين فرق العمل من مناقشة التقارير الأمنية الحساسة فيما بينهم بخصوص الثغرات والتهديدات المحتملة داخل بيئة العمل الخاصة بالمشروع. ويمكن الرجوع إلى GitHub Changelog للاطلاع على التفاصيل الأصلية للمصدر.
في السابق، كانت جميع التعليقات المرتبطة بأي تنبيه أمني تظهر لجميع المتعاونين بما فيهم الشخص المُبلغ عن الثغرة. وكان هذا الوضع يجبر فرق التطوير على نقل النقاشات المتعلقة بسوء الاستخدام المحتمل أو تفاصيل التحقيقات إلى منصات خارجية أخرى، مما يؤدي إلى ضياع سياق الحوار من السجل التاريخي للتنبيه الأمني داخل النظام.
آلية عمل وصلاحيات التعليقات السرية
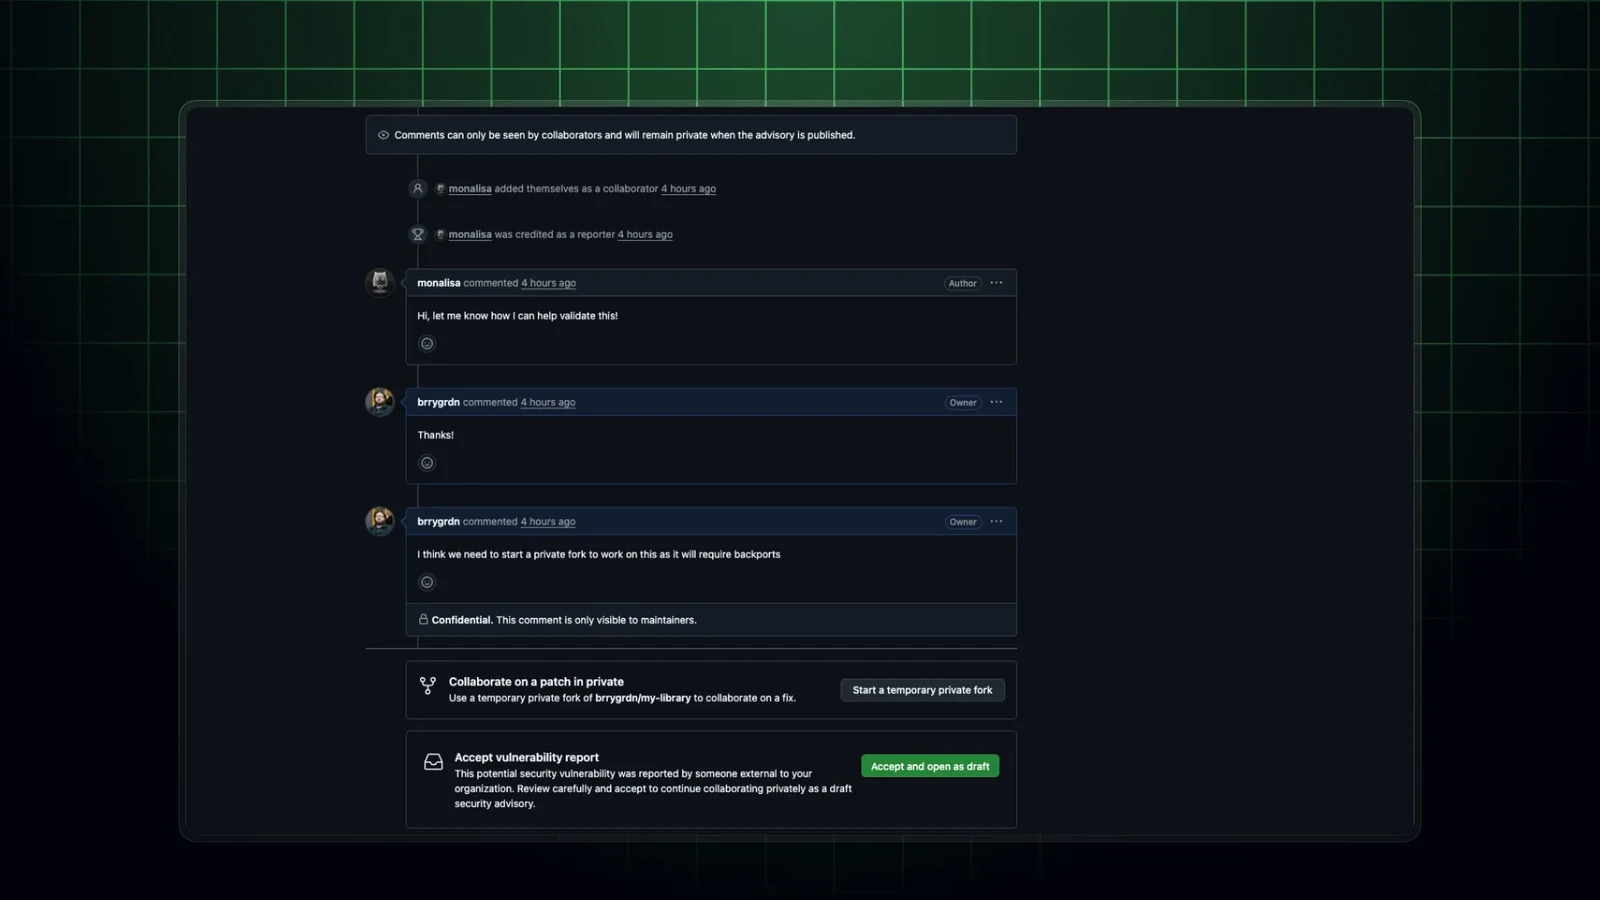
تعمل الميزة الجديدة بطريقة تضمن سرية المعلومات الحساسة، حيث لا يمكن رؤية هذه التعليقات إلا للأشخاص الذين يمتلكون صلاحيات الكتابة داخل المستودع المعني. يمكن للمشرفين تحديد خانة السرية قبل نشر التعليق، حيث تظهر عبارة توضح أن التعليق سري ولا يراه سوى المشرفين أدناه، بينما يحرم المُبلغون والمشاركون الآخرون الذين لا يملكون صلاحيات الكتابة من رؤيتها أو حتى تلقي إشعارات بشأنها.
تخضع صلاحيات الوصول إلى هذه التعليقات للقواعد التنظيمية الحالية للمستودع. ففي حال فقدان أي شخص لصلاحيات الكتابة، فإنه يفقد تلقائياً القدرة على قراءة هذه التعليقات السرية. علاوة على ذلك، يتم تسجيل كافة عمليات الاطلاع على التعليقات السرية ضمن سجل التدقيق الخاص بالمستودع لتعزيز مستويات الأمان والمتابعة.
القيود التقنية والتوافق مع واجهات البرمجة
وضعت المنصة بعض الضوابط التقنية للتعامل مع هذه الميزة، إذ لا يمكن تحويل التعليق من حالته السرية إلى حالة عادية (أو العكس) بعد عملية النشر مباشرة. كما أتاحت المنصة إمكانية الوصول إلى هذه التعليقات السرية من خلال واجهة برمجة التطبيقات GraphQL، في حين أنها لا تظهر أو تُسترجع عبر واجهة REST API التقليدية.
التوافر وأنظمة الباقات المدعومة
تتوفر ميزة التعليقات السرية الجديدة حصرياً للمستودعات العامة التي تم تفعيل ميزة الإبلاغ الخاص عن الثغرات فيها. وتدعم المنصة هذه المعطيات عبر مختلف الخطط والباقات المتنوعة مثل GitHub Free، وGitHub Pro، وGitHub Team، بالإضافة إلى خطة GitHub Enterprise Cloud، مما يمنح الشركات والمشاريع المفتوحة مصدر أمان إضافياً لإدارة تقارير الأخطاء.
يمكن للمهتمين بتطوير مهاراتهم ومعرفة المزيد حول آليات إدارة الأمان الاطلاع على التوثيق الرسمي والمستندات التقنية عبر رابط Learn more about repository security advisories المتاح للتعرف على أفضل الممارسات الأمنية.
تدخل هذه الإضافة ضمن جهود المنصة المستمرة لتحسين إدارة المخاطر وتأمين سلاسل الإمداد البرمجية، ولمزيد من التفاصيل حول الإجراءات والابتكارات الأمنية يمكن زيارة قسم supply chain security للحصول على أرشيف التحديثات ذات الصلة.
المصادر
- GitHub ChangelogConfidential comments on repository security advisories
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
إعدادات المنسق المخصصة لـ Dependabot على المستودعات
أعلنت منصة جيت هب عن إطلاق إعدادات المنسق المخصصة لـ Dependabot على مستوى المستودعات، مما يتيح للمسؤولين التحكم بنوع المنسق والمجموعات.
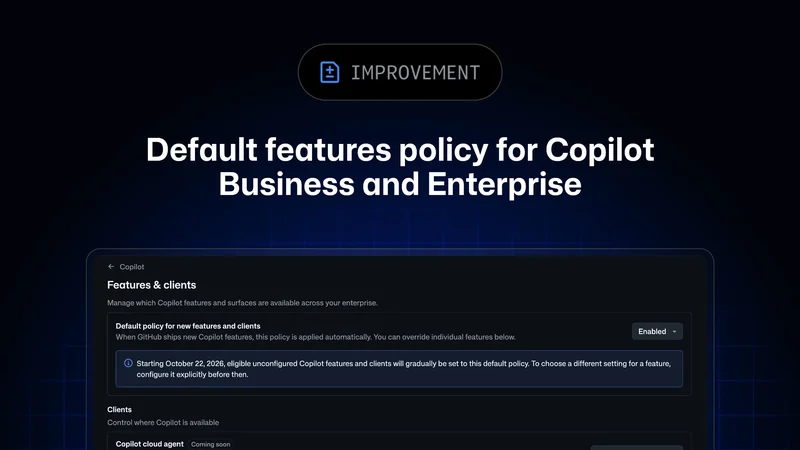
GitHub يفعّل سياسات Copilot افتراضياً للشركات والمؤسسات
أعلنت GitHub عن سياسة جديدة لفعّل ميزات Copilot المتوفرة للشركات والمؤسسات، مع فترة إعداد تمتد 28 يوماً قبل دخولها حيز التنفيذ في أكتوبر.
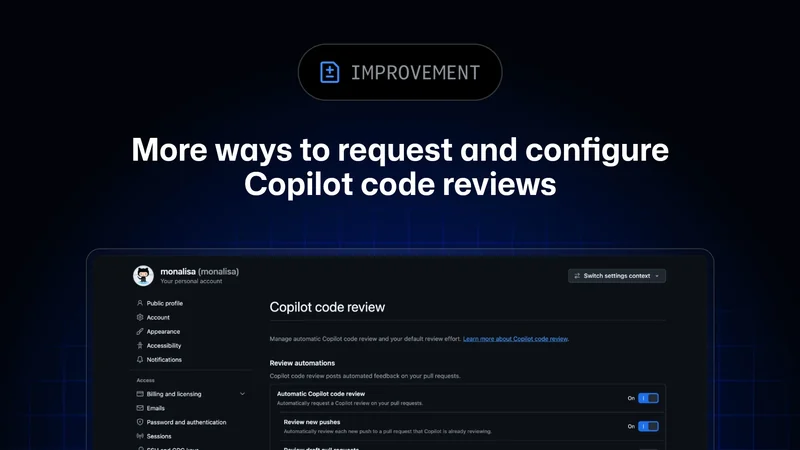
خيارات جديدة لتخصيص مراجعات كود غيت هับ كوبايلوت
أعلنت غيت هاب عن إطلاق خيارات إضافية لتخصيص مراجعات الكود عبر غيت هับ كوبايلوت، تشمل إعدادات شخصية موسعة ومستويات جديدة للمؤسسات.
إطلاق واجهة برمجة تطبيقات الدمج غير المتزامن على جيت هب
أعلنت منصة جيت هب عن التوفر العام لواجهة برمجة تطبيقات الدمج غير المتزامن لطلبات السحب، لتسهيل إدارة المستودعات النشطة بمرونة وأمان.