كلودفلير تطلق بوابة OHTTP وتعيد تسمية منتج الخادم الوسيط
تسعى شركة كلودفلير لتوسيع نطاق البنية التحتية المحافظة على الخصوصية عبر إطلاق بوابة OHTTP الجديدة، وإعادة تسمية منتج الخادم الوسيط التابع لها لتوضيح الفوارق بين المنتجات.
 رضوان عبدالهاديمحرر وكاتب تقني
تحديات الخصوصية الرقمية والبنية التحتية
يتحمل المستخدمون العاديون اليوم عبئاً كبيراً فيما يتعلق بحماية الخصوصية عبر الإنترنت، حيث يُطلب منهم غالباً استخدام شبكات افتراضية خاصة VPN، أو تعطيل ملفات تعريف الارتباط، أو تثبيت برامج حظر الإعلانات لتجنب أدوات التتبع الخاصة بالأطراف الثالثة أو الإعلانات المستهدفة. وفي المقابل، قد ينتهي المطاف ببعض مطوري التطبيقات بمعرفة معلومات عن مستخدميهم أكثر مما ينبغي؛ إذ تؤدي عمليات تبادل البيانات التقليدية بين العميل والخادم إلى ترك أثر رقمي يضم عنوان بروتوكول الإنترنت الخاص بالعميل أو بصمة بروتوكول الأمان TLS، مما يمنح الجهات المرتبطة بالموقع قدرة كبيرة على تتبع الأنشطة.
ولهذا السبب، تعمل الشركات التقنية الكبرى على بناء بنية تحتية تساعد المطورين على دمج ميزات الخصوصية في تطبيقاتهم بشكل افتراضي. ويعد بروتوكول Oblivious HTTP (OHTTP) معياراً أقرته منظمة IETF ومصمماً خصيصاً لتمكين خلفيات التطبيقات من استقبال طلبات HTTP دون الاطلاع على عناوين بروتوكول الإنترنت الخاصة بالمستخدمين. وتتيح هذه التقنية فصل الهويات الشخصية عن محتوى الطلبات المرسلة.
إطلاق بوابة Cloudflare OHTTP Gateway
أعلنت شركة كلودفلير رسمياً عن إطلاق النسخة التجريبية المغلقة من منتجها الجديد المسمى Cloudflare OHTTP Gateway. وستتيح هذه الخطوة للعملاء تفعيل بوابة OHTTP الجديدة كإضافة مدفوعة لأنظمتهم، والبدء في استقبال حركة بيانات OHTTP ببضع نقرات بسيطة، حيث يمكن للمهتمين الانضمام إلى قائمة الانتظار عبر تعبئة النموذج المخصص المتاح على موقع الشركة.
وفي سياق متصل، أعلنت الشركة أيضاً عن إعادة تسمية منتج Privacy Gateway التابع لها ليصبح Cloudflare OHTTP Relay، وذلك بهدف التمييز بوضوح بين المنتجين المختلفين وضمان فهم آليات العمل لكل منهما ضمن البنية التحتية للشبكة.
كيف تعمل بنية OHTTP وفصل الثقة
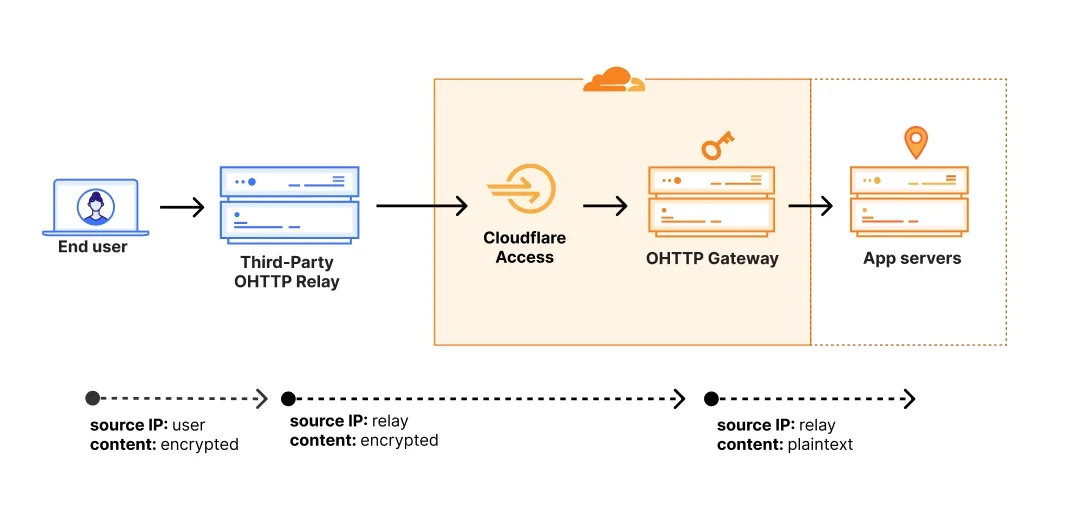
تعتمد بنية OHTTP على مرور الطلبات عبر نقطتي عبور تعملان بشكل مستقل تماماً عن بعضهما البعض وهما: الخادم الوسيط (Relay) والبوابة (Gateway). يقوم خادم OHTTP الوسيط بإعادة توجيه الطلبات المشفرة بصورة عمياء لإخفاء معرفات العميل عن خوادم التطبيقات، بينما تتولى بوابة OHTTP تنفيذ المهام التشفيرية المعقدة المتمثلة في فك تغليف الطلبات المشفرة وتغليف الاستجابات مجدداً بحيث تستطيع خوادم التطبيقات التعامل معها كأنها طلبات HTTP عادية تماماً.
إن فصل الثقة بين الخادم الوسيط والبوابة يُعد ركناً أساسياً وحيوياً في هذا النموذج؛ لأنه يضمن عدم قدرة أي طرف منفرد على رؤية معرفات العميل ومحتوى الطلبات في آن واحد، مما يمنع ربط هوية المستخدم بالبيانات التي يطلبها.
تطبيقات عملية وخيارات متعددة للمطورين
استخدمت العديد من المنصات الكبرى هذه التقنية لحماية مستخدميها؛ فعلى سبيل المثال، تستخدم شركة Flo Health ميزة OHTTP لتشغيل وضع الخصوصية المعروف باسم Anonymous Mode داخل تطبيقها الصحي، بينما تستخدم شركة آبل تقنية Private Cloud Compute لفصل طلبات الاستدلال الذطائي عن هويات المستخدمين الحقيقية.
وبات بإمكان العملاء الاختيار بين خيارين رئيسيين للحصول على بنية تحتية متكاملة لـ OHTTP تتضمن فصل الثقة المطلوب: إما استخدام خادم OHTTP الوسيط الخاص بكلودفلير وتشغيل البوابة بأنفسهم في حال كانت خوادم التطبيقات تستضيف خارج شبكة كلودفلير، أو استخدام بوابة OHTTP الجديدة مع خادم وسيط تابع لطرف ثالث إذا كانت خوادم التطبيقات محمية بالفعل خلف شبكة كلودفلير مثل شبكات التوزيع أو العمال، أو عند الرغبة في تقليل زمن الانتقال والنفقات التشغيلية.
المزايا التقنية لشبكة الحوسبة وحل مشكلة زمن الانتقال
تتسبب هياكل الوكيل عادة في حدوث بعض التأخير الزمني لأن الطلبات تحتاج إلى السفر عبر نقاط إضافية عبر شبكة الإنترنت. ومع تكلفة فك تشفير الطلبات وتشفير الاستجابات، قد يكون تأثير التأخير في الأنظمة التقليدية ملحوظاً. غير أن الاعتماد على تقنيات التوزيع الجغرافي مثل شبكات أي كاست يتيح تشغيل بوابة OHTTP على كل خادم ضمن شبكة الحواف العالمية لكلودفلير، مما يقلل من زمن الانتقال بين الوسيط والبوابة.
علاوة على ذلك، تستفيد البنية التحتية من الخبرات المتراكمة في تشغيل خدمات مثل خدمة DNS الأمنية الشهيرة وخدمة الترحيل الخاص من آبل، مما يجعل هذه البوابة ملائمة لمعالجة البيانات بكفاءة عالية وبأقل قدر ممكن من الهدر التشغيلي.
المصادر
- Cloudflare BlogAnnouncing Cloudflare OHTTP Gateway – expanding access to Cloudflare’s privacy-preserving infrastructure
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
Cloudflare تعلن عن نيتها لتصبح سلطة شهادات عامة
بعد 12 عاماً من إطلاق Universal SSL، تخطط Cloudflare لتأسيس سلطة شهادات عامة جديدة تعتمد على تقنيات ما بعد الكم ومعايير ACME لتعزيز أمان الويب.
Cloudflare تعزز حماية IPsec ضد هجمات التدهور الكمومية
تعاونت Cloudflare مع IETF لتطوير امتداد أمني يمنع المهاجمين من خفض مستوى تشفير IPsec إلى خوارزميات كلاسيكية ضعيفة أمام الحواسيب الكمومية.
كلودفلير تطلق ميزة Application Profiles لتعزيز الأمان
أعلنت شركة كلودفلير عن إطلاق ميزة Application Profiles لتطبيق الأمان الإيجابي عبر تحليل هيكل وتنسيق طلبات HTTP واكتشاف الانحرافات.
Cloudflare تطلق Turnstile Spin لتفعيل حماية المواقع عبر وكلاء الذكاء الاصطناعي
أعلنت Cloudflare عن إطلاق Turnstile Spin، أداة جديدة تتيح لوكلاء البرمجة بالذكاء الاصطناعي إكمال إعدادات الحماية الخلفية للمواقع تلقائياً، مما يعزز الأمان ضد الروبوتات.