
جيتهب تطلق نماذج منظمة لتقارير الثغرات الأمنية الخاصة
أحدث التحديثات على منصة جيتهب تتيح للمطورين استقبال تقارير ثغرات أمنية منظمة عبر حقول إجبارية محددة بدلاً من مربعات النص الحر.
 رضوان عبدالهاديمحرر وكاتب تقني
تحديثات أمنية جديدة لتنظيم تقارير الثغرات
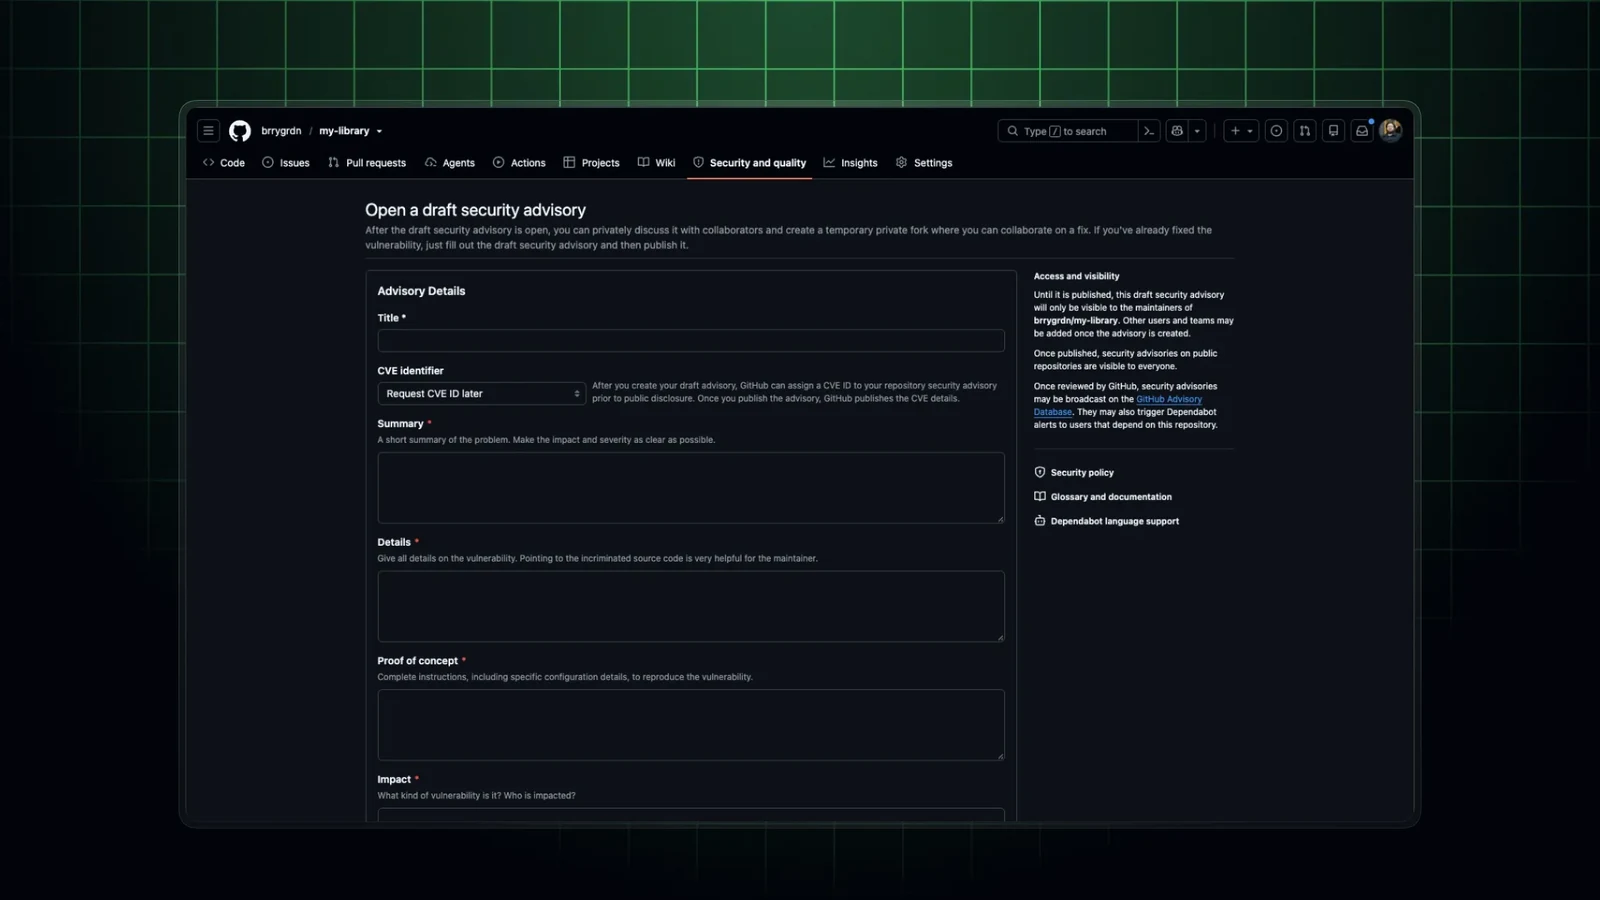
أعلنت منصة جيت هب مؤخراً عن طرح ميزة جديدة تتيح للمطورين والمؤسسات استخدام نماذج منظمة لتقارير الثغرات الأمنية الخاصة، وذلك حسب ما ورد في تقرير نشرته المنصة عبر [GitHub Changelog]. تهدف هذه الخطوة إلى مساعدة أصحاب المشاريع في جمع التفاصيل الدقيقة اللازمة لتقييم الثغرات بكفاءة، بما في ذلك إثباتات المفهوم القابلة للتكرار، والتغلب على التحديات السابقة التي واجهها المطورون. ويمكن الرجوع إلى GitHub Changelog للاطلاع على التفاصيل الأصلية للمصدر.
وفي السابق، كان الاعتماد على صندوق نص حر واحد يتيح للمستخدمين تقديم تقارير منخفضة الجودة أو مولدة عبر أدوات الذكاء الاصطناعي، مما جعل عملية فرز البلاغات واستخراج الإشارات المفيدة أمراً شاقاً. وبموجب التحديث الجديد، أصبح لزاماً على الباحثين والمبلغين تعبئة أربعة حقول أساسية افتراضياً تتضمن الملخص، والتفاصيل، وإثبات المفهوم الذي يجب ألا يقل عن 150 حرفاً، بالإضافة إلى التأثير المحتمل.
آلية دمج التقارير وتخصيص الحقول البرمجية
تتم دمج الإجابات المقدمة من الباحثين بشكل تلقائي ضمن وصف التقرير الاستشاري، مما يتيح للمطورين مراجعتها وتحريرها بالطريقة المعتادة لديهم. ويمكن للمستودعات تخصيص هذه النماذج عبر إضافة ملف تخصصي في الفرع الافتراضي للمستودع، أو تعميم النموذج على مستوى المؤسسة أو الحساب بالكامل.
تعتمد هذه النماذج على صياغة نماذج المشكلات المعتادة، مع دعم خصائص تحديد الحد الأدنى لعدد الأحرف لضمان تلقي مستوى عالٍ من التفاصيل التقنية. وفي حال وجود خطأ في تكوين النموذج الخاص، تتحول المنصة تلقائياً إلى استخدام النموذج الافتراضي لضمان استمرار عملية استقبال البلاغات بلا انقطاع أو تعطل.
خيارات إضافية لتصنيف الثغرات والإفصاح عن الذكاء الاصطناعي
يتيح التحديث الجديد لمشرفي المستودعات إمكانية إلزام الباحثين بتعيين تصنيف الضعف الشائع قبل إرسال التقارير، وذلك عبر إعدادات الأمان المتقدمة في لوحة التحكم، مع توفير صلاحيات لفرض هذه السياسات على مستوى المؤسسات والشركات الكبرى. كما يمكن للمبلغين تحديد خانة تفيد باستخدام المساعد الذكي في اكتشاف أو صياغة التقرير.
تساعد هذه الإجراءات في تعزيز الشفافية ورفع مستويات الكفاءة ضمن منظومة سلاسل الإمداد البرمجية، حيث يمكن للمهتمين متابعة المزيد من النصائح والأدلة التقنية وأفضل الممارسات عبر [Back to changelog]. وتلعب هذه الأدوات دوراً محورياً في تنظيم تدفق المعلومات الأمنية الحساسة بطريقة تحمي المشاريع المفتوحة والمغلقة على حد سواء.
تساهم هذه التحسينات المنهجية في دعم الجهود المستمرة لتأمين سلاسل الإمداد البرمجية عبر المنصة، ويمكنكم الاطلاع على المزيد من التحديثات ذات الصلة بمجال [supply chain security] عبر سجل التغييرات.
كما يُنصح بمراجعة الوثائق الرسمية للاطلاع على تفاصيل إضافية حول [Learn more about privately reporting a security vulnerability] لضمان التعامل السليم مع البلاغات الخاصة.
ولمزيد من التفاصيل حول القيود المتعلقة بمعدلات إرسال التقارير، يمكنكم مراجعة صفحة [Rate limits for private vulnerability reports] المخصصة لذلك.
التوافق مع واجهات برمجة التطبيقات والتطبيقات المتاحة
فيما يتعلق بواجهات برمجة التطبيقات، فإن أي تقارير يتم تقديمها عبر واجهة برمجة التطبيقات REST يجب أن تتطابق مع النموذج المخصص في حال إضافته للمستودع. ولا تفرض المنصة النموذج الافتراضي على واجهة برمجة التطبيقات، مما يضمن استمرار عمل التكاملات البرمجية الحالية دون أي مشاكل توافقية.
وعند عدم تطابق عمليات الإرسال عبر واجهة برمجة التطبيقات مع النموذج المعتمد، يُرسل خطأ يوجه المستخدم أو النظام إلى نقطة نهاية جديدة تزودهم بالنموذج الفعلي الذي يفرضه المستودع.
مدى توفر الميزة والخطط المدعومة
أكدت منصة جيت هب أن هذه الميزة باتت متاحة الآن لجميع المستودعات العامة التي تفعّل خاصية الإبلاغ الخاص عن الثغرات عبر خطط مختلفة تشمل الخطط المجانية والاحترافية وخطط الفرق ومؤسسات السحاب العابرة للشركات.
تأتي هذه الخطوة في إطار سلسلة من التحسينات المستمرة التي تقودها المنصة لتأمين دورة حياة تطوير البرمجيات، وتوفير بيئة عمل آمنة للمطورين والمؤسسات على حد سواء، مع الحفاظ على مرونة عالية في التعامل مع البلاغات الأمنية.
المصادر
- GitHub ChangelogStructured forms for private vulnerability reports