جيتهب تطلق ميزة إسناد الدفعات للالتزامات بمعاينة عامة
تطرح المنصة تقنية جديدة لتعزيز أمان المستودعات عبر تسجيل هوية المستخدم الذي أجرى عملية الدفع بشكل دائم، مما يحد من تزوير الالتزامات.
 رضوان عبدالهاديمحرر وكاتب تقني
مقدمة حول إسناد الدفعات الجديدة
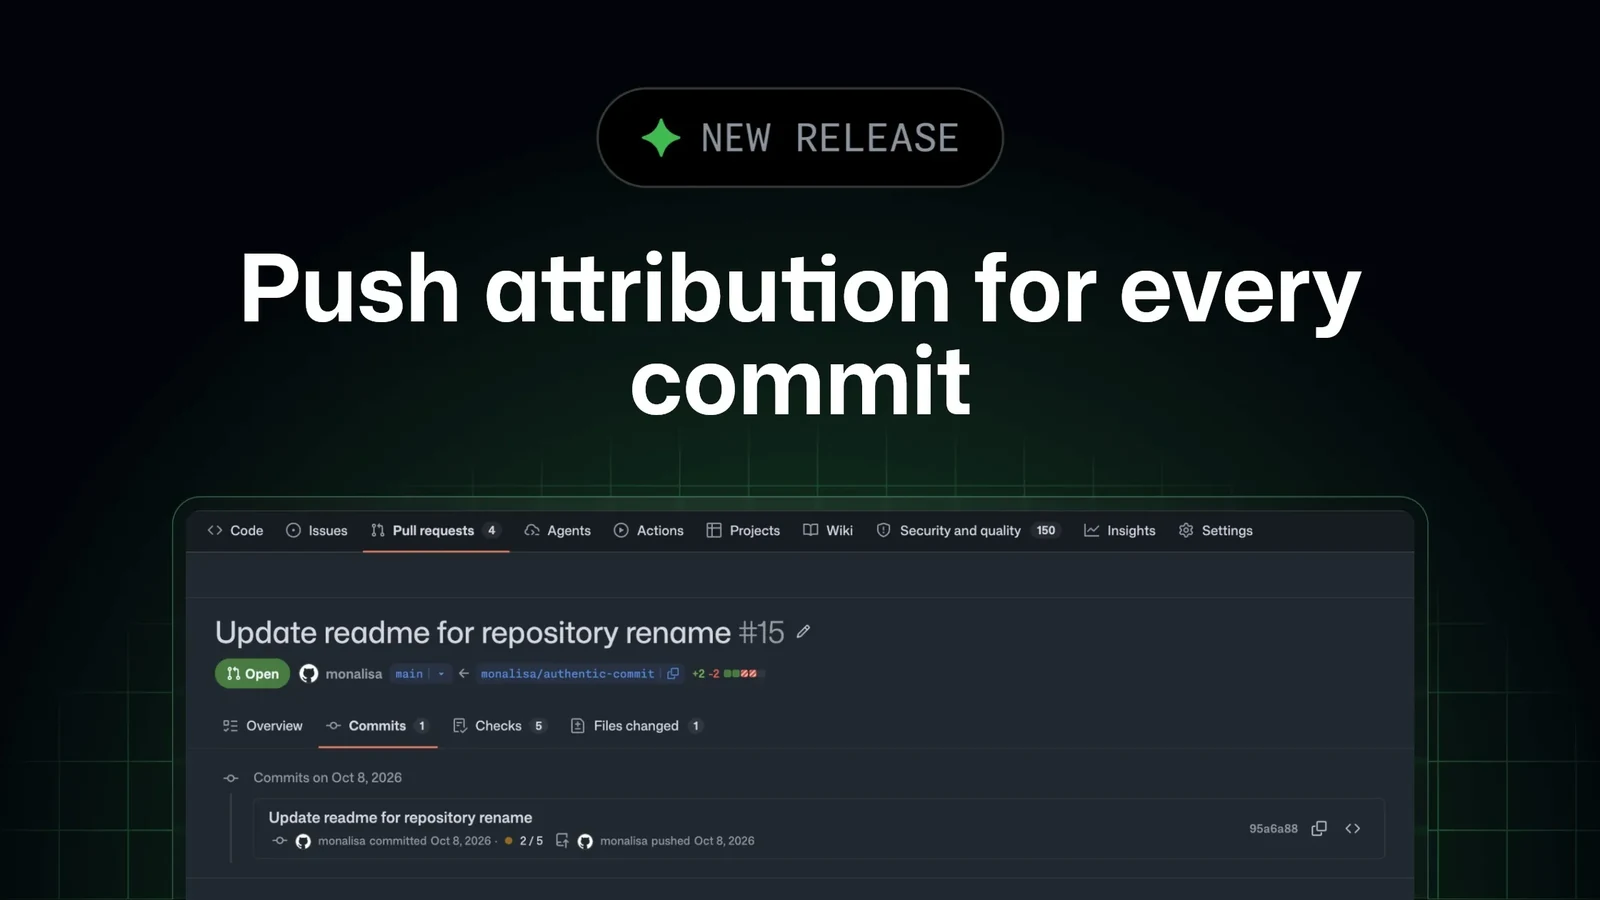
أعلنت منصة جيت هب رسمياً عن إطلاق ميزة إسناد الدفعات لعمليات الالتزام في معاينة عامة محدودة، وهي خطوة تهدف إلى معالجة ثغرات أمنية مرتبطة بتزوير هويات المطورين. وفي تفاصيل التحديث المنشور عبر المدونة الرسمية المتاحة في سجل التغييرات المعروف باسم GitHub Changelog، تسجل المنصة الآن وبشكل دائم المستخدم المصادق عليه الذي قام بدفع كل التزام برمجي. ويمكن الرجوع إلى GitHub Changelog للاطلاع على التفاصيل الأصلية للمصدر.
تأتي هذه الخطوة في إطار الجهود المستمرة التي تبذلها المنصة لتعزيز حوكمة المنصات وحماية سلاسل توريد البرمجيات من الهجمات المحتملة. وتجدر الإشارة إلى أن المنصة توفر تفاصيل شاملة حول هذا التحديث عبر مقالاتها التقنية التي تعالج مختلف جوانب تطوير البرمجيات وأمن التطبيقات.
دوافع التطوير وتحديات الأمان السابقة
اعتمدت الأنظمة سابقاً على حقول مؤلف الالتزام والملتزم بوصفها مجرد نصوص يقدمها العميل الذي يقوم بعملية الدفع. هذا الوضع سمح لأي شخص يمتلك صلاحيات الكتابة على المستودع بتعديل تلك الحقول واستخدام أي اسم أو بريد إلكتروني يختاره، مما فتح الباب أمام الجهات الخبيثة لاختراق الحسابات ذات الصلاحيات المحدودة وتزوير التزامات تبدو وكأنها صادرة عن مشرف موثوق، وبالتالي تجاوز سياسات المراجعة وإرباك مسارات التدقيق.
لمعالجة هذه الثغرة، قامت المنصة بالبناء على آليات المصادقة الحالية لعمليات الدفع عبر إضافة بيانات وصفية دائمة وموثقة لكل التزام على حدة. تتيح هذه الآلية الجديدة للمطورين وفرق الأمان الاعتماد على هوية موثقة تماماً بدلاً من الاكتفاء بالبيانات الوصفية غير الموثوقة التي يمكن التلاعب بها بكل سهولة.
آلية العمل وعرض الهوية في الواجهات
بموجب التحديث الجديد، يحمل كل التزام يتم دفعه إلى المستودع هوية دافع موثقة ومقترنة به بشكل دائم، بغض النظر عن البيانات الوصفية التي يزعمها مؤلف الالتزام أو الملتزم نفسه. وتظهر هوية الدافع بوضوح في واجهة المستخدم الرسومية وكذلك في واجهة برمجة التطبيقات إلى جانب حقول المؤلف والملتزم التقليدية.
تساعد هذه الشفافية الواسعة في هوية الدافع فرق الأمان على إجراء فحوصات سريعة لأنشطة الالتزام المشبوهة وتسريع وتيرة التحقيقات الأمنية دون الحاجة إلى تتبع خيوط وهمية. وبات بإمكان المهندسين والفرق التقنية رؤية من قام بالفعل بإرسال الشيفرة المصدرية في كافة الأماكن التي تعرض الالتزامات داخل المنصة.
قواعد المستودعات الجديدة وتجنب التزوير
أقدمت المنصة على تقديم شرط جديد ضمن قواعد المستودعات يُعرف باسم مطابقة الملتزم مع الدافع. يمنع هذا الشرط الجديد قبول عمليات الدفع إذا كانت بيانات الملتزم الوصفية لا تتطابق مع أي من عناوين البريد الإلكتروني التحقق منها والتابعة للمستخدم الدافع والمصادق عليه.
تغلق هذه القاعدة الجديدة ثغرة رئيسية كانت تُستغل في انتحال الهويات البرمجية. ولتفعيل مستويات حماية صارمة، يمكن لمديري المستودعات الاطلاع على تفاصيل إعداد قواعد الدفع وتطبيق هذا الشرط عبر توثيقات المنصة الخاصة بقواعد المستودعات.
توفر الميزة وخطوات الانضمام للمعاينة
أصبحت ميزة إسناد الدفعات متاحة حالياً بصفتها معاينة عامة محدودة مخصصة حصرياً لعملاء فئة إنتربرايز. وتتيح هذه الفترة التجريبية للشركات الكبرى تقييم الميزة واختبار قدرتها على ضبط أمن المستودعات والالتزامات البرمجية.
تدعو المنصة العملاء المهتمين بتجربة هذه الميزة في بيئاتهم الإنتاجية إلى التواصل مباشرة مع فرق حساباتهم الخاصة لطلب الحصول على صلاحيات الوصول والمشاركة في المعاينة العامة قبل طرحها بشكل موسع لجميع المستخدمين في المستقبل.
المصادر
- GitHub ChangelogPush attribution for commits in limited public preview
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
إضافة حالة تفعيل الفحص الذكي لطلبات السحب في نظرة عامة
أعلنت المنصة عن ميزة جديدة تتيح لمديري المؤسسات والشركات تتبع حالة تفعيل الفحص الذكي لطلبات السحب ضمن عرض تغطية الأمان بأسلوب مبسط.
تحسينات جديدة لتطبيقات غيت هاب تركز على الأمان والصلاحيات
أعلنت منصة غيت هاب عن مجموعة تحسينات لتطبيقاتها تهدف لدعم مبدأ أقل صلاحيات ممكنة، وتسهيل إدارة المستودعات، وتوفير أدوات أمان متقدمة.
GitHub تتيح احتساب طلبات السحب المسودة ضمن القيود
أعلنت منصة GitHub عن تحديث تقني جديد يمكن المشرفين من احتساب طلبات السحب المسودة ضمن حدود طلبات السحب للحد من المساهمات الرديئة.
جيتهب تطلق نماذج منظمة لتقارير الثغرات الأمنية الخاصة
أعلنت منصة جيتهب عن إطلاق نماذج منظمة لتقارير الثغرات الأمنية الخاصة تهدف إلى تحسين جودة البلاغات وتخفيف تقارير الذكاء الاصطناعي الضعيفة.