تحسينات جديدة لتطبيقات غيت هاب تركز على الأمان والصلاحيات
أطلقت غيت هاب سلسلة من التحسينات والخصائص الجديدة الموجهة لتطبيقات غيت هاب، بهدف مساعدة المطورين على الانتقال التدريجي من الرموز الكلاسيكية وتعزيز إدارة الأمان والصلاحيات.
 رضوان عبدالهاديمحرر وكاتب تقني
صلاحيات دقيقة جديدة لإنشاء المستودعات وإدارة التثبيت
أعلنت منصة غيت هاب في مدونتها الرسمية GitHub Changelog عن إطلاق خصائص وتحسينات جديدة تسهم في مساعدة المطورين على التخلص التدريجي من الرموز المميزة الكلاسيكية (PATs)، فضلاً عن تحسين إدارة التطبيقات وطلب صلاحيات أقل حساسية. ويمكن الرجوع إلى GitHub Changelog للاطلاع على التفاصيل الأصلية للمصدر.
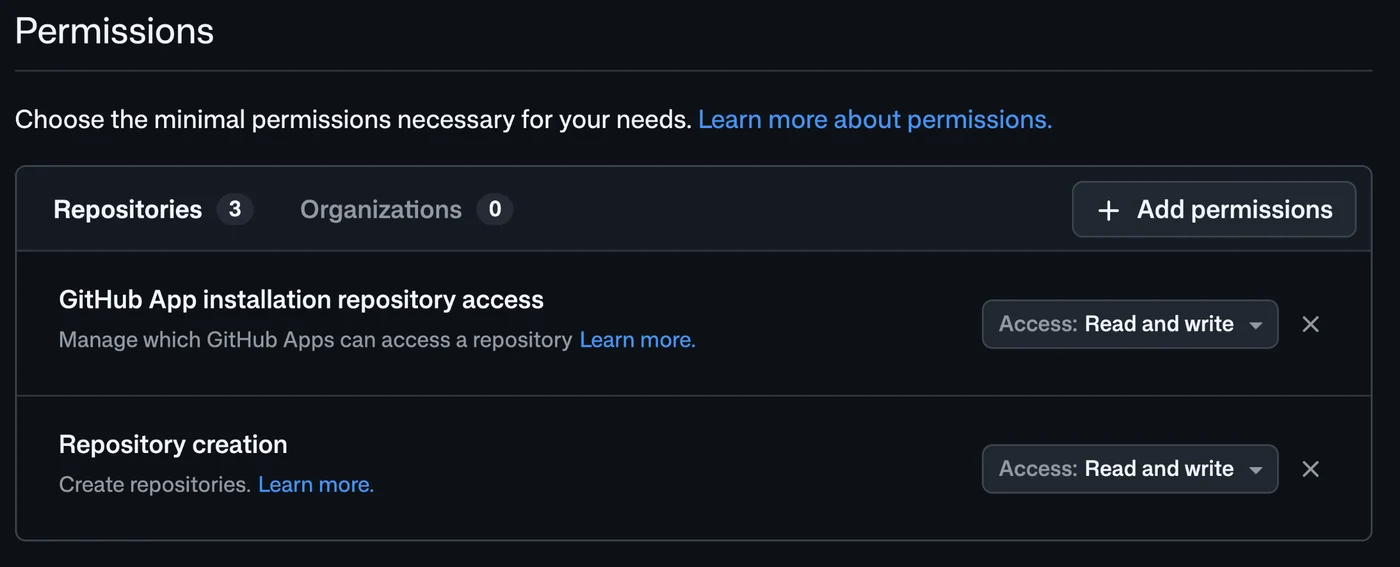
وتتضمن هذه التحسينات إضافتين جديدتين للصلاحيات الدقيقة التي تتوفر لكل من الرموز المميزة دقيقة الحبيبات وتطبيقات غيت هاب. وتتيح الصلاحية الأولى للمستخدم أو التطبيق إنشاء مستودع جديد في الحساب المعني، بينما تسمح الصلاحية الثانية بإضافة أو إزالة مستودع من عملية تثبيت التطبيق داخل المؤسسة.
تأتي هذه الخطوات لتمنح المطورين والمؤسسات مرونة أكبر في التحكم في أذونات الوصول والعمليات البرمجية وفق معايير أمنية دقيقة.
فصل صلاحية الإنشاء عن الإدارة الشاملة للمستودعات
في السابق، كان التطبيق أو الرمز المميز يحتاج بالضرورة إلى صلاحية الإدارة الشاملة لكي يتمكن من إنشاء مستودع جديد. وكانت هذه الصلاحية تمنح في الوقت ذاته ميزات حساسة أخرى مثل الحذف والنقل، وهو ما كان يدفع بعض مسؤولي الأمان إلى رفض التطبيقات أو حظر الرموز لتجنب مخاطر الزيادة المفرطة في الصلاحيات.
الآن، أصبح بإمكان المطورين استخدام الصلاحية الجديدة لإنشاء المستودعات دون الحاجة لصلاحيات الإدارة الموسعة. وعند إنشاء المستودع، يحصل التطبيق أو المستخدم على حق الوصول إليه مباشرة، مع استمرار اشتراط وجود مسؤول مؤسسة لتثبيت التطبيق أصلاً.
تتوفر تفاصيل واجهات برمجة التطبيقات الخاصة بعمليات الإنشاء في عدة سيناريوهات مثل إنشاء مستودع في المؤسسات، أو عبر القوالب، أو للمستخدم الحالي، أو باستخدام التفرعات، أو من خلال واجهة جراف كيو إل.
إدارة مستودعات التثبيت وتحسين أدوار مسؤولي المستودعات
أتاحت التحديثات الجديدة إمكانية استخدام واجهات برمجة التطبيقات الخاصة بإضافة مستودع إلى تثبيت على مستوى المؤسسة وكذلك واجهات الإزالة لتطبيقات غيت هاب والرموز المميزة دقيقة الحبيبات، بعد أن كانت مقصورة سابقاً على نطاق المستودعات واسع النطاق.
تساعد هذه الواجهات المؤسسات على بناء أدوات أتمتة متطورة للتحكم في المستودعات القابلة للوصول بواسطة التطبيقات، دون الاعتماد على رمز مميز يملكه مسؤول ب صلاحيات واسعة للغاية.
وعلى صعيد متصل، تم تخفيف القيود التاريخية التي كانت تمنع مسؤولي المستودعات من إضافة التطبيقات المعتمدة على مستوى المؤسسة. وبات بإمكان المسؤولين تعديل التثبيتات القائمة لإضافة مستودعاتهم دون الحاجة لموافقة إضافية من مالك المؤسسة، طالما أن التطبيق يمتلك مسبقاً الصلاحيات المطلوبة.
يمكن للمؤسسات الراغبة في تقييد هذا السلوك مراجعة الوثائق الرسمية المتعلقة بتقييد تثبيت التطبيقات لصالح مالكي المؤسسات أو متطلبات تثبيت تطبيق خارجي.
دعم رموز التحديث وتوسيع رؤية التطبيقات الخاصة
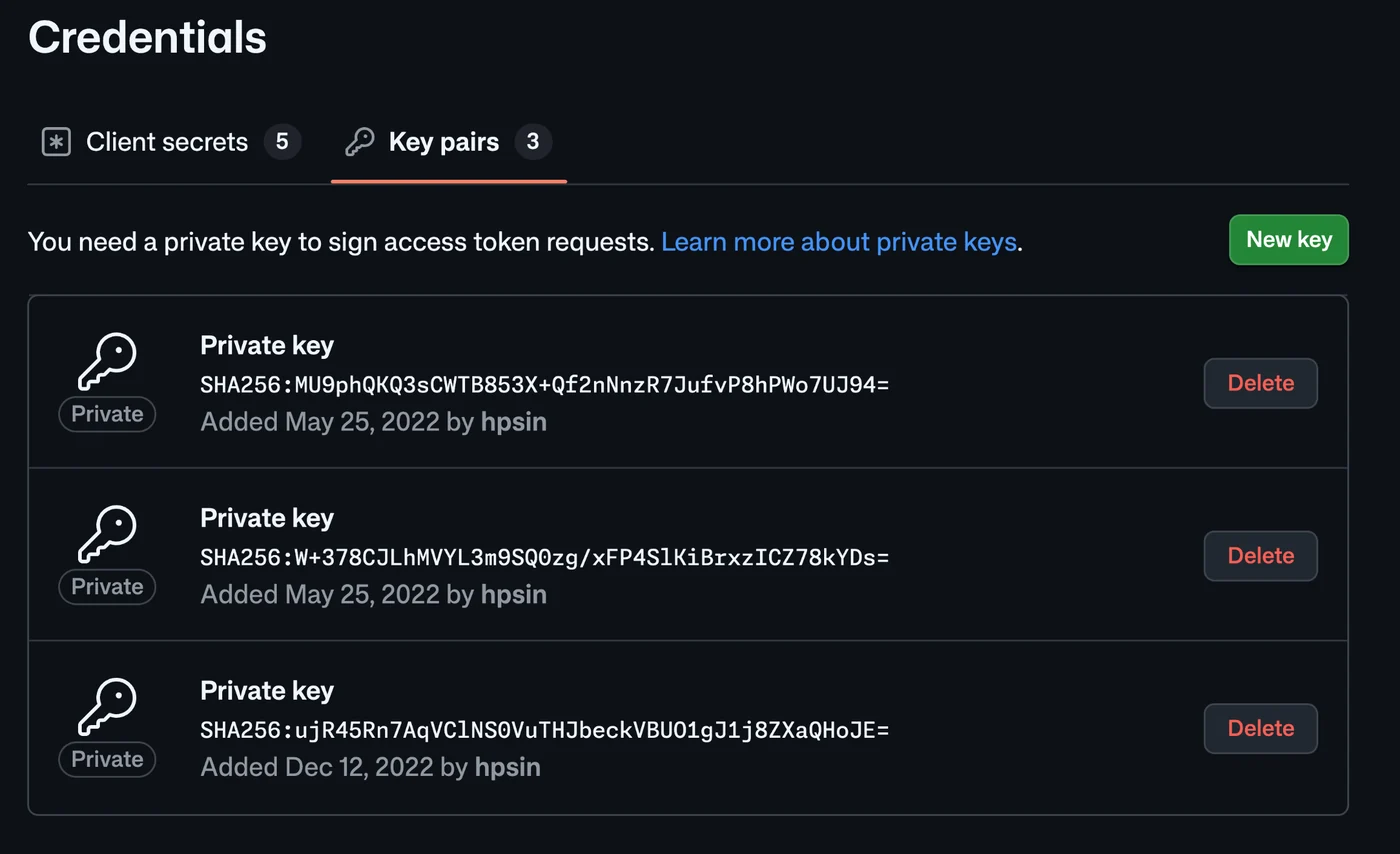
أضافت المنصة دعماً لنطاق الوصول دون اتصال، مما يسمح للمطورين بالانتقال التدريجي نحو استخدام رموز وصول للمستخدم تنتهي صلاحيتها وتتجدد تلقائياً، دون التسبب في تعطيل العملاء الحاليين.
إلى جانب ذلك، أصبح بإمكان تطبيقات غيت هاب جلب تفاصيل التطبيقات الخاصة والداخلية الأخرى، بشرط وجود اشتراك في الملكية سواء على مستوى المؤسسة أو ضمن نفس المؤسسة الكبرى، مما يسهل عمليات التدقيق الإداري والأمني.
وتنعكس هذه التحسينات التقنية على تعزيز الكفاءة التشغيلية للمطورين الذين يديرون أنظمة برمجية معقدة ومتعددة المستويات ضمن بيئات العمل المؤسسية الكبيرة.
واجهة جديدة لإدارة بيانات الاعتماد وتوفر الميزات
في خطوة تنظيمية واضحة، خصصت غيت هاب تبويباً مستقلاً لبيانات الاعتماد الخاصة بالتطبيقات، بعيداً عن إعدادات التطبيق العامة، مما يجعل عملية البحث والإدارة أكثر سهولة ويسراً.
ومن المقرر أن تتوفر هذه التحسينات تباعاً في الإصدارات القادمة، حيث ستصل إلى منصة غيت هاب إنترايز سيرفر ضمن التحديثات الم,قرة للمنصة، مما يتيح لفرق العمل الاستفادة منها في بيئاتهم المحلية.
المصادر
- GitHub ChangelogGitHub App improvements for least privilege and management
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
إتمام طرح رموز تثبيت تطبيقات جيت هب عديمة الحالة رسمياً
أعلنت منصة جيت هب عن استكمال الطرح المرحلي لصيغة رموز تثبيت تطبيقات جيت هب عديمة الحالة لتحسين سرعة واجهة برمجة التطبيقات وموثوقيتها.
إعدادات المنسق المخصصة لـ Dependabot على المستودعات
أعلنت منصة جيت هب عن إطلاق إعدادات المنسق المخصصة لـ Dependabot على مستوى المستودعات، مما يتيح للمسؤولين التحكم بنوع المنسق والمجموعات.
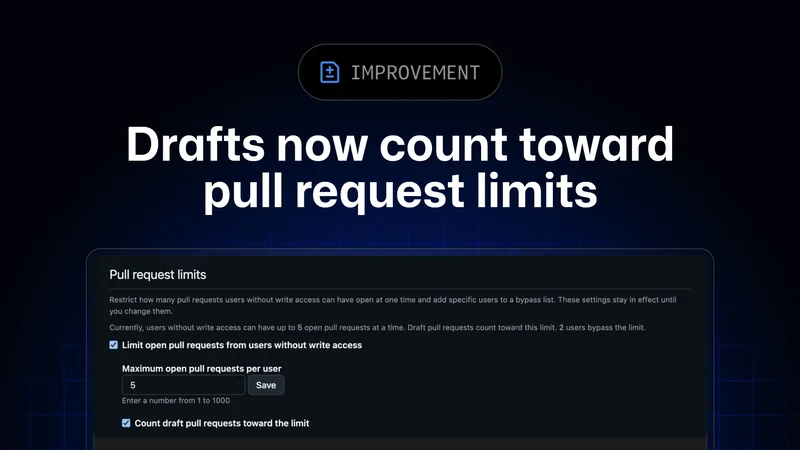
GitHub تتيح احتساب طلبات السحب المسودة ضمن القيود
أعلنت منصة GitHub عن تحديث تقني جديد يمكن المشرفين من احتساب طلبات السحب المسودة ضمن حدود طلبات السحب للحد من المساهمات الرديئة.
إضافة حالة تفعيل الفحص الذكي لطلبات السحب في نظرة عامة
أعلنت المنصة عن ميزة جديدة تتيح لمديري المؤسسات والشركات تتبع حالة تفعيل الفحص الذكي لطلبات السحب ضمن عرض تغطية الأمان بأسلوب مبسط.