إضافة حالة تفعيل الفحص الذكي لطلبات السحب في نظرة عامة
تحديث جديد يمنح مسؤولي المؤسسات والشركات رؤية أدق وشاملة حول حالة تفعيل الفحص الذكي لطلبات السحب في واجهة التغطية الأمنية.
 رضوان عبدالهاديمحرر وكاتب تقني
مقدمة وتحديثات واجهة الأمان
في خطوة جديدة تهدف إلى تعزيز قدرات إدارة أمن التطبيقات وتسهيل متابعة الميزات الأمنية داخل المؤسسات، أتاح تحديث جديد أعلن عنه فريق GitHub Changelog لمديري المؤسسات والشركات إمكانية متابعة حالة تفعيل الفحص الذكي لطلبات السحب مباشرة من خلال عرض تغطية الأمان. ويمكن الرجوع إلى GitHub Changelog للاطلاع على التفاصيل الأصلية للمصدر.
يأتي هذا التحديث في سياق الجهود المستمرة لتوفير أدوات متقدمة تمنح الفرق التقنية والمسؤولين رؤية واضحة ومفصلة حول حالة الأمان البرمجي، مما يسهل اتخاذ القرارات التنظيمية المرتبطة بحماية الشيفرات المصدرية وإدارتها بكفاءة عالية على مستوى الكيانات الكبرى.
تعد هذه الخطوة جزءاً من مسار تطويري شامل يركز على تزويد المطورين والمسؤولين ببيانات دقيقة حول تبني ميزات الأمان، حيث يتيح التحديث الجديد للفرق التقنية مراقبة مدى انتشار ميزة الفحص الذكي في طلبات السحب عبر مختلف المستودعات التابعة للorganization أو enterprise.
عرض الملخص وحالة المستودعات
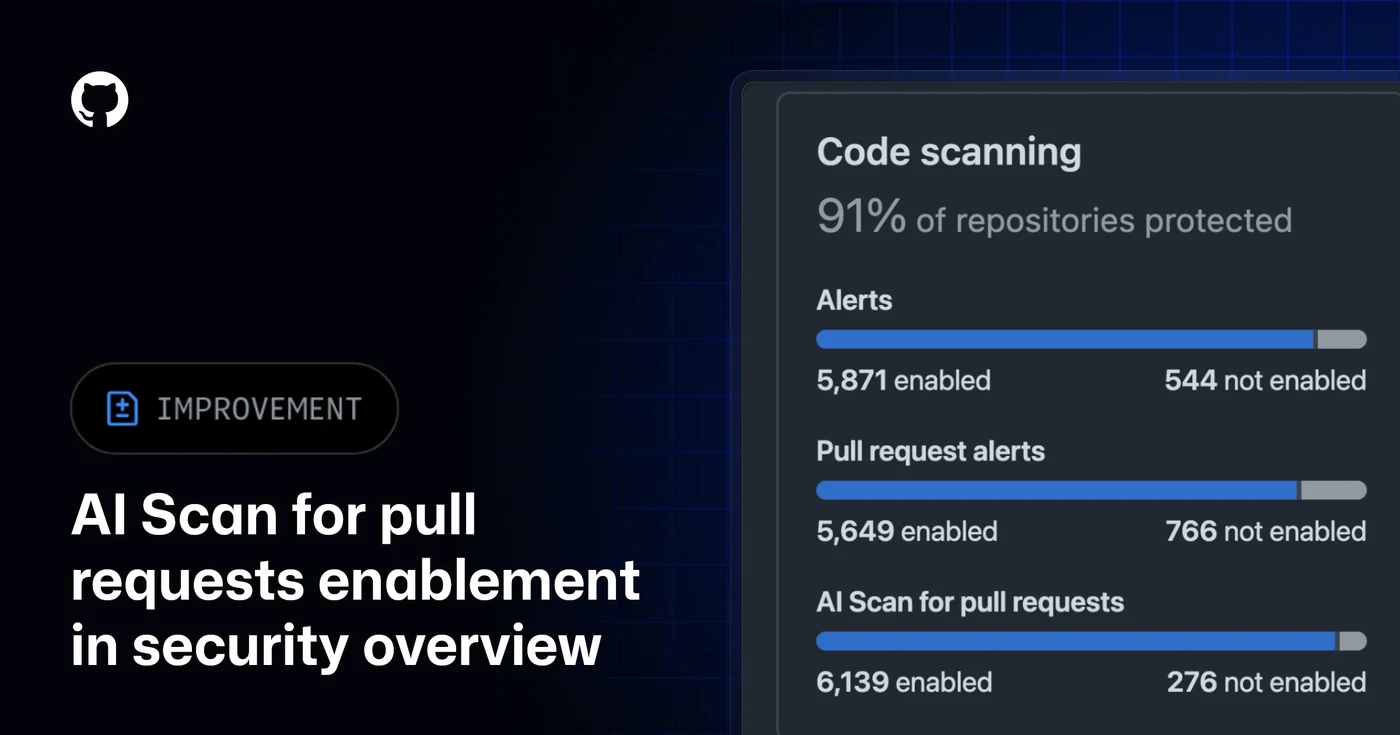
يوفر ملخص فحص الشيفرات البرمجية تفاصيل رقمية دقيقة تشمل أعداد المستودعات التي تم تفعيل الميزة فيها وتلك التي لم يتم تفعيلها بعد، بينما توضح صفوف المستودعات الحالة الفعلية لكل مستودع على حدة، مما يمنح المشرفين صورة تفصيلية وشاملة.
تساعد هذه المرونة في تقديم مؤشرات واضحة تساعد الإدارات التقنية على رصد الثغرات المحتملة في المستودعات غير المفعلة للميزة، والعمل على تسريع وتيرة تطبيق معايير الأمان الموحدة للمؤسسة ككل.
كما يمكن للمسؤولين استغلال هذه المعطيات لتقييم كفاءة الفرق المختلفة في الالتزام بالسياسات الأمنية المقررة، مما يرفع من مستوى الجاهزية العامة للبرمجيات طوال دورة حياتها وتطويرها.
أدوات التصفية وتصدير البيانات
يتيح التحديث للمستخدمين إمكانية تصفية عرض التغطية الأمنية باستخدام وسوم مخصصة ودقيقة مثل code-scanning-ai-scan-pr-scan:enabled لحالة التفعيل وcode-scanning-ai-scan-pr-scan:not-enabled للحالة المقابلة، مما يسهل عملية الفرز والتحليل السريع للبيانات.
إلى جانب ذلك، أصبحت عمليات تصدير البيانات بصيغة CSV تتضمن عموداً مخصصاً لفحص الشيفرات البرمجية الخاص بالفحص الذكي لطلبات السحب، ويحتوي هذا العمود على قيم واضحة تمثل حالة التفعيل لتمكين الفرق من إجراء تقارير داخلية مفصلة.
تساهم هذه الخصائص المتقدمة في تسهيل مهمة مديري الأنظمة عند الحاجة إلى تقديم تقارير دورية للإدارة العليا حول نسبة تبني حلول الأمان الذكية والتقدم المحرز في حماية الأصول الرقمية للمؤسسة.
تتبع التبني وإدارة المؤسسات
تساعد هذه المرونة التشغيلية الجديدة في تتبع معدلات التبني وإدارة تفعيل ميزة الفحص الذكي لطلبات السحب بفاعلية عبر المؤسسة أو الشركة، مما يقلل من الجهد اليدوي المطلوب لتدقيق إعدادات الأمان في المشاريع الكبرى.
من خلال توفير نظرة عامة موحدة وشاملة، يستطيع قادة فرق التطوير وأمن المعلومات رصد الفجوات البرمجية وسدها بسرعة، وتوجيه الفرق الفرعية نحو تبني المعايير الأمنية الموصى بها في جميع المستودعات النشطة.
تنعكس هذه التحسينات الإيجابية على الأداء العام لفرق التطوير عبر خفض المخاطر الأمنية غير المرصودة وتحسين كفاءة عمليات المراجعة والتدقيق المستمر للشيفرات المصدرية.
مصادر التعلم والمجتمع التقني
يمكن للمهتمين معرفة المزيد حول تقييم تبني الميزات الأمنية والانضمام إلى النقاشات التقنية المستمرة عبر المشاركة في مناقشات المجتمع الخاصة بالميزة لمتابعة أحدث المستجدات والآراء المتبادلة بين الخبراء.
كما تتيح المنصة إمكانية استكشاف النصائح والإرشادات التقنية وأفضل الممارسات عبر النشرة الإخبارية نصف الأسبوعية المصممة خصيصاً للمطورين، والتي تقدم إضاءات قيمة حول أحدث الابتكارات والميزات.
تأتي هذه الجهود في إطار حرص المنصة على بناء مجتمع تقني متفاعل ومطلع على كافة التطورات المتعلقة بأمن التطبيقات وسلامة الأكواد المصدرية.
المصادر
- GitHub ChangelogCode scanning AI Scan enablement status in security overview
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
GitHub توسّع AI Scan لفحص طلبات السحب دون إعداد CodeQL
أصبح AI Scan من GitHub متاحاً لفحص طلبات السحب بحثاً عن الثغرات حتى عند عدم تفعيل إعداد CodeQL الافتراضي.
أداة تحقق مدمجة لإعدادات غيت هاب كوبايلوت
أطلقت منصة غيت هاب أداة تحقق جديدة داخل المنتج لإدارة إعدادات المؤسسات لـ كوبايلوت، مما يساعد على اكتشاف الأخطاء وتطبيق السياسات بدقة.
GitHub يفعّل سياسات Copilot افتراضياً للشركات والمؤسسات
أعلنت GitHub عن سياسة جديدة لفعّل ميزات Copilot المتوفرة للشركات والمؤسسات، مع فترة إعداد تمتد 28 يوماً قبل دخولها حيز التنفيذ في أكتوبر.
خيارات جديدة لتخصيص مراجعات كود غيت هับ كوبايلوت
أعلنت غيت هاب عن إطلاق خيارات إضافية لتخصيص مراجعات الكود عبر غيت هับ كوبايلوت، تشمل إعدادات شخصية موسعة ومستويات جديدة للمؤسسات.