GitLab يصدر تصحيحات عاجلة لثغرة تنفيذ أكواد حرجة
كشفت GitLab عن ثغرة أمنية بدرجة خطورة قصوى في مكوّن مفسر التعبيرات النمطية، مما دفع الشركة لإصدار تصحيحات فورية لحماية خوادمها من استغلال محتمل.
 رضوان عبدالهاديمحرر وكاتب تقني
إصدار تصحيحات أمنية عاجلة
أصدرت شركة GitLab تصحيحات أمنية عاجلة لمعالجة ثغرة بدرجة خطورة قصوى (Maximum Severity) في مكوّن مفسر التعبيرات النمطية (Regular Expression Compiler). تتيح هذه الثغرة للمهاجمين عن بُعد تنفيذ أكواد خبيثة اختيارية على الخوادم المتأثرة إذا لم يتم تطبيق التحديثات اللازمة. وقد أصدرت الشركة بياناً رسمياً أكدت فيه أن المشكلة تم حلها في الإصدارات المحدثة، داعيةً المستخدمين إلى الترقية الفورية لحماية بيئاتهم.
تفاصيل الثغرة التقنية
تُصنف هذه الثغرة تحت المعرف CVE-2026-110264، وهي ناتجة عن ضعف في معالجة الأعداد الصحيحة (Integer Overflow) داخل محرك الخلفية الذي يقوم بتحليل والتحقق من صحة التعبيرات النمطية في ملفات الإعداد. وفقاً للتقرير، يمكن لمستخدم غير مصادق عليه استغلال هذا الخلل من خلال إرسال تعبير نمطي مصمم خصيصاً، مما يؤدي إلى تجاوز حدود الذاكرة وتنفيذ أوامر خبيثة على خادم GitLab. وقد تم الإبلاغ عن هذه الثغرة من قبل باحث أمني يستخدم الاسم المستعار joaxcar عبر برنامج مكافآت الأخطاء (Bug Bounty) التابع للشركة.
الإصدارات المتأثرة والمصححة
أوضحت GitLab أن التصحيحات متوفرة في إصدارات GitLab Community Edition (CE) و Enterprise Edition (EE) التالية: 19.5.1، 19.4.3، 19.3.6، 19.2.9، 19.1.9، 19.0.10، و 18.11.13. وأكدت الشركة أن منصتها السحابية GitLab.com تعمل بالفعل بالإصدار المصحح، كما أن مستأجري GitLab Dedicated الذين يعملون بالإصدارات الداخلية المحددة لا يحتاجون إلى اتخاذ أي إجراء. ودعت الشركة جميع التثبيتات المحلية إلى الترقية إلى أحدث إصدار في أقرب وقت ممكن لتجنب أي مخاطر محتملة.
حجم التعرض على الإنترنت
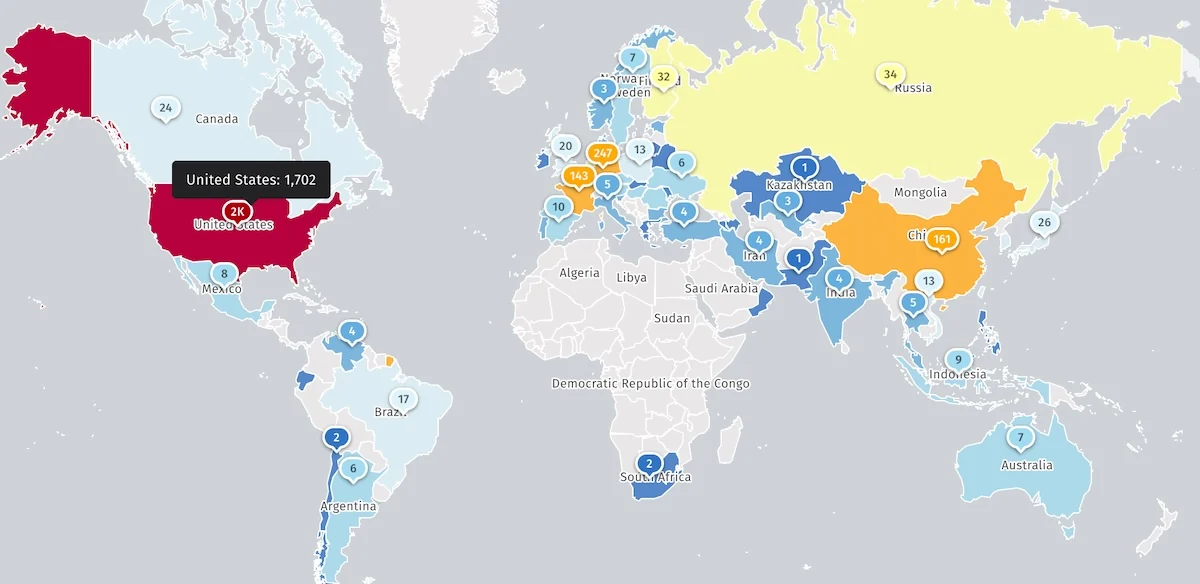
تشير بيانات مراقبة التهديدات إلى حجم كبير من التعرض الأمني، حيث تتتبع منظمة Shadowserver حالياً أكثر من 2,700 نسخة من GitLab Community Edition مكشوفة على الإنترنت. ومع ذلك، لا تتوفر معلومات دقيقة حول عدد هذه النسخ التي قد تكون فخاخاً (Honeypots) أو تلك التي تم تأمينها بالفعل ضد الهجمات. هذا العدد الكبير من النسخ المكشوفة يزيد من احتمالية استغلال الثغرات الحرجة من قبل الجهات الخبيثة التي تبحث عن نقاط ضعف في البنية التحتية للشركات.
سجل الثغرات الأخيرة
تأتي هذه الثغرة بعد سلسلة من التحذيرات الأمنية التي أصدرتها GitLab مؤخراً. فقد حذرت الشركة العملاء قبل عشرة أيام من ثغرة حرجة أخرى في تنفيذ الأكواد عن بُعد (CVE-2026-97229) في مفسر التعبيرات النمطية الخاص بـ CI/CD، والتي تم الإبلاغ عنها من قبل نفس الباحث الأمني. كما عالجت الشركة في الشهر الماضي ثغرة بدرجة خطورة قصوى (CVE-2026-85706) تتيح للمهاجمين غير المصادقين قراءة بيانات حساسة مثل بيانات الاعتماد والأسرار من الخوادم المتأثرة.
استجابة الوكالات الحكومية
على إثر اكتشاف ثغرة CVE-2026-85706، أضافت وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) هذه الثغرة إلى قائمتها الرسمية للثغرات المستغلة نشطاً (KEV). وأصدرت الوكالة أمراً للوكالات الفيدرالية بتأمين أنظمتها خلال ثلاثة أيام فقط. ومنذ نوفمبر 2021، قامت CISA بترميز خمس ثغرات في GitLab تم استغلالها في العالم الحقيقي، بما في ذلك ثغرة واحدة استُخدمت في هجمات فدية (Ransomware)، مما يؤكد على أهمية المراقبة المستمرة والتحديث السريع للأنظمة.
أهمية المنصة عالمياً
تُعد منصة GitLab DevSecOps من الأدوات الأساسية في مجال تطوير البرمجيات، حيث تضم أكثر من 30 مليون مستخدم مسجل حول العالم. وتستخدم المنصة من قبل أكثر من 50% من شركات فورتشن 100، بما في ذلك شركات كبرى مثل Nvidia و T-Mobile و Lockheed Martin و Airbus و Goldman Sachs. هذا الانتشار الواسع يجعل أي ثغرة أمنية في المنصة هدفاً جذاباً للمهاجمين، ويبرز الحاجة الماسة للشركات إلى تطبيق إجراءات أمنية صارمة وتحديثات دورية لحماية بياناتها وأنظمتها.
المصادر
- BleepingComputerGitLab warns of new max severity code execution vulnerability
تابع التسلسل الزمني

تغطية الكيانات المرتبطة
أخبار مرتبطة
استغلال ثغرة حرجة في منصة GitLab بهجمات فعلية بالشبكات
أعلنت وكالة CISA الأمريكية عن استغلال هجمات فعلية لثغرة أمنية حرجة جداً في منصة GitLab، مما يهدد الخوادم المستهدفة بتنفيذ تعليمة برمجية عشوائية.

استغلال ثغرة GitLab الحرجة ضد نظام Alpine Linux
فشل هجوم سيبراني استغل ثغرة CVE-2026-97229 في GitLab ضد Alpine Linux. تفاصيل الهجوم، الإجراءات التصحيحية، وتحذيرات CISA الفيدرالية.
Alpine Linux تعيد بناء GitLab بعد محاولة استغلال ثغرة RCE
حاول مهاجمون استغلال ثغرة حرجة في GitLab على بنية Alpine Linux، مما دفع الفريق لإعادة بناء الخادم بالكامل وإعادة تعيين كلمات المرور لضمان الأمان.
CISA: عصابات برامج الفدية تستغل ثغرة حرجة في TeamCity
حذرت وكالة الأمن السيبراني الأمريكية من استغلال نشط لثغرة CVE-2026-63077 في TeamCity، داعية الوكالات الفيدرالية لتطبيق التصحيحات العاجلة.