Alpine Linux تعيد بناء GitLab بعد محاولة استغلال ثغرة RCE
أجرت Alpine Linux إعادة بناء شاملة لخادم GitLab الخاص بها بعد اكتشاف محاولات متكررة لاستغلال ثغرة تنفيذ أكواد عن بُعد حرجة.
 رضوان عبدالهاديمحرر وكاتب تقني
محاولة استغلال ثغرة حرجة
أعلنت Alpine Linux، نظام التشغيل الخفيف والشائع، عن إعادة بناء خادم GitLab الخاص بها بالكامل بعد اكتشاف محاولات من قِبل مهاجمين لاستغلال ثغرة أمنية حرجة. استهدفت هذه الهجمات، التي وقعت في 20 و21 أكتوبر، ثغرة CVE-2026-97229، وهي ثغرة تنفيذ أكواد عن بُعد (RCE) ذات حرجة قصوى. أدت هذه المحاولات إلى انهيار متكرر لعمليات GitLab، مع اقتراب بعض المحاولات من النجاح الكامل. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
غياب السجلات يدفع لإعادة البناء
على الرغم من عدم العثور على أدلة قاطعة على أن المهاجمين نجحوا في تنفيذ أكواد خبيثة أو العبث بحزم البرمجيات والإصدارات، إلا أن فريق Alpine Linux واجه تحدياً كبيراً يتمثل في غياب السجلات اللازمة وعدم وجود سجلات للاتصالات الصادرة. وأوضح الفريق أن عدم القدرة على استبعاد احتمال تنفيذ الأكواد، مع اختفاء الأدلة التي كانت ستؤكد ذلك، دفعهم لاتخاذ القرار الصارم بإعادة بناء مثيل GitLab من الصفر. ويمكن الرجوع إلى Bill Toulas للاطلاع على التفاصيل الأصلية للمصدر.
تفاصيل الثغرة الأمنية
تتمثل الثغرة CVE-2026-97229 في خطأ في التمدد الرقمي (Integer Overflow) داخل محرك ترجمة التعبيرات النمطية (Onigmo) المستخدم في أنظمة CI/CD الخاصة بـ GitLab. هذه الثغرة، المدمجة في لغة Ruby، تسمح للمهاجمين غير الموثقين بتنفيذ أكواد عشوائية على الخادم. كشفت GitLab عن هذه الثغرة في 12 أكتوبر، محذرة من إمكانية استغلالها من خلال إرسال تعبيرات نمطية مصممة خصيصاً في إعدادات خطوط CI/CD.
أخطاء في التحديثات
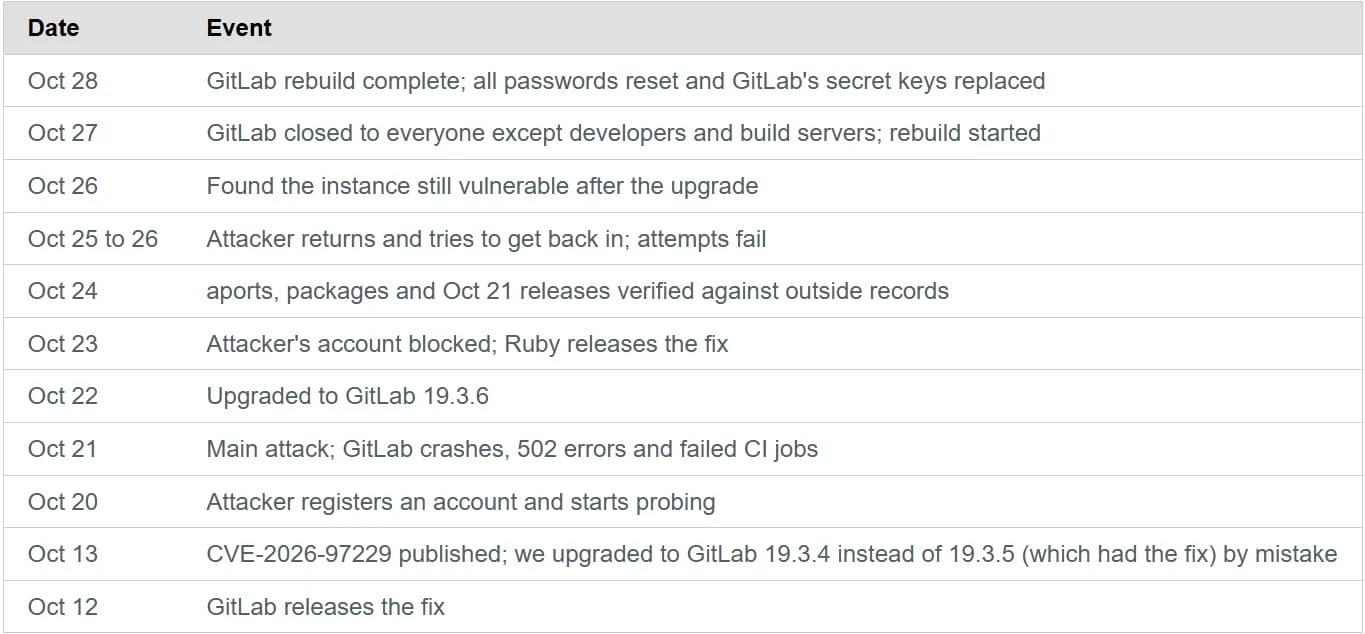
واجه فريق Alpine Linux تعقيدات تقنية في معالجة الثغرة. فقد قاموا في البداية بتثبيت إصدار GitLab 19.3.4 بدلاً من الإصدار المصحح 19.3.5. لاحقاً، فشلت محاولة التحديث إلى الإصدار 19.3.6 في إغلاق الثغرة بالكامل، وذلك لأن الإصلاح يتطلب تصحيحاً في لغة Ruby، وهو ما توفره الحزم الرسمية لـ GitLab، لكن صورة الحاوية المخصصة لـ Alpine لم تتضمنه. هذا التأخير في التطبيق الكامل للإصلاح جعل النظام عرضة للهجمات.
تحليل نشاط المهاجمين
أظهرت التحقيقات أن المهاجمين أرسلوا إعدادات CI خبيثة استهدفت الثغرة، مما أدى إلى انهيار ثمانية من عمال المعالجة (Workers). كانت أربعة من هذه الانهيارات ناجحة جزئياً، لكن لا يبدو أن أي منها وصل إلى مرحلة التنفيذ الكامل. كما اكتشف الفريق أن المهاجمين قاموا بتنزيل صورة حاوية GitLab الخاصة بهم، مما يشير إلى أنهم ربما كانوا يستعدون لهجوم على سلسلة التوريد. لم يتم العثور على أي عبث في التزامات المستودعات أو الحزم أو الإصدارات حتى 27 أكتوبر.
المخاطر المحتملة والإجراءات
نظراً لأن بيئة GitLab تستضيف مستودعات التطوير ومراجعات الأكواد ووظائف CI، فإنها تُعد هدفاً قيماً لهجمات سلسلة التوريد، حيث يمكن أن يؤثر العبث بها على البرمجيات downstream. إذا كان الاستغلال ناجحاً، فقد تكون معلومات مثل تفاصيل المستخدمين، وكلمات المرور المشفرة، وسرييات 2FA، وسرييات CI/CD، ومحتوى المشاريع الخاصة معرضة للخطر، على الرغم من عدم تأكيد أي اختراق لهذه البيانات. كما أكد الفريق أن مفاتيح التوقيع لم تكن مخزنة على خادم GitLab، مما يقلل من خطر تسريبها.
توصيات للمستخدمين
نصح فريق Alpine Linux المستخدمين بإعادة تعيين كلمات مرور GitLab الخاصة بهم. كما أوصوا بسحب صورة alpinelinux/gitlab:19.3.6 المنشورة في 27 أكتوبر، والتي تحتوي على Ruby 3.3.13 وتعالج ثغرة CVE-2026-97229 بشكل صحيح. تأتي هذه الإجراءات في وقت تنبه فيه وكالات الأمن السيبراني مثل CISA إلى استغلال نشط لهذه الثغرة الحرجة في العالم الحقيقي.
المصادر
- BleepingComputerAlpine Linux rebuilds GitLab after attempted RCE attack
تابع التسلسل الزمني
أخبار مرتبطة
استغلال ثغرة GitLab الحرجة ضد نظام Alpine Linux
فشل هجوم سيبراني استغل ثغرة CVE-2026-97229 في GitLab ضد Alpine Linux. تفاصيل الهجوم، الإجراءات التصحيحية، وتحذيرات CISA الفيدرالية.
استغلال ثغرة حرجة في منصة GitLab بهجمات فعلية بالشبكات
أعلنت وكالة CISA الأمريكية عن استغلال هجمات فعلية لثغرة أمنية حرجة جداً في منصة GitLab، مما يهدد الخوادم المستهدفة بتنفيذ تعليمة برمجية عشوائية.

GitLab يصدر تصحيحات عاجلة لثغرة تنفيذ أكواد حرجة
أصدرت GitLab تصحيحات أمنية عاجلة لثغرة حرجة في مفسر التعبيرات النمطية تتيح للمهاجمين تنفيذ أكواد خبيثة عن بُعد على الخوادم المتأثرة.
مايكروسوفت تؤكد استغلال ثغرة SharePoint الحرجة CVE-2026-65660
أدرجت CISA ثغرة SharePoint الحرجة CVE-2026-65660 في كتالوج KEV بعد رصد استغلالها النشط، مع منح الوكالات الفيدرالية مهلة حتى 28 سبتمبر لتطبيق التصحيحات.