
CISA: عصابات برامج الفدية تستغل ثغرة حرجة في TeamCity
كشفت CISA عن تحول عصابات الفدية لاستغلال ثغرة مصادقة حرجة في منصة TeamCity، مما يهدد سلاسل التوريد البرمجية العالمية.
 رضوان عبدالهاديمحرر وكاتب تقني
تحذير عاجل من استغلال نشط
أصدرت وكالة الأمن السيبراني والبنية التحتية الأمريكية (CISA) تحذيراً رسمياً للوكالات الفيدرالية يوم الأربعاء، مؤكدة أن عصابات برامج الفدية بدأت فعلياً في استغلال ثغرة أمنية حرجة في منصة JetBrains TeamCity. هذه الثغرة، المعروفة برقم CVE-2026-63077، كانت قد تم تصحيحها في وقت سابق من شهر يوليو، لكن التحديث الأخير لكتالوج الثغرات المستغلة النشطة (KEV) يكشف عن تصاعد الخطر وتحويل هذه الثغرة إلى أداة رئيسية في حملات الفدية الحديثة. يأتي هذا التحذير في سياق متزايد من الهجمات التي تستهدف أدوات بناء البرمجيات، مما يجعل حماية خوادم CI/CD أولوية قصوى للمؤسسات.
آلية الاستغلال وتفاصيل الثغرة
تصنف الثغرة CVE-2026-63077 كعيب حرج في تجاوز المصادقة، حيث سمحت للمهاجمين الذين يمتلكون وصولاً عبر HTTP(S) بتنفيذ أوامر نظام تشغيلية عشوائية. وفقاً للتفاصيل التقنية التي نشرتها الشركة، يمكن لمهاجم غير موثق استغلال بروتوكول استطلاع الوكيل (TeamCity agent polling protocol) لتجاوز فحوصات المصادقة. عند نجاح الهجوم، يحصل المهاجم على امتيازات عملية خادم TeamCity، مما قد يؤدي إلى كشف بيانات الخادم، وإعداداته، والشهادات المخزنة، بالإضافة إلى تعديل حالة الخادم والتأثير سلباً على سلامة منتجات البناء (Build Artifacts) وسلاسل CI/CD اللاحقة.
خطوات التصحيح والاستجابة
قامت شركة JetBrains بتصحيح هذا العيب الأمني في 25 يوليو ضمن إصدارات TeamCity On-Premises 2025.11.7 و 2026.1.3. وبعد أسبوعين تقريباً، وتحديداً في 5 أغسطس، أضافت CISA هذه الثغرة إلى كتالوجها الخاص بالثغرات المستغلة النشطة، وأصدرت أمراً للوكالات الفيدرالية الأمريكية بتأمين شبكاتها ضد الهجمات الجارية خلال ثلاثة أيام فقط. وفي 7 أغسطس، أكدت JetBrains أن الثغرة استُغلت في بيئات حقيقية، وشاركت مؤشرات الاختراق (IoCs)، ودعت العملاء الذين لا يستطيعون تطبيق التصحيحات فوراً إلى تقييد الوصول إلى الشبكات الموثوقة فقط لتقليل سطح الهجوم.
تتبع الخوادم المكشوفة
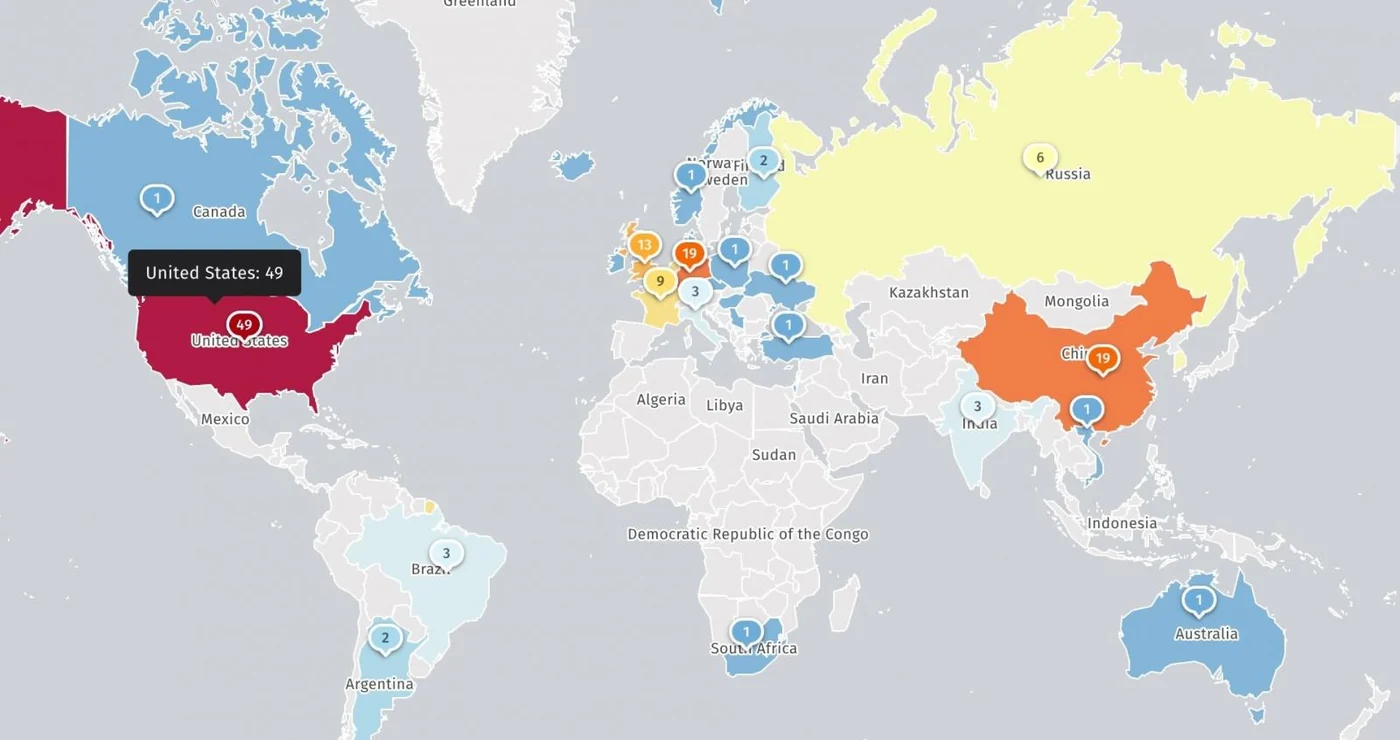
رغم عدم مشاركة CISA تفاصيل محددة عن الهجمات المستهدفة حتى الآن، إلا أن تحديثها لكتالوج KEV يوم الأربعاء سلط الضوء على أن الثغرة تُستخدم في حملات فدية. تشير بيانات مراقبة التهديدات من Shadowserver إلى أن عدد خوادم TeamCity المكشوفة على الإنترنت وغير المحصنة ضد CVE-2026-63077 انخفض إلى ما يزيد قليلاً عن 160 خوادم، مقارنة بـ 700 خادم مكشوف تم رصدها مباشرة بعد إصدار التصحيح. هذا الانخفاض يعكس استجابة جزئية من قبل الإدارات التقنية، لكن استمرار وجود هذه الخوادم يمثل خطراً داهماً في ظل النشاط العدواني للمهاجمين.
سجل استهداف TeamCity
تاريخياً، كانت ثغرات TeamCity هدفاً مفضلاً للمجموعات الخبيثة المدعومة من الدول وعصابات الفدية. منذ أكتوبر 2023، صنفت CISA أربع ثغرات أمنية في TeamCity كمستغلة في بيئات حقيقية، وكلها استُخدمت أيضاً في هجمات فدية. على سبيل المثال، في أكتوبر 2024، حذرت وكالات الأمن السيبراني الأمريكية والبريطانية من أن مجموعة APT29 المرتبطة بجهاز الاستخبارات الخارجية الروسية (SVR) كانت تستهدف خوادم TeamCity و Zimbra الضعيفة على نطاق واسع. هذا السجل يؤكد أن مهاجمي TeamCity ليسوا عشوائيين، بل هم فاعلون متطورون يهدفون إلى اختراق سلاسل التوريد البرمجية.
أهمية حماية سلاسل CI/CD
تُعد TeamCity منصة تكامل مستمر ونشر مستمر (CI/CD) حيوية تستخدمها فرق تطوير البرمجيات و DevOps لأتمتة بناء واختبار ونشر الكود. تؤكد JetBrains أن أكثر من 30,000 فريق DevOps يستخدمون المنصة في شركات بارزة مثل Citibank و Amazon Games و Tesla و Samsung. بالنظر إلى أن هذه الخوادم تمتلك وصولاً عميقاً إلى البنية التحتية للبرمجيات، فإن اختراقها لا يعني فقط تسريب البيانات، بل قد يؤدي إلى حقن كود خبيث في المنتجات النهائية. لذا، ينصح خبراء الأمن الإداريين بتطبيق التصحيحات فوراً على أي خوادم مكشوفة للنتernet، وعدم الاعتماد على الإجراءات التصحيحية المؤقتة كحل دائم.
المصادر
- BleepingComputerCISA: Ransomware gangs now exploiting critical TeamCity flaw