مايكروسوفت واليابان تفككان شبكة احتيال أُرسلت عبرها مليار رسالة
أعلنت مايكروسوفت بالتعاون مع الشرطة الوطنية اليابانية عن تفكيك شبكة إجرامية ضخمة كانت تدير أسواقاً لبيع الحسابات المسروقة وأدوات التصيد الاحتيالي، ما أسفر عن إرسال أكثر من مليار رسالة خبيثة حول العالم.
 رضوان عبدالهاديمحرر وكاتب تقني
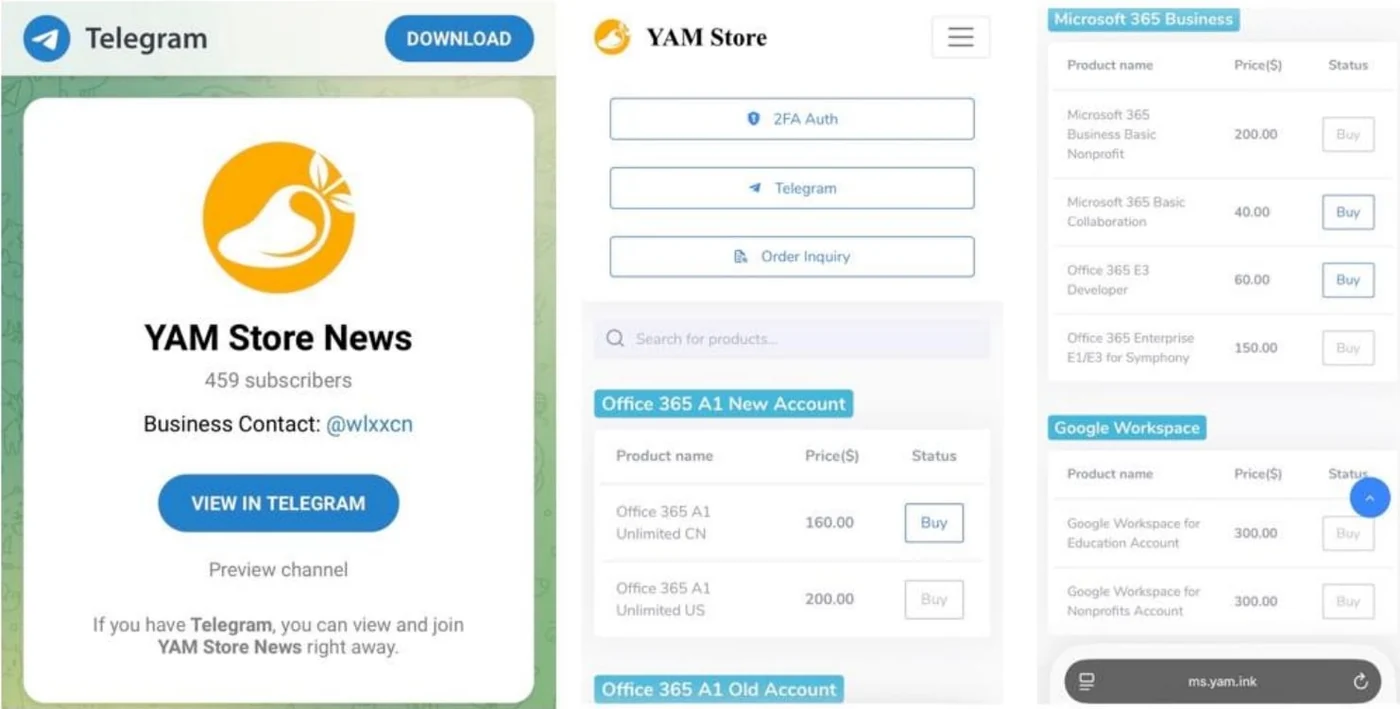
تفكيك شبكة YAM Store
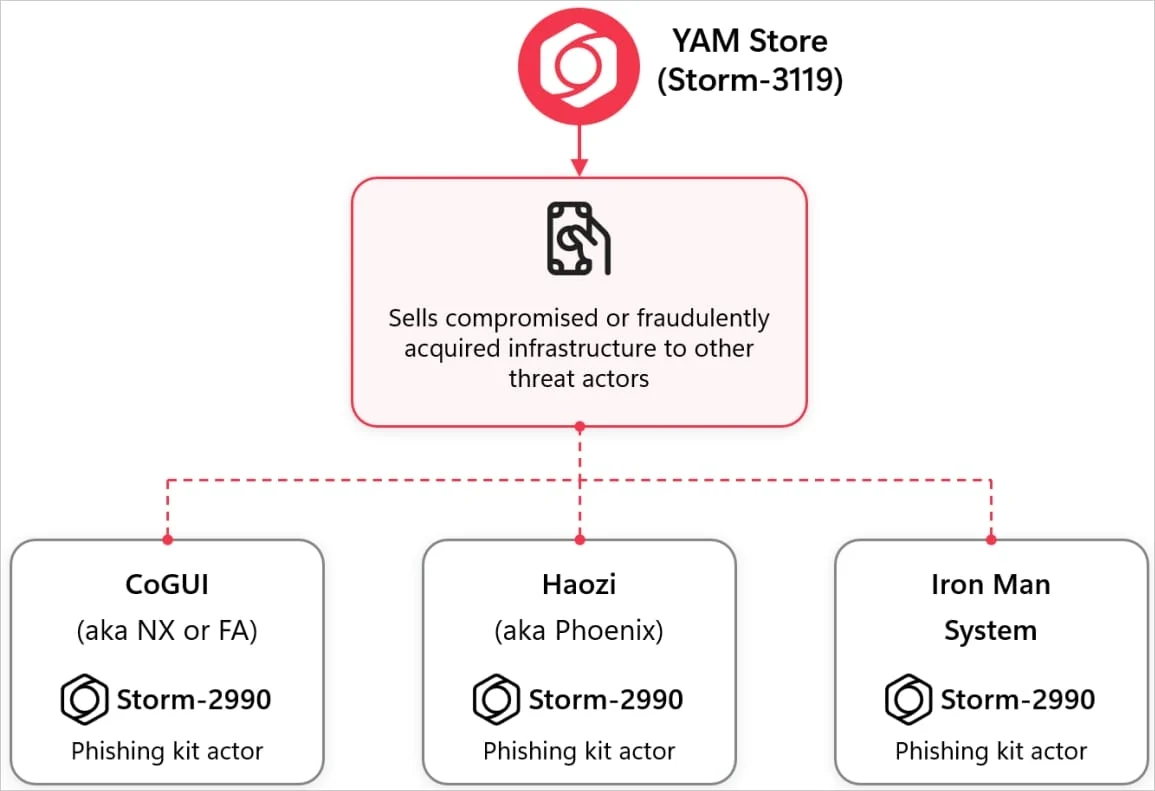
أعلنت شركة مايكروسوفت أنها ساهمت في تفكيك سوق تحتية تحتية يُدعى YAM Store، وهو منصة كانت تُستخدم لبيع الحسابات المسروقة وأدوات التصيد الاحتيالي. جاء هذا الإعلان بعد تحقيق مشترك مع الشرطة الوطنية اليابانية، حيث تم تتبع النشاط الاحتيالي إلى هذه السوق وشبكتي تصيد تُعرفان باسم CoGUI وIron Man. وفقاً لبيان صادر عن مايكروسوفت، ساعدت هذه العملية في [dismantle a marketplace for scammers] الذين كانوا يرسلون رسائل تصيد احتيالي حول العالم.
أرقام ضخمة في حجم الهجوم
تشير البيانات التي كشفت عنها مايكروسوفت إلى أن YAM Store وشبكتي CoGUI وIron Man ساهمت منذ يناير 2026 في تمكين إرسال أكثر من مليار رسالة خبيثة. استهدفت هذه الرسائل أكثر من 75,000 منظمة حول العالم، بما في ذلك أكثر من 750 مليون رسالة موجهة حصرياً لعملاء مايكروسوفت. طالت الهجمات مستهلكين، ومنظمات رعاية صحية، ومؤسسات مالية في أكثر من 150 دولة، مما أدرّ على مشغلي الشبكة عشرات الملايين من الدولارات.
آليات العمل الاحتيالي
وفقاً لـ [report] صادر عن مايكروسوفت، كان المحتالون يشترون حسابات مايكروسوفت وغوغل المسروقة أو المزورة من YAM Store، ثم يستخدمون أدوات التصيد لإرسال الرسائل الاحتيالية. كما كشفت الشركة أن YAM Store كان يخطف نطاقات الويب المنتهية الصلاحية الخاصة بجهات حقيقية، وينشئ مواقع لجهات غير موجودة، لاستخدامها في الحصول على حسابات مايكروسوفت التي كانت تُعاد بيعها لاحقاً.
استخدام الذكاء الاصطناعي في الاحتيال
كشفت التحقيقات عن استخدام متقدم لأدوات الذكاء الاصطناعي من قبل مشغلي الشبكة. فقد كانت تولّد هويات وهمية كاملة، بما في ذلك المحتوى والوثائق، لجهات غير موجودة. كما كانت تدير بيئات مايكروسوفت المخترقة باستخدام بيانات اعتماد التطبيقات المسروقة لإدارة الحسابات والتراخيص، مع إساءة استخدام تخزين SharePoint وOneDrive لاستضافة المحتوى الاحتيالي.
قدرات أدوات التصيد
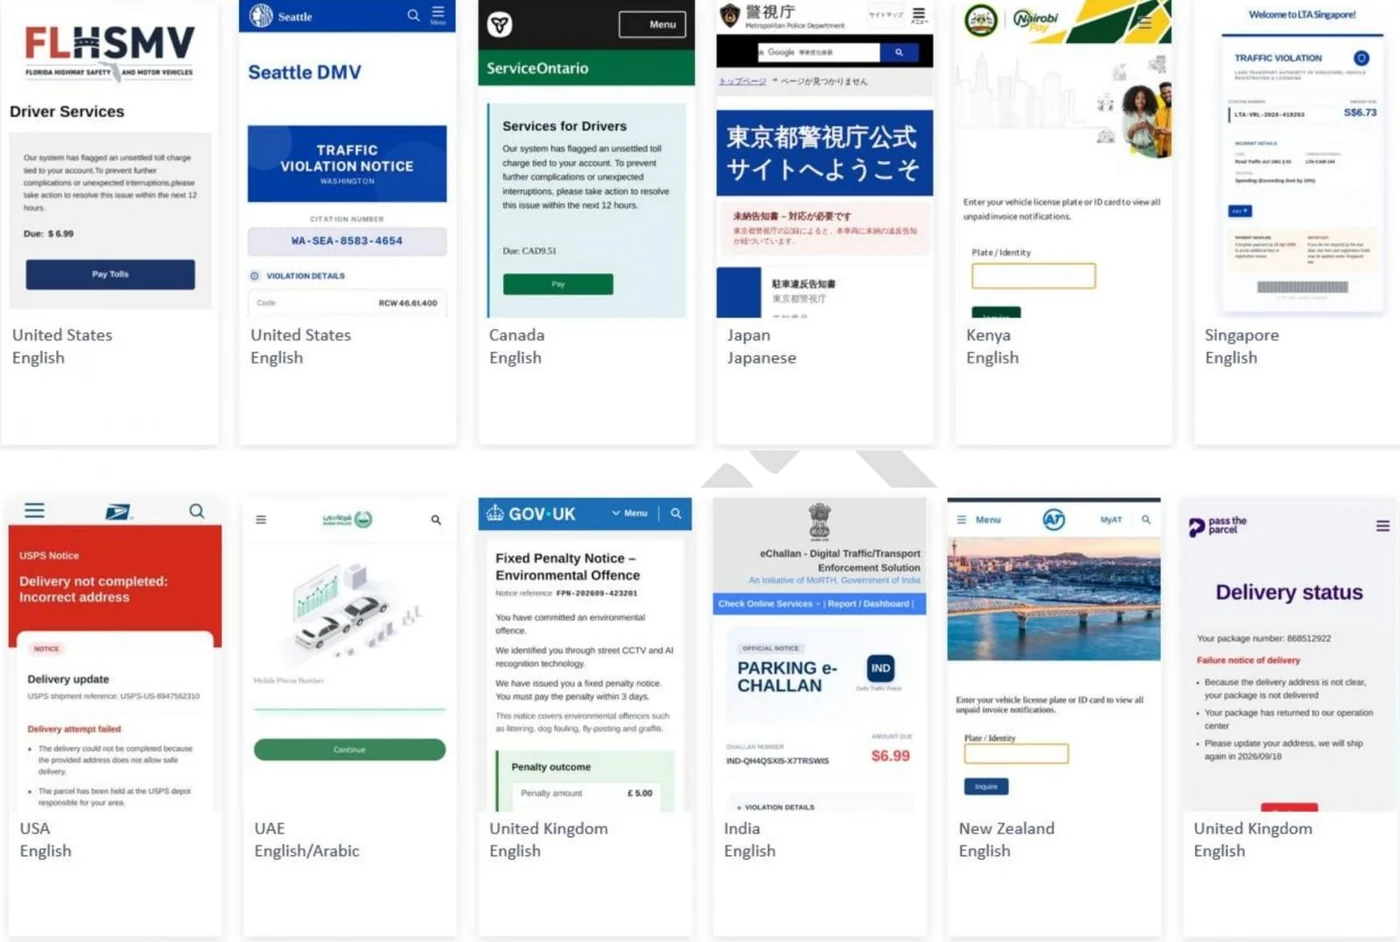
قدمت أدوات التصيد مثل Iron Man أكثر من 2,300 قالباً يمكن للمحتالين استخدامه لتقليد جهات مثل البنوك وخدمات التوصيل والوكالات الحكومية. كما دعمت هذه الأدوات تقنيات مثل تحديد الموقع الجغرافي، وبوابات CAPTCHA الوهمية، وتصفية عناوين IP، لعرقلة التحليل الأمني. وفقاً لـ [BleepingComputer]، استهدفت CoGUI الضحايا في الولايات المتحدة واليابان، بينما تجاوزت Iron Man هذه الأدوات بحلول منتصف عام 2026.
الإجراءات القانونية والتعاون العالمي
أوقفت مايكروسوفت أكثر من 20,000 حساب مرتبط بـ YAM Store، وحجبت أكثر من 100,000 نطاق ويب كان يُستخدم للتظاهر والاحتيال. بالتعاون مع منظمة Health-ISAC غير الربحية، تم مصادرة نطاقات الويب وإعادة توجيهها لدعم جميع المنصات الثلاث. تمت هذه الإجراءات بموجب أمر من محكمة مقاطعة فلوريدا الجنوبية الأمريكية، وشملت أيضاً جهات مثل Resecurity وProofpoint وCloudflare وOracle.
المصادر
- The VergeMicrosoft and Japan took down a cybercrime network behind over a billion scam messages
- BleepingComputerGlobal takedown hits network behind 1 billion phishing messages
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
مايكروسوفت تعطل سوق التصيد الصيني الذي أرسل مليار رسالة
مايكروسوفت وHealth-ISAC يضبطان نطاقات YAM Store وCoGUI وIron Man بعد أمر قضائي، مما يعطل شبكة تصيد ضخمة استهدفت أكثر من 75 ألف منظمة حول العالم.
إحباط شبكة احتيال دولية تقف خلف مليار رسالة تصيد
نجحت وكالات إنفاذ القانون وشركاء عالميون في تفكيك منظومة سيبرانية ضخمة استهدفت أكثر من 75 ألف مؤسسة في 150 دولة عبر مليار رسالة خبيثة.
تعطيل منصة EvilTokens المتورطة في اختراق 12 ألف حساب مايكروسوفت
نجحت مايكروسوفت وشركاؤها في تعطيل منصة EvilTokens التي تخصصت في التصيد الاحتيالي عبر رموز الأجهزة، متسببة في اختراق 12 ألف حساب مؤسسي حول العالم.
مايكروسوفت تمنع مرفقات MSIX في أوتلوك بدءاً من نوفمبر
أعلنت مايكروسوفت عن إضافة ملفات .msix و .msixbundle إلى قائمة المرفقات المحظورة في أوتلوك ويب ونسخة ويندوز الجديدة لتعزيز الأمان ومنع هجمات التصيد.