
تعطيل منصة EvilTokens المتورطة في اختراق 12 ألف حساب مايكروسوفت
أدى جهد تقني وقانوني دولي بقيادة وحدة الجرائم الرقمية في مايكروسوفت إلى شل حركة منصة EvilTokens، التي استغلت ثغرات رموز الأجهزة لتجاوز المصادقة متعددة العوامل.
 رضوان عبدالهاديمحرر وكاتب تقني
تفكيك البنية التحتية لمنصة EvilTokens
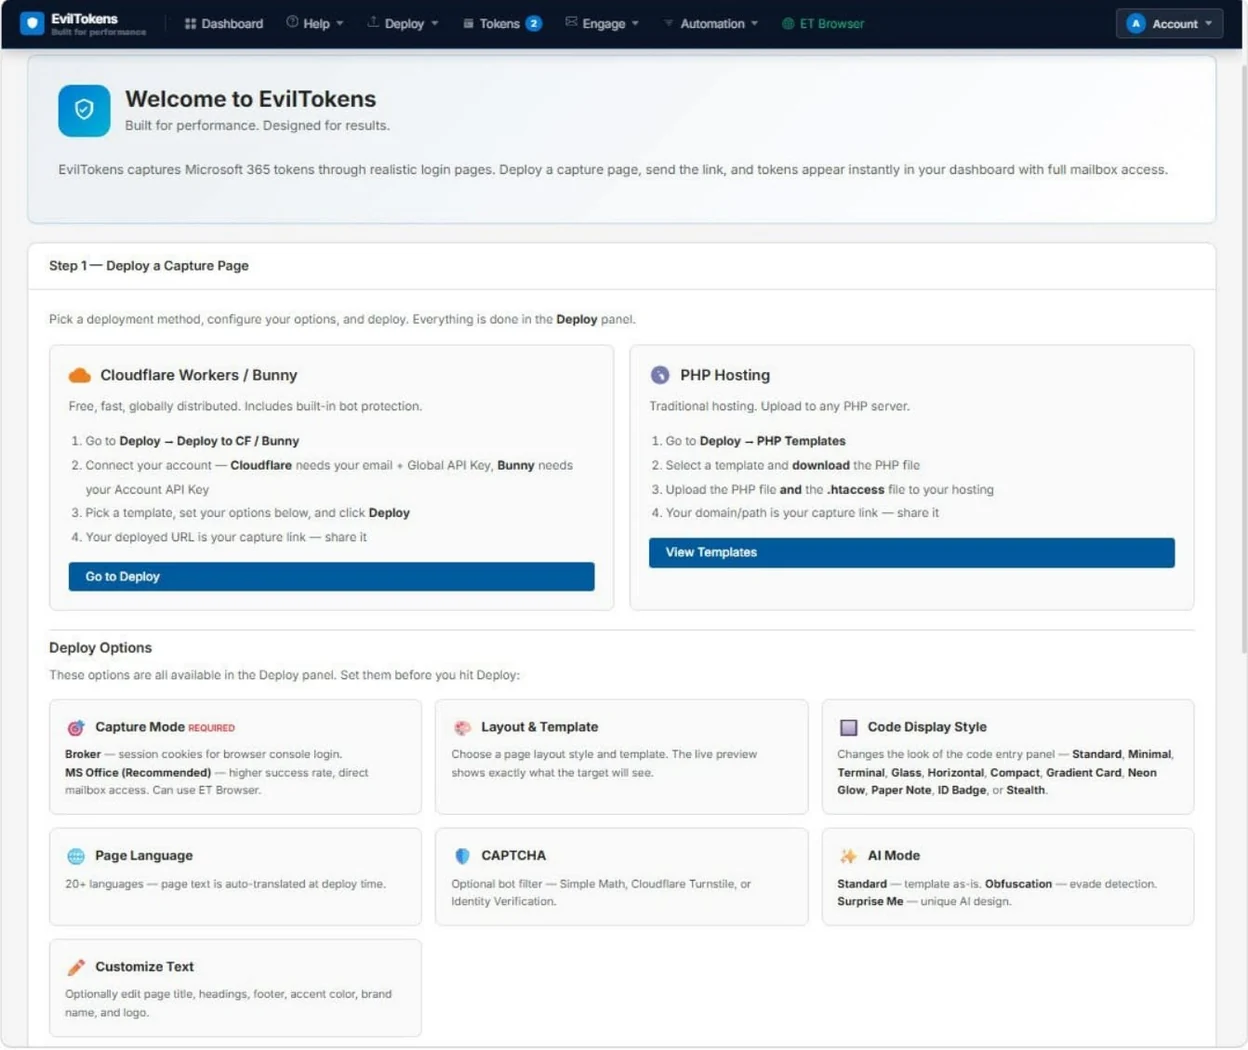
أعلنت شركة مايكروسوفت عن تنفيذ عملية منسقة لتعطيل البنية التحتية لمنصة EvilTokens، وهي خدمة تقدم برمجيات التصيد الاحتيالي كخدمة (PhaaS). استهدف هذا التحرك القضائي والتقني المنصة التي أثبتت التحقيقات مسؤوليتها عن اختراق أكثر من 12 ألف حساب مايكروسوفت في نحو 10 آلاف منظمة حول العالم. وقد قادت وحدة الجرائم الرقمية (DCU) التابعة لمايكروسوفت هذا الجهد بالتعاون مع جهات إنفاذ القانون، وشركة حماية هوية المستخدم SpyCloud، ومنظمة Health-ISAC، وفق ما أوردته منصة BleepingComputer.
على الصعيد الأمني الميداني، أسفرت التحقيقات التي أجرتها شرطة العاصمة لندن عن اعتقال رجلين يبلغان من العمر 32 و38 عاماً، يُشتبه في كونهما المسؤولين عن إدارة المنصة. وتأتي هذه الاعتقالات بعد تنفيذ مذكرات تفتيش في مواقع بمنطقة كاناري وارف وناين إلمز، حيث أكدت المحققة سيرينا داديامو أن الجهود مستمرة لملاحقة كل من يسهل الأنشطة الإجرامية الرقمية ويظن أنه قادر على البقاء متخفياً، وقد تم الإفراج عن المشتبه بهما بكفالة مع استمرار التحقيقات.
آليات الاختراق: التخصص في التصيد عبر رموز الأجهزة
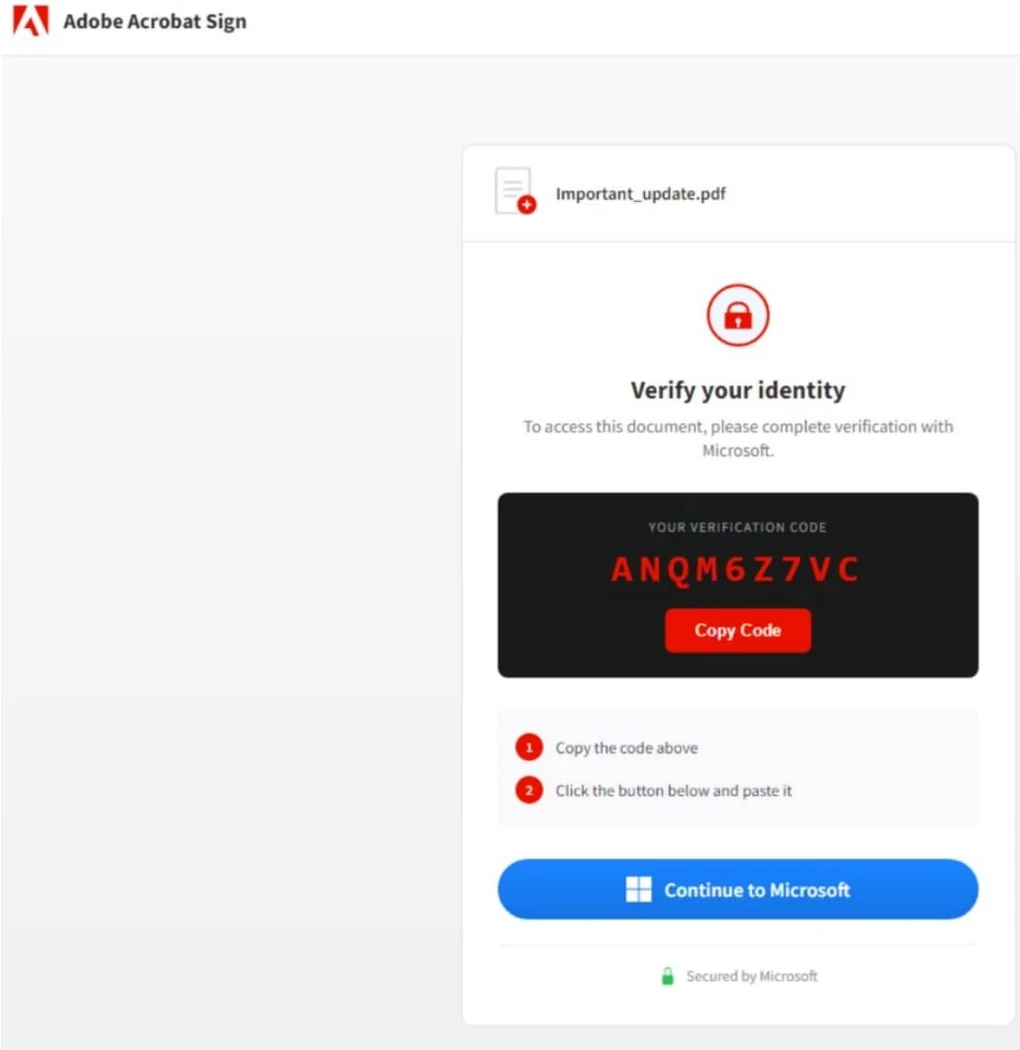
تخصصت المنصة المذكورة في تقنية تعرف بـ specializes in device-code phishing، وهي وسيلة احتيالية تعتمد على استغلال تدفق مصادقة كود الجهاز. تتيح هذه الطريقة للمهاجمين الحصول على رموز المصادقة وتجاوز حواجز المصادقة متعددة العوامل (MFA) دون الحاجة لسرقة بيانات اعتماد المستخدم بشكل مباشر. ونتيجة لانتشار مثل هذه الأدوات، شهد المشهد الأمني هذا العام surge in device code phishing بمعدلات غير مسبوقة، حيث توسع المهاجمون في تبني هذه التقنية لتنفيذ اختراقات واسعة النطاق.
يتم الاختراق عبر خداع الضحية لتسجيل كود معين في بوابة تسجيل دخول شرعية تابعة لمايكروسوفت. وبمجرد إدخال المستخدم للكود، يحصل المهاجم على صلاحيات الوصول للحساب. وقد استغلت EvilTokens هذه الثغرة بكفاءة عالية، مما أدى لظهور منصات منافسة تحاكي طريقتها، مثل APToken التي كشفت عنها تقارير أمنية مؤخراً كمحاولات لاستنساخ الأدوات الأصلية.
الذكاء الاصطناعي في خدمة الجريمة السيبرانية
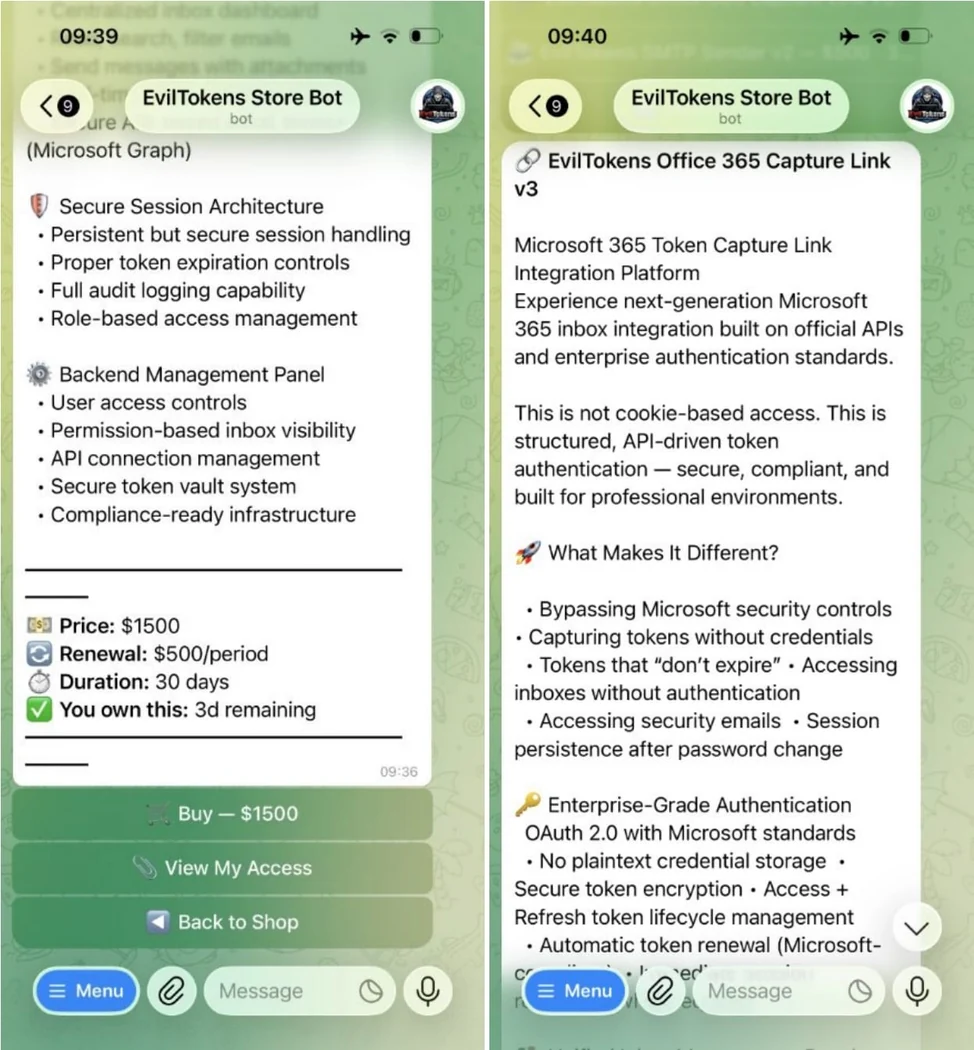
لم تكتفِ EvilTokens بمجرد سرقة الوصول للحسابات، بل دمجت ميزات ذكاء اصطناعي متطورة لتصفية صناديق البريد المخترقة وتحديد الأهداف عالية القيمة. بمجرد اختراق الحساب، تستخدم المنصة Microsoft Graph لرسم خريطة للعلاقات التنظيمية للمؤسسة، وتحليل محتوى البريد الإلكتروني للبحث عن فواتير معلقة أو مراسلات حساسة بين المسؤولين التنفيذيين.
يستخدم المهاجمون هذه البيانات لتوليد رسائل بريد إلكتروني احتيالية تبدو سياقية ومقنعة للغاية لدعم هجمات "اختراق البريد الإلكتروني للأعمال" (BEC). ويشير الكاتب Bill Toulas في تحليلاته إلى أن هذه الأساليب تظهر مدى تطور التهديدات التي تواجه الشركات اليوم. وتتضمن الأدوات المضافة للمنصة ميزات لتجاوز البوتات، وأدوات لإرسال البريد الإلكتروني عبر بروتوكول SMTP، مما يوفر للمشتركين قدرات متكاملة مقابل اشتراك شهري يبلغ 500 دولار أو رسوم لمرة واحدة بقيمة 1500 دولار.
نطاق التأثير واستراتيجيات الدفاع
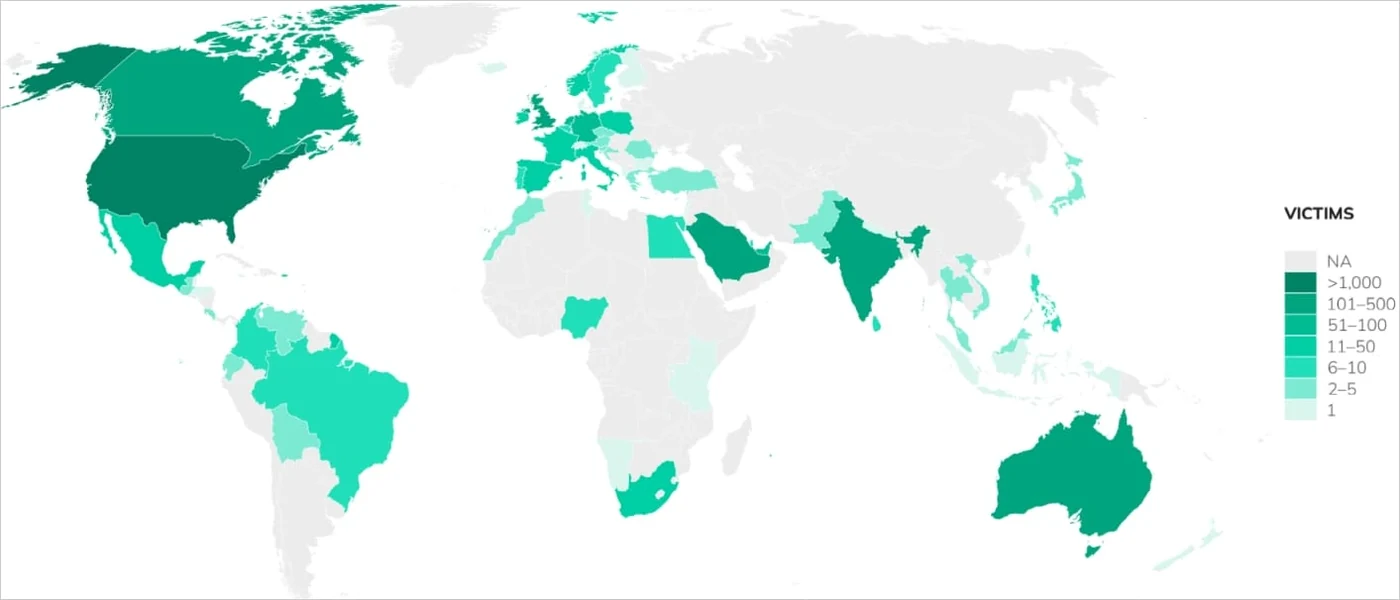
وفقاً للبيانات التي جمعتها شركة SpyCloud، فإن حوالي 97.5% من الحسابات التي تم اختراقها تعود لنطاقات مؤسسية، مما يبرز التركيز الواضح للمنصة على بيئة الأعمال. وتأتي الولايات المتحدة في مقدمة الدول المستهدفة، تليها كندا وأستراليا والمملكة المتحدة والمملكة العربية السعودية. وقد شملت القطاعات المتضررة التوزيع بالجملة، والبناء، والخدمات المالية، والعقارات، والتعليم العالي، والرعاية الصحية.
للحد من هذه الهجمات، تنصح مايكروسوفت المؤسسات بتعطيل ميزة مصادقة كود الجهاز في حال لم تكن ضرورية لسير العمل. كما تشدد على أهمية التحقق من التطبيقات التي يطلب النظام المصادقة عليها، وتجنب المتابعة إذا لم تكن الخدمة مألوفة للمستخدم. وتعتبر أساليب المصادقة المقاومة للتصيد، مثل مفاتيح الأمان FIDO2 أو Passkeys، من أفضل خطوط الدفاع لتعزيز أمن الحسابات في مواجهة مثل هذه الحملات التي تهدف إلى سرقة البيانات أو الاحتيال المالي.
المصادر
- BleepingComputerEvilTokens PhaaS disrupted after compromising 12,000 Microsoft accounts