إحباط شبكة احتيال دولية تقف خلف مليار رسالة تصيد
أسفر تحقيق دولي مشترك عن تفكيك سوق إلكترونية صينية لخدمات التصيد الاحتيالي، استهدفت مئات الملايين من مستخدمي مايكروسوفت ومؤسسات حول العالم.
 رضوان عبدالهاديمحرر وكاتب تقني
تفكيك منظومة عالمية للتصيد الاحتيالي
تمكنت وكالات إنفاذ القانون وشركاء عالميون من تفكيك منظومة إجرامية سيبرانية ضخمة مسؤولة عن تسهيل إرسال أكثر من مليار رسالة خبيثة، استهدفت ما يزيد على 75 ألف مؤسسة موزعة في 150 دولة حول العالم. وتوضح تفاصيل التقرير الذي نشرته منصة BleepingComputer أن التحقيقات كشفت عن سوق واسعة النطاق للجرائم السيبرانية باللغة الصينية تقدم أدوات وخدمات مخصصة لشن حملات التصيد.
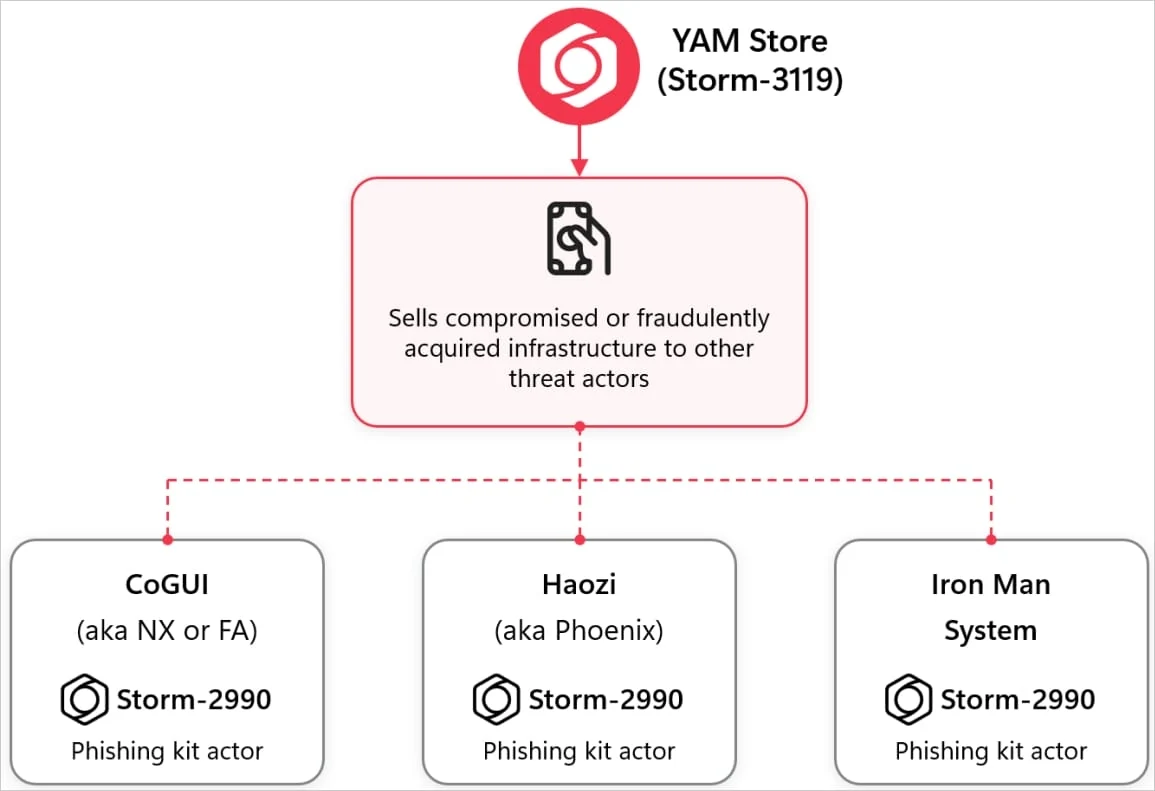
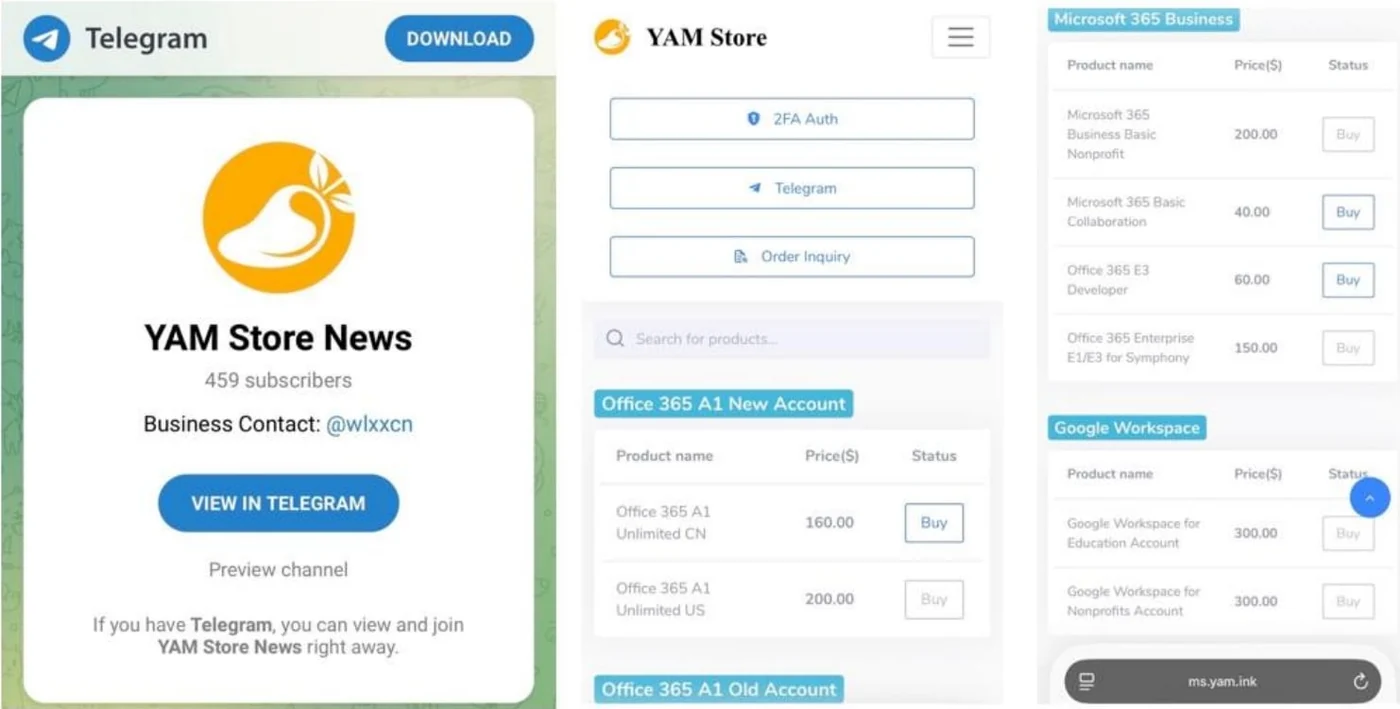
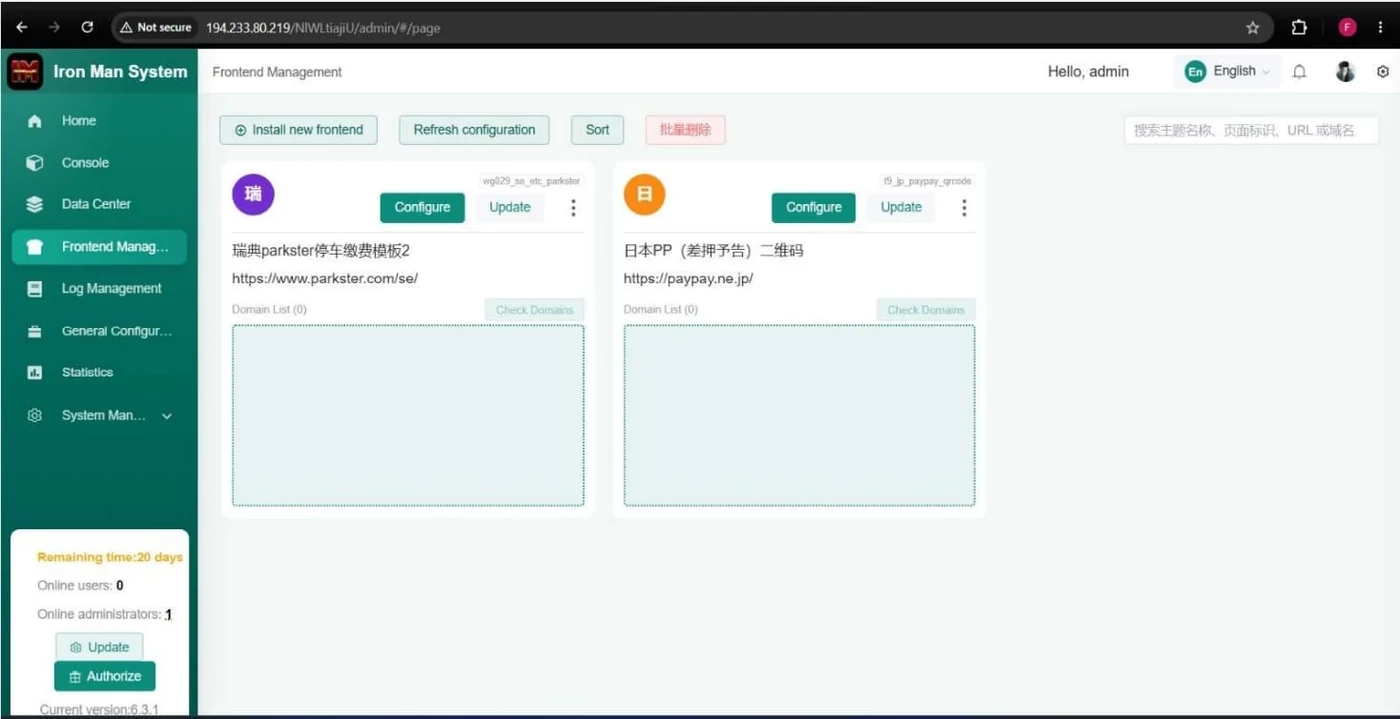
بدأت خيوط القضية تلوح في الأفق إثر تحقيق مشترك أطلقته كل من مايكروسوفت والوكالة الوطنية للشرطة في اليابان للتعامل مع موجة من الأنشطة الاحتيالية. وقد تتبع المحققون تلك الأنشطة الخبيثة للوصول إلى متجر يُعرف باسم YAM Store المرتبط بمجموعة Storm-3119، قبل أن يتم ربطه بعد ذلك بعدة حزم تصيد أخرى مثل CoGUI وHaozi ونظام Iron Man، والتي تتم متابعتها جماعياً تحت اسم Storm-2990.
آليات التشغيل واستغلال البنى التحتية السحابية
أشارت البيانات التقنية إلى أن المشغلين اعتمدوا على أساليب متطورة تشمل شراء نطاقات منتهية الصلاحية تعود لجهات حقيقية، ثم إعادة بناء مواقعها الإلكترونية ليبدو أن الكيانات المتوقفة ما زالت نشطة، قبل استغلال تلك الهويات المفتعلة للحصول على حسابات سحابية. إضافة إلى ذلك، لجأ الجناة إلى توليد منظمات وهمية ومحتوى كامل ووثائق مزيفة باستخدام أدوات الذكاء الاصطناعي.
وفي البيئات التابعة لشركة مايكروسوفت والتي نجح المهاجمون في اختراقها، استثمر المشغلون بيانات اعتماد التطبيقات المسروقة بغرض إدارة الحسابات والرخيصات، فضلاً عن إساءة استخدام تخزين SharePoint وOneDrive في أغراض الاستضافة الخبيثة للملفات والصفحات.
تطور حزم التصيد وأنماط الخداع المستهدفة
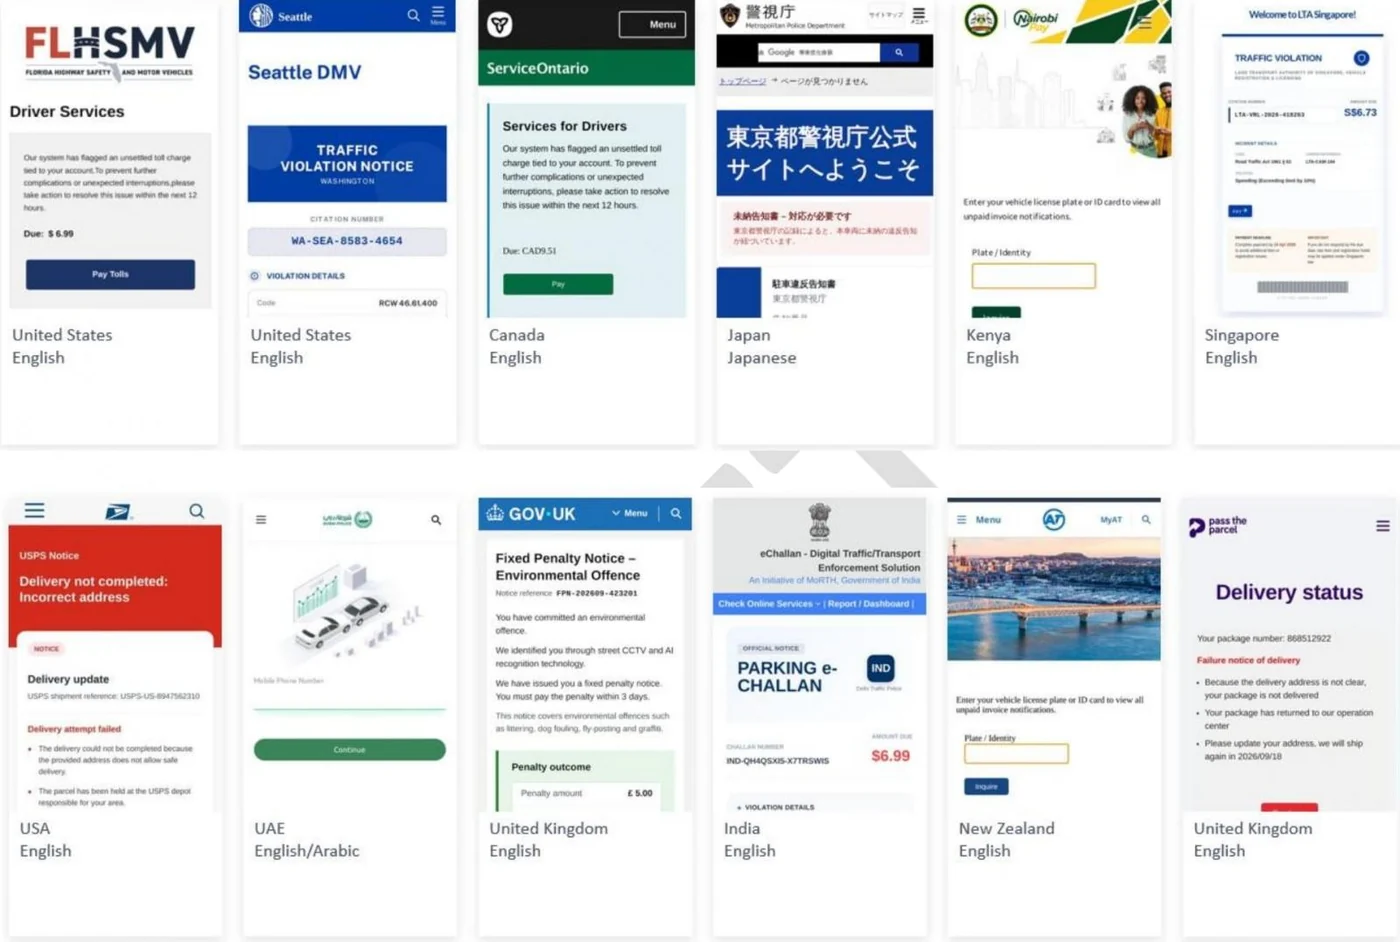
قدمت حزم التصيد مجموعة واسعة من الخدع والحيل للمجرمين السيبرانيين، تضمنت مطالبات غير مدفوعة لرسوم المرور، وعقوبات مرورية، ومشكلات في تسليم الشحنات، إلى جانب طلبات التحقق من الحسابات. وقد دعمت هذه الحزم تقنيات متقدمة مثل حجب الجغرافيا، وبوابات اختبار التحقق المزيفة، وتصفية عناوين بروتوكول الإنترنت بهدف عرقلة عمل فرق التحليل الأمني.
وفي السياق ذاته، شاركت شركة الأمن السيبراني Resecurity في التحقيقات وقدمت رؤى وتفاصيل أعمق حول حزمة Iron Man بعد تحليل البنية التحتية المكشوفة الخاصة بها، والتي تضمنت مستودع حاويات عاماً يحتوي على عدد كبير من الإصدارات المنشورة والحسابات المسجلة، وهو ما ساعد في رسم صورة دقيقة عن حجم هذه العمليات وانتشارها.
من جانبها، أوضحت شركة Proofpoint أن الحملات المرتبطة بحزمة CoGUI استهدفت بانتظام المستخدمين في اليابان منذ أواخر عام 2024 بهدف سرقة بيانات الاعتماد والمعلومات المالية عبر انتحال صفة شركات يابانية معروفة ومنظمات دولية، قبل أن تتطور الأنشطة لاحقاً وتظهر حزم جديدة متطورة.
الإجراءات القانونية وحملات الإغلاق والمصادرة
تكللت الجهود المشتركة بصدور أمر قضائي من محكمة مقاطعة الولايات المتحدة للمطقة الجنوبية من فلوريدا، قامت على إثره مايكروسوفت ومنظمة Health-ISAC بحجز وإعادة توجيه النطاقات الداعمة لكل من متجر YAM Store وحزمتي CoGUI وIron Man.
وعلى صعيد متصل، قامت التقنية العملاقة بإلغاء تنشيط أكثر من 20 ألف حساب مرتبط بمتجر YAM Store، فضلاً عن حظر 100 ألف نطاق استخدمها المخترقون في عمليات انتحال الشخصية والاحتيال. وتتواصل العمليات الرامية إلى إزالة المزيد من البنى التحتية للمتطاولين بالتعاون الوثيق مع السلطات اليابانية وعدد من الشركات والجهات العالمية المتخصصة.
المصادر
- BleepingComputerGlobal takedown hits network behind 1 billion phishing messages
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
مايكروسوفت واليابان تفككان شبكة احتيال أُرسلت عبرها مليار رسالة
كشفت مايكروسوفت عن تفكيك سوق تحتية تحتية يُدعى YAM Store وشبكتي تصيد احتيالي، في عملية مشتركة مع الشرطة الوطنية اليابانية أوقفت أكثر من مليار رسالة احتيال.
مايكروسوفت تعطل سوق التصيد الصيني الذي أرسل مليار رسالة
مايكروسوفت وHealth-ISAC يضبطان نطاقات YAM Store وCoGUI وIron Man بعد أمر قضائي، مما يعطل شبكة تصيد ضخمة استهدفت أكثر من 75 ألف منظمة حول العالم.
تعطيل منصة EvilTokens المتورطة في اختراق 12 ألف حساب مايكروسوفت
نجحت مايكروسوفت وشركاؤها في تعطيل منصة EvilTokens التي تخصصت في التصيد الاحتيالي عبر رموز الأجهزة، متسببة في اختراق 12 ألف حساب مؤسسي حول العالم.
مايكروسوفت تطلق كشف التصيد المدعوم بالذكاء الاصطناعي في تيمز
تعتزم شركة مايكروسوفت طرح ميزة جديدة لكشف التصيد الاحتيالي المدعوم بالذكاء الاصطناعي في تطبيق مايكروسوفت تيمز خلال نوفمبر القادم لتعزيز الأمان.