AWS تقدم حلاً آمناً للوصول إلى بيانات الشركات عبر Amazon Quick
توفر AWS آلية جديدة لربط مصادر البيانات المحلية بأدوات الذكاء الاصطناعي في Amazon Quick دون المرور عبر الإنترنت العام.
 رضوان عبدالهاديمحرر وكاتب تقني
تحدي حماية البيانات المؤسسية
تواجه الشركات تحدياً كبيراً عندما تكون بياناتها الحساسة مخزنة خلف جدران نارية أو في مراكز بيانات محلية، حيث لا يوجد مسار شبكة مباشر من AWS للوصول إليها. وعلى الرغم من أن وكلاء الذكاء الاصطناعي ولوحات المعلومات في Amazon Quick يمكنها استعلام أي مصدر بيانات، إلا أن المسؤولين عن تقنية المعلومات يجب أن يضمنوا عدم تعرض هذه البيانات للإنترنت العام. تشير AWS إلى أن توجيه المرور عبر الإنترنت العام يحمل مخاطر غير مقبولة للعديد من المؤسسات، خاصة تلك الخاضعة لإطارات تنظيمية صارمة مثل HIPAA وFedRAMP وPCI-DSS، والتي تشترط بقاء البيانات ضمن حدود الشبكة المراقبة. ويمكن الرجوع إلى AWS Machine Learning Blog للاطلاع على التفاصيل الأصلية للمصدر.
حتى في غياب متطلبات الامتثال الصارمة، فإن كشف مسارات البيانات الداخلية يزيد من سطح الهجوم ويعقد عمليات التدقيق، كما قد يؤدي إلى تأخير متغير يؤثر على تجربة المستخدم. لذلك، تقدم AWS شرحاً تفصيلياً لكيفية ربط مصادر البيانات المحلية بـ Amazon Quick بشكل خاص، بحيث لا يمر أي جزء من حركة المرور عبر الإنترنت العام، مما يوفر اتصالاً منخفض التأخير ومسار تدقيق واضحاً للامتثال. ويمكن الرجوع إلى Artificial Intelligence للاطلاع على التفاصيل الأصلية للمصدر.
آلية عمل Amazon Quick والاتصال الخاص
يُعد Amazon Quick مساحة عمل مدعومة بالذكاء الاصطناعي تجمع بين البحث والتحليلات والأتمتة في تجربة حوارية واحدة. لفهم البنية المعمارية، يجب التمييز بين مساري وصول البيانات. أولاً، حركة المرور الموجهة للمستخدمين، والتي تشمل فتح وحدة تحكم Quick، التفاعل مع لوحات المعلومات، أو استدعاء واجهات برمجة التطبيقات (API). تمر هذه الحركة عبر نقاط نهاية VPC (VPC endpoints) لضمان بقاء جلسات المستخدمين بعيداً عن الإنترنت العام.
ثانياً، حركة جلب البيانات، حيث تصل الخدمة نفسها إلى شبكة الشركة لسحب البيانات. يتم التعامل مع هذا المسار عبر اتصالات VPC (VPC connections)، وهو المكان الذي تتخذ فيه القرارات المعمارية الحاسمة. تشمل الميزات التي تطلق اتصالات جلب البيانات استعلامات Amazon Quick Sight على قواعد البيانات المحلية، وميزات الأتمتة مثل Amazon Quick Flows وAutomate، وكلاء Quick الذين يستدعون خوادم MCP الخاصة.
متطلبات البنية التحتية الأساسية
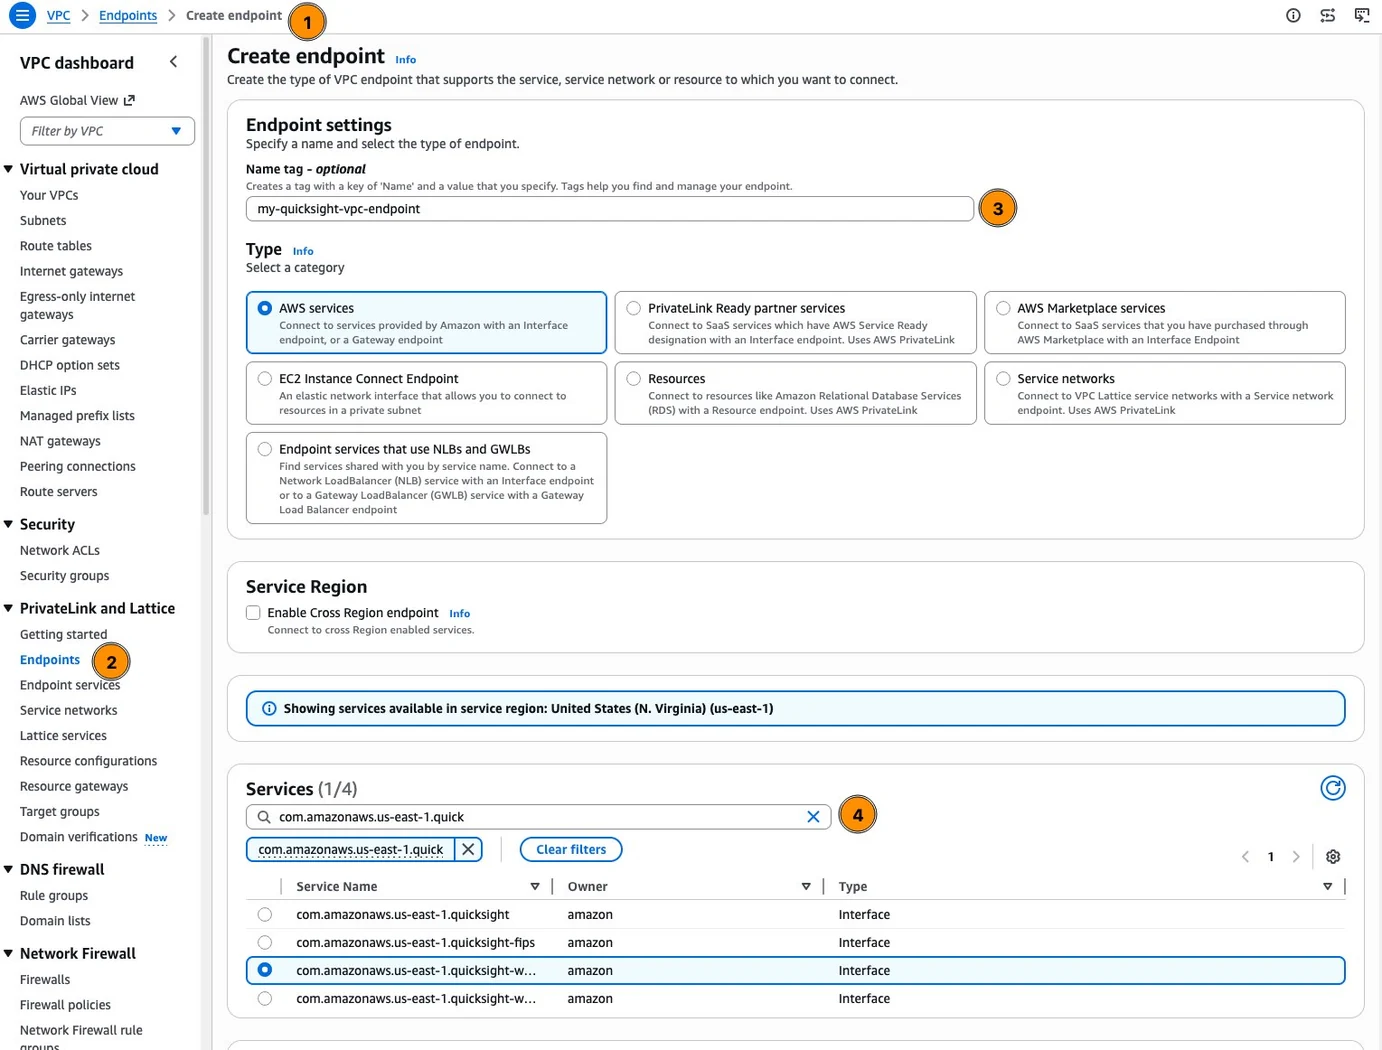
قبل إعداد الاتصال الخاص، تؤكد AWS على ضرورة توفر عدة متطلبات مسبقة. يجب أن يكون لدى المستخدم حساب AWS نشط مع اشتراك في Amazon Quick Enterprise، حيث تتطلب اتصالات VPC هذه النسخة تحديداً. كما يجب وجود شبكة خاصة افتراضية (VPC) في منطقة AWS التي يتم فيها نشر Quick، مع ملاحظة أن نقاط نهاية الموقع غير متاحة في مناطق AWS China أو AWS GovCloud (US).
يشترط أيضاً وجود اتصال AWS Direct Connect أو VPN بين شبكة المؤسسة المحلية وVPC، وهو المسار الخاص الذي ينقل حركة المرور من مركز البيانات إلى AWS. بالإضافة إلى ذلك، يحتاج المسؤولون إلى أذونات IAM محددة لإنشاء وإدارة نقاط النهاية ومجموعات الأمان، بما في ذلك أذونات مثل quicksight:CreateVPCConnection وec2:DescribeSubnets. كما يلزم الوصول إلى إدارة DNS الخاصة بالشركة لتوجيه الاستعلامات الخاصة عبر نقاط النهاية بدلاً من العناوين العامة.
نقاط نهاية VPC للمستخدمين وAPI
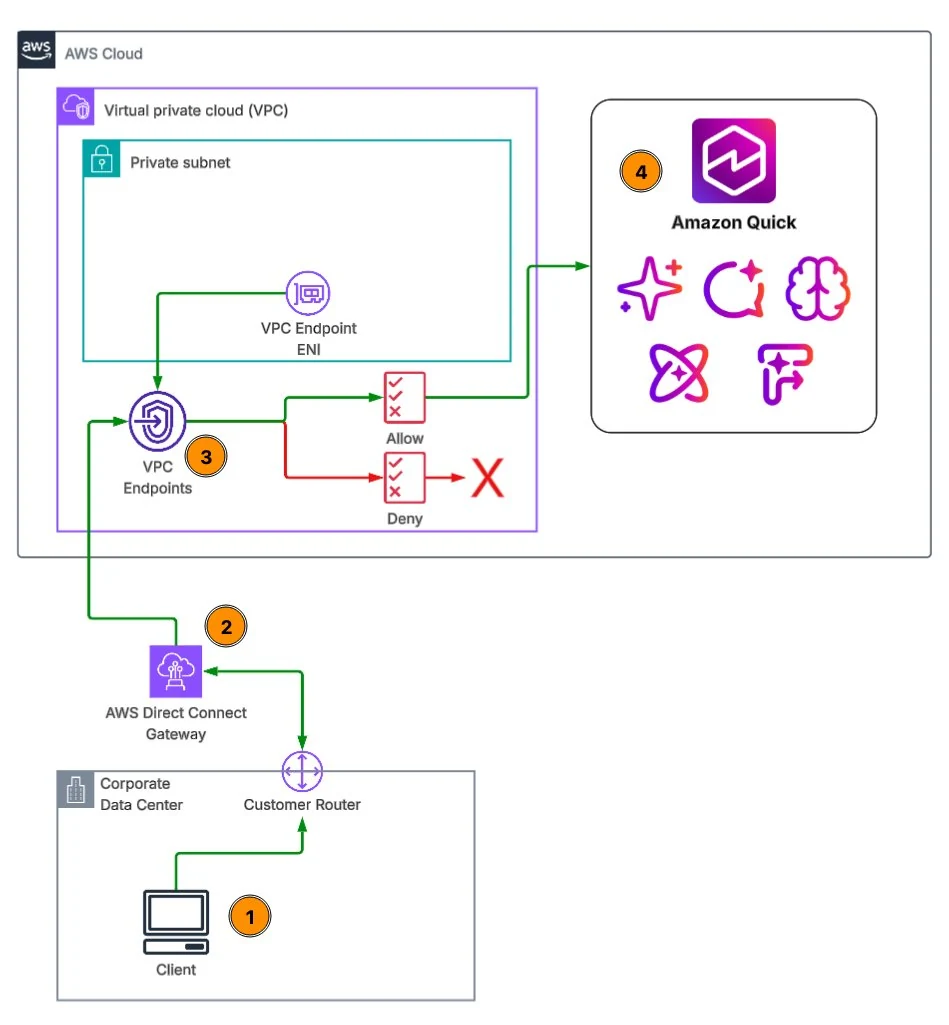
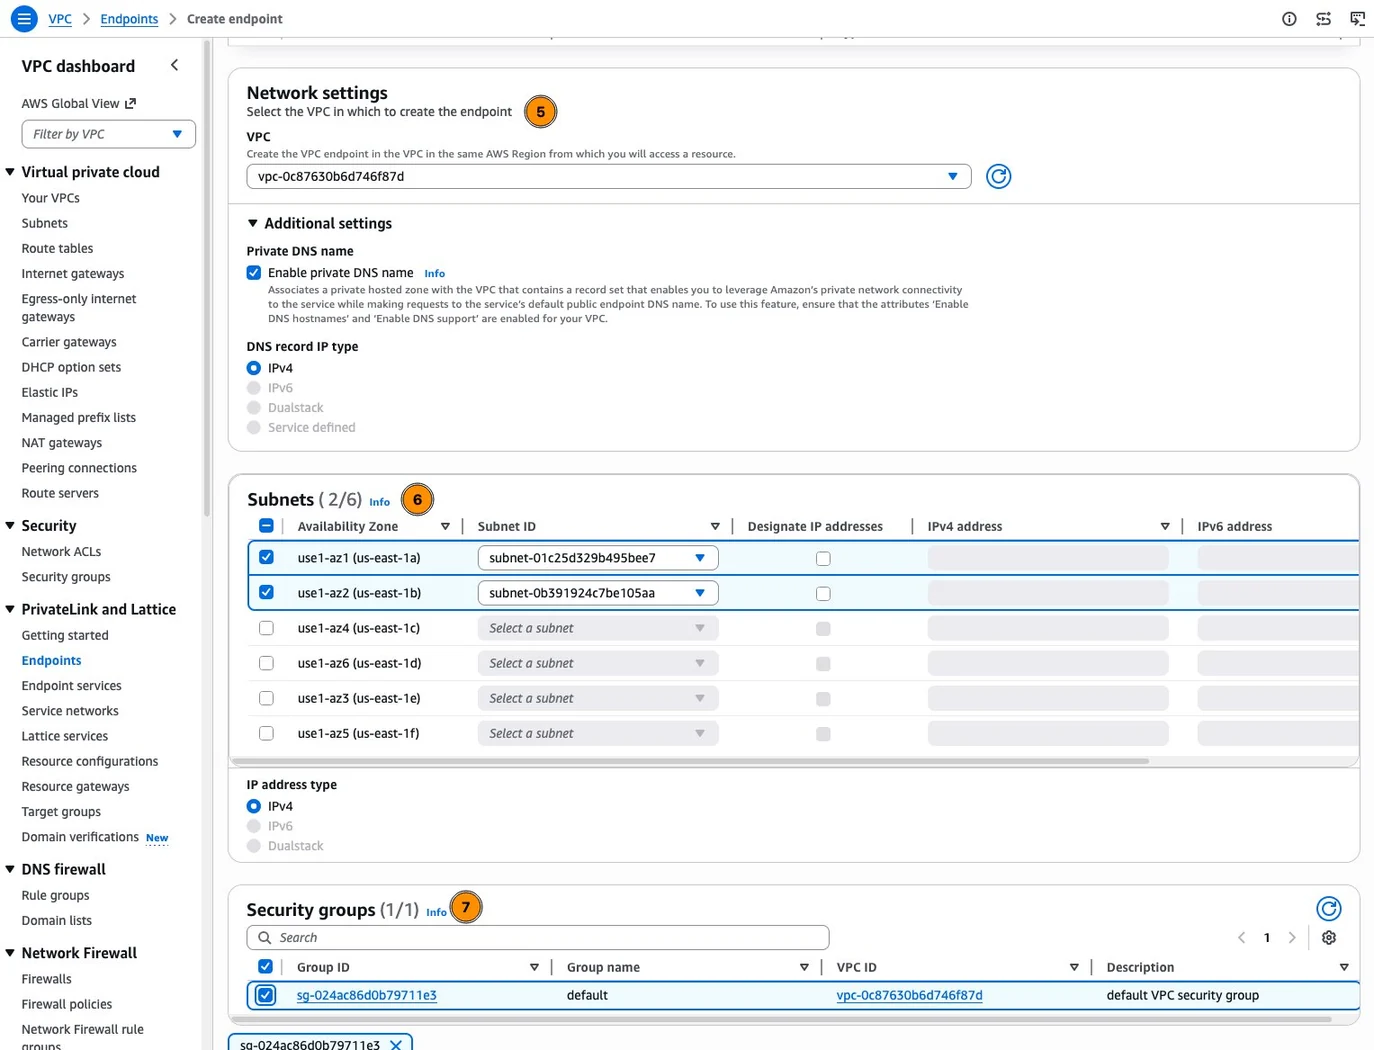
تعتمد نقاط نهاية VPC المدعومة بتقنية PrivateLink على معالجة جميع حركة المرور الموجهة للمستخدمين نحو Amazon Quick، بما في ذلك الموقع الإلكتروني واستدعاءات API والمحتوى المدمج. تمنع هذه التقنية المستخدمين من الحاجة إلى المرور عبر الإنترنت العام للوصول إلى وحدة تحكم Amazon Quick. في السيناريو الموضح، يرسل العميل طلباً من الشبكة المؤسسية، ثم يسافر هذا الطلب عبر AWS Direct Connect وبوابة Direct Connect إلى VPC الخاص بالشركة.
بعد وصول الطلب إلى VPC، تقوم نقطة نهاية Quick بتقييم سياسة النقطة النهائية (Endpoint Policy) والسماح بالوصول إذا كانت الأذونات مطابقة. هذا الآلية تضمن أن تبقى جلسات المستخدمين الإدارية والتقنية ضمن حدود الشبكة الآمنة، مما يقلل من مخاطر الاعتراض أو التنصت على البيانات أثناء النقل عبر شبكات غير موثوقة.
اتصالات VPC لمصادر البيانات
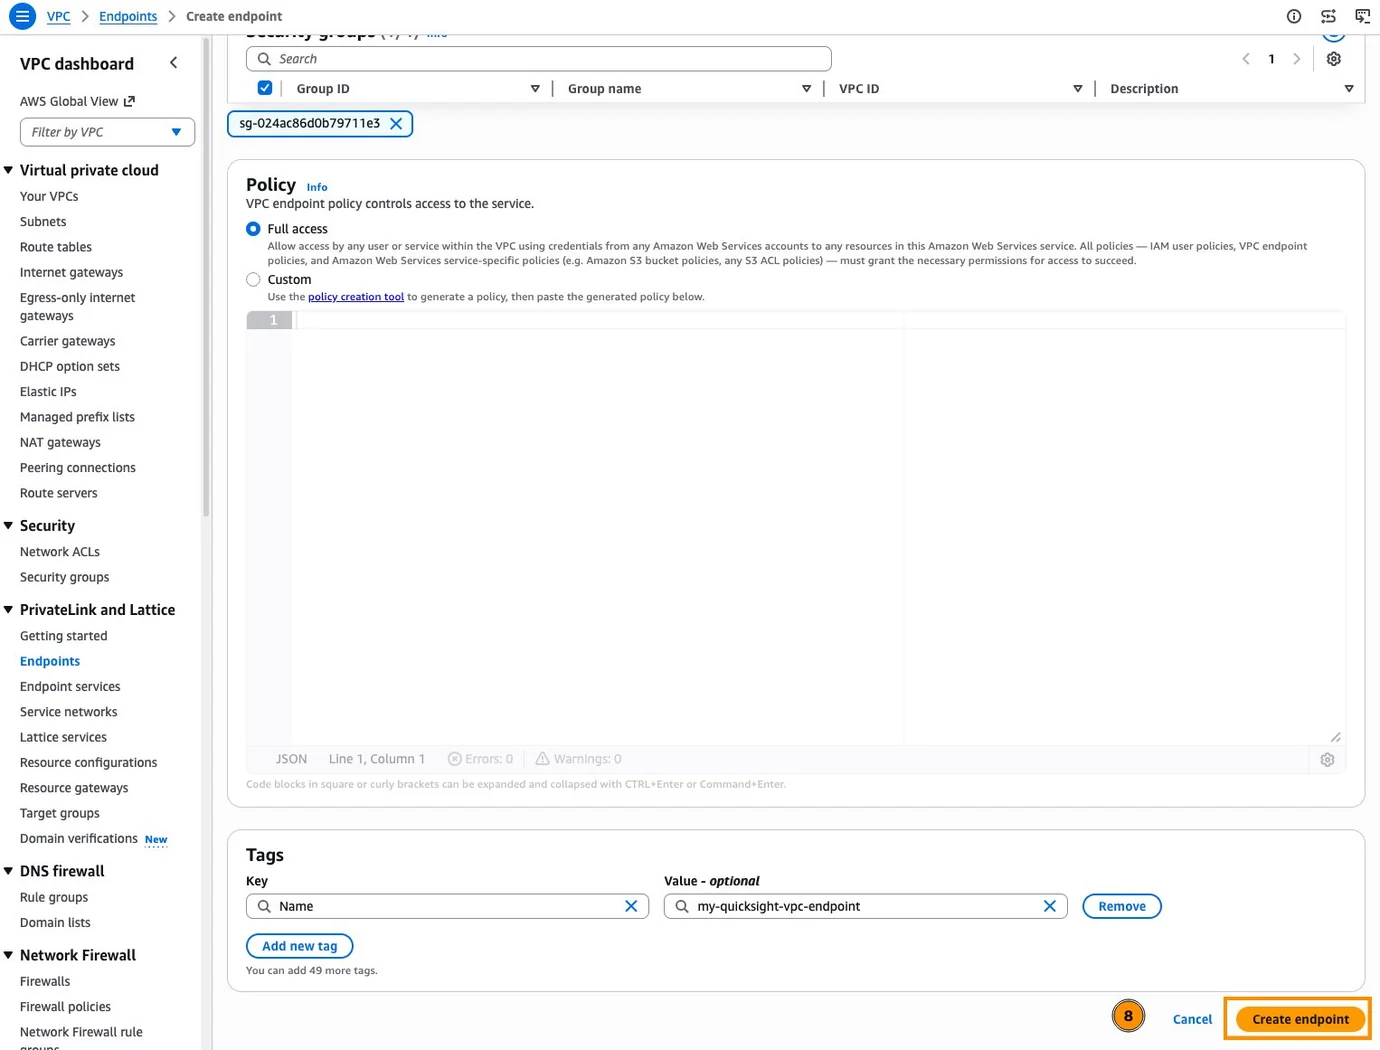
تُعد اتصالات VPC هي الآلية التي تصل بها Amazon Quick إلى موارد الشبكة الخاصة للشركة لجلب البيانات. يتم تكوين هذه الاتصالات داخل وحدة تحكم Quick، وتسمح للخدمة بالوصول إلى قواعد البيانات المحلية مثل PostgreSQL وMySQL وSQL Server وOracle. كما تدعم هذه الاتصالات مصادر معرفية مثل Amazon Redshift لبناء طبقة بحث موحدة. وتوضح AWS أن بعض المصادر مثل Confluence وSharePoint لا تدعم حالياً اتصالات VPC المباشرة، لكن يمكن تقييد وصولها عبر سياسات buckets الخاصة بـ Amazon S3.
تستخدم ميزات مثل Amazon Quick Research هذه الاتصالات للوصول إلى مصادر المؤسسة خلف الجدار الناري، مما يتيح لها دمج البيانات الخاصة مع بيانات الإنترنت العام لإنشاء تقارير مدعومة بالاستشهادات. كما تستفيد التطبيقات التفاعلية المبنية داخل Quick من نفس اتصال VPC، مما يضمن اتساق الأمان عبر جميع مكونات النظام دون الحاجة إلى إعدادات منفصلة لكل ميزة.
تعزيز الأمان والامتثال
لتعزيز طبقات الأمان، تدمج البنية المعمارية مجموعات الأمان (Security Groups) وسياسات نقاط نهاية VPC. تسمح مجموعات الأمان بتحكم دقيق في قواعد الدخول والخروج، بينما تفرض سياسات النقاط النهائية قيوداً إضافية على الخدمات والأدوار المسموح لها بالوصول. هذا النهج متعدد الطبقات (Defense in Depth) يقلل بشكل كبير من سطح الهجوم ويوفر سجلاً تدقيقياً واضحاً يسهل على فرق الامتثال التحقق من حركة البيانات.
تؤكد AWS أن هذه البنية تتيح للشركات الحفاظ على بياناتها الحساسة ضمن حدود الشبكة المراقبة، مما يلبي متطلبات الأطر التنظيمية الصارمة. من خلال منع مرور حركة المرور عبر الإنترنت العام، توفر هذه الحلول اتصالاً ثابتاً ومنخفض التأخير، مما يحسن من أداء تطبيقات التحليلات المدعومة بالذكاء الاصطناعي ويضمن تجربة مستخدم سلسة وآمنة.
المصادر
- AWS Machine Learning BlogSecuring Quick access from corporate networks with AWS PrivateLink
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
أمازون توضح خطوات نشر الذكاء الاصطناعي في بيئة مطابقة لـ HIPAA
تشرح أمازون كيفية استخدام خدمة Amazon Quick لنشر وكلاء ذكاء اصطناعي في قطاع الرعاية الصحية، مع التفريق بين الأهلية والمطابقة التنظيمية لحماية البيانات.
أمازون تتيح ترقية موارد Quick تلقائياً عبر حسابات AWS
تقدّم أمازون حلاً جديداً لأتمتة ترقية موارد Amazon Quick من بيئات التطوير إلى الإنتاج، مع الحفاظ على أمان الصلاحيات وسجل التدقيق الكامل.
Smartsheet تطلق خادم MCP لربط وكلاء الذكاء الاصطناعي ببيانات العمل
تتيح منصة Smartsheet عبر خادم MCP الجديد لوكلاء الذكاء الاصطناعي قراءة وتحديث بيانات إدارة المشاريع مباشرة على AWS، مما يسهل العمل عبر Amazon Quick وKiro.
أمازون تكشف طريقتين لتخفيض صلاحيات المستخدمين في Quick
توضح أمازون طريقة تخفيض صلاحيات المستخدمين من مدير إلى قارئ في Quick عبر واجهة CLI، مع الحفاظ على ملكية الأصول وتقليل التكاليف التشغيلية.