أمازون تتيح ترقية موارد Quick تلقائياً عبر حسابات AWS
تستعرض أمازون كيف يمكن لأتمتة ترقية موارد الذكاء الاصطناعي عبر الحسابات أن تخفض الأخطاء البشرية وتضمن حوكمة صارمة.
 رضوان عبدالهاديمحرر وكاتب تقني
تحدّي الترقية اليدوية في بيئات العمل
يعتمد فريق العمل على موارد Amazon Quick لبناء وكلاء ذكاء اصطناعي يتعاملون مع البيانات ويستدعون أدوات خارجية. كانت عملية نقل هذه الموارد من حساب التطوير إلى حساب الإنتاج تتم يدوياً، مما يجعلها عرضة للأخطاء ويستغرق وقتاً طويلاً. يتطلب الأمر إعادة إنشاء كل وكيل، وإعادة ربط الأدوات، وإعادة منح الصلاحيات، وهو ما يضعف حوكمة المؤسسات. ويمكن الرجوع إلى AWS Machine Learning Blog للاطلاع على التفاصيل الأصلية للمصدر.
البرمجة عبر واجهة API
تتيح واجهة Amazon Quick API التحكم الكامل في دورة حياة الموارد، بدءاً من الإنشاء وحتى الحذف. هذا السطح البرمجي هو ما يجعل الترقية المحكومة ممكنة؛ إذ يمكن قراءة الموارد وصلاحياتها من الحساب المصدر وإعادة تطبيقها في الحساب الهدف بدقة متناهية، دون الحاجة إلى إعادة البناء من الصفر. ويمكن الرجوع إلى Artificial Intelligence للاطلاع على التفاصيل الأصلية للمصدر.
خادم MCP على Bedrock AgentCore
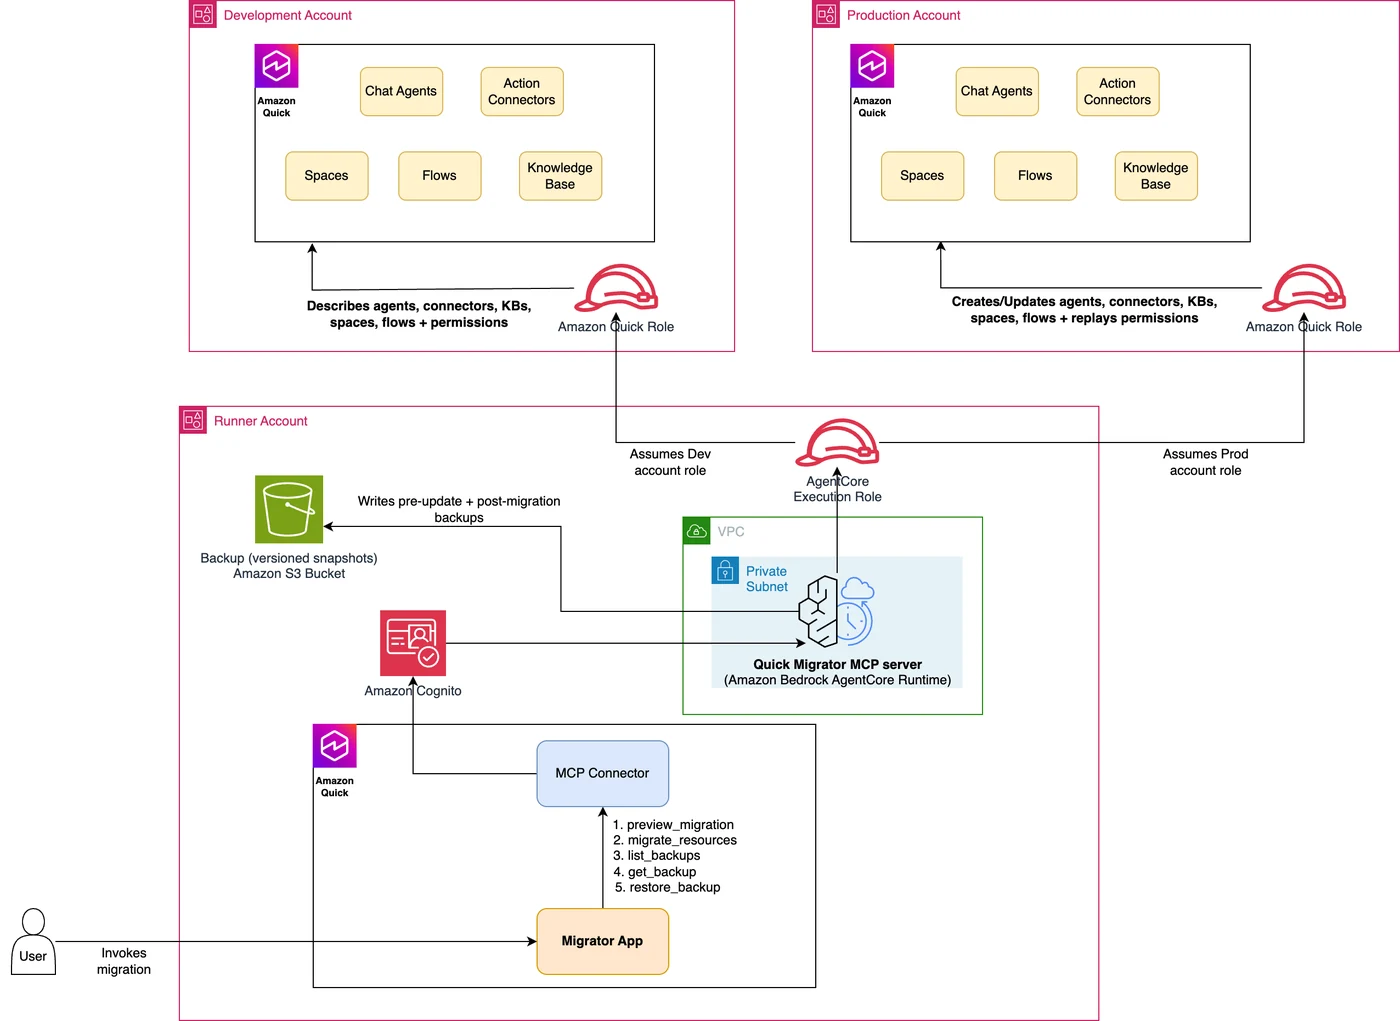
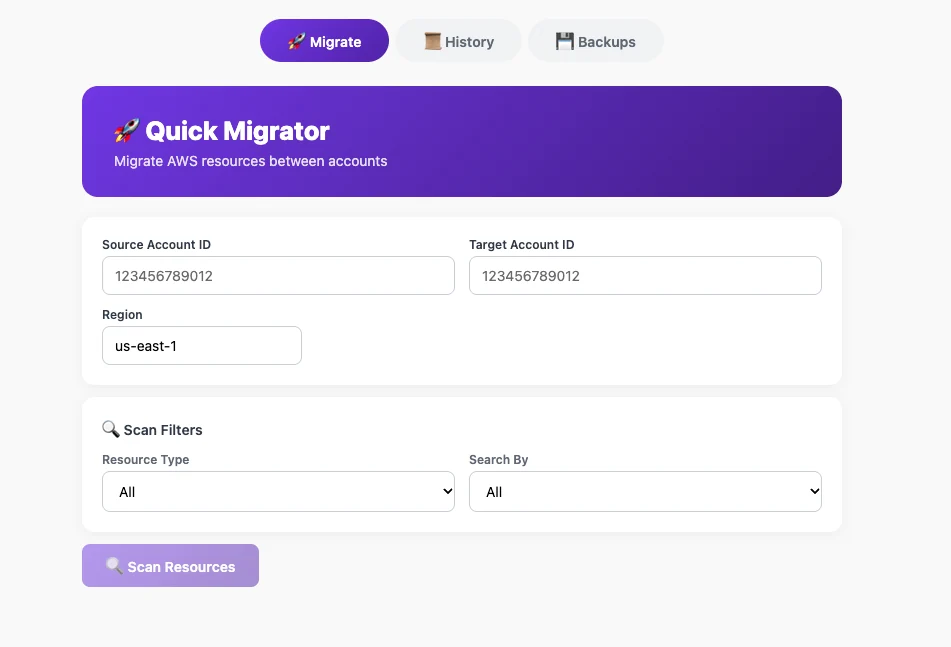
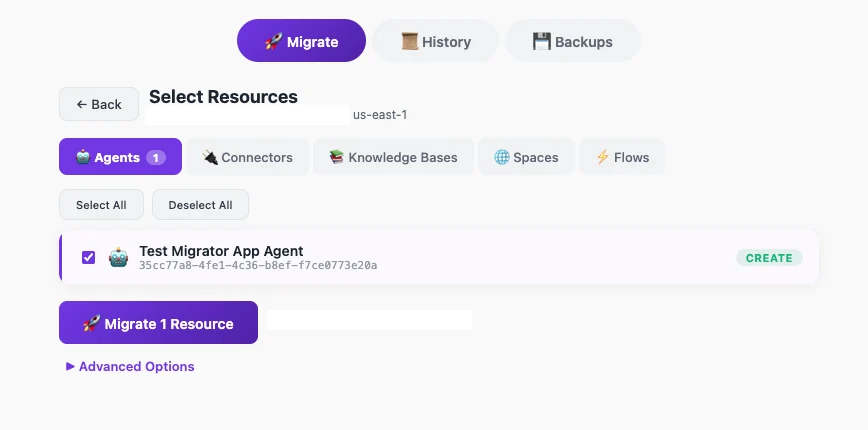
يعتمد الحل على خادم MCP (بروتوكول سياق النموذج) يعمل على بيئة Amazon Bedrock AgentCore. يسمح هذا الخادم بتنفيذ الترقية في استدعاء واحد، حيث يمكن للمستخدم اختيار نوع المورد (وكيل، أداة، قاعدة معرفة، تدفق، أو مساحة) وتحديد الموارد المطلوبة بالاسم أو المعرف. العملية آمنة وقابلة لإعادة التشغيل دون تكرار الموارد.
نموذج الترقية الآمن
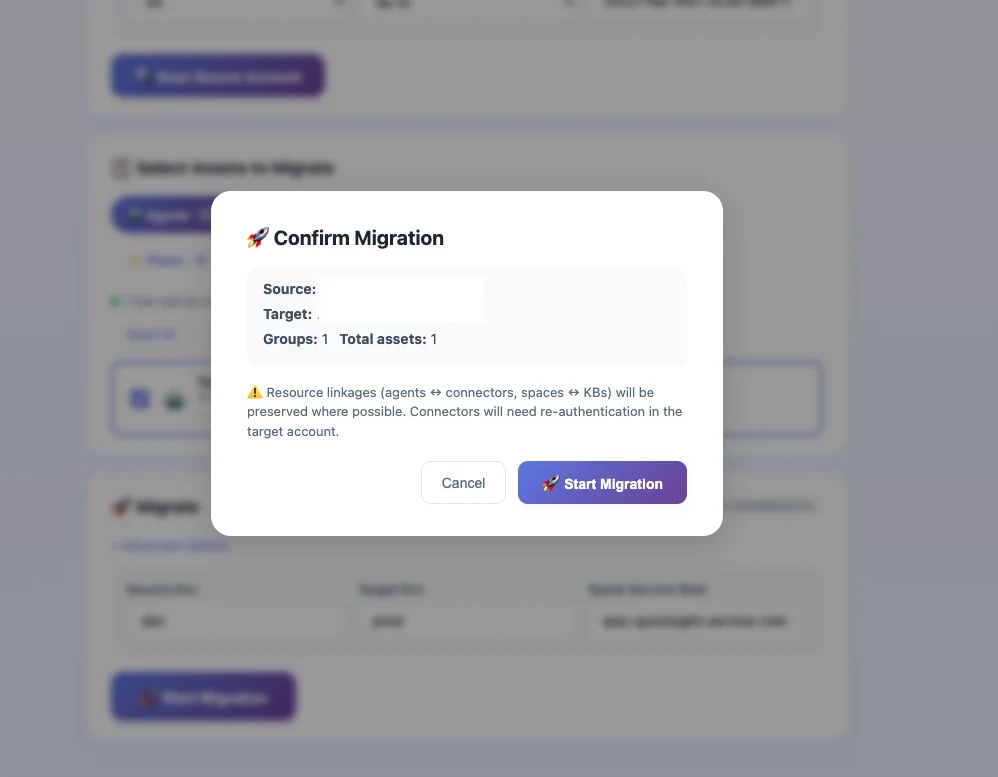
تعمل العملية على مبدأ التحديث أو الإنشاء (Upsert)، حيث يتم إنشاء المورد إن لم يكن موجوداً، وتحديثه إن كان موجوداً. قبل أي تحديث، يتم إنشاء نسخة احتياطية مُرقّمة من المورد في دلو Amazon S3، مما يضمن إمكانية التراجع عن أي تغيير. كما يوفر النظام معاينة للقراءة فقط تُظهر ما سيحدث قبل تنفيذ الترقية الفعلية.
نسخ الموارد والصلاحيات
يتم نسخ الوكلاء مع تعليماتهم وأدواتهم، وقواعد المعرفة مع مصادر بياناتها، والتدفقات والمساحات مع إعادة ربطها بالموارد المرتبطة. لا يتم نسخ القيم السرية للأدوات، بل يتم إعادة المصادقة في الحساب الهدف. كما يتم نسخ الصلاحيات بدقة عبر استدعاء واجهات API الخاصة بها وإعادة تطبيقها مع تحويل المعرفات إلى مستخدمين مسجلين في الحساب الهدف.
عزل الحسابات والأمان
يعتمد الحل على نموذج من ثلاثة حسابات: حساب مركزي لتشغيل الخادم، وحساب مصدر للقراءة فقط، وحساب هدف للقراءة والكتابة. يتم استخدام AWS STS لتبديل الأدوار، مما يلغي الحاجة لتخزين بيانات اعتماد طويلة الأمد. كما يتم مصادقة المستخدمين عبر توكنات Cognito، ويمكن تشغيل الخادم داخل شبكة VPC لعزل إضافي.
الشفافية والتدقيق
توفر العملية سجل تدقيق كاملاً لكل تغيير، حيث يتم حفظ نسخة من كل مورد يُنشأ أو يُحدّث. يمكن استخدام أداة استعادة مدمجة للتراجع عن أي مورد إلى إصدار سابق. هذا المستوى من الشفافية يلبّي متطلبات الحوكمة التي تحتاجها المؤسسات الكبرى لضمان أمان وسلامة عملياتها.
المصادر
- AWS Machine Learning BlogMaking Amazon Quick enterprise-ready: Automated, auditable cross-account resource promotion
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
بناء وكلاء ذكاء اصطناعي محيطيين عبر Amazon Bedrock AgentCore
تعرف على كيفية بناء وكلاء ذكاء اصطناعي محيطيين يستجيبون للأحداث وتدفقات العمل التلقائية باستخدام منصة Amazon Bedrock AgentCore.
دليل هندسة الأوامر في أمازون كويك: الأنماط والمخاطر
تعرف على كيفية تحسين هندسة الأوامر عبر مكونات أمازون كويك المختلفة لتحقيق نتائج دقيقة وعملية وتجنب الأخطاء الشائعة.
أمازون تكشف طريقتين لتخفيض صلاحيات المستخدمين في Quick
توضح أمازون طريقة تخفيض صلاحيات المستخدمين من مدير إلى قارئ في Quick عبر واجهة CLI، مع الحفاظ على ملكية الأصول وتقليل التكاليف التشغيلية.
أمازون تكشف عن منصة ذكاء اصطناعي لتحليل العقود باستخدام Quick وBedrock
تقدم أمازون ويب سيرفيسز منصة ذكاء اصطناعي جديدة تستخدم وكلاء AI لاستخراج بيانات العقود وتحليلها بدقة، متجاوزةً قيود تقنيات RAG التقليدية عبر دمج Amazon Quick وBedrock AgentCore.