أمازون تكشف طريقتين لتخفيض صلاحيات المستخدمين في Quick
تواجه فرق إدارة النظم تحدياً في تخفيض صلاحيات المستخدمين في Amazon Quick، حيث لا توفر الواجهة الموحدة خياراً مباشراً، مما يستلزم اتباع إجراءات تقنية دقيقة.
 رضوان عبدالهاديمحرر وكاتب تقني
التحدي في إدارة دورة حياة المستخدمين
تُعد إدارة صلاحيات الوصول عنصراً حاسماً للحفاظ على بيئة آمنة وتعاونية في Amazon Quick. يدعم النظام خيارات إدارة مستخدمين متنوعة تتكيف مع احتياجات المؤسسات المختلفة، سواء عبر هوية Quick الأصلية أو مزودي الهوية المؤسسية مثل AWS IAM Identity Center و Active Directory. تسمح هذه الأنظمة بتعيين أدوار محددة مثل المدير (Admin) والمؤلف (Author) والقارئ (Reader) وتجميعها وفقاً لمتطلبات الوظائف والأمان. ومع انضمام أعضاء جدد للفريق أو تغير مسؤولياتهم أو مغادرتهم للمنظمة، يجب على المدراء التأكد من سلاسة هذه الانتقالات دون تعطيل سير العمل أو خلق ثغرات أمنية.
توصي أطر العمل المعمارية مثل AWS Well-Architected Framework بإجراء مراجعات دورية للصلاحيات، سواء شهرياً أو ربع سنوياً، للتأكد من أن كل مستخدم يمتلك الصلاحيات المناسبة فقط. عندما تتغير مسؤوليات الأعضاء، يُنصح بنقل ملكية لوحات المعلومات والتحليلات التي يملكونها بشكل استباقي لمنع تحولها إلى موارد يتيمة. يركز هذا التقرير على مهمة محددة في دورة حياة المستخدم وهي تخفيض الصلاحيات، تطبيقاً لمبدأ الامتياز الأدنى الذي يضمن حصول المستخدمين على ما يحتاجونه فقط لأداء وظائفهم.
قيود الواجهة الموحدة والتكاليف
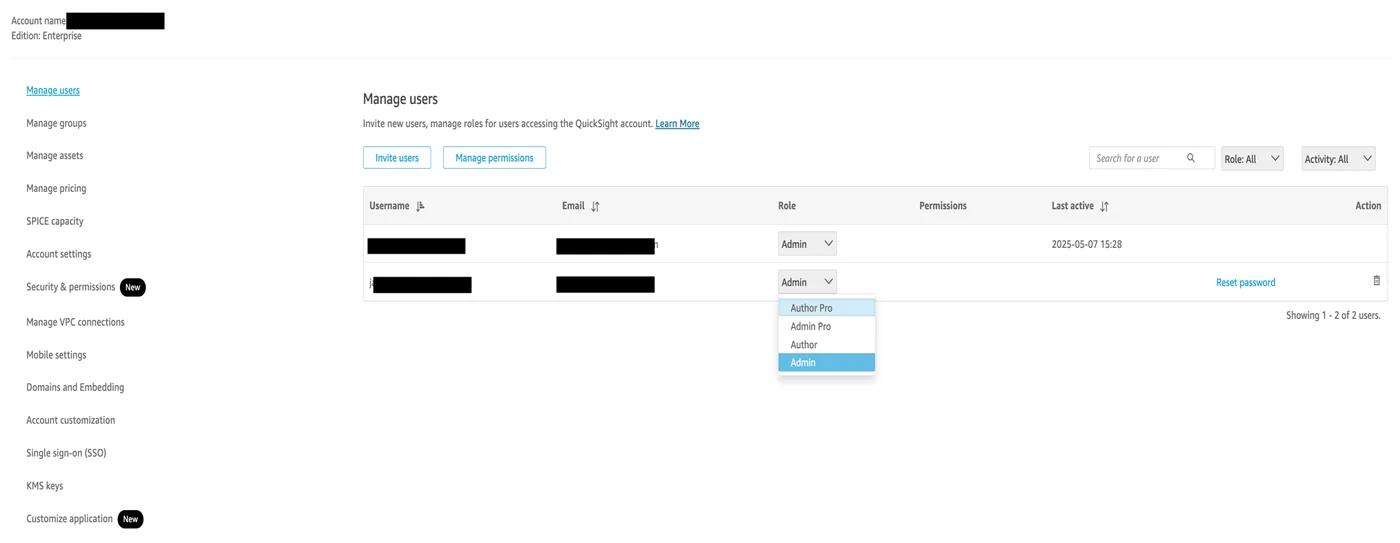
رغم أهمية تخفيض الصلاحيات لتقليل المساحة السطحية الأمنية، لا توفر واجهة Amazon Quick الموحدة مساراً مباشراً لتحويل المستخدم من دور المدير أو المؤلف إلى قارئ. كما أن واجهة برمجة التطبيقات (API) الخاصة بتحديث المستخدمين تفرض هذا القيد، حيث ترفض الطلبات المباشرة للتخفيض وتعرض رسالة خطأ تنص على عدم إمكانية تخفيض دور المستخدم. هذا القيود يجعل من الضروري اعتماد حلول بديلة لضمان إدارة الوصول بشكل صحيح مع تطور هيكل الفريق.
يترتب على هذا الإجراء أيضاً فوائد مالية مباشرة، حيث يعتمد تسعير Amazon Quick على الأدوار. يدفع المؤلفون والمدراء رسوماً شهرية ثابتة لكل مستخدم، بينما يعتمد القراء على تسعير قائم على عدد الجلسات. يمكن للمؤسسات التي لديها مستخدمون مفعّلون كمؤلفين لكنهم يستهلكون اللوحات فقط، تقليل التكاليف بشكل كبير من خلال إعادة ضبط أدوارهم لتكون قراء. للمزيد من التفاصيل حول الهيكل التسعيري، يمكن الرجوع إلى صفحة تسعير Amazon Quick.
الحلول التقنية المتاحة
تقدم أمازون حلين موثوقين للتعامل مع هذا التحدي: الطريقة اليدوية التي تعتمد على حذف المستخدم وإعادة إنشائه، والطريقة التقنية التي تستخدم واجهة سطر الأوامر AWS CLI. تعتمد هذه المقالة بشكل أساسي على مستخدمي هوية Amazon Quick (المستخدمين المُدارين عبر Quick)، حيث أن المستخدمين الموثقين عبر IAM Identity Center أو Active Directory يتم إدارة تغييرات أدوارهم عادةً من خلال خرائط المجموعات في مزود الهوية الخارجي، دون الحاجة إلى تسلسل تخفيض معقد.
لتطبيق طريقة سطر الأوامر، يجب توفر حساب AWS نشط مع صلاحيات مدير في Amazon Quick، بالإضافة إلى تثبيت وتكوين AWS CLI على الجهاز المحلي. كما يُنصح بإعداد قائمة بالمستخدمين الذين تتطلب أدوارهم التغيير. توفر Amazon Quick مستويين للاشتراك بمجموعات أدوار مميزة، ولا توفر الواجهة الموحدة طريقة مباشرة للتخفيض من أي مستوى مؤلف إلى أي مستوى قارئ، مما يؤكد ضرورة استخدام الأدوات البرمجية أو الإجراءات اليدوية الدقيقة.
تسلسل التخفيض عبر سطر الأوامر
يعمل تسلسل التخفيض عبر AWS CLI بشكل موثوق للأدوار التقليدية (المدير، المؤلف، القارئ). يتبع هذا التسلسل خطوات محددة تضمن عدم فقدان البيانات أو الصلاحيات بشكل مفاجئ. كما يمكن تطبيق هذا التسلسل على مستخدمي النسخة الاحترافية (Pro)، بشرط استخدام الأدوار التقليدية في الخطوات الوسيطة. على سبيل المثال، يمكن تحويل مستخدم من Author Pro إلى Author ثم إلى Restricted Reader وأخيراً إلى Reader Pro بنجاح، مما يوفر مرونة في إدارة الأنظمة المعقدة.
قبل تنفيذ أي تغييرات، يجب التحقق من أن جميع المستخدمين في القائمة يحملون حالياً صلاحيات مدير أو مؤلف، حيث قد تؤدي محاولة تخفيض مستخدمين لديهم صلاحيات أقل بالفعل إلى أخطاء. كما يجب مراعاة مسألة ملكية الموارد، حيث لن يتمكن المستخدمون المخفوضون من تحرير الموارد التي كانوا يملكونها سابقاً. للمؤسسات الكبيرة، يُنصح بتحميل عناوين البريد الإلكتروني من ملف CSV بدلاً من كتابتها يدوياً في الأوامر لضمان الدقة وسهولة الصيانة.
إدارة ملكية الأصول والموارد
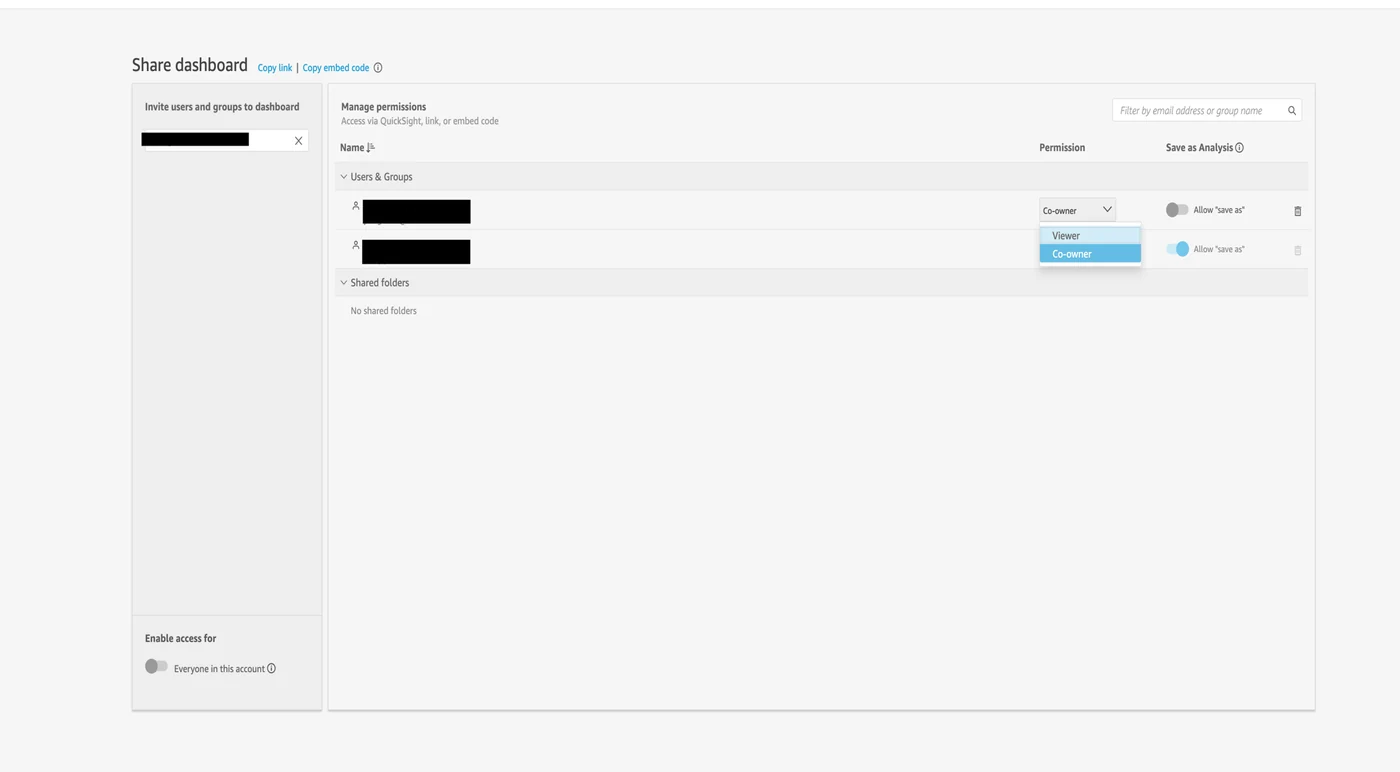
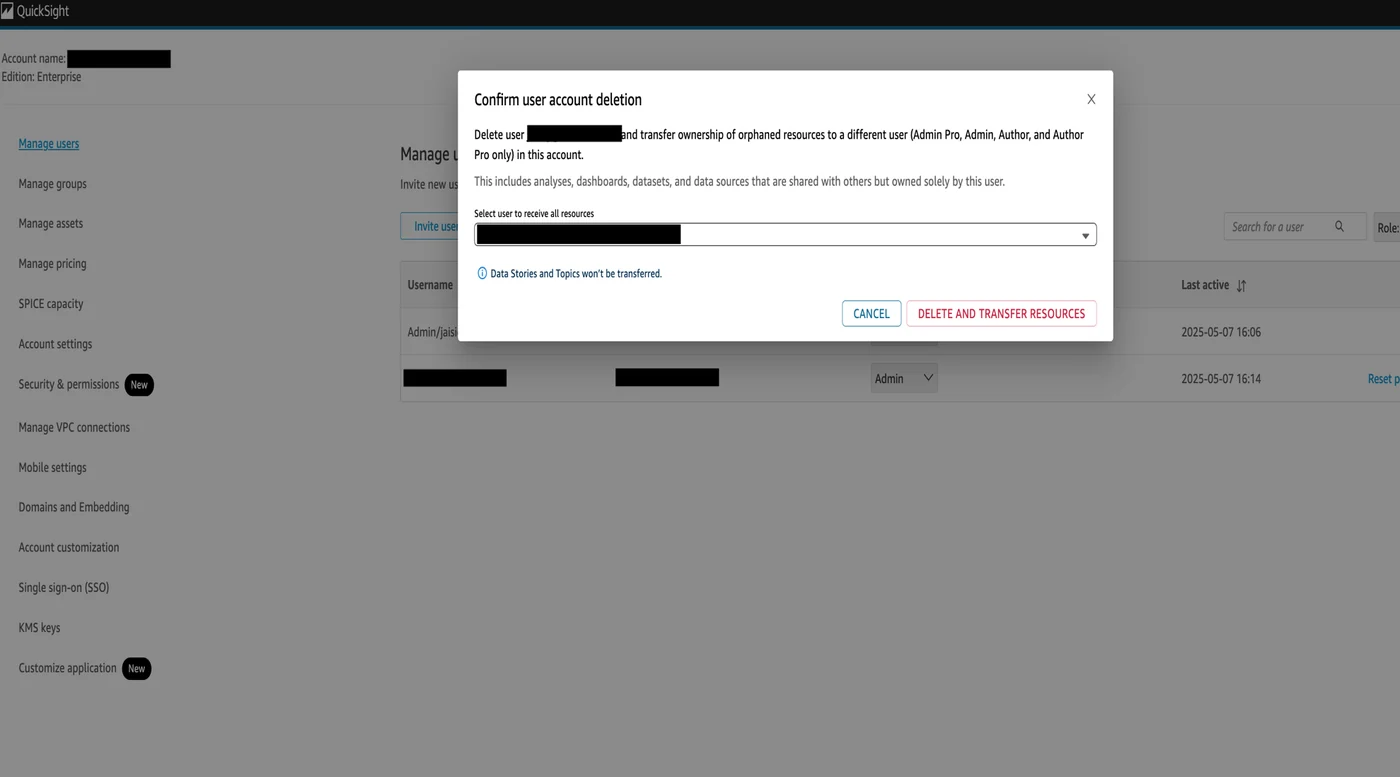
قبل حذف أي مستخدم أو تخفيض صلاحياته، من الضروري إعادة تعيين ملكية الأصول التي يملكها، مثل لوحات المعلومات ومجموعات البيانات والتحليلات، بشكل صحيح. يمنع هذا الإجراء التعطيلات ويجنب النظام وجود موارد يتيمة. إذا كان المستخدم مؤلفاً، يجب التحقق مما إذا كان يملك أي مجموعات بيانات أو لوحات معلومات، والالتزام بإجراءات إعادة تعيين الملكية الموصى بها. توفر Amazon Quick ثلاث طرق رئيسية للتعامل مع نقل ملكية الأصول.
الخيار الأول والأكثر تحكماً هو نقل الملكية استباقياً إلى مدير آخر يدوياً. يتم ذلك بالدخول إلى كل أصل في Quick، واختيار خيار المشاركة، وتعيين مدير آخر كمالك مشترك. تسمح هذه الطريقة بتحديد من يتولى كل مورد بدقة، وهو مفيد جداً للوحات المعلومات أو مجموعات البيانات ذات التأثير الكبير. رغم أن هذه الطريقة قد تستغرق وقتاً طويلاً في البيئات الكبيرة، إلا أنها تمنح المرونة اللازمة لتوزيع الأصول وفقاً لهيكل الفريق ومسؤولياته.
الخيار الثاني هو استخدام ميزة نقل الأصول الجماعي المتاحة في صفحة الإدارة. إذا كان المستخدم يملك عدداً كبيراً من الأصول، تصبح الطريقة اليدوية غير فعالة. في هذه الحالة، يمكن للمدراء استخدام أداة إدارة الأصول (Manage assets) في قسم الإدارة. تتيح هذه الأداة تنفيذ نقل ملكية جماعي أو تحديث صلاحيات المشاركة لعدة أصول دفعة واحدة، مما يبسط عملية إعادة التعيين بشكل كبير، خاصة عند مغادرة الموظفين أو تغيير أدوارهم.
تعزيز الأمان عبر الصلاحيات المخصصة
للحصول على تحكم أدق يتجاوز الأدوار المدمجة في Amazon Quick، يُنصح بتكملة تعيين الأدوار باستخدام الصلاحيات المخصصة (Custom Permissions). تتيح هذه الميزة تقييد قدرات محددة ضمن مستوى الدور الواحد، مما يوفر طبقة إضافية من الأمان. كما يوفر تكامل Amazon Quick مع AWS Identity and Access Management (IAM) حدود صلاحيات إضافية تكمل نظام الأدوار الأساسي، مما يساعد المؤسسات على تكييف بيئة البيانات مع سياسات الأمن الصارمة لديها.
باستخدام هذه الأدوات والإجراءات، يمكن للمؤسسات الحفاظ على بيئة بيانات آمنة وفعالة من حيث التكلفة. يتطلب الأمر تخطيطاً مسبقاً وفهماً دقيقاً لقيود الواجهة الموحدة، ولكن من خلال اتباع تسلسل التخفيض الصحيح وإعادة تعيين الملكية، يمكن تحقيق التوازن بين الأمان التشغيلي ومرونة إدارة المستخدمين في Amazon Quick.
المصادر
- AWS Machine Learning BlogDowngrading user roles in Amazon Quick
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
دليل هندسة الأوامر في أمازون كويك: الأنماط والمخاطر
تعرف على كيفية تحسين هندسة الأوامر عبر مكونات أمازون كويك المختلفة لتحقيق نتائج دقيقة وعملية وتجنب الأخطاء الشائعة.
أساسيات هندسة الأوامر في أمازون كويك لتحسين دقة الذكاء الاصطناعي
دليل شامل من مدونة تعلم الآلة في إيه دبليو إس حول أساسيات هندسة الأوامر في منصة أمازون كويك لتعزيز دقة ميزات الذكاء الاصطناعي.
أمازون تكشف عن منصة ذكاء اصطناعي لتحليل العقود باستخدام Quick وBedrock
تقدم أمازون ويب سيرفيسز منصة ذكاء اصطناعي جديدة تستخدم وكلاء AI لاستخراج بيانات العقود وتحليلها بدقة، متجاوزةً قيود تقنيات RAG التقليدية عبر دمج Amazon Quick وBedrock AgentCore.
أمازون تطلق نمط استعلام محكّم لمراقبة الامتثال عبر Quick
تقدّم أمازون ويب سيرفيسز نمط Adjudicated Query الذي يجمع بين ذكاء Quick الاصطناعي ومحرك قواعد حتمي لضمان اكتمال وموثوقية نتائج الامتثال في العقود.