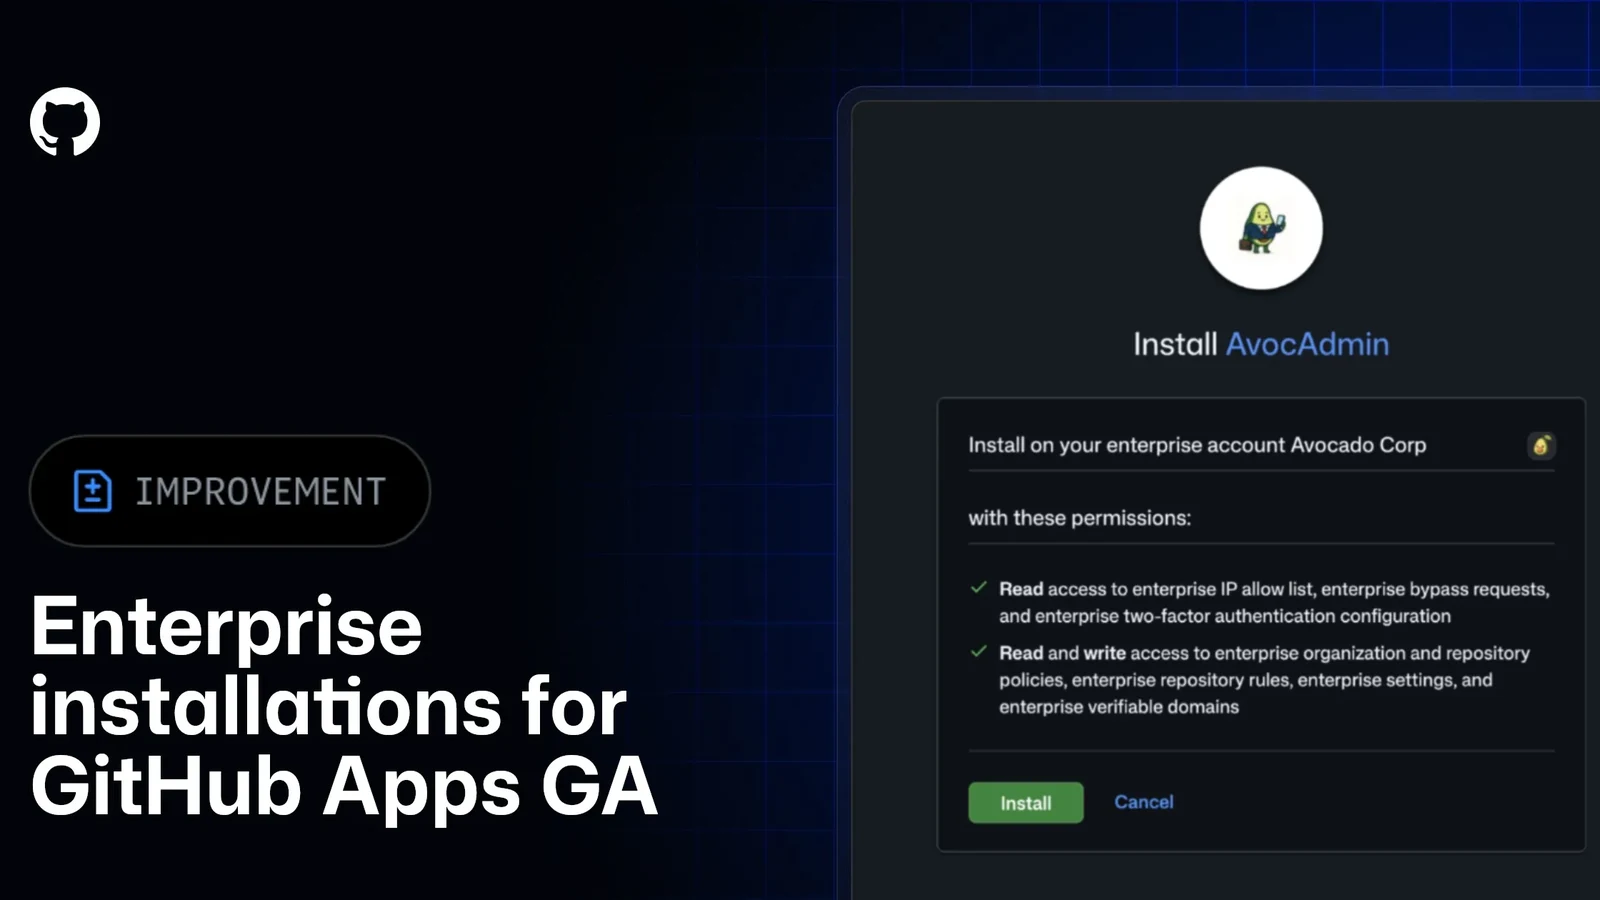
إتاحة تثبيت تطبيقات جيت هب على مستوى المؤسسات رسمياً
أعلنت منصة جيت هب عن الإطلاق الرسمي لتثبيت تطبيقاتها على مستوى المؤسسات، مع توسيع دعم واجهات البرمجة لتسهيل الأتمتة وتعزيز الإدارة الأمنية والحوكمة.
 رضوان عبدالهاديمحرر وكاتب تقني
الإطلاق الرسمي لتطبيقات جيت هب للمؤسسات
أعلنت منصة تطوير البرمجيات الشهيرة رسمياً عن التوفر العام لميزة تثبيت تطبيقات جيت هب على مستوى المؤسسات، وفقاً لما ورد في منشور نُشر عبر GitHub Changelog في الثالث والعشرين من أكتوبر لعام 2026. تهدف هذه الخطوة الاستراتيجية إلى تمكين المؤسسات والشركات الكبرى من تحسين كفاءة العمليات الإدارية وتوسيع نطاق الأتمتة بشكل أمن وفعال عبر البنية التحتية البرمجية الخاصة بها. ويمكن الرجوع إلى GitHub Changelog للاطلاع على التفاصيل الأصلية للمصدر.
ويأتي هذا الإطلاق ليُلبي احتياجات المطورين ومديري الأنظمة الذين يسعون إلى تبسيط عمليات التكامل المستمر والن نشر، من خلال الاستفادة من بيئة عمل أكثر مرونة وأماناً، مما يقلل الاعتماد على الطرق التقليدية القديمة في المصادقة وإدارة الصلاحيات داخل بيئات العمل المعقدة.
استبدال الرموز التقليدية وتعزيز الأتمتة
تتيح التحديثات الجديدة للمؤسسات والشركات إمكانية الاستغناء عن رموز الوصول الشخصية التقليدية لصالح تطبيقات جيت هب الأكثر تطوراً وأماناً. يغطي هذا التغيير نطاقاً أوسع من عمليات الأتمتة على مستوى المؤسسات والمنظمات التابعة لها، مدعوماً بحزمة واسعة ومتكاملة من واجهات برمجة التطبيقات الموسعة التي تم تطويرها خصيصاً لهذا الغرض.
وتسهم هذه الإامكانيات الجديدة في إزالة العقبات التقنية التي واجهت فرق التطوير سابقاً عند محاولة أتمتة المهام المعقدة، مما يتيح تكاملاً أصلياً وأكثر سلاسة بين أدوات الإدارة الداخلية وأنظمة العمل البرمجية المختلفة ضمن المؤسسة الواحدة.
صلاحيات الحوكمة وإدارة السياسات
تركز الصلاحيات الجديدة والموسعة التي أُضيفت إلى تطبيقات جيت هب بشكل أساسي على جوانب الحوكمة، والأمان، والإدارة العليا للمؤسسات، مع معالجة ثغرات سابقة كانت موجودة على مستوى المنظمات. في جانب الحوكمة، بات بإمكان المسؤولين إدارة سياسات وقواعد المستودعات على مستوى المؤسسة بكفاءة عالية، إلى جانب قراءة طلبات تجاوز القيود المفروضة المفوضة بدقة.
تساعد هذه الأدوات الحوكمية فرق الأمان والامتثال على فرض معايير موحدة لجميع المستودعات التابعة للمؤسسة، مما يضمن التقيد بالسياسات الداخلية للشركات الكبرى دون الحاجة إلى التدخل اليدوي المتكرر في كل عملية تحديث أو تغيير.
تعزيز مستويات الأمان والتحكم بالوصول
على صعيد الأمان، توفر التحديثات الجديدة أدوات متقدمة لتكوين متطلبات المصادقة الثنائية، والتحقق من النطاقات، وإدارة قوائم السماح لعناوين IP، والتحكم الشامل في قيود الوصول إلى المؤسسة. تساهم هذه الإجراءات في تأمين البيئة البرمجية بشكل استباقي ومنع الوصول غير المصرح به إلى البيانات الحساسة أو الشيفرات البرمجية الخاصة بالشركات.
تمنح هذه الضوابط الأمنية فرق حماية المعلومات القدرة على مراقبة وتأمين قنوات الاتصال والوصول الرقمي بمرونة، مما يقلل من احتمالية التعرض للثغرات الناتجة عن سوء الإدارة أو استخدام صلاحيات غير مضبوطة بدقة داخل بيئة العمل المؤسسية.
الإدارة وتحديثات الملفات الشخصية
تشمل الجوانب الإدارية للتحديثات الجديدة إمكانية تحديث الملفات الشخصية للمؤسسة، وإدارة امتيازات الأعضاء، والتحكم بإعدادات الوصول إلى المستودعات في جميع أنحاء المؤسسة. يمكن للمسؤولين الآن اختيار الصلاحيات التي تتطلبها سير العمل المعتمدة لديهم مباشرة من خلال إعدادات تطبيق جيت هب الخاص بهم.
تساهم هذه الخيارات في تبسيط المهام الإدارية اليومية لمديري النظم، مما يتيح لهم تخصيص الصلاحيات بدقة متناهية وفقاً لاحتياجات كل فريق عمل أو مشروع داخل المؤسسة الكبرى.
التوافر والإصدارات المستقبلية
أشارت المنصة إلى أن هذه التحديثات ستكون متاحة قريباً ضمن إصدار الخوادم الخاصة GHES 3.24 للمؤسسات التي تستضيف بيئاتها محلياً. وللحصول على مزيد من التفاصيل الفنية والإرشادات حول استخدام واجهات برمجة التطبيقات عبر تقنية الجراف كيو إل، يمكن للمطورين الرجوع إلى وثائق الدعم الفني الخاصة بالمنصة.
تأتي هذه الخطوة في إطار الجهود المستمرة التي تبذلها المنصة لتحسين تجربة المستخدمين من الشركات والمؤسسات الضخمة، وتوفير بيئة تطوير متكاملة تلبي أعلى معايير الأمان والكفاءة العالمية في قطاع تقنية المعلومات.
المصادر
- GitHub ChangelogEnterprise installations for GitHub Apps generally available
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
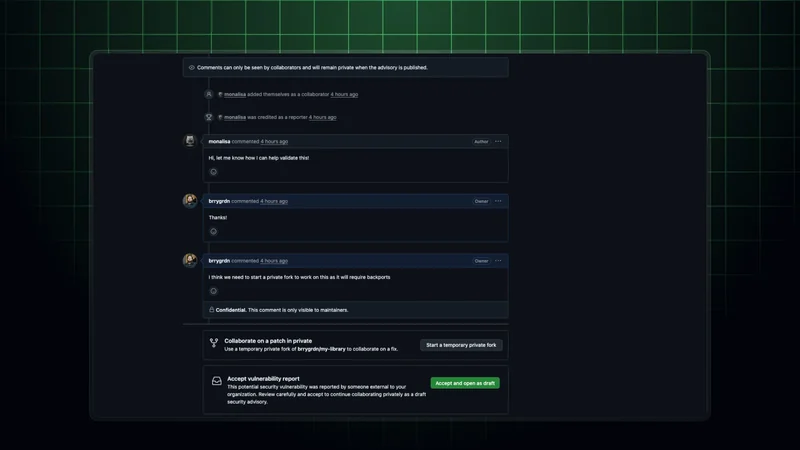
إطلاق التعليقات السرية على التنبيهات الأمنية في جيت هب
أعلنت منصة جيت هب عن ميزة جديدة تتيح نشر تعليقات سرية على تنبيهات الأمان، مما يسهل على المطورين مناقشة التقارير الحساسة بسرية تامة.
تحديث واجهة برمجة تطبيقات Dependabot لدعم إصدارات التبعيات
أعلنت GitHub Changelog عن تحديث في واجهة برمجة التطبيقات REST API لتنبيهات Dependabot لتمكين المطورين من جلب إصدارات التبعيات المصابة مباشرة.
تحسينات جديدة لتطبيقات غيت هاب تركز على الأمان والصلاحيات
أعلنت منصة غيت هاب عن مجموعة تحسينات لتطبيقاتها تهدف لدعم مبدأ أقل صلاحيات ممكنة، وتسهيل إدارة المستودعات، وتوفير أدوات أمان متقدمة.
إعدادات المنسق المخصصة لـ Dependabot على المستودعات
أعلنت منصة جيت هب عن إطلاق إعدادات المنسق المخصصة لـ Dependabot على مستوى المستودعات، مما يتيح للمسؤولين التحكم بنوع المنسق والمجموعات.