باحثون يعطّلون محدّث Popcorn Time المتروك لمنع إنشاء شبكة بوتنت ضخمة
رغم توقف تطويرها منذ سنوات، لا تزال ملايين الأجهزة حول العالم تحمل نسخاً قديمة من تطبيق Popcorn Time، مما جعلها هدفاً محتملاً لهجمات سيبرانية واسعة النطاق.
 رضوان عبدالهاديمحرر وكاتب تقني
إرث تطبيق القرصنة الشهير
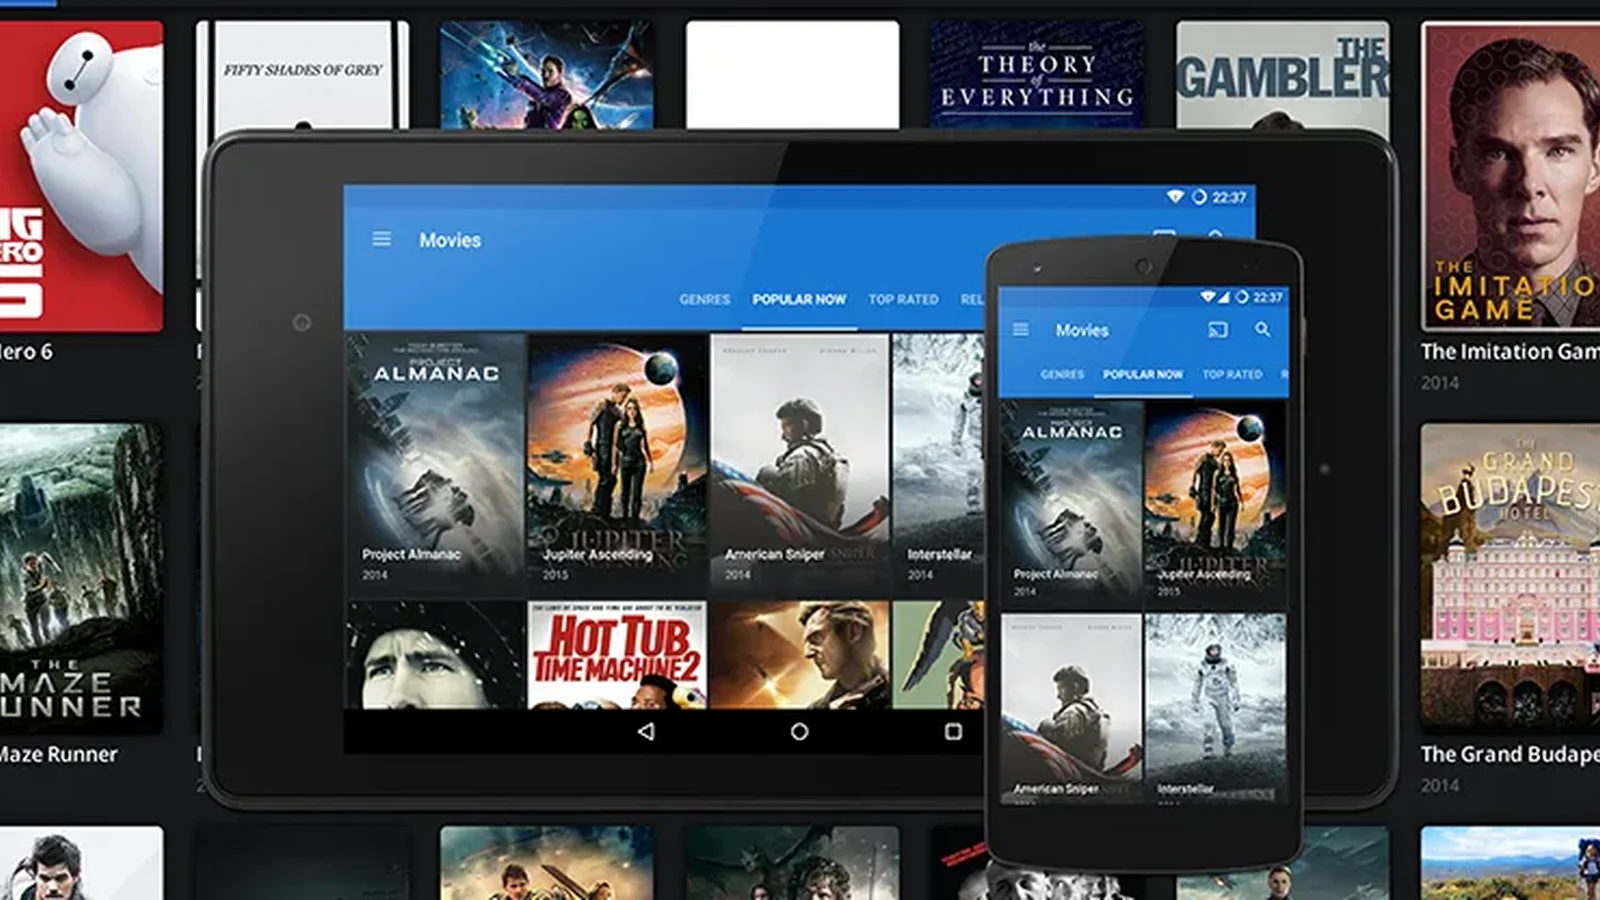
لا يزال تطبيق Popcorn Time، الذي كان يُعرف بواجهة الاستخدام السهلة لتدفق ملفات التورنت الخاصة بالأفلام والمسلسلات، حاضراً في أذهان المستخدمين رغم توقف تطويره منذ سنوات. كان هذا التطبيق، الذي وصفته رابطة صناعة الأفلام الأمريكية (MPAA) بأنه الأكثر إزعاجاً لها في العقد الماضي، قد ترك أثراً عميقاً في مشهد القرصنة الرقمية. على الرغم من أن المشروع الأصلي أصبح متروكاً، إلا أن ملايين الأجهزة حول العالم لا تزال تحمل نسخاً منه، مما يخلق بيئة خصبة للتهديدات الأمنية غير المتوقعة.
اكتشاف الثغرة الأمنية الخطيرة
أجرى فريق من الباحثين في شركة Eye Security تحقيقاً كشف عن وجود محدّث نشط لفرع من التطبيق يُدعى Time4Popcorn. وجد الباحثون أن هذا المكوّن لا يزال يعمل على ملايين الأجهزة التي تعمل بأنظمة ويندوز وماك أو إس وأندرويد. المشكلة الجوهرية كانت أن هذا المحدّث كان يتواصل مع نطاقات ويب متروكة عبر بروتوكول HTTP غير المشفر، ويعمل بنسخة قديمة وغير آمنة من متصفح كروم. هذا الاتصال غير الآمن جعل من الممكن نظرياً للقراصنة اعتراض البيانات أو التلاعب بها.
خطر تحويل الأجهزة إلى بوتنت
أوضح نيلس تويسنك، الباحث في Eye Security، أن هذا المحدّث كان يمتلك صلاحيات كاملة تتيح له تثبيت وتشغيل أي نوع من البرامج. هذا يعني أن أي مهاجم يستطيع السيطرة على أحد النطاقات المتروكة، أو تنفيذ هجوم رجل في المنتصف (Man-in-the-Middle) لاستهداف أجهزة محددة، أو حتى إجراء عمليات مراقبة وتحديد هوية الأجهزة التي تعمل عليها هذه البرامج. النتيجة المحتملة كانت إنشاء شبكة بوتنت ضخمة تتكون من ملايين الأجهزة التي يمكن التحكم بها عن بُعد لتنفيذ هجمات حجب الخدمة أو نشر برمجيات خبيثة أخرى.
الحل الجريء: التحديث الذاتي المعطّل
لمواجهة هذا التهديد، اتخذ الباحثون خطوة غير تقليدية. قاموا بتسجيل أحد النطاقات المتروكة واستخدموه لإرسال تحديث خاص بهم. لم يكن الغرض من هذا التحديث إصلاح التطبيق أو تحسينه، بل كان إرسال أمر للمحدّث ليوقف نفسه ويعطّل خدمته. أكد الباحثون أن البديل الوحيد أمامهم كان هو عدم القيام بأي إجراء، مشيرين إلى أن عملية التحديث لم تكن تؤدي أي وظيفة مفيدة للمستخدمين، بل كانت تخلق مخاطر أمنية فقط. هذا النهج سمح لهم بالتعامل مع المشكلة من جذورها دون الحاجة إلى تدخل يدوي من ملايين المستخدمين.
آلية التنفيذ عبر أنظمة التشغيل
تختلف آلية تعطيل المحدّث باختلاف نظام التشغيل. على أجهزة ويندوز، يعمل التحديث ببساطة على إيقاف الخدمة وتعطيلها عبر مدير خدمات النظام (Service Control Manager)، دون حذف أي ملفات أو إجراء تغييرات أخرى على النظام. أما على أجهزة ماك أو إس، فيستخدم التحديث سكربت shell لتنفيذ أمر يمنع عملية التحديث من البدء. لم يتناول الباحثون معالجة مشكلة الأجهزة التي تعمل بنظام أندرويد بنفس الطريقة، حيث يتطلب تثبيت التحديث تفاعلاً فعلياً من المستخدم أولاً، مما يجعل العملية أكثر تعقيداً وأقل فاعلية على نطاق واسع.
تحديات تقنية وتعاون مؤسسي
واجه الباحثون عقبة تقنية عندما تم رفع التحديث إلى منصة VirusTotal، مما أدى إلى تصنيف برامج الأمان للتحديث كبرمجية خبيثة ومنعه، بينما ترك المحدّث الضعيف يعمل. اضطر الفريق إلى تعديل التحديث لتجاوز هذه المشكلة. على الرغم من عدم وضوح العدد الدقيق للأجهزة المعرضة للخطر، أفادت Eye Security بأنهم أرسلوا أكثر من مليوني عملية تنزيل للتحديث بحلول شهر مارس. بعد ذلك، توقفوا عن إرسال التحديث ونقلوا النطاقات التي استخدموها إلى مؤسسة Shadowserver Foundation، وهي منظمة غير ربحية متخصصة في أمن الويب، لضمان استمرار المراقبة والوقاية.
دروس مستفادة من الأمن السيبراني
يُسلّط هذا الحادث الضوء على المخاطر الكامنة في البرمجيات المتروكة التي لا تزال تعمل في الخلفية على ملايين الأجهزة. حتى عندما يتوقف تطوير تطبيق ما، فإن مكوناته الخلفية قد تستمر في الاتصال بالخوادم، مما يفتح الباب أمام ثغرات أمنية خطيرة. يوصي الخبراء المستخدمين دائماً بإزالة التطبيقات القديمة أو تلك التي لم تعد تتلقى تحديثات أمنية، خاصة تلك التي تتطلب صلاحيات عالية. هذا الحدث يذكرنا بأهمية إدارة دورة حياة البرمجيات والتأكد من عدم ترك أي نقاط ضعف مفتوحة في البنية التحتية الرقمية الشخصية.
المصادر
- The VergeAbandoned Popcorn Time apps had to be disabled to prevent a zombie army
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
ثغرة حرجة في تطبيق Time4Popcorn تتيح تنفيذ أوامر على ملايين الأجهزة
أغلق باحثون في Eye Security ثغرة CVE-2026-30612 في تطبيق Time4Popcorn المهجور، والتي كانت تتيح للمهاجمين تنفيذ أكواد خبيثة بصلاحيات عالية على ملايين أجهزة ويندوز وماك.
أمازون: استغلال ثغرات PHP2Shell بدأ قبل 4 أيام من التصحيح
كشف باحثو أمني أمازون أن مهاجمين استغلوا ثغرات PHP2Shell الحرجة قبل 4 أيام من إصدار التصحيحات، وسط تحذيرات من استغلال واسع وشيك في البرمجيات.

CISA تؤكد استغلال ثغرات PHP2Shell في هجمات نشطة
أدرجت وكالة الأمن السيبراني الأمريكية ثغرتي PHP2Shell في قائمة الاستغلال النشط، وأمرت الوكالات الفيدرالية بتطبيق التحديثات العاجلة قبل الخميس.

فريق PHP يكشف إجراءات مؤقتة لثغرة تنفيذ عن بُعد حرجة
أصدر فريق أمن PHP توصيات لتخفيف ثغرة CVE-2026-115560 التي تتيح تنفيذ أكواد عن بُعد في أنظمة محددة، مع تأكيد عدم توفر تصحيح برمجي فوري.