ثغرة حرجة في تطبيق Time4Popcorn تتيح تنفيذ أوامر على ملايين الأجهزة
نجح باحثون أمنيون في تعطيل آلية تحديث ضارة في تطبيق Time4Popcorn، محيدين خطراً وشيكاً كان يهدد ملايين المستخدمين بتحويل أجهزتهم إلى شبكة بوتنت.
 رضوان عبدالهاديمحرر وكاتب تقني
اكتشاف ثغرة التنفيذ عن بُعد
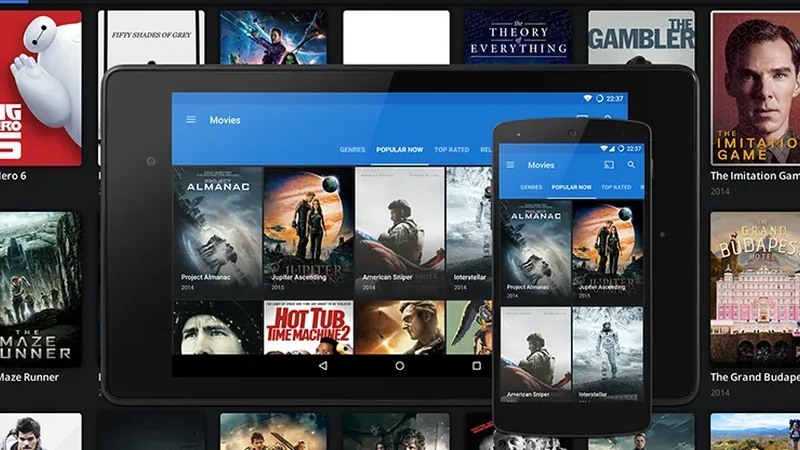
أعلن فريق أمني عن إغلاق ثغرة أمنية حرجة في تطبيق Time4Popcorn، وهو أحد الفروع المشتقة من عميل البت تورنت الشهير Popcorn Time. تتبعت الثغرة تحت الرقم CVE-2026-30612، وأثرت على آليات التحديث الخاصة بنظامي ويندوز وماك أو إس. كانت هذه الآليات تتصل بمجال مهجور (popcorntimeupd.xyz) عبر بروتوكول HTTP غير المشفر، وتقبل الملفات القابلة للتنفيذ دون التحقق من التواقيع الرقمية، مما فتح الباب أمام هجمات تنفيذ الأكواد عن بُعد (RCE). ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
آلية استغلال الخطر
وفقاً للتقارير، كان أي شخص يتحكم في نطاق التحديث قادراً على التلاعب بحركة مرور HTTP وتنفيذ الأكواد الخبيثة بصلاحيات SYSTEM على أجهزة ويندوز، وبصلاحيات root على أجهزة ماك أو إس. هذا يعني أن المهاجمين كانوا قادرين على السيطرة الكاملة على الأجهزة المستهدفة دون الحاجة إلى تفاعل إضافي من المستخدم، نظراً لأن التطبيق كان يحاول التحديث تلقائياً في الخلفية. ويمكن الرجوع إلى Bill Toulas للاطلاع على التفاصيل الأصلية للمصدر.
نطاق التأثير والمستخدمون
اكتشف باحثو شركة Eye Security هذا الخطر بعد تسجيلهم لنطاق popcorntimeupd.xyz. لاحظ الفريق اتصالاً من ما يصل إلى 3 ملايين جهاز ويندوز و350 ألف جهاز ماك أو إس بالتطبيق Time4Popcorn. جاءت هذه الاتصالات من مزودي خدمات الإنترنت السكنيين، والشبكات المؤسسية، والحكومية، والعسكرية. ومع ذلك، لم يظهر أن أي من هؤلاء المستخدمين كان يستخدم التطبيق بنشاط، مما يشير إلى أنه تم تثبيته ونسيانه على الأجهزة منذ فترة طويلة.
عملية المعالجة والتعطيل
بعد اكتشاف الخطر، قام الباحثون بتسجيل 14 نطاقاً إضافياً مرتبطاً بالخدمة. بين نوفمبر 2025 ومارس 2026، استخدم فريق Eye الآلية الضارة نفسها لتسليم كود معالجة يقوم بإيقاف وتعطيل محدث التطبيق. أكد الباحثون أن حمولتهم البرمجية لم تجمع أي بيانات عن المضيف أو التلقيمات (Telemetry)، ولم تحذف أي ملفات من أجهزة المستخدمين، مما أبقى أفعالهم ضمن سياق قانوني كامل. خلال الاختبارات، اضطر الفريق لتعديل حمولته البرمجية لتجنب أنظمة مكافحة الفيروسات التي كانت تكتشفها بسبب تعطيلها لخدمة نظام.
نتائج العملية والتسليم
بعد نشر الحل، سجل فريق Eye 2 مليون عملية تنزيل للتحديث، وبحلول الأول من مارس من هذا العام، انخفضت الطلبات على نطاق التحديث الخاص بهم بنسبة 98%. بعد اكتمال عملية المعالجة بنجاح، تم نقل ملكية النطاق إلى منظمة الأمن السيبراني غير الربحية The Shadowserver Foundation. ورغم هذا النجاح، حذر الباحثون من أن الخطر لم يُحسم بالكامل لجميع مستخدمي التطبيق.
المخاطر المتبقية والتوصيات
لا يزال مستخدمو أندرويد عرضة للخطر، حيث يتطلب تثبيت التحديث تفاعلاً من المستخدم، ولم يتمكن الباحثون من تعطيل المحدث عن بُعد للمنصات المحمولة. بالإضافة إلى ذلك، يستخدم تطبيق Time4Popcorn محرك Chrome قديماً جداً من عام 2014، يفتقر إلى حمايات العزل (Sandbox)، مما يجعله عرضة للاستغلال في هجمات أخرى. ينصح الخبراء بأن الإجراء الأمثل للمستخدمين هو إزالة البرنامج بالكامل من أنظمتهم لتجنب أي مخاطر أمنية محتملة.
المصادر
- BleepingComputerAbandoned Popcorn Time app exposed millions of device to RCE attacks
تابع التسلسل الزمني
أخبار مرتبطة
باحثون يعطّلون محدّث Popcorn Time المتروك لمنع إنشاء شبكة بوتنت ضخمة
اكتشف فريق Eye Security ثغرة أمنية خطيرة في تطبيق Popcorn Time المتوقف عن التطوير، وأجروا تحديثاً سرياً لإعطائه على ملايين الأجهزة لتفادي استغلاله من قبل القراصنة.
CISA تحذر من ثغرة حرجة في MikroTik RouterOS تتيح تنفيذ أكواد
حذرت وكالة CISA الأمريكية من ثغرة حرجة قبل المصادقة في MikroTik RouterOS تتيح تنفيذ أكواد عن بُعد أو تعطيل الخدمة، داعيةً إلى التحديث الفوري.
غوغل تفكك شبكة روبوتات ضخمة اخترقت ملايين الأجهزة
أعلنت غوغل تفكك شبكة روبوتات ضخمة اصطدمت بـ1.3 مليون جهاز بفضل باب خلفي زرعته شركة تصنيع صينية شهيرة داخل أجهزة تلفاز ذكية وإنترنت الأشياء.
ثغرة حرجة في راوترات Asus تتيح تنفيذ أوامر عبر ملفات VPN
كشفت شركة Asus عن ثغرة أمنية حرجة تتيح للمهاجمين تنفيذ أوامر غير مصرح بها عبر رفع ملفات VPN خبيثة، مع إصدار تحديث عاجل لإصلاحها.