برمجية خبيثة لتعدين العملات تصيب أكثر من 3400 خادم
رصدت شركة أمنية حملة برمجيات خبيثة تستهدف خوادم الذكاء الاصطناعي والخدمات السحابية عبر استغلال تقنيات غير تقليدية لإخفاء خوادم التحكم.
 رضوان عبدالهاديمحرر وكاتب تقني
تفاصيل حملة Canto Incognito وخوادم التعدين
أعلنت شركة الأمن السيبراني بلاك لوتس لابز التابعة لشركة لومن عن تتبع حملة برمجيات خبيثة تُعرف باسم Canto Incognito أصابت أكثر من 3400 خادم تُعرّف بخوادم الضحايا منذ شهر أبريل من عام 2026. وتعتمد البرمجية التي أُطلق عليها اسم PoeLLM على آليات متقدمة في إخفاء الهوية والاتصال بخوادم التحكم والسيطرة، مستفيدةً من ثغرات أمنية في الخدمات البرمجية المعروضة على شبكة الإنترنت، وتحديداً تلك المتعلقة بأدوات الذكاء الاصطناعي والنماذج اللغوية الكبيرة. ويمكن الرجوع إلى Tom's Hardware للاطلاع على التفاصيل الأصلية للمصدر.
تشير تقارير الأبحاث إلى أن الحمولة الخبيثة لهذه البرمجية تتكون بشكل أساسي من برامج تعدين العملات الرقمية مثل XMRig وIron، والتي ترتبط ببنية تحتية لتعدين العملات تتبع خدمات مثل Kryptex. وتتحول الأجهزة والخوادم التي تتعرض للاختراق إلى أدوات مسح وخوادم استغلال إضافية تسهم في توسيع نطاق الحملة الخبيثة، حيث لوحظ أن القاسم المشترك بين الضحايا الأوائل هو الاتصال بنقاط نهاية تابعة لخدمة تعدين روسية، مما يعزز الفرضية القائلة بأن الدافع خلف هذه الهجمات هو تحقيق مكاسب مالية بحتة من خلال استغلال قوة معالجة الأجهزة وخصوصاً وحدات معالجة الرسومات. ويمكن الرجوع إلى Terms & Conditions للاطلاع على التفاصيل الأصلية للمصدر.
الشعر البرمجي وأسلوب إخفاء خوادم التحكم
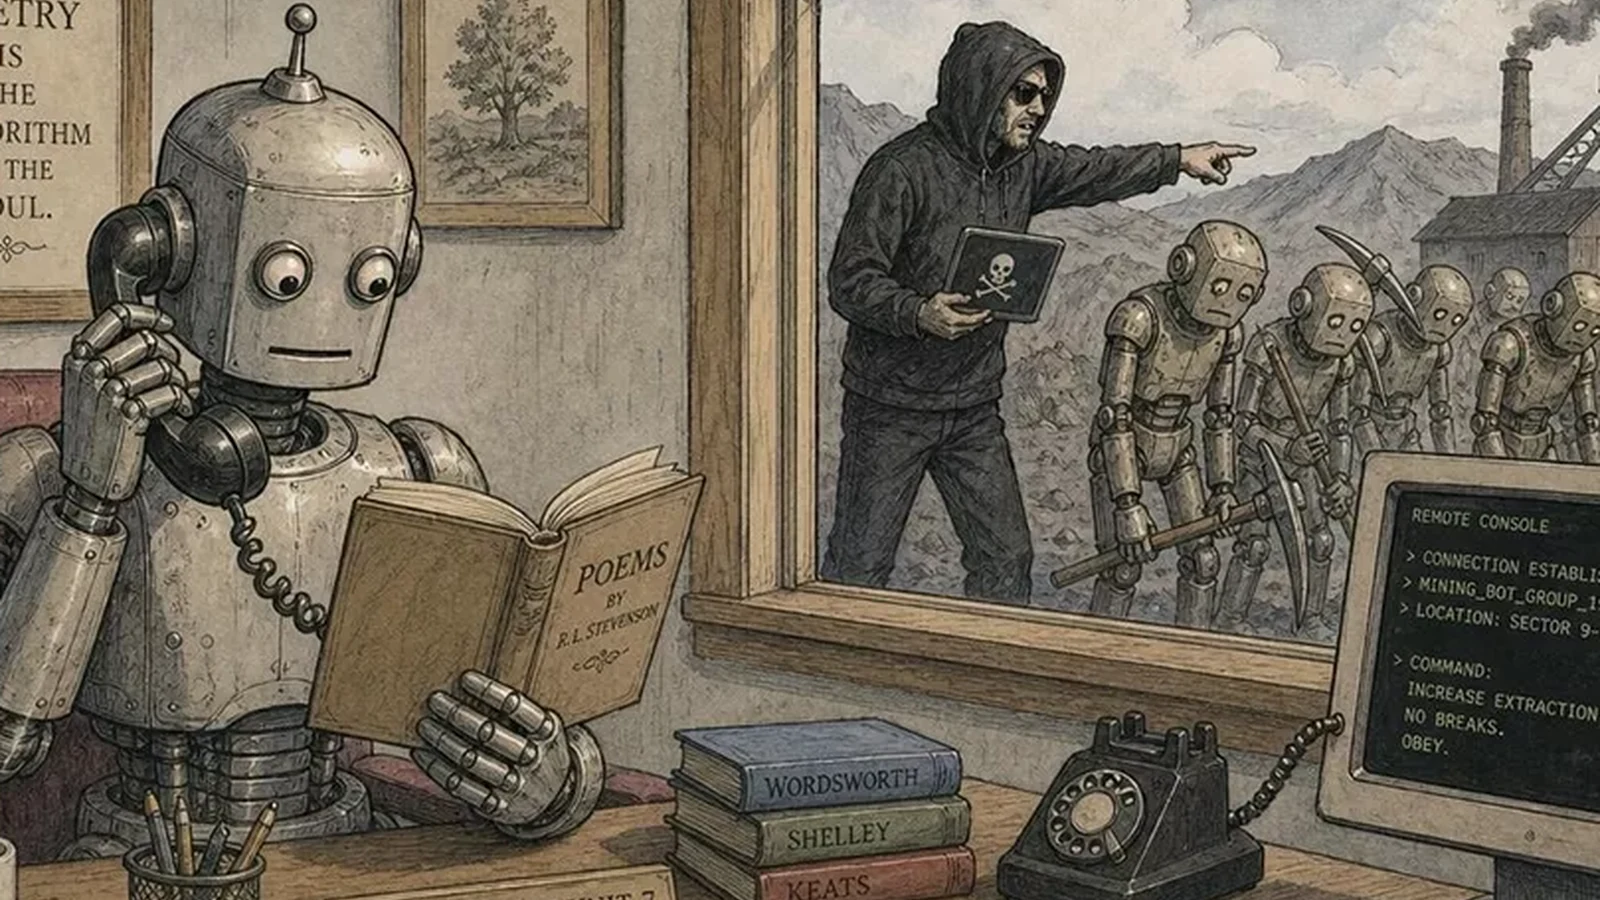
في خطوة غير معتادة لآليات الاتصال بالخوادم، استخدمت برمجية PoeLLM تقنية تعتمد على تشفير العناوين داخل أبيات شعرية منشورة على منصة غيت هب. وتعتمد الآلية على أربعة كلمات محددة داخل قصيدة تحمل عنوان On the Nature of Connection، والتي تم تعديلها إحدى عشرة مرة منذ شهر أبريل لكي ترتبط بعناوين جديدة لخوادم التحكم والسيطرة. تقوم البرمجية بتحليل القصيدة وسحب كلمات معينة لتحويلها مباشرة إلى عنوان بروتوكول شبكي بصيغة IPv4.
أوضح الباحثون أن هذه الطريقة استُخدمت لغرض التمويه والإخفاء كونه وسيلة ملائمة لتمرير رسائل مهمة دون لفت انتباه أنظمة الحماية التقليدية. ومع ذلك، شدد الخبراء على أن استخدام الشعر هنا يقتصر فقط على توجيه الخوادم المصابة نحو خوادم التحكم، ولا يمثل بأي حال من الأحوال شكلاً من أشكال اختراق نماذج الذكاء الاصطناعي عبر طلبات خبيثة أو ما يُعرف بالحقن الخبيث للأوامر أو الشعر العدائي الذي تمت دراسته في أبحاث سابقة.
الخدمات والأنظمة المستهدفة في الهجمات
استهدفت الحملة بشكل رئيسي خوادم تفويض ونقاط نهاية تُستخدم لتوجيه التطبيقات إلى نماذج اللغات الكبيرة، مثل خدمة LiteLLM التي تتيح للشركات ربط تطبيقاتها بنماذج متعددة عبر نقطة اتصال واحدة، إلى جانب أداة Gotenberg القائمة على حاويات دوكر لتحويل ملفات بي دي إف والتي تحذر دلائل استخدامها من إتاحتها علناً على شبكة الإنترنت. كما طالت الهجمات خوادم Ollama التي تمكن المستخدمين من تشغيل النماذج المفتوحة على عتادهم المحلي، إضافة إلى منصة تطوير البرمجيات ذاتية الاستضافة Gitea.
أشارت الفرق البحثية أيضاً إلى احتمالية استهداف أجهزة بوابات الشركات مثل Ivanti Sentry، حيث تم اكتشاف الحملة في الأساس عبر إحدى هذه الحالات. وعلى الرغم من أن بعض هذه الخدمات لا تكون مكشوفة على شبكة الإنترنت بشكل افتراضي، فإن الثغرات الأمنية الموجودة في الإصدارات القديمة أو سوء إعدادات الشبكة سهل عملية الوصول إليها واختراقها من قبل الجهات المهاجمة.
طرق الاستغلال والثغرات البرمجية المرتبطة بالحملة
بدأت عمليات المسح الواسعة النطاق التي تنفذها البرمجية خلال شهر مايو، معتمدة على استغلال ثغرات في الخدمات المعروضة علناً. وفي حالة خوادم LiteLLM، يُرجح أن مسار الاختراق تم عبر إرسال طلبات POST مصممة خصيصاً لاستغلال ثغرة أمنية تتيح تنفيذ أوامر على الجهاز المضيف دون التحقق من الصلاحيات، وهي الثغرة التي أضافتها وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية إلى قائمتها للثغرات المستغلة في شهر يونيو الماضي.
في ظل استمرار نشاط الحملة وتوليد خوادم تحكم جديدة، حثت الجهات الأمنية المؤسسات ومديري الأنظمة على مراجعة سجلات الاتصال والتحقق من مؤشرات الاختراق المنشورة على صفحة غيت هب الخاصة بشركة لومن. كما دعت إلى ضرورة تدقيق درجات الانكشاف الخارجي عند تثبيت أي أدوات مفتوحة المصدر، وإغلاق المنافذ غير الضرورية، وتطبيق التحديثات الأمنية الفورية للمنتجات المتضررة، مثل تحديث LiteLLM إلى الإصدار 1.83.7 أو أحدث، وتحديث أجهزة Ivanti Sentry للإصدارات الموصى بها.
المصادر
- Tom's HardwareCryptomining malware that locates its control server in a GitHub poem has hit more than 3,400 servers, researchers say
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
GitHub يضيف دعم BYOK والنماذج المخصصة لواجهة استخدام Copilot
أعلنت GitHub عن تحديث لواجهة مقاييس استخدام Copilot يتيح فصل بيانات BYOK والنماذج المخصصة عن الاستخدام المضيف، مما يعزز الشفافية في التكاليف والإدارة.
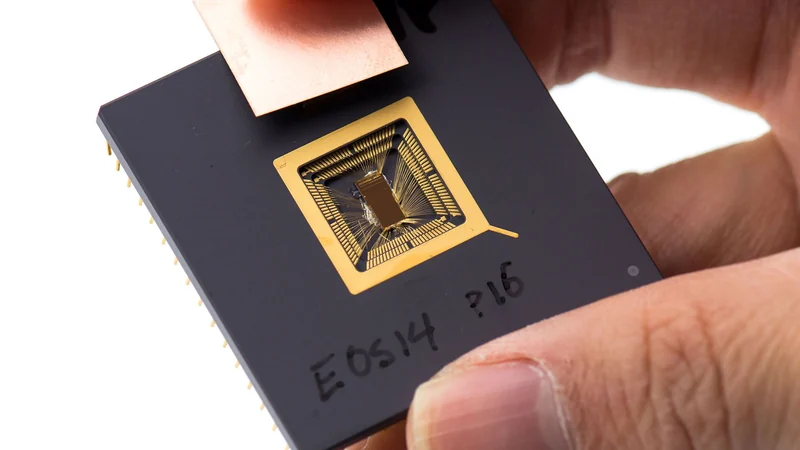
معالج RISC-V 32-بت يُدمج في أوزان نموذج Qwen 3.5 4B
مهندس ذكاء اصطناعي يدمج معالج RISC-V في أوزان نموذج Qwen 3.5 4B، ما يتيح تشغيل كود C ولعبة DOOM باستخدام الأوزان كذاكرة عشوائية دون أدوات خارجية.
إعادة بناء شفرة لعبة Call of Duty الشهيرة بالذكاء الاصطناعي
نجح مطور في إعادة هندسة شفرة لعبة Call of Duty: Modern Warfare 2 لعام 2009 بلغة C++ خلال 3 أشهر باستخدام عملاء الذكاء الاصطناعي وأكثر من 500 مليار رمز.
تحديث جيت هب كوبايلوت سي إل آي يتيح اكتشاف النماذج المحلية
أعلنت منصة جيت هب عن ميزة جديدة في واجهة سطر الأوامر كوبايلوت سي إل آي تسهل اكتشاف النماذج المحلية واختيارها مباشرة ضمن سير العمل.