CISA تحذر من ثغرة Ivanti Connect Secure المستغلة كصفر يوم
أصدرت الوكالة الأمريكية للأمن السيبراني تحذيراً عاجلاً بشأن ثغرة حرجة في أنظمة Ivanti Connect Secure، مؤكدةً رصد استغلالها النشط من قبل مهاجمين مجهولين.
 رضوان عبدالهاديمحرر وكاتب تقني
تحذير عاجل من CISA
دعت الوكالة الأمريكية للأمن السيبراني والبنية التحتية (CISA) فرق الأمن السيبراني إلى التصحيح الفوري لثغرة أمنية في نظام Ivanti Connect Secure (ICS)، والتي تم استغلالها في هجمات من نوع "صفر يوم" منذ الأول من أكتوبر على الأقل. وتُعرف هذه الثغرة برقم CVE-2026-104935، وهي ثغرة تجاوز مصادقة عالية الخطورة تتيح للمهاجمين عن بُعد تنفيذ أوامر تعسفية على الأنظمة المستهدفة دون الحاجة إلى تفاعل المستخدم، وبمعقدة منخفضة. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
تفاصيل سلسلة الاستغلال
أفادت شركة الأمن السيبراني Volexity بأن فاعلاً تهديدياً مجهولاً تتبّعه الشركة تحت المسمى UTA0576 يقوم بسلسلة هذه الثغرة مع ثغرتين أخريين في هجمات بدأت منذ الثالث من أكتوبر. وأوضح التقرير أن سلسلة الاستغلال هذه جمعت بين ثغرة تجاوز المصادقة، وثغرة تنفيذ الأوامر عن بُعد (RCE)، وثغرة تصعيد الصلاحيات، مما أدى إلى تنفيذ أكواد جذرية بدون مصادقة. وتشير التقارير إلى أن المهاجمين استهدفوا بيانات اعتماد Active Directory، بما في ذلك كلمات مرور LAPS ومفاتيح استعادة BitLocker.
تأكيدات من جهات أخرى
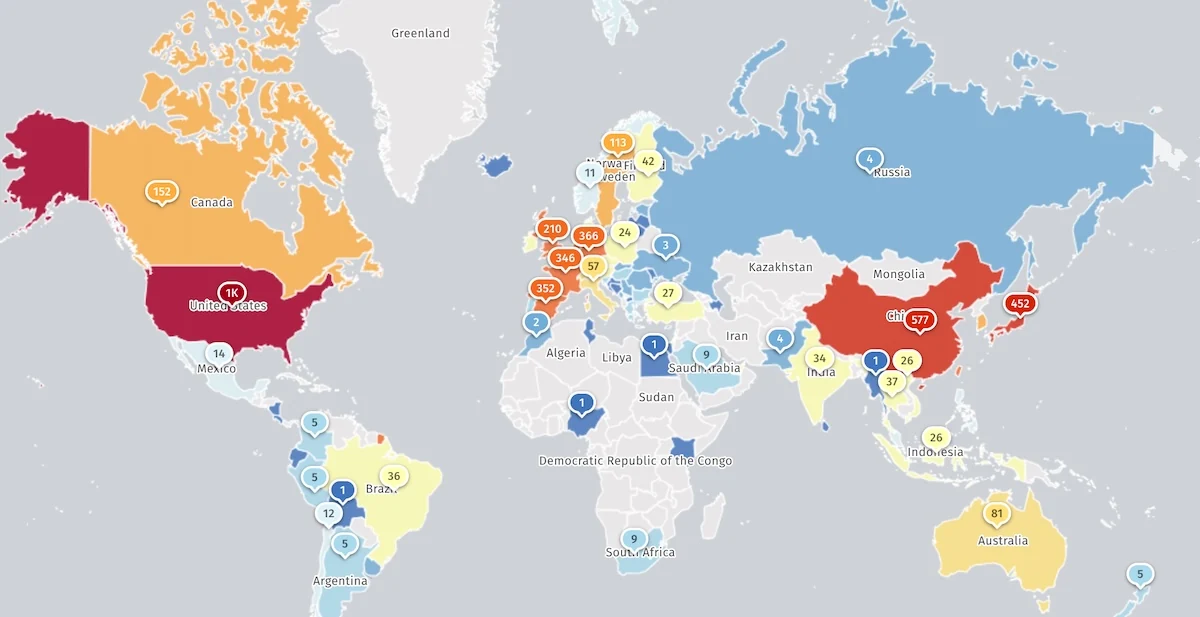
أكدت شركة الاستخبارات التهديدية Defused تقرير Volexity، مشيرةً إلى أنها رصدت أول دليل على استغلال المهاجمين لثغرة CVE-2026-104935 في العالم الحقيقي في الأول من أكتوبر. وعلى صعيد آخر، تراقب منظمة Shadowserver حالياً أكثر من 5,600 مضيف مكشوف على الإنترنت يحمل بصمات ICS، دون وجود معلومات دقيقة حول عدد الأنظمة المحمية من الهجمات الجارية أو تلك المصممة كـ"طُعم" لرصد النشاط الخبيث.
إجراءات CISA الفيدرالية
أضافت CISA ثغرة CVE-2026-104935 إلى قائمتها الرسمية للثغرات الأمنية المستغلة بنشاط، وأمرت الوكالات الفيدرالية بتأمين شبكاتها ضد الهجمات بحلول يوم الجمعة، وفقاً لما تنص عليه توجيهتها التشغيلية الملزمة 26-04 الصادرة في يونيو. وعلى الرغم من أن هذا التوجيه ينطبق حصرياً على وكالات الفرع التنفيذي المدني الفيدرالي (FCEB)، أصدرت الوكالة أيضاً استشارياً منفصلاً تحث فيه جميع فرق الأمن والمدافعين عن الشبكات على تصحيح هذه الثغرة فوراً وفحص أي أدلة على الاختراق.
توصيات فنية للتعامل مع الاختراق
حذرت CISA من أن أدوات الفحص التقليدية قد تفشل في رصد آثار استغلال هذه الثغرة لأن أوامر المهاجمين تُنفذ في الذاكرة. ونصحت الوكالة المؤسسات التي تكتشف أجهزة ICS مخترقة باتخاذ إجراءات محددة: إنشاء نسخة احتياطية من تكوين الجهاز، ثم إجراء إعادة ضبط المصنع وترقية الجهاز إلى أحدث إصدار، واستعادة التكوين من النسخة الاحتياطية. كما شددت على ضرورة إعادة تعيين كلمات المرور لجميع الحسابات، وسحب الشهادات المخزنة وإعادة إصدارها، وإعادة تعيين مفاتيح API ومعلومات اعتمادات خادم الترخيص.
سجل ثغرات Ivanti السابقة
تعاني أنظمة Ivanti Connect Secure من سلسلة من الثغرات الحرجة المستغلة في العالم الحقيقي خلال السنوات الأخيرة. ففي أوائل يناير 2024، عالج المصنّع ثغرات تجاوز مصادقة وحقن أوامر، تلتها ثغرة انتحال طلبات جانب الخادم بعد أسبوعين. وفي عام 2025، تم تصحيح ثغرتين لتنفيذ الأوامر عن بُعد، إحداهما استغلها تجسس سيبراني مرتبط بالصين منذ منتصف مارس. وقد أضافت CISA 36 ثغرة في Ivanti إلى قائمتها للثغرات المستغلة منذ نوفمبر 2021، 12 منها استُخدمت في هجمات فدية.
المصادر
- BleepingComputerCISA warns admins to immediately fix Ivanti flaw exploited as zero-day
تابع التسلسل الزمني
أخبار مرتبطة
إيفانتي تسد ثغرتي صفر يوم جديدتين في بوابة Connect Secure
أصدرت شركة إيفانتي تحديثات أمنية لسد ثغرتي صفر يوم جديدتين في نظام Connect Secure، استُغلّت مع ثغرة سابقة في هجمات متسلسلة منذ أكتوبر الماضي.
سلسلة ثغرات صفرية تمنح مهاجمين صلاحيات جذرية في أجهزة Ivanti VPN
كشفت Volexity عن استغلال ثغرة CVE-2026-104935 في أجهزة Ivanti Connect Secure، مما سمح لمهاجمين غير مصادقين بالحصول على صلاحيات جذرية وتنفيذ أوامر عن بُعد رغم تطبيق التحديثات.
إيفانتي تصدر تحديثات أمنية لثغرات جديدة في نظام كونكت سكيور
أصدرت شركة إيفانتي ترقيعات أمنية لمعالجة ثغرتي يوم صفر جديدتين استُغلتا ضمن سلسلة هجمات سيبرانية استهدفت منتج كونكت سكيور للشبكات الخاصة الافتراضية.
CISA: عصابات برامج الفدية تستغل ثغرة حرجة في TeamCity
حذرت وكالة الأمن السيبراني الأمريكية من استغلال نشط لثغرة CVE-2026-63077 في TeamCity، داعية الوكالات الفيدرالية لتطبيق التصحيحات العاجلة.