شركة Eiliko تعلن توظيف شركة أمان مستقلة بعد كشف ثغرات أمنية
بعد شهر من الصمت، خرجت الشركة المصنعة لروبوت Eiliko بتصريح رسمي تعترف فيه بالثغرات الأمنية التي كشفتها تقارير صحفية، معلنة عن خطوات تصحيحية عاجلة.
 رضوان عبدالهاديمحرر وكاتب تقني
صمت طويل ينكسر أخيراً
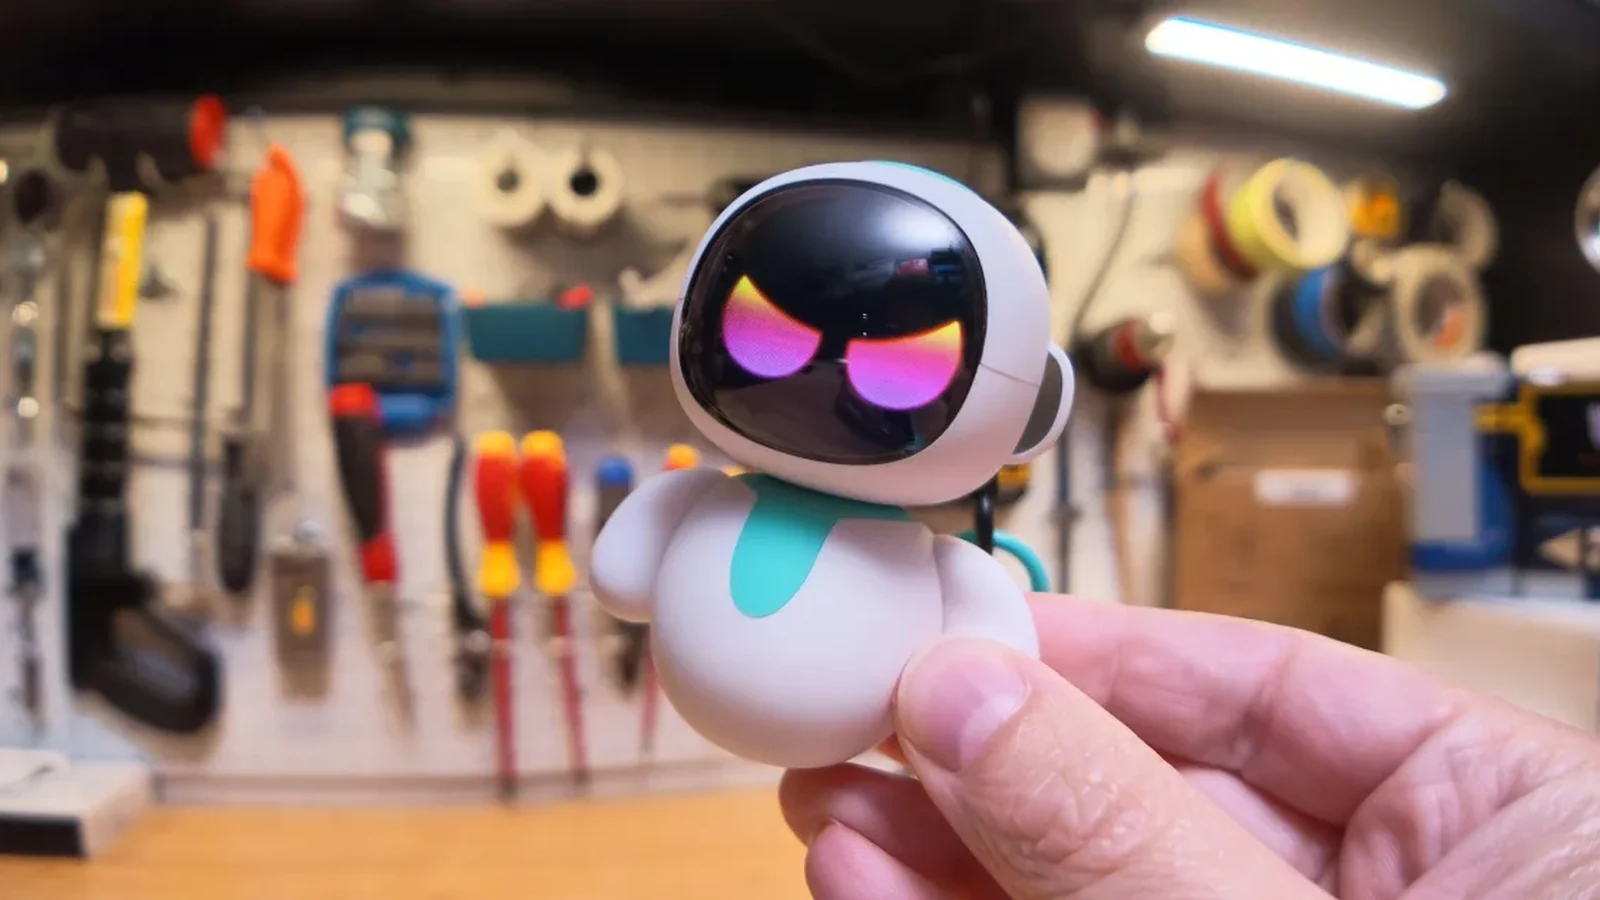
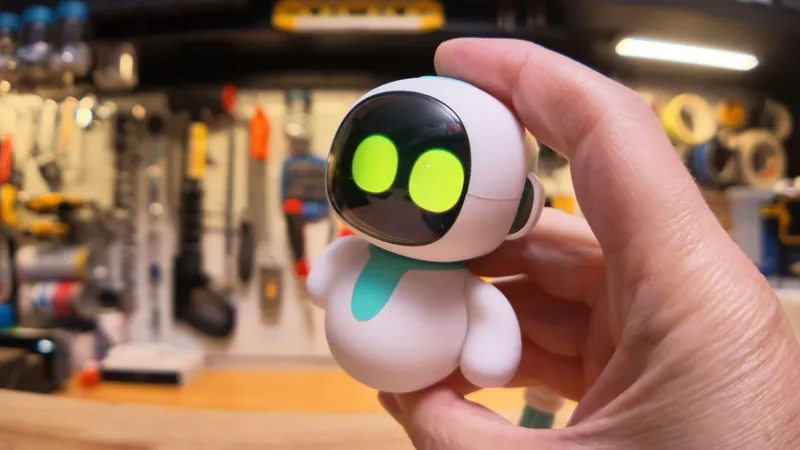
تحوّل روبوت Eiliko، الذي يُصوَّر كإكسسوار لطيف يمكن تعليقه على الحقائب مع محادثات ذكاء اصطناعي مدمجة، إلى كابوس أمني حقيقي. فقد كان الروبوت يطمئن أصحابه قائلاً إن أسرارك بأمان معي، بينما كان بإمكان المخترقين قراءة النصوص الكاملة لكل ما قِيل للدمية بسهولة، وكان ذلك مجرد البداية. حاول فريق The Verge والباحث الأمني سامي أزودفال التواصل مع الشركة لأكثر من شهر، بما في ذلك إرسال رسائل إلكترونية إلى الرئيس التنفيذي والمؤسس شاو يونغ، لكن دون أي رد. ويمكن الرجوع إلى The Verge للاطلاع على التفاصيل الأصلية للمصدر.
اعتراف رسمي بخطأ الشركة
كسرت شركة Energize Lab صمتها أخيراً، لكن ردّها أثار تساؤلات حول مدى كفايته. في بيان غير موقّع صادر من عنوان بريد إلكتروني عام، أكدت الشركة أنها تأكدت من المشاكل الجوهرية المحددة في التقارير الصحفية وتعمل على معالجة كل منها. وأعلنت Energize Lab أنها ستوظف شركة أمان مستقلة لإجراء مراجعة شاملة لجميع أنظمتها، كما أنشأت صندوق بريد مخصص للأمان على عنوان security@energizelab.com.
إجراءات تصحيحية معلنة
ادعت الشركة أنها أغلقت جميع نقاط الوصول الخارجي إلى أنظمتها الخلفية بحلول يوم الأربعاء، وقامت بتعطيل الواجهة التي كانت تسمح بتعديل استجابات الروبوت عن بُعد. كما تعهدت Energize Lab بعدم تخزين سجلات المحادثات أو ملفات المستخدمين المولدة منها مستقبلاً، وقالت إنها ستحذف السجلات والصور الرمزية التي خزنتها بالفعل.
شكوك حول فعالية الإجراءات
من اللافت للنظر أن الشركة لا تعد بالتخلي عن جمع البيانات بشكل نهائي. أشار البيان إلى أن ميزة الذاكرة طويلة الأمد والملفات الشخصية المخصصة لن تعود إلا بعد أن تؤكد المراجعة الأمنية أنها آمنة، مما يوحي بأن Energize Lab تخطط لتخزين بعض المعلومات الشخصية بمجرد تقوية أنظمتها. ومع ذلك، تشير الأدلة إلى أن أنظمة الشركة لم تصبح آمنة بعد.
ثغرات لا تزال قائمة
بمساعدة الباحث سامي أزودفال، تم تأكيد أنه حتى وقت إرسال بريد الشركة، كانت Energize Lab ما زالت تخزن تسجيلات صوتية وصوراً لعملائها على عناوين ويب عامة غير محمية على الإطلاق. لو كان لديك رابط (لن نشاركه هنا)، لكنت قادراً على النقر عليه لرؤية وجه أحد الملاك فوراً. كما أخبر أزودفال أنه لا يزال لديه وصول كامل عبر SSH لهذه الروبوتات، ويمكنه نظرياً قراءة النصوص وتعديل سلوك الدمية. لذلك، يبدو أن ادعاء Energize Lab بإغلاق جميع الوصول الخارجي غير دقيق.
سعي لاستعادة الثقة
قالت Energize Lab إنها تدرك أن الكلمات وحدها لن تستعيد ثقة المستخدمين، وتعتزم كسبها من خلال أفعالها في الأسابيع القادمة مع إبقاء الجمهور على اطلاع بالمستجدات. يبدو هذا خطة جيدة نظرياً، لأن بعض الكلمات المنطوقة اليوم لا تزال تفتقر إلى المصداقية. وأعربت الشركة عن اعتذارها الصادق لعدم ردها خلال الشهر الماضي، معتبرة ذلك فشلاً داخلياً في التنسيق مع الفريق التقني.
المصادر
- The VergeEiliko maker says it’s hiring an ‘’independent security firm’ after Verge report on its insecure robots
تابع التسلسل الزمني
أخبار مرتبطة
روبوتات Eiliko الذكية تعرض بيانات المستخدمين للخطر
كشف تقرير تقني حديث عن ثغرات أمنية خطيرة في ألعاب روبوتات Eiliko التابعة لشركة Energize Lab، مما يتيح للمخترقين الوصول للمحادثات والبيانات الحساسة.
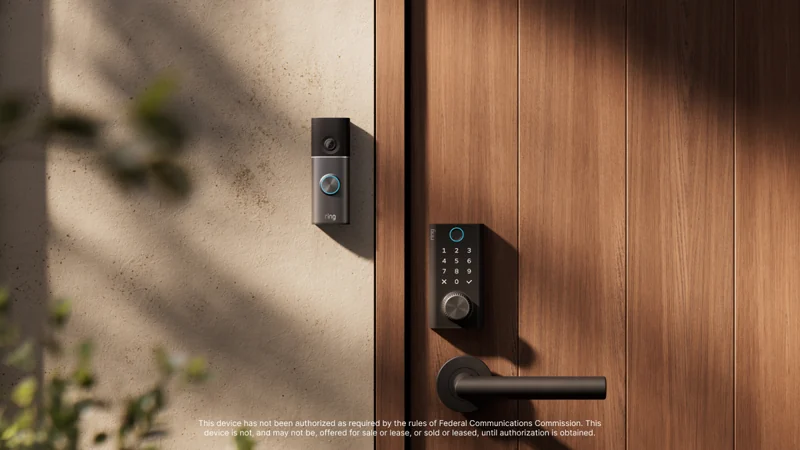
قفل Ring الذكي الأول يحل أزمة البطارية بآلية تدوير يدوية مبتكرة
كشفت شركة Ring التابعة لـ Amazon عن أول قفل ذكي مزود بمقبض تدوير يدوي لتوليد الطاقة عند نفاد البطارية، مع باقة كاميرات 4K جديدة.
ميتا تُصلح ثغرة أمنية خطيرة في مساعدها الذكي Muse لنظام macOS
أطلقت شركة ميتا تحديثاً طارئاً لتطبيق Muse بعد اكتشاف ثغرة تتيح للمهاجمين السيطرة على الوكيل الذكي، وسط تساؤلات حول معايير الأمان المتبعة في تطويره.
قمر غوغل الاصطناعي يبعث أول استجابة ذكية من الفضاء
نجح قمر مشروع سونكاتشر التابع لغوغل في تشغيل وحدات المعالجة وتوليد قصيدة هايكو من الفضاء، في خطوة تمهيدية لبناء مراكز بيانات ذكية في المدار.