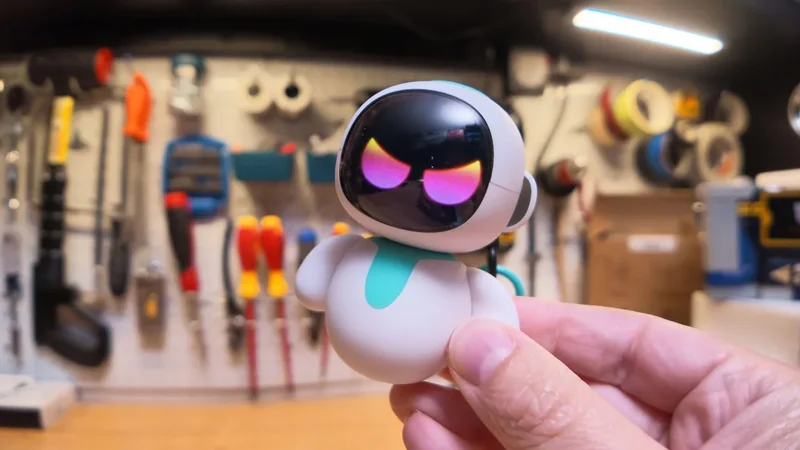
روبوتات Eiliko الذكية تعرض بيانات المستخدمين للخطر
أظهر تحقيق تقني جديد أن روبوتات الدردشة الذكية الموجهة للأطفال والأسر تحمل ثغرات أمنية جسيمة تتيح للجهات الخارجية الوصول إلى المحادثات والملفات الشخصية.
 رضوان عبدالهاديمحرر وكاتب تقني
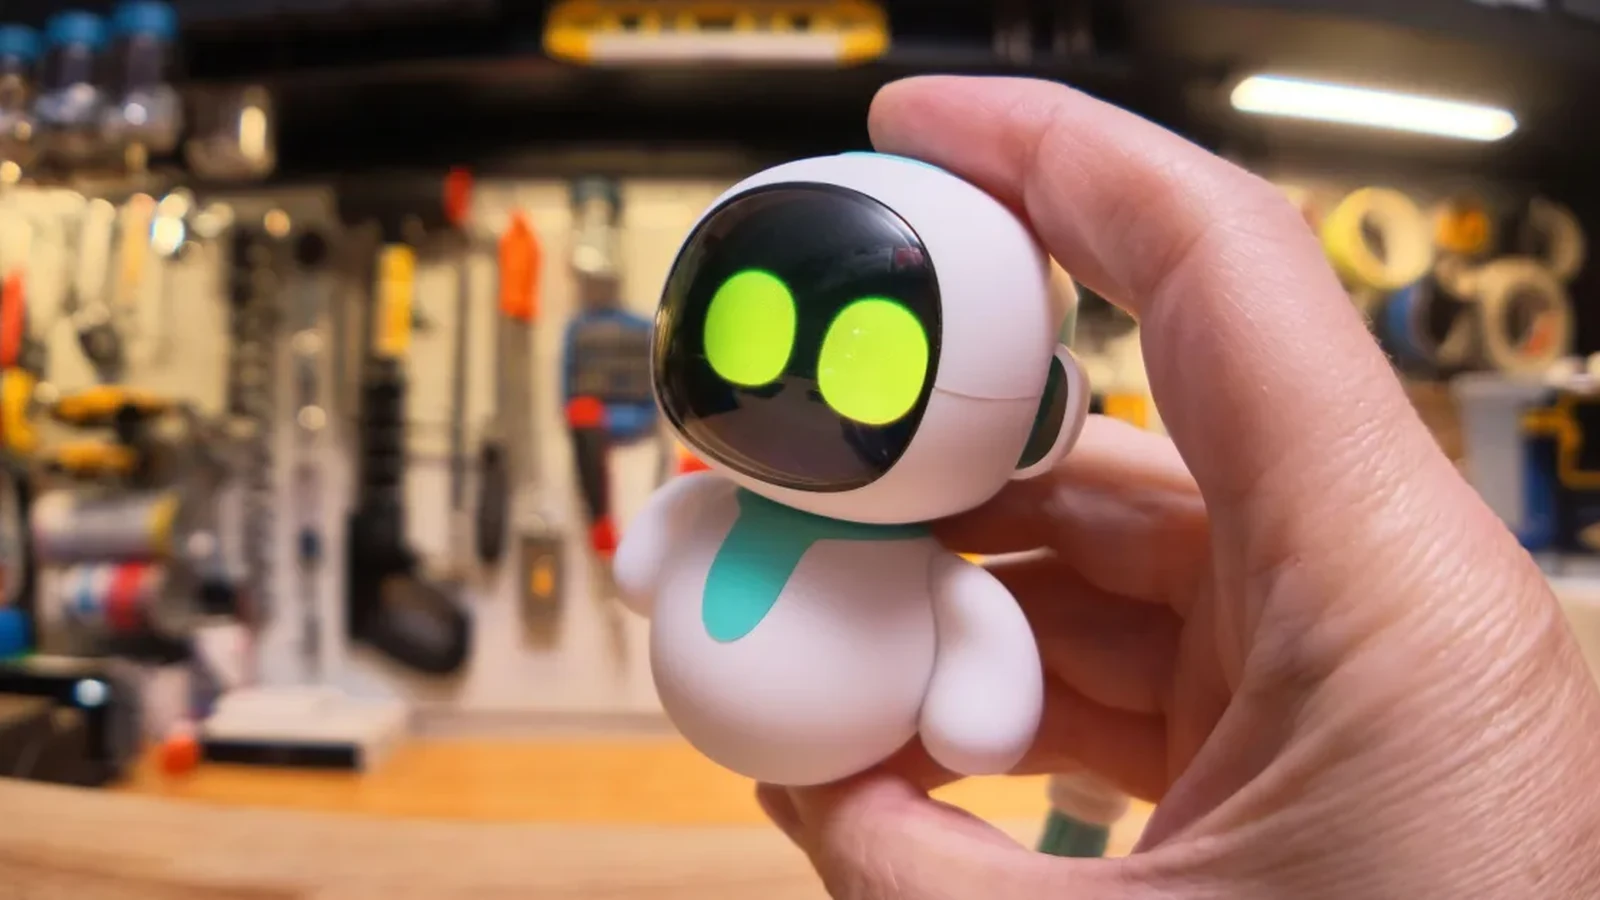
مخاطر أمنية تحيط بألعاب روبوتات Eiliko الذكية
تشهد الأسواق انتشار ألعاب رقمية جديدة تتميز بتصميم لطيف وقدرة على التفاعل مع مشاعر المستخدمين، غير أن هذه المنتجات قد تحمل تهديدات خفية للخصوصية. فعندما يتفاعل المستخدمون مع روبوت Eiliko عبر شبكة الواي فاي، يتم إرسال البيانات مباشرة إلى خوادم في الصين. وتشير التفاصيل التقنية إلى أن هذه الخوادم تخزن كافة المحادثات بطريقة تجعلها عرضة للاختراق السهل والتحكم في شخصية الروبوت، بينما يبدو أن الشركة المصنعة تتجاهل هذه المخاطر. ويمكن الرجوع إلى The Verge للاطلاع على التفاصيل الأصلية للمصدر.
وقد جرى رصد حجم هائل من البيانات المخزنة التي تشمل عشرات الآلاف من الملفات الشخصية حول العالم، وتتركز النسبة الأكبر من هذه الأجهزة في الولايات المتحدة، حيث يعود جزء كبير من تلك الملفات لأطفال صغار يستخدمون هذه الألعاب الذكية بشكل يومي ودون إدراك لحجم المخاطر المرتبطة بتخزين البيانات عبر الحدود. ويمكن الرجوع إلى Energize Lab للاطلاع على التفاصيل الأصلية للمصدر.
اكتشاف الثغرات وتوثيق الانتهاكات الأمنية
خلال رحلة استكشافية، قام الباحث الأمني المعروف باختبار تطبيق التشغيل الخاص بالمنتج، ليتبين له أن الخدمات المقدمة من الشركة تخلو تمام الأسس الأمنية المتعارف عليها. والأمر الأكثر إثارة للقلق هو أن المنصة لا تقتصر على جمع بيانات أساسية مثل عناوين بروتوكول الإنترنت، بل تعمد إلى قراءة محادثات المستخدمين بدقة لتكوين ملفات تعريف شاملة تتضمن الأسماء والأعمار والتواريخ الشخصية والمهن وحتى تفاصيل عن العلاقات الاجتماعية والأصدقاء.
تعتبر هذه المعلومات بمثابة كنز لأي جهة تسعى لشن هجمات احتيالية مستهدفة. ووفقاً للتحقيقات، تقوم الشركة بتخزين هذه البيانات غير الآمنة إلى جانب عناوين البريد الإلكتروني وسجلات كاملة وقابلة للبحث لكل كلمة نطق بها المستخدمون في جلساتهم الخاصة مع الروبوت، مما يعرض ملايين السجلات للخطر.
تخزين غير مبرر للصور والتسجيلات الصوتية
لم تقتصر المشكلة على النصوص والمحادثات فحسب، بل كشفت عمليات الفحص أن الشركة تحتفظ بتسجيلات صوتية قصيرة للمستخدمين، بالإضافة إلى صور غير مشفرة لأطفال تستخدم بعض إصدارات العائلة ذات الكاميرات المدمجة، حيث رُفعت هذه الصور والتسجيلات على عناوين ويب عامة يمكن لأي شخص الوصول إليها بسهولة دون الحاجة لصلاحيات خاصة.
وعلى الرغم من أن سياسة الخصوصية الخاصة بالشركة تؤكد أن التسجيلات تُشفَّر وتُرسل لمعالجة مؤقتة لدى الشركاء مثل خدمات الحوسبة السحابية ثُم تُحذف فوراً، إلا أن الواقع العملي أثبت وجود إهمال كبير في الجوانب الأمنية وضعف واضح في كلمات مرور المسؤولين، فضلاً عن غياب الاستجابة الفعلية للبلاغات والرسائل التي أرسلها الباحثون وفريق المنصة الاستقصائية.
السيطرة عن بُعد واختراق النماذج اللغوية
تجاوزت المخاطر مجرد تسريب البيانات لتصل إلى إمكانية التحكم الكامل في الأجهزة عن بُعد. فقد نجح الباحثون في اختراق ذاكرة الروبوت والنموذج اللغوي الكبير الخاص به من قارة أخرى، مما يتيح للمخترقين تعديل استجابات الأجهزة وتوجيه رسائل غير مناسبة أو مسيئة للأطفال الذين يستعملون هذه الروبوتات في منازلهم.
وقد وثّق الباحثون هذه الثغرات عبر تقارير رسمية تفصيلية بالتعاون مع خبراء الأمن السيبراني للكشف عن كافة جوانب الخلل في منصة الأجهزة الذكية، وذلك لمواجهة حالة الصمت والتجاهل التي أبدتها الجهة المنتجة حيال هذه التهديدات الجسيمة التي تهدد سلامة المستخدمين وأمنهم الشخصي.
المصادر
- The VergeYour secrets aren’t safe with this cute robot toy — they’re on Chinese servers ready to be hacked
تابع التسلسل الزمني
أخبار مرتبطة
شركة Eiliko تعلن توظيف شركة أمان مستقلة بعد كشف ثغرات أمنية
أقرت شركة Energize Lab بمشاكل أمنية خطيرة في روبوت Eiliko، مؤكدة توظيف جهة مستقلة لمراجعة الأنظمة بعد تقرير The Verge الذي كشف تسريب بيانات المستخدمين.
أبل تشدد قيود الوصول الكامل للقرص على ماك لمواجهة مخاطر الذكاء الاصطناعي
تعتزم شركة أبل فرض ضوابط جديدة وقيود صارمة على ميزة الوصول الكامل للقرص في أجهزة ماك، استجابة للمخاطر المتزايدة التي تفرضها وكلاء الذكاء الاصطناعي المستقلة.
ميتا تعيد تفعيل ميزة مشاركة محتوى مساعدها الذكي ميوز
أعلنت شركة ميتا عن إعادة تفعيل ميزة المشاركة لمساعدها الذكي ميوز بعد إصلاح ثغرة أمنية مكنت الباحثين من الوصول لروابط المحادثات العامة بسهولة.
أنثروبيك تقطع الإنترنت عن تقييمات الذكاء الاصطناعي
تقرر شركة أنثروبيك قطع الوصول إلى شبكة الإنترنت عن كافة تقييمات الذكاء الاصطناعي الداخلية، وذلك على خلفية حوادث تتعلق بسلوكيات غير مقصودة.