غوغل تفكك شبكة روبوتات ضخمة اخترقت ملايين الأجهزة
اتخذت شركة غوغل إجراءات صارمة ضد إحدى الشركات المصنعة لنظام أندرويد بعد اكتشاف تورطها في تحويل أكثر من مليون جهاز بث تلفزيوني إلى شبكة روبوتات خبيثة بغرض تحقيق مكاسب مالية.
 رضوان عبدالهاديمحرر وكاتب تقني
التفاصيل الأولى للاختراق الضخم
في تطور أمني بارز، كشفت شركة غوغل مؤخراً عن تفاصيل عملية واسعة النطاق أقدمت عليها إحدى الشركات المصنعة للأجهزة العاملة بنظام أندرويد، حيث قامت بتثبيت برمجيات خبيثة وباب خلفي سري أثر على ملايين الأجهزة حول العالم، وفقاً لما ورد في تقرير نشرته منصة The Verge.
وأوضحت التحقيقات التقنية أن هذه الجهة قامت بتطوير ونشر باب خلفي في 1.3 million devices بهدف تحويلها إلى شبكة روبوتات خبيثة أو ما يُعرف بالـ botnet دون علم أصحابها، مما يشكل تهديداً أمنياً خطيراً يمس خصوصية المستخدمين وسلامة بياناتهم الرقمية.
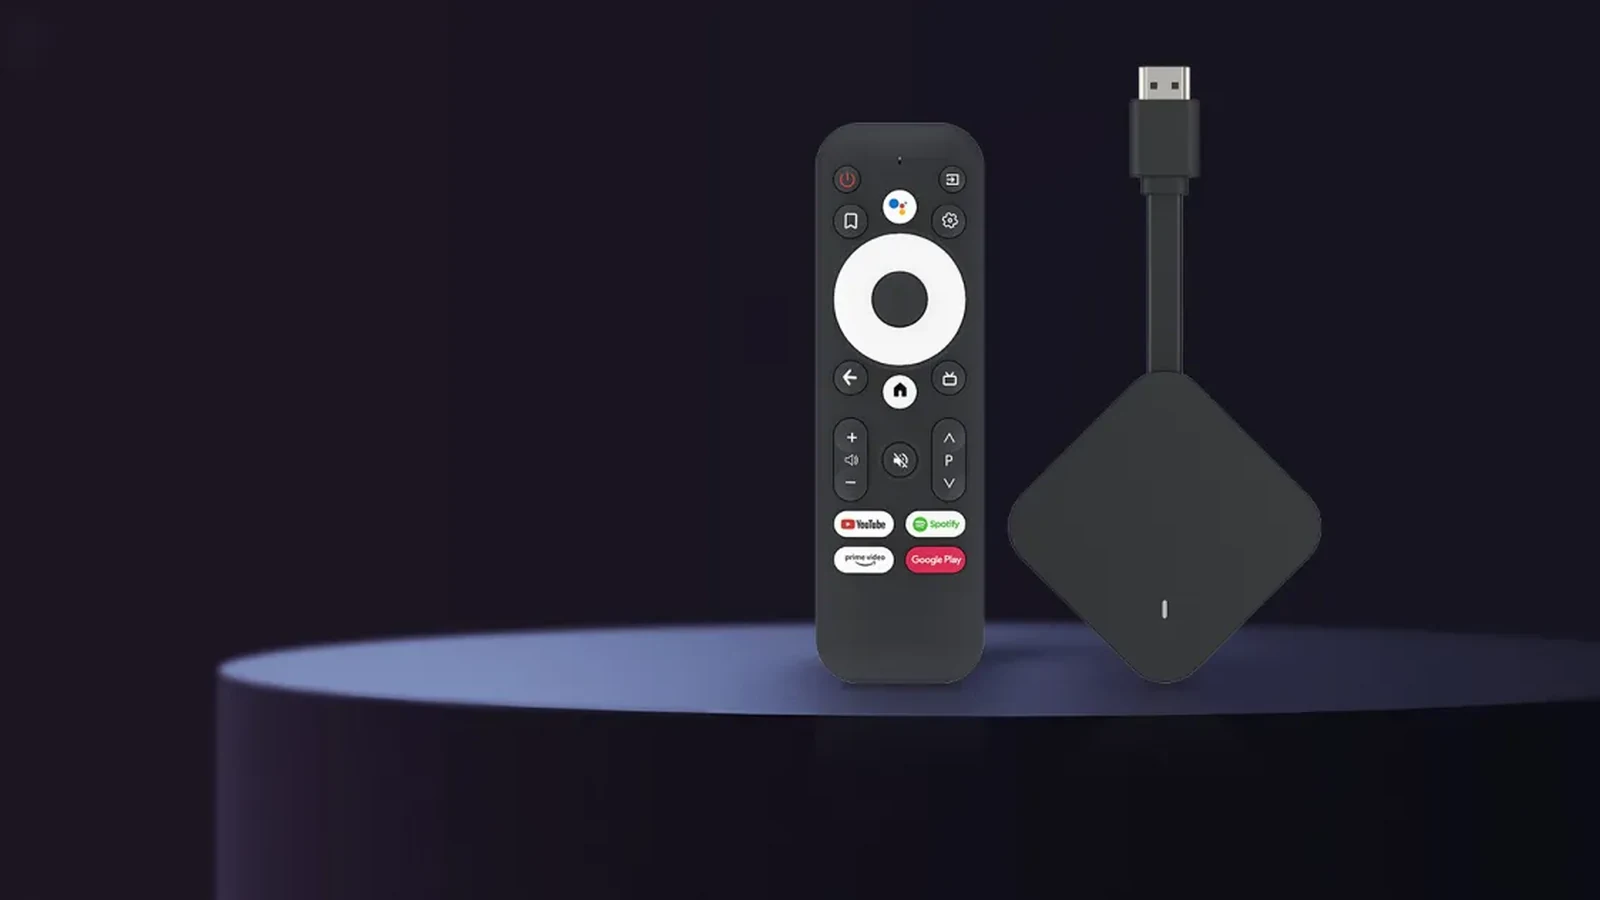
وقد تركزت هذه الإصابات بشكل أساسي على أجهزة التلفاز الذكية وأجهزة البث، إضافة إلى مجموعة واسعة من الأجهزة المتصلة الأخرى التي تعتمد على نظام التشغيل الشهير، مما أثار تساؤلات عديدة حول إجراءات الرقابة والفحص المتبعة مع الشركاء المصنعين.
هوية الشركة المصنعة والإجراءات العقابية
أعلنت غوغل بشكل قاطع أنها قطعت كافة روابطها التجارية مع الجهة المسؤولة عن هذا الاختراق، وهي شركة Videostrong Technology Co. التي مقرها مدينة شينزين الصينية، بعد ثبوت تورطها المباشر في هندسة هذا الباب الخلفي.
وشملت العقوبات التي فرضتها عملاق التكنولوجيا حظر الشركة نهائياً من بناء أو بيع أي أجهزة معتمدة تعمل بنظام أندرويد، فضلاً عن منعها من توريد أي برمجيات مخصصة لهذه الأنظمة مستقبلاً، في محاولة لردع أي ممارسات مشابهة قد تهدد النظام البيئي للشركة.
كما أشارت التقارير إلى أن غوغل قامت بالفعل بتعديل وتطوير عمليات مراجعة واعتماد المصنعين والأجهزة لضمان عدم تكرار مثل هذه الثغرات المصنعية المتعمدة في المستقبل القريب.
طبيعة الأنشطة الضارة والمكاسب المالية
بحسب المعطيات التي كشفت عنها التحقيقات، فإن هذا الباب الخلفي وشبكة الروبوتات تم تطويرهما وتشغيلهما بشكل متعمد وممنهج لأغراض تحقيق مكاسب مالية بحتة على حساب مستخدمي الأجهزة المتضررة.
وقد استغلت الشركة المصنعة هذا الوصول غير المشروع عبر بيع صلاحيات الوصول لجهات إجرامية تابعة لها، والتي قامت بدورها بتحميل وحدات برمجية خبيثة ثانوية على الأجهزة المخترقة لتنفيذ أنشطة غير قانونية.
ومن بين أبرز الأنشطة الضارة التي رصدتها الفرق الأمنية: تنفيذ عمليات احتيال إعلاني واسعة النطاق، والانضمام الصامت للأجهزة المتضررة إلى شبكات وكلاء سكنية، فضلاً عن جمع البيانات واستخراجها وتوجيه حركة مرور شبكية غير مصرح بها.
نطاق الإصابة وتنوع الأجهزة المتضررة
لم يقتصر هذا الاختراق الأمني الخطير على طراز واحد أو علامة تجارية مفردة، بل امتد ليلحق بأجهزة متعددة ومختلفة على مدار عدة سنوات، مما يبرز حجم التحدي التقني الذي واجهته فرق الأمن السيبراني أثناء رصد وتتبع هذه التهديدات.
وعلى الرغم من أن الغالبية العظمى من الأجهزة المصابة كانت عبارة عن صناديق بث تلفزيوني تعمل بنظام أندرويد تي في، إلا أن شبكة الروبوتات طالت أيضاً أنواعاً أخرى من الأجهزة الذكية المرتبطة بإنترنت الأشياء.
وشملت قائمة الأجهزة المخترقة معدات رعاية صحية عن بُعد، وآلات كاريوكي رقمية، إضافة إلى شاشات العرض الرقمية الإعلانية، مما يعكس الشمولية الكبيرة التي اتسمت بها خطة الاختراق المصنعي.
تقنيات التخفي وعمليات التفكيك الأمني
لجأت الجهة المسؤولة عن البرمجيات الخبيثة إلى استخدام تقنيات تعمية متقدمة لتثبيت البرمجيات الضارة على أجهزة المستخدمين فور تشغيلها للمرة الأولى بعد إخراجها من العلبة، مما صعب اكتشافها مبدئياً.
وعلى الصعيد التقني، نجحت غوغل في تفكيك الباب الخلفي بشكل نهائي، واتخذت خطوات جادة لتعطيل نطاقات القيادة والتحكم المرتبطة بالوحدات التابعة للشركاء الإجراميين.
ونظراً لاعتماد تلك الجهات على قنوات توزيع متعددة، فإن الإجراءات الأمنية المتخذة ساهمت بشكل فعال في قطع الوصول عن ملايين الأجهزة الأخرى الإضافية التي كانت معرضة للخطر، مما يعزز من أمان المنظومة الرقمية ككل.
المصادر
- The VergeOne of Google’s Android partners turned 1.3 million set-top boxes into a botnet
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
قمر غوغل الاصطناعي يبعث أول استجابة ذكية من الفضاء
نجح قمر مشروع سونكاتشر التابع لغوغل في تشغيل وحدات المعالجة وتوليد قصيدة هايكو من الفضاء، في خطوة تمهيدية لبناء مراكز بيانات ذكية في المدار.
أندرويد 17 يطلق ميزة Motion Assist للتخفيف من دوار الحركة
تتيح ميزة Motion Assist الجديدة في أندرويد 17 عرض أشكال متحركة على حواف الشاشة لمساعدة الركاب على التغلب على دوار الحركة أثناء السفر في السيارات.
أندرويد CLI يضيف بث الأجهزة الحقيقية ومهارات الذكاء الاصطناعي
أطلقت غوغل تحديثات لأداة Android CLI تتيح للوكلاء الذكيين الوصول إلى أجهزة حقيقية عن بُعد عبر بث آمن، مع إطلاق أكثر من 20 مهارة برمجية متخصصة لدعم تطوير تطبيقات أندرويد وWear OS بكفاءة.
موزيلا تطالب هيئة المنافسة البريطانية بإتاحة خيارات المتصفحات
تدعو موزيلا هيئة المنافسة والمتاجر البريطانية CMA لإطلاق شاشات اختيار المتصفحات بجانب خيارات البحث لضمان حرية المستخدمين على الهواتف الذكية.