أمازون تتيح مشاركة عناقيد GPU بين الفرق مع عزل كامل وعدالة في الموارد
تواجه المؤسسات تحديات كبيرة في إدارة الموارد الحاسوبية المكلفة لفرق الذكاء الاصطناعي المختلفة، وتقدم أمازون حلاً موحداً يجمع بين الأمان والكفاءة التشغيلية.
 رضوان عبدالهاديمحرر وكاتب تقني
التحدي في إدارة الموارد المشتركة
تحتاج فرق البيانات والذكاء الاصطناعي داخل المؤسسات بشكل متزايد إلى الوصول المشترك إلى عناقيد وحدات معالجة الرسوميات (GPU) المكلفة لدعم عمليات توليد النماذج. قد تجد مؤسسة واحدة نفسها تدير فريقاً لتدريب النماذج اللغوية الكبيرة، وآخر للاستدلال على الرؤية الحاسوبية، وثالثاً للتجارب البحثية، وكلها تتطلب الوصول إلى نفس البنية التحتية. غياب المعمارية متعددة المستأجرين (Multi-tenant) المصممة جيداً يؤدي إلى استهلاك غير منضبط للموارد، وضعف العزل بين الفرق، وعجز عن إسناد التكاليف بدقة، مما يزيد العبء الإداري ويبطئ وتيرة الابتكار. ويمكن الرجوع إلى AWS Machine Learning Blog للاطلاع على التفاصيل الأصلية للمصدر.
حل أمازون ويب: SageMaker HyperPod
تقدم أمازون ويب خدمة SageMaker HyperPod المصممة خصيصاً لتبسيط إدارة عناقيد الحوسبة الكبيرة لأحمال الذكاء الاصطناعي التوليدي. توفر هذه الخدمة عناقيد مرنة ومحسنة يتم تنسيقها عبر Amazon Elastic Kubernetes Service (EKS) أو Slurm، مما يتيح تنفيذ التدريب الموزع، والتطوير التفاعلي، والاستدلال على نطاق واسع. كما تتولى الخدمة تلقائياً مراقبة صحة العقد، واستعادة الأعطال، وإدارة دورة حياة العنقود، مما يحرر الفرق التقنية من المهام التشغيلية الروتينية.
المصادقة المركزية عبر IAM Identity Center
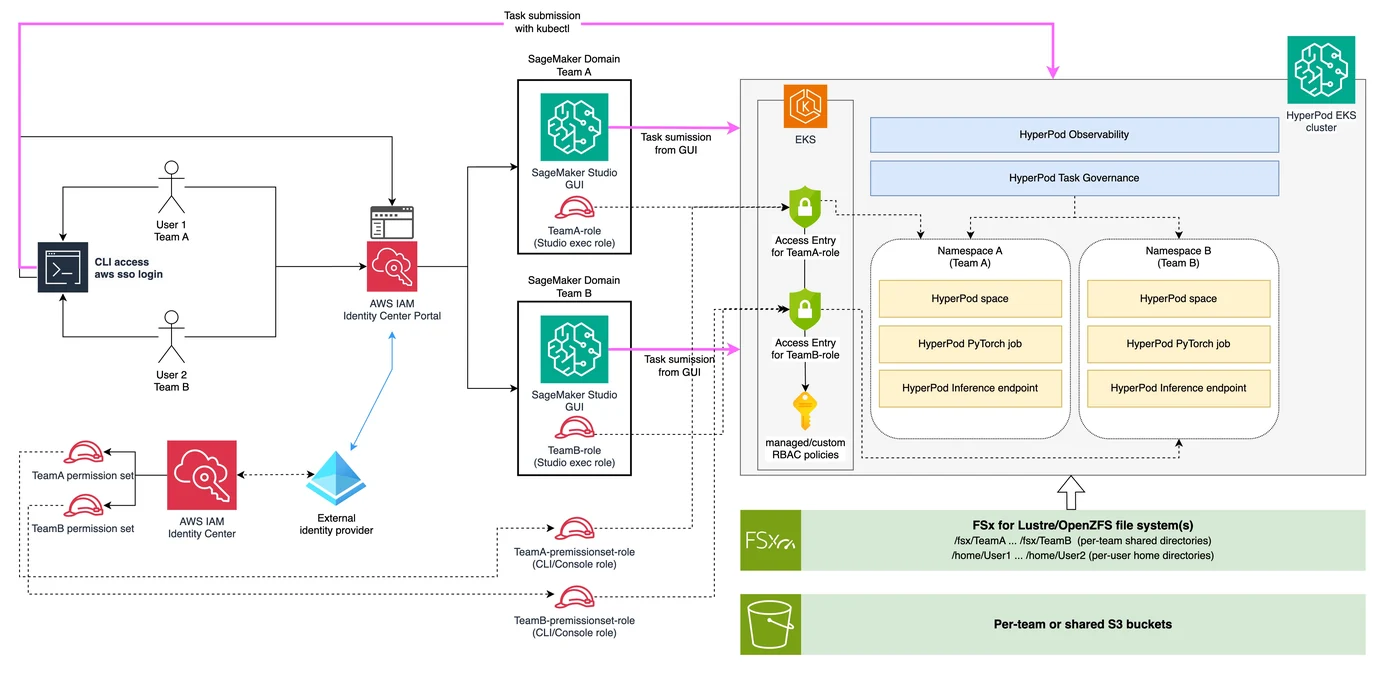
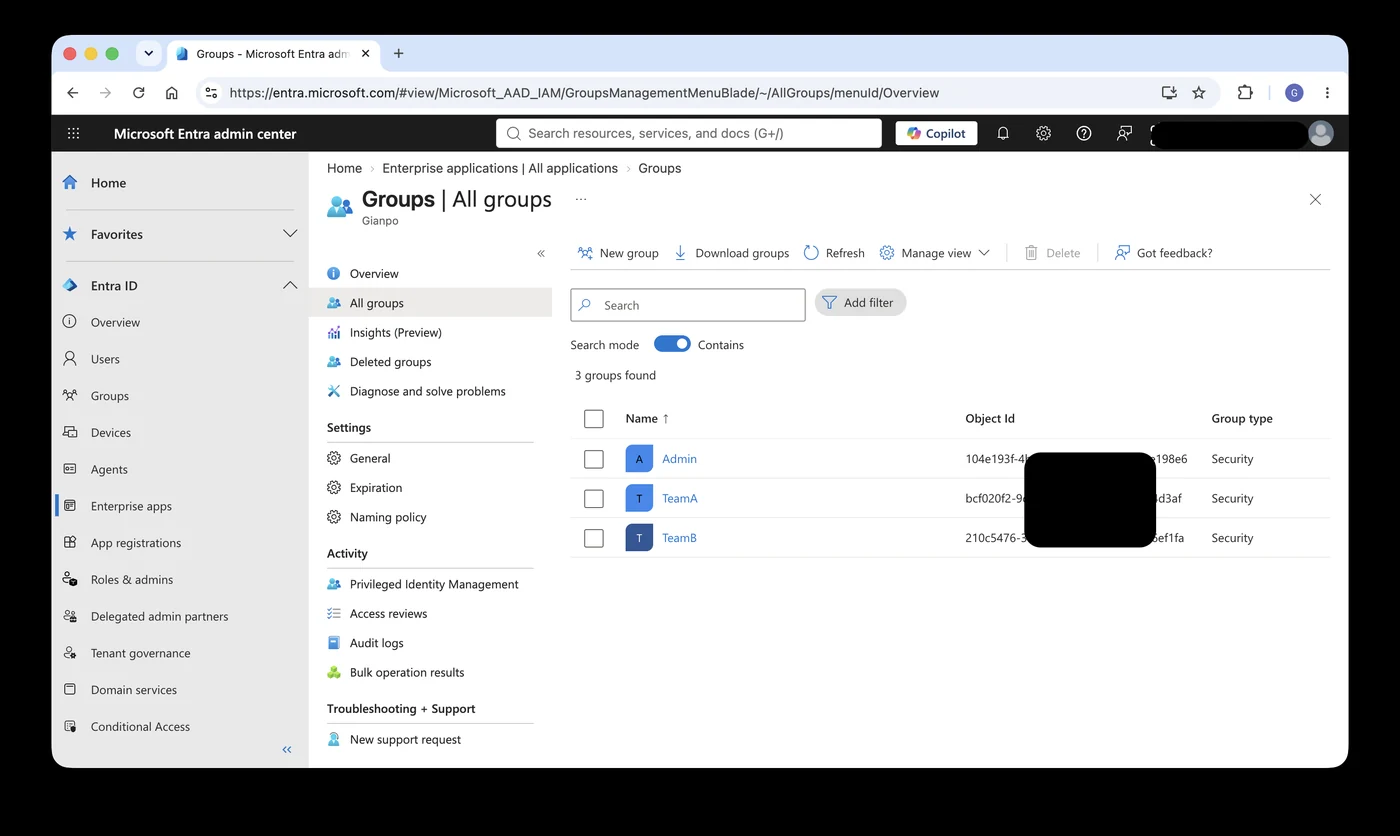
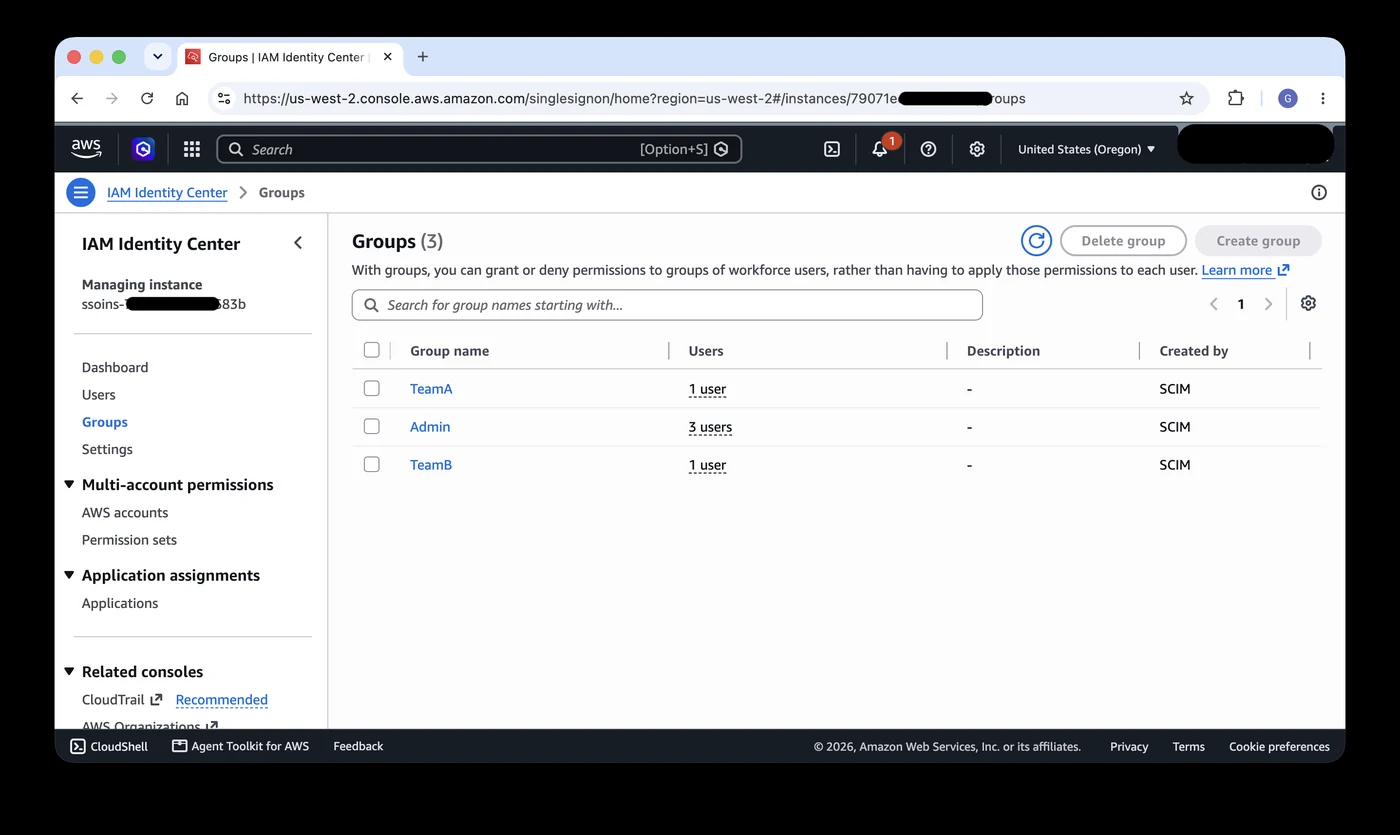
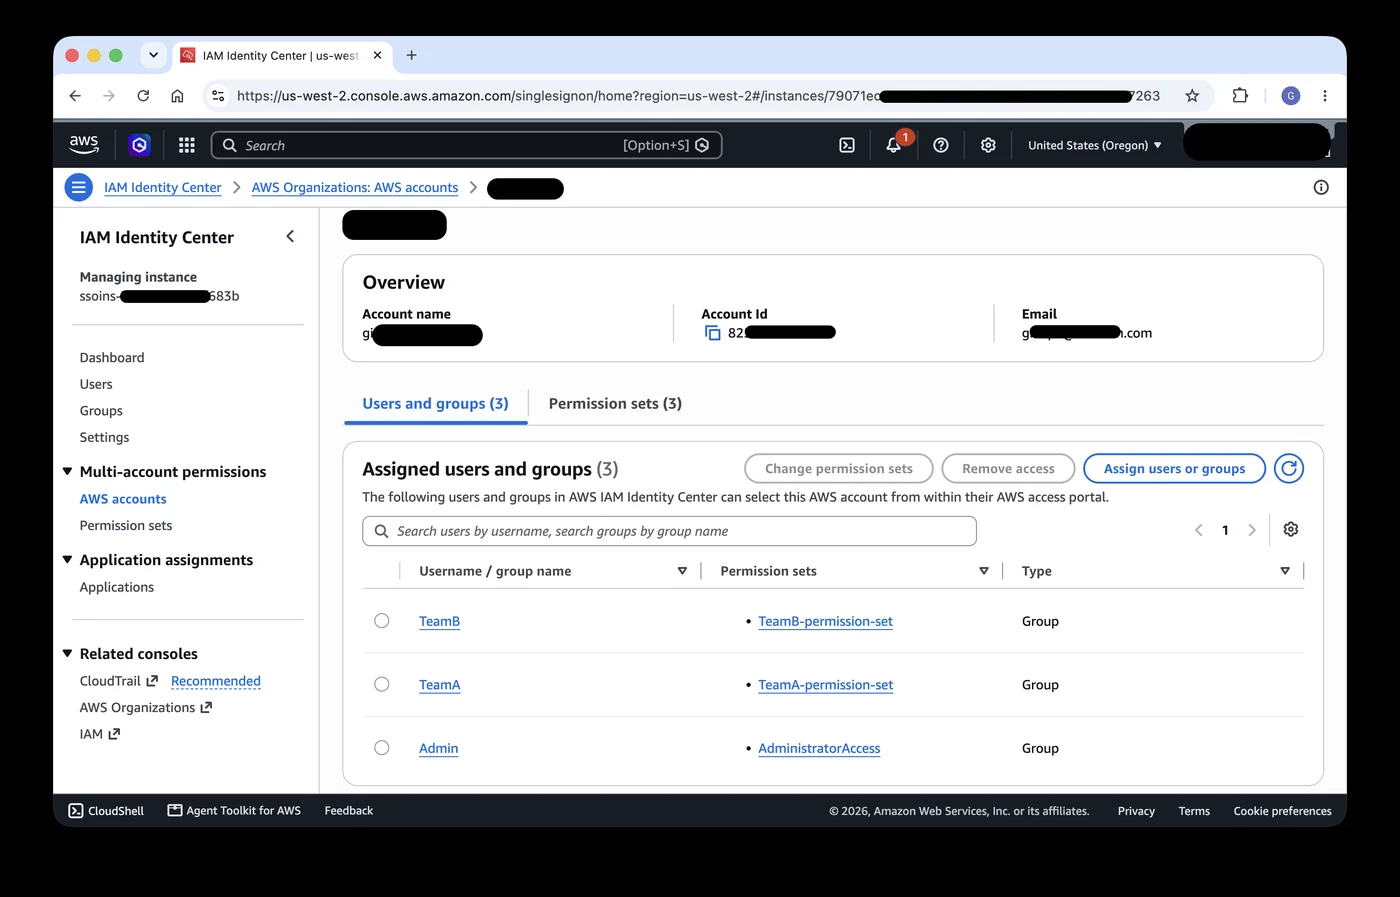
تقوم المعمارية المرجعية على استخدام AWS IAM Identity Center كطبقة مصادقة مركزية. يتيح هذا النظام إدارة هويات الموظفين عبر حسابات وتطبيقات أمازون ويب من مكان واحد، بدلاً من الحفاظ على قواعد بيانات مستخدمين منفصلة لكل خدمة. يدعم النظام الفيدرالية (Federation) مع مزودي الهوية الخارجيين الشائعة مثل Microsoft Entra ID أو Okta، مما يسمح للمؤسسات بإعادة استخدام بنيتها التحتية للهوية الحالية دون تكرار الجهود. يوفر Identity Center أيضاً إدارة موحدة لعضويات المجموعات، مما يضمن أن كل مستخدم يحصل على الصلاحيات المناسبة بناءً على دوره في الفريق.
العزل المنطقي عبر النطاقات والمجالات
لضمان استقلالية العمليات، تعتمد المعمارية على تخصيص نطاقات Kubernetes (Namespaces) لكل فريق. يعمل كل نطاق كحدود أمنية ومنطقية تمنع فرق العمل من الوصول إلى موارد بعضها البعض. بالإضافة إلى ذلك، يتم إنشاء مجالات SageMaker AI (Domains) مخصصة لكل فريق، توفر واجهة مستخدم مخصصة (SageMaker Studio) وأدوار تنفيذ (Execution Roles) محددة. هذا التصميم يضمن أن كل فريق يعمل في مساحة معزولة تماماً، حيث لا يمكن للمستخدمين التفاعل إلا مع الموارد الموجودة في نطاقهم المخصص، سواء عبر واجهة المستخدم الرسومية أو عبر سطر الأوامر (CLI).
العدالة في توزيع الموارد
من أكبر التحديات في مشاركة العناقيد هو منع استنزاف الموارد من قبل فريق واحد على حساب الآخرين. تحل هذه المشكلة عبر ميزة HyperPod Task Governance، التي تتيح إدارة حصص الحوسبة (Compute Quotas) وتحديد أولويات الجدولة. تسمح هذه الميزة للمديرين بتوزيع الموارد الحاسوبية بشكل عادل بين الفرق، مما يضمن أن أحمال العمل الحرجة أو ذات الأولوية العالية تحصل على الموارد اللازمة دون تعطيل عمليات الفرق الأخرى. هذا يخلق بيئة عمل متوازنة حيث يمكن لجميع الفرق المضي قدماً في مشاريعهم دون تعارض على الموارد.
تتبع التكاليف والمخزنات
تدعم المعمارية أيضاً الشفافية المالية من خلال تخصيص التكاليف على مستوى النطاق (Namespace-level cost allocation). هذا يتيح للمؤسسات إجراء عمليات محاسبة عكسية (Chargeback) دقيقة، حيث يمكن إسناد تكاليف استخدام GPU إلى الفريق الذي استهلكها فعلياً. من ناحية التخزين، توفر البنية طبقتين: نظام ملفات POSIX متوافق (مثل Amazon FSx for Lustre) مع مجلدات مشتركة لكل فريق ومجلدات شخصية للمستخدمين، بالإضافة إلى دلاء Amazon S3 مخصصة أو مشتركة لإدارة التخزين الكائني، وتخضع جميعها لسياسات IAM الخاصة بدور التنفيذ التابع للفريق.
المصادر
- AWS Machine Learning BlogShare GPU clusters across teams with isolation and fairness using Amazon SageMaker HyperPod
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
أمازون تطلق SageMaker HyperPod Inference Gateway لتعزيز كفاءة الذكاء الاصطناعي
أطلقت أمازون AWS بوابة SageMaker HyperPod Inference Gateway لترشيد استهلاك وحدات معالجة الرسوميات وتقليل زمن استجابة نماذج اللغة الضخمة في بيئات Kubernetes.
إدارة مساحات SageMaker HyperPod مباشرة من SageMaker Studio
أعلنت AWS عن إمكانية إنشاء وإدارة مساحات Amazon SageMaker Spaces على مجموعات HyperPod EKS مباشرة من واجهة SageMaker Studio.
إنTEL تكشف عن خدمات استنتاج مصغّرة لتسريع نماذج الذكاء الاصطناعي
أعلنت إنTEL عن خدمات استنتاج مصغّرة تتيح تشغيل نماذج اللغة الكبيرة بكفاءة عالية على معالجات Xeon الحالية، مما يلغي الحاجة إلى أسابيع من الضبط اليدوي المعقد.
AWS تطلق حاويات Ray LLM لدعم استنتاج LLM متعدد العقد
تتيح AWS عبر حاويات Ray LLM الجديدة نشر نماذج اللغة الكبيرة على عقد GPU متعددة في Amazon EKS، مع فصل مراحل المعالجة لتحسين الأداء وتبسيط الإعداد.