Criminal IP تطلق AITEM لتحويل إدارة سطح الهجوم إلى استجابة ذكية
أعلنت شركة Criminal IP عن إطلاق AITEM، وهو نهج جديد يهدف إلى تجاوز حدود إدارة سطح الهجوم التقليدية من خلال دمج الذكاء الاصطناعي مع الاستخبارات السيبرانية.
 رضوان عبدالهاديمحرر وكاتب تقني
من مجرد رؤية إلى إجراء فعلي
أعلنت شركة Criminal IP، التابعة لمنصة الاستخبارات السيبرانية AI SPERA، عن إطلاق تقنية جديدة تحمل اسم AITEM (إدارة تعرض التهديدات المدعومة بالذكاء الاصطناعي). وتأتي هذه الخطوة في إطار مشاركة الشركة في مؤتمر GovWare 2026 المقام في سنغافورة، حيث تسعى إلى إعادة تعريف مفهوم إدارة سطح الهجوم (ASM). يرى القائمون على الشركة أن الأدوات التقليدية، رغم أهميتها في اكتشاف الأصول المعروضة على الإنترنت مثل الخوادم وعناوين IP، لم تعد كافية لمواكبة حجم التهديدات الحالية. فبينما توفر هذه الأدوات رؤية واسعة، فإن التحدي الحقيقي يكمن في القدرة على تحويل هذه الرؤية إلى إجراءات عملية وسريعة. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
الفجوة بين الكشف والاستجابة
أكد بيونغ تاك كانغ، الرئيس التنفيذي لشركة AI SPERA، أن رؤية التهديد والاستجابة له يمثلان تحديين مختلفين تماماً. وأوضح أن بناء عالم سيبراني أكثر أماناً يتطلب تحولاً جذرياً من مجرد توفير الرؤية إلى اتخاذ الإجراءات. وأشار إلى أن المؤسسات اليوم تمتلك مستوى غير مسبوق من الشفافية حول أصولها، لكنها لا تزال تكافح لتحديد أولويات المخاطر والاستجابة لها بفعالية. مع انخفاض حواجز دخول المهاجمين بفضل الذكاء الاصطناعي، أصبحت سرعة الاستجابة هي العامل الحاسم، حيث يمكن للمهاجمين تحديد الأهداف المعروضة ومهاجمتها بسرعة أكبر من أي وقت مضى.
نطاق أوسع لإدارة المخاطر
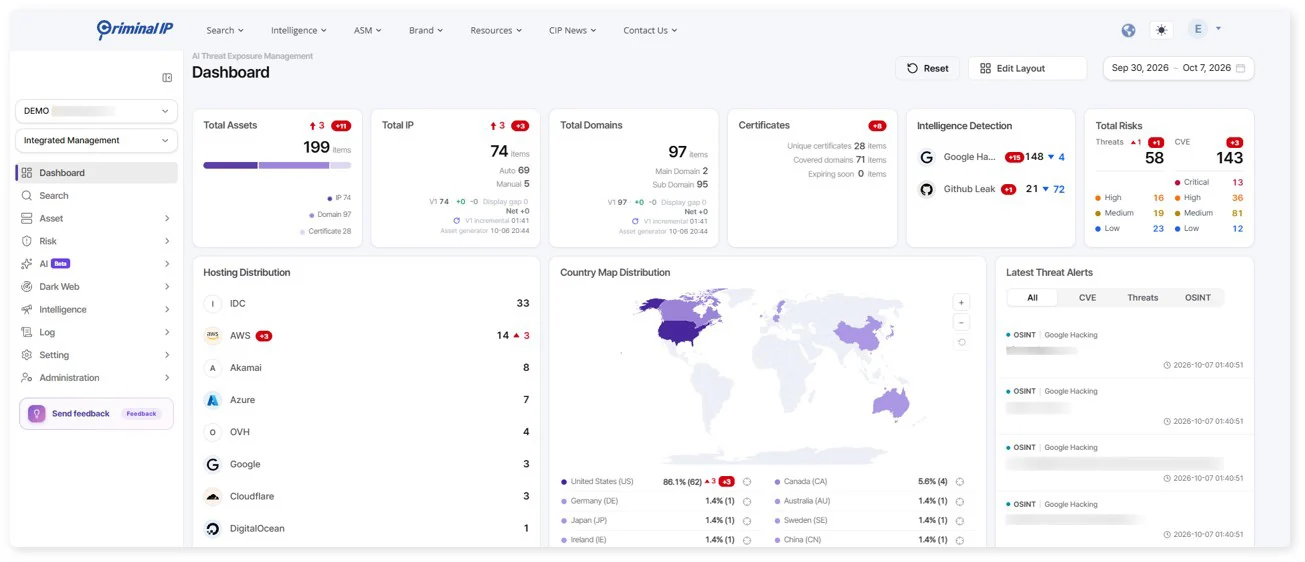
يتميز حل AITEM بتوسيع نطاق إدارة سطح الهجوم التقليدي ليتجاوز مجرد جرد الأصول الخارجية. ويعتمد الحل على استخبارات التهديدات التي توفرها Criminal IP لدمج بيانات متعددة المصادر، بما في ذلك الأصول الخارجية، معلومات الاستخبارات مفتوحة المصدر (OSINT)، بيانات الويب المظلم، البنية التحتية الداخلية، والبيانات المسربة. الهدف من هذا الدمج هو تقديم صورة شاملة عن تعرض المؤسسة للتهديدات، بدلاً من الاكتفاء بقوائم الأصول المعزولة. كما يهدف النظام إلى ربط النتائج المجزأة بالسياق اللازم لفريق الأمن، مما يتيح لهم التحقيق وتحديد الأولويات والاستجابة بشكل متكامل.
آلية عمل AITEM في أربع مراحل
يعمل نظام AITEM من خلال تطبيق الذكاء الاصطناعي عبر أربع مراحل رئيسية لإدارة التعرض. المرحلة الأولى هي الكشف، حيث يتم ربط التهديدات والثغرات الناشئة بالأصول الفعلية الموجودة في بيئة المؤسسة. تليها مرحلة التحقيق، التي تتيح للفرق الأمنية استخدام اللغة الطبيعية لاستكشاف الأصول والثغرات مع تجميع السياق relevant في مكان واحد. ثم تأتي مرحلة تحديد الأولوية، التي تعتمد على معايير مخاطر محددة من قبل المؤسسة ونشاط المهاجمين الفعلي، بدلاً من الاعتماد على درجات المخاطر العامة من الموردين. وأخيراً، مرحلة الأتمتة، التي تحول النتائج ذات الأولوية إلى تنبيهات وأوامر عمل موجهة للفرق المختصة، مما يسرع الانتقال من مرحلة الكشف إلى الاستجابة.
سياق استخباراتي غني
يتم بناء AITEM على أساس استخبارات التهديدات الخاصة بـ Criminal IP، مما يضيف سياقاً واقعياً لإدارة التعرض يتجاوز مجرد بيانات الثغرات. يجمع النظام بين البيانات المفتوحة، خدمات الخدمات المعروضة، البنية التحتية المتصلة، تاريخ سوء الاستخدام، ونشاط الماسحات الضوئية، بالإضافة إلى إسناد التهديدات والبنية التحتية الخبيثة. هذا التكامل يساعد فرق الأمن على فهم ليس فقط ما هو معرض للخطر، بل أيضاً ما يحدث حول هذا التعرض ولماذا هو مهم. وتؤكد الشركة أن هذا النهج يهدف إلى تمكين فرق الأمن من التركيز على التعرضات الأكثر أهمية والاستجابة لها في الوقت الفعلي، مما يحول الرؤى إلى إجراءات ذات معنى.
الاستجابة في مؤتمر GovWare 2026
في إطار مشاركتها في مؤتمر GovWare 2026، سيقدم الرئيس التنفيذي بيونغ تاك كانغ جلسة بعنوان "من الرؤية إلى صيد التهديدات: دراسة حالة لإدارة سطح الهجوم المدعومة بالذكاء الاصطناعي". ستستعرض الجلسة أمثلة واقعية حول كيفية دعم استخبارات التهديدات والرؤية الأمنية لعمليات أمنية أكثر فعالية وسرعة. وتعكس هذه المبادرة اتجاهاً أوسع في صناعة الأمن السيبراني العالمية، حيث شهدت مؤتمرات مثل RSAC 2026 تركيزاً كبيراً على الذكاء الاصطناعي الوكيل (Agentic AI) والذكاء الاصطناعي في مراكز العمليات الأمنية (AI SOC). ويؤكد كانغ أن المنافسة في مجال إدارة سطح الهجوم لم تعد تعتمد على عدد الأصول المكتشفة، بل على القدرة على العمل بسرعة والاستجابة بفعالية، مع تركيز الذكاء الاصطناعي على الأعمال التحليلية المتكررة والبشر على اتخاذ القرار.
المصادر
- BleepingComputerCriminal IP Introduces AITEM as the Next Evolution of Attack Surface Management
تابع التسلسل الزمني
أخبار مرتبطة
كلاودفلير تطلق منصة Zero Wire لتحليل الثغرات الحرجة
أطلقت كلاودفلير منصة Zero Wire الاستخباراتية العامة على Cloudflare Radar لتبسيط تحليل الثغرات الأمنية الحرجة وتقديم خطوات المعالجة بوضوح.
جوجل تطلق نموذج الذكاء الاصطناعي جيميني 4 كربون للأمن السيبراني
أعلنت جوجل عن نموذج الذكاء الاصطناعي المتطور جيميني 4 كربون المتخصص في كشف الثغرات واستغلالها وإصلاحها متفوقاً على منافسيه.
مايكروسوفت تطلق كشف التصيد المدعوم بالذكاء الاصطناعي في تيمز
تعتزم شركة مايكروسوفت طرح ميزة جديدة لكشف التصيد الاحتيالي المدعوم بالذكاء الاصطناعي في تطبيق مايكروسوفت تيمز خلال نوفمبر القادم لتعزيز الأمان.
OpenAI تطلق 722 مخطوطة رياضية تثير جدلاً واسعاً بين الخبراء
أثارت مشاركة OpenAI لـ722 مخطوطة رياضية موجة من القلق في الأوساط الأكاديمية، حيث يحذر خبراء من مخاطر مشاركة الأبحاث مع نماذج الذكاء الاصطناعي الكبيرة.