كلاودفلير تطلق منصة Zero Wire لتحليل الثغرات الحرجة
أعلنت منصة كلاودفلير عن إطلاق خدمة Zero Wire الجديدة والمصممة لمساعدة فرق الأمن السيبراني على فهم الثغرات الحرجة والتعامل معها بكفاءة أكبر.
 رضوان عبدالهاديمحرر وكاتب تقني
تحديات اكتشاف الثغرات العصرية
تواجه فرق الأمن السيبراني ضغوطاً متزايدة نتيجة لارتفاع حجم وسرعة اكتشاف الثغرات الأمنية الحرجة، حيث يساهم الذكاء الاصطناعي في تحليل قواعد الكشف البرمجية الكبيرة والكشف عن عيوب عميقة ظلت خفية لسنوات. وفي ظل تكرار إعلانات الثغرات، تجد المؤسسات نفسها مضطرة لمقارنة التوجيهات المعقدة والإجابة عن تساؤلات ملحة حول مدى تأثر بنيتها التحتية والخطوات الواجب اتخاذها لحمايتها.
لمواجهة هذه التعقيدات، كشفت شركة Cloudflare Blog عن إطلاق خدمة استخباراتية جديدة تهدف إلى تبسيط متابعة التطورات الأمنية الخطيرة ومنح فرق العمل القدرة على تقييم المخاطر بسرعة واتخاذ قرارات واضحة.
ما هي منصة Zero Wire؟
تستقر منصة Zero Wire ضمن قسم الأمان في منصة التحليلات والمراقبة الشهيرة، حيث تعمل كخدمة إخبارية استخباراتية تركز على الثغرات الحرجة في البرمجيات المرتبطة بشبكة الإنترنت، وتحديداً تطبيقات الويب وبيئات التشغيل والمكتبات التابعة لها، إضافة إلى الخدمات المكشوفة التي يمكن لتقنيات الوكيل المساعد الإسهام في حمايتها والتخفيف من آثارها.
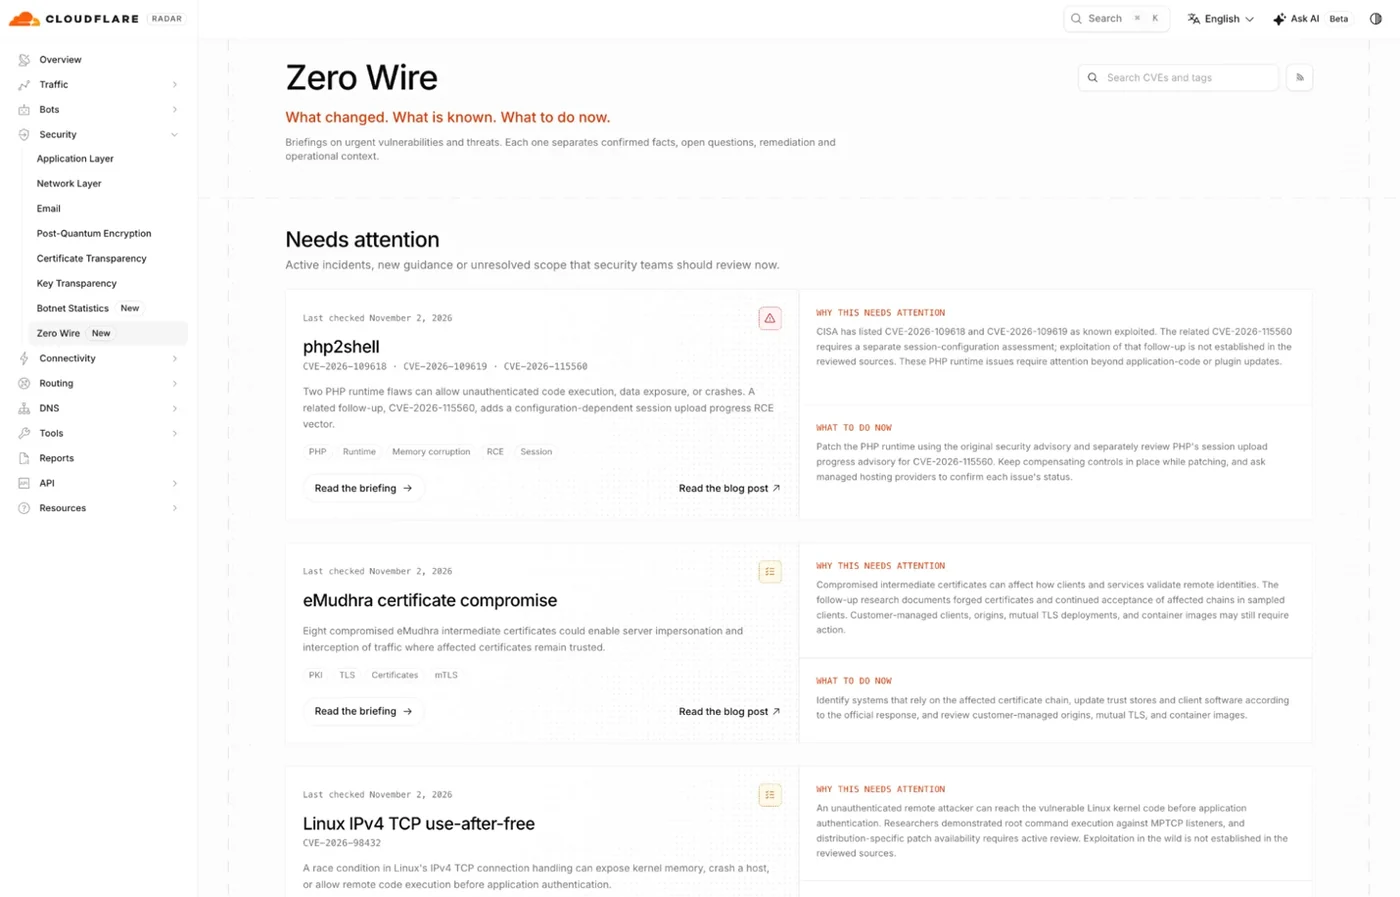
تقدم المنصة معلوماتها في قالب بطاقة فهرسة بسيطة تبتعد عن التعقيد المبالغ فيه، لتمكين مسؤولي أمن المعلومات والمهندسين من استيعاب المشكلة بسرعة والوصول إلى الإرشادات التقنية اللازمة للتحقيق والمعالجة دون إهدار الوقت في تتبع مصادر متناثرة.
تصميم الإحاطات وأدوات التقييم الذكي
تحتوي كل إحاطة على شرح بلغة واضحة لطبيعة الثغرة، وتحديد الفرق المطالبة بالتحقيق، والإجراءات الموصى بها، مع روابط مباشرة تدعم الأدلة وتوجيهات الشركات الموردة. ولا تقتصر الخدمة على عملاء الشركة فحسب، بل تقدم فائدة واسعة النطاق لمختلف المؤسسات المهتمة بحماية بنيتها التحتية من المخاطر المستجدة.
إلى جانب ذلك، توفر المنصة رسائل محفزة جاهزة للاستخدام مع الوكلاء المعتمدين على تقنيات الذكاء الاصطناعي لتقييم تأثير الثغرات على الأصول الرقمية للمؤسسة، مع التركيز على جلب الأدلة لكل أصول على حدة وتحديد الثغرات غير المعروفة والخطوات اللاحقة بدقة.
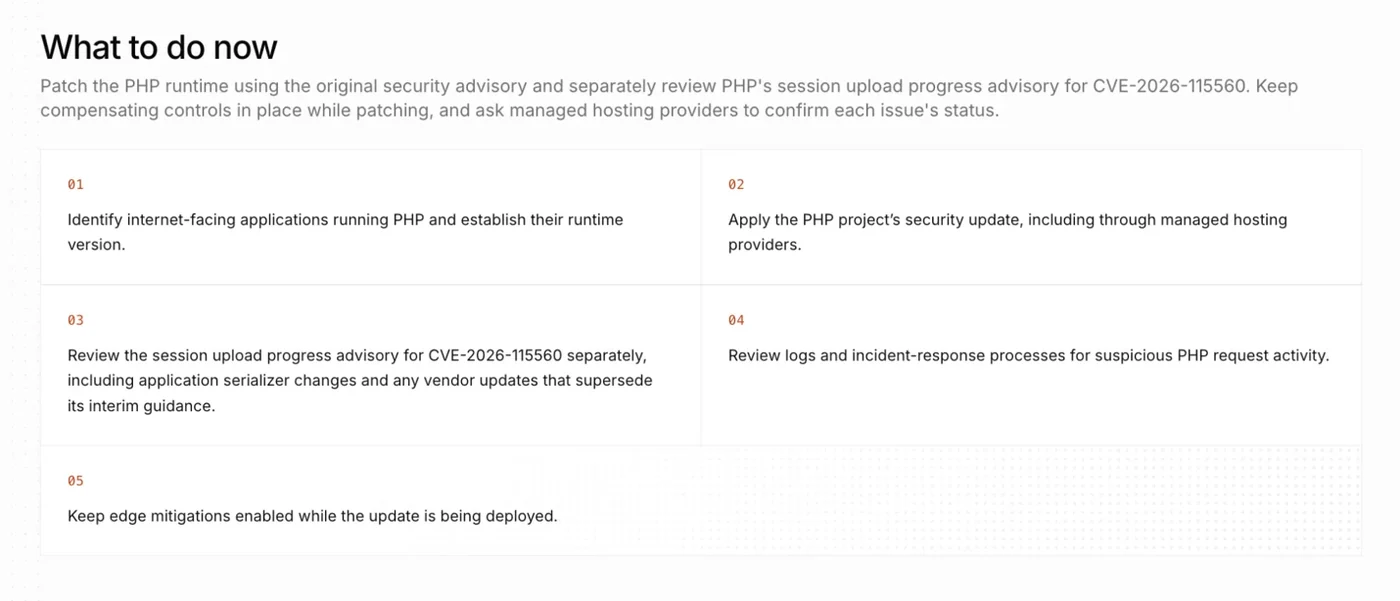
تصنيف الإحاطات وحالة المعالجة
تعتمد الصفحة الرئيسية للمنصة على تصنيف الإحاطات ضمن قسمين رئيسيين؛ الأول يحمل عنوان تتطلب اهتماماً وتضم المشكلات التي تستدعي تقييماً أو إجراءً فورياً وتلك التي تشهد استغلالاً معروفاً، بينما يختص القسم الثاني بالمراجع للحفاظ على الإحاطات متاحة بعد استقرار الإرشادات الخاصة بها.
تجدر الإشارة إلى أن انتقال الإحاطة إلى قسم المراجع لا يعني بالضرورة انتهاء عمليات التحديث في كافة الأنظمة المتأثرة، فالثغرات القديمة تظل ذات أهمية للمؤسسات التي لم تكمل خطط معالجتها بالكامل، مما يتطلب متابعة الحالة وتاريخ المراجعة الأخير بدقة.
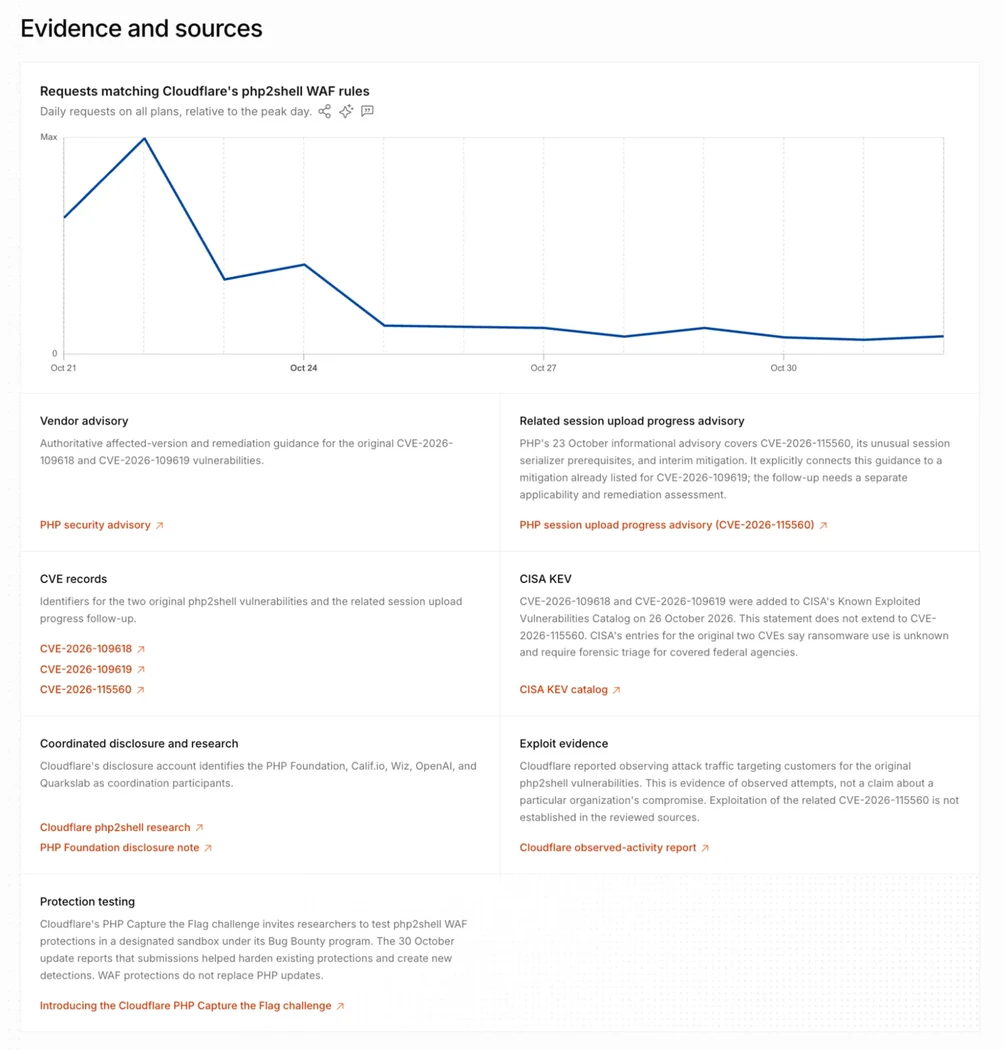
أمثلة واقعية وربط مع مصادر موثوقة
تتناول المنصة مشكلات برمجية بارزة مثل الثغرات المرتبطة ببيئات تشغيل لغة البرمجة الشهيرة، والتي تختلف عن مجرد تحديث تطبيق معين أو إضافة برمجية، مما يتطلب من الفرق تحديد مالكي الأنظمة بدقة والرجوع إلى الإرشادات الرسمية المعتمدة للحصول على تفاصيل الإصدارات المتأثرة وطرق الإصلاح السليمة.
تتكامل هذه الجهود مع مصادر خارجية معتمدة وسجلات الثغرات الأمنية المعروفة، إضافة إلى أدلة الاستغلال الموثقة مثل كتالوج الثغرات المعروفة والمستغلة الذي تصدره وكالات الأمن السيبراني العالمية، مما يمنح المدافعين رؤية متكاملة مدعومة برصد حي لتدفقات الشبكة وحركة الهجمات المحتملة.
المصادر
- Cloudflare BlogIntroducing Zero Wire, a hub for investigating critical Internet vulnerabilities
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
حماية بوابة NetScaler من الثغرات المستقبلية عبر سياسات الوصول الصارمة
بعد استغلال ثغرة CVE-2026-88771 في NetScaler، توضح Cloudflare كيف يمكن لسياسات الوصول المستقلة وواجهة WAF حماية البوابات من هجمات ما قبل تسجيل الدخول.
CISA تؤكد استغلال ثغرات PHP2Shell في هجمات نشطة
أدرجت وكالة الأمن السيبراني الأمريكية ثغرتي PHP2Shell في قائمة الاستغلال النشط، وأمرت الوكالات الفيدرالية بتطبيق التحديثات العاجلة قبل الخميس.

PHP2Shell: لماذا نطاق الضرر أهم من درجة الخطورة
بعد ثغرات PHP2Shell، يوضح تقرير أن تقليل صلاحيات الحسابات والوكلاء الذكيين يحد من أضرار الاختراق بشكل أكبر من الاعتماد على سرعة تطبيق التصحيحات.
Cloudflare تعتمد على OpenAI Daybreak لاكتشاف الثغرات الأمنية
تدمج Cloudflare نماذج OpenAI Daybreak مع بيانات الشبكة الحية لاكتشاف الثغرات الأمنية واقتراح تصحيحات فورية، مما يعزز دفاعات الحافة ويقلل زمن الاستجابة للتهديدات.