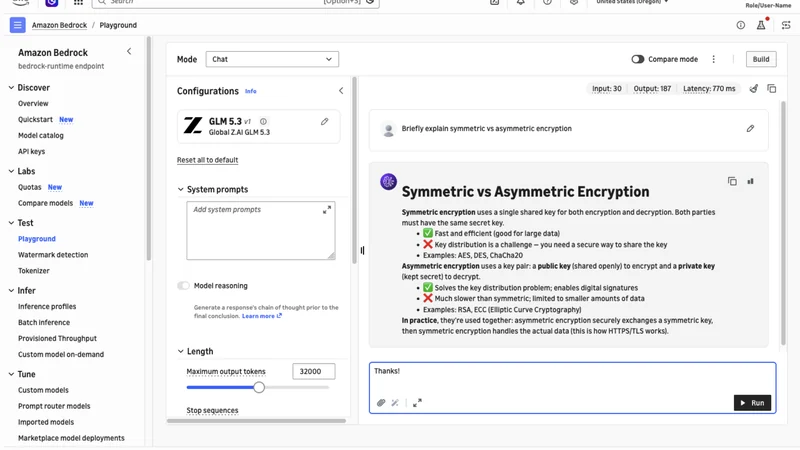
أمازون تتيح تطبيق ChatGPT على Bedrock في GovCloud للحكومات
أطلقت أمازون سحابة GovCloud دعمًا رسميًا لتطبيق ChatGPT عبر Amazon Bedrock، مما يتيح للوكالات الحكومية تنفيذ نماذج الذكاء الاصطناعي ضمن حدودها الأمنية الصارمة.
 رضوان عبدالهاديمحرر وكاتب تقني
إطلاق رسمي لخدمة الذكاء الاصطناعي في السحابة الحكومية
أعلنت أمازون عن إتاحة تطبيق ChatGPT سطح المكتب على منصة Amazon Bedrock ضمن بيئة AWS GovCloud (US). يهدف هذا التحديث إلى تلبية احتياجات المؤسسات الحكومية التي تتطلب بقاء عمليات الاستدلال على النماذج داخل حدود أمنية صارمة. يتيح هذا التكامل الوصول إلى نماذج OpenAI المتقدمة عبر مكوّنين رئيسيين: Work لتنفيذ المهام متعددة الخطوات، وCodex كوكيل برمجي متخصص في تطوير واختبار ومراجعة البرمجيات.
آلية عمل وكيل Codex وتوجيه الطلبات
يعمل وكيل Codex باستخدام نماذج GPT لتوجيه عمليات الاستدلال عبر واجهة برمجة التطبيقات (Responses API) على Amazon Bedrock. يسمح هذا التصميم للمطورين باستخدام تطبيق سطح المكتب أو سطر الأوامر (CLI) أو تكاملات بيئات التطوير مثل Visual Studio Code وJetBrains. تظل معالجة البيانات ضمن منطقة Amazon Bedrock المحددة، مما يلبي متطلبات إقامة البيانات، مع دعم خيار عدم الاحتفاظ بالبيانات (ZDR) الذي يمنع كتابة الأوامر والاستجابات في التخزين الدائم.
متطلبات الأمان والتحقق المسبق
يشترط هذا التكوين وجود حساب AWS GovCloud (US) معتمد، وهوية IAM معتمدة، وصلاحيات للوصول إلى النموذج والمنطقة والنهاية (Endpoint) المحددة. يجب على فرق الأمان مراجعة النموذج والخدمات المستخدمة ومطابقتها مع خطة الأمان الخاصة بالنظام قبل الموافقة على الاستخدام الواسع. لا يمنح استخدام GovCloud أو اتباع هذا الدليل صلاحية تلقائية للعمل، بل تبقى المسؤولية على المؤسسة لضمان امتثال تدفقات البيانات والاعتمادات.
إعدادات المصادقة وسلاسل الاعتمادات
يدعم تطبيق ChatGPT مساري مصادقة رئيسيين: مفتاح API الخاص بـ Amazon Bedrock أو سلسلة اعتمادات AWS SDK. في حالة عدم توفر رمز Bearer، يعتمد التطبيق على سلسلة الاعتمادات القياسية التي تقرأ البيانات من ملفات الإعدادات المحلية. يدعم النظام أيضًا ملفات تعريف SSO عبر AWS IAM Identity Center، مما يسمح بالحصول على اعتمادات مؤقتة دون الحاجة لتخزينها يدوياً في ملفات الاعتمادات الدائمة.
إدارة ملفات الإعدادات والسياسات
يتطلب التكوين إنشاء ملفين رئيسيين: config.toml وrequirements.toml. يعمل ملف requirements.toml كملف قواعد إداري يحدد حدود الأمان التي لا يمكن للمستخدم تجاوزها، مثل تقييد مستويات الصلاحيات أو الأدوات المسموح بها. أما ملف config.toml فيحدد كيفية تشغيل التطبيق، بما في ذلك اختيار مزود النموذج (amazon-bedrock) وتحديد النموذج والصلاحيات. يجب استبدال المعرفات الافتراضية بقيم معتمدة من المؤسسة قبل التشغيل.
التحقق من صحة النشر المحلي
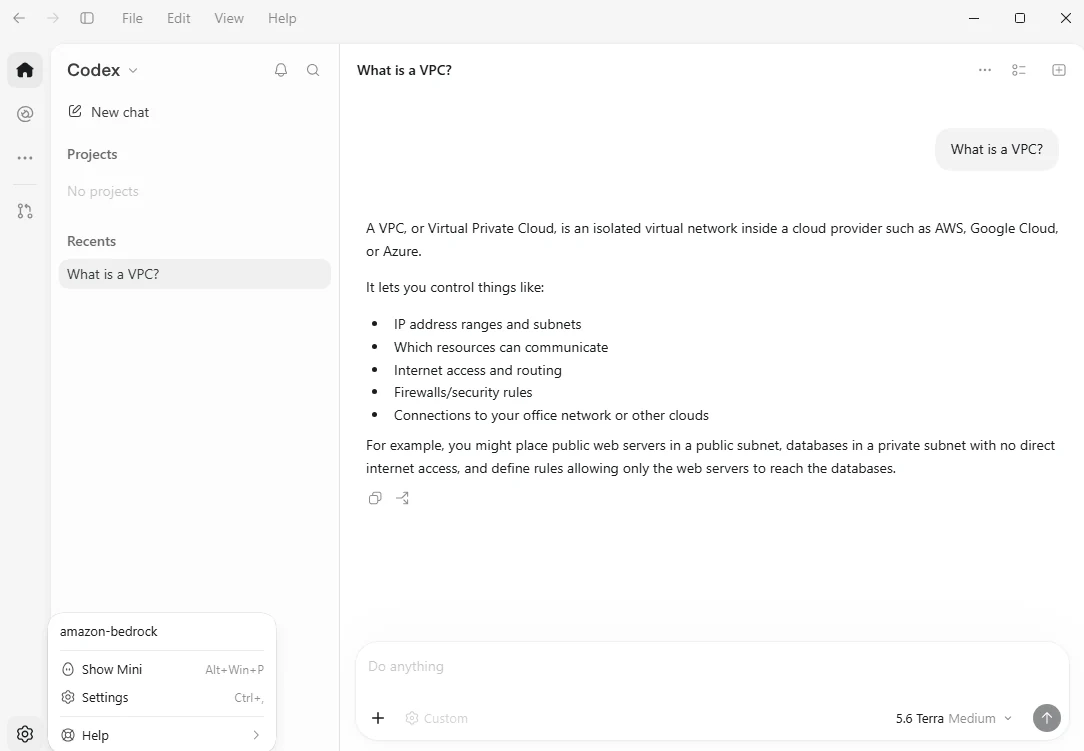
بعد تثبيت التطبيق وتجهيز ملفات الإعدادات، يجب إغلاق أي عمليات سابقة للتطبيق قبل البدء. عند التشغيل، يجب التأكد من ظهور amazon-bedrock كمزود للنماذج في واجهة المستخدم. يوفر سطر أوامر Codex تبويب /status للتحقق من حالة الاتصال وضمان توجيه الطلبات بشكل صحيح إلى النهاية المعتمدة في منطقة us-gov-west-1، مما يسمح لفريق الأمان بالاختبار والتوثيق قبل التوسع في الاستخدام.
المصادر
- AWS Machine Learning BlogConfigure the ChatGPT desktop app with Amazon Bedrock in AWS GovCloud (US)
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
GPT-6.1 Sol متاح الآن على Amazon Bedrock بتكلفة أقل
أطلقت أمازون نموذج GPT-6.1 Sol على Amazon Bedrock، ليوفر قدرات استنتاجية قوية تشبه Astra في البرمجة واستخدام الحاسوب بتكلفة أقل بكثير.
أمازون تتيح نماذج GPT-6 عبر Bedrock في خمس مناطق آسيوية
تتيح أمازون ويب سيرفيسز الوصول إلى نماذج GPT-6 من OpenAI عبر Amazon Bedrock باستخدام الاستدلال عبر المناطق، مما يوسع نطاق التغطية في سنغافورة، ماليزيا، تايلاند، إندونيسيا، وتايوان.
Stack Overflow for Agents يرفع التسجيلات 3 أضعاف عبر ChatGPT
أعلنت OpenAI أن إضافة Stack Overflow for Agents إلى ChatGPT رفعت التسجيلات ثلاثة أضعاف، وسرّعت إنشاء الوكلاء إلى عشرة أضعاف.
Z.ai تطلق نموذج GLM 5.3 على منصة Amazon Bedrock
أعلنت Z.ai عن توفر نموذج GLM 5.3 على Amazon Bedrock، وهو نموذج خبير مختلط بـ 753 مليار معامل مصمم للمهام البرمجية والوكيلة طويلة الأمد.