اختراق مفاتيح UpdraftCentral يهدد 400 ألف موقع ووردبريس
أعلن فريق TeamUpdraft عن اختراق لخدماته السحابية، مما أدى إلى تسريب مفاتيح اتصال حساسة استُخدمت لاحقاً لزرع برمجيات خبيثة في مواقع ووردبريس حول العالم.
 رضوان عبدالهاديمحرر وكاتب تقني
تفاصيل الاختراق الأولي
أعلن فريق TeamUpdraft، المطور لإضافات النسخ الاحتياطي والأمان الشائعة في ووردبريس، عن اكتشافه وصولاً غير مصرح به إلى بنية تحتية تقنية خلال عطلة نهاية الأسبوع. وفي بيان صادر عن الشركة، أكدوا أنهم أغلقوا مسار الاختراق وسجلوا خروج جميع الحسابات واستبدلوا المفاتيح والشهادات المتأثرة. وتشير التقديرات الأولية إلى أن المهاجمين تمكنوا من الوصول إلى قاعدة بيانات العملاء التي تحتوي على معلومات فوترة وتاريخ الطلبات، بالإضافة إلى مفاتيح اتصال حساسة لخدمات UpdraftCentral و UpdraftVault و UpdraftClone. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
آلية استغلال المفاتيح المسروقة
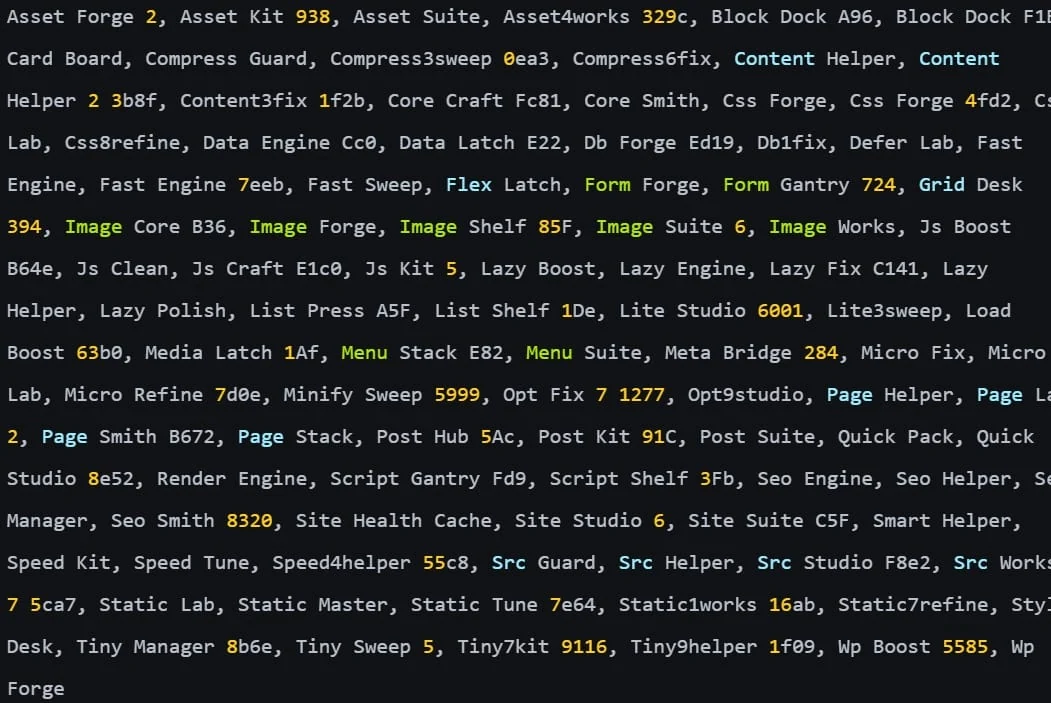
بحسب باحثي شركة Patchstack، بدأ المهاجمون استخدام المفاتيح المسروقة لتنفيذ أكواد عشوائية وإنشاء حسابات بصلاحيات إدارية كاملة على المواقع المتصلة. وأوضح الباحث Oliver Sild أن هذه الحملة قد تكون أكثر خطورة من هجمات wp2shell السابقة، نظراً لأن المفاتيح المسروقة تمنح المهاجمين صلاحية مشروعة كاملة للتواصل مع الخوادم. وقد وثق الباحثون على الأقل 99 إضافة خبيثة تحمل أسماء مختلفة، متخفية كأدوات صيانة وتحسين مثل "Site Health Cache"، مما يجعل اكتشافها صعباً على المستخدمين العاديين.
حجم التأثير والتقييم التقني
تُشير البيانات إلى أن حوالي 10% من المواقع التي تستخدم إضافة UpdraftPlus تمتلك مفاتيح UpdraftCentral أو Migrator، مما يعرض ما يقرب من 400,000 موقع للهجوم. وأفادت شركة Nethemba للأمن السيبراني بأن ثلاثة من مواقعها الخاصة تم استهدافها عبر قناة الإدارة عن بعد، وتم تثبيت إضافات خبيثة على موقعين منها. وأكدت الشركة أن المهاجمين لم يستغلوا أي ثغرة في التكوين أو الخوادم، بل استخدموا مفاتيح لوحة التحكم الخاصة المشفرة لتنفيذ الأوامر، مما يجعل الدفاع التقليدي غير كافٍ في هذه الحالة.
الإصدارات المصححة والإجراءات اللازمة
أصدر فريق TeamUpdraft تحديثاً للإضافة لإزالة مفاتيح UpdraftCentral Cloud، لكن خللاً برمجياً في الإصدار الأولي (1.26.12/2.26.12) منع ذلك. لذا، يُوصي الخبراء بتحديث الإضافة إلى الإصدار 1.26.13 (مجاني) أو 2.26.13 (مميز) أو أحدث. بعد التحديث، يجب على المستخدمين تسجيل الدخول إلى كل موقع ووردبريس ومسح مفاتيح الاتصال يدوياً من الإعدادات. كما يُنصح بفحص السجلات والملفات بحثاً عن مؤشرات الاختراق التي قدمتها الشركات الأمنية، وفي حال تأكيد الاختراق، يجب استعادة الموقع من نسخ احتياطية نظيفة وتغيير كلمات المرور وإلغاء جميع الجلسات النشطة.
دروس مستفادة في الأمن السيبراني
يُسلط هذا الحادث الضوء على ضعف فعالية أنظمة الحماية بعد حصول المهاجمين على بيانات اعتماد صالحة. تشير تقارير أمنية حديثة إلى أن نسبة الحظر تنخفض بشكل حاد لتصل إلى 37% فقط عندما يستخدم المهاجمون صلاحيات مشروعة. هذا يؤكد أهمية إدارة المفاتيح والشهادات بشكل صارم، وعدم الاعتماد الكلي على جدران الحماية التقليدية، بل يجب دمج مبادئ الصفر ثقة (Zero Trust) في إدارة الوصول عن بعد للخدمات السحابية المرتبطة بالمواقع.
المصادر
- BleepingComputerStolen UpdraftCentral keys used to backdoor WordPress sites
تابع التسلسل الزمني
أخبار مرتبطة
استغلال ثغرة في إضافة Ninja Forms لاختراق مواقع ووردبريس
هاكرز يستغلون ثغرة XSS في إضافتي Ninja Forms وWPC Product Bundles لتثبيت بوابات خلفية وإنشاء حسابات إدارية خفية على آلاف المواقع.
استغلال ثغرة حرجة في إضافة بريكسفورج ووردبريس
رصد استغلال ثغرة أمنية حرجة تحمل الرقم CVE-2026-85097 في إضافة بريكسفورج لمنصة ووردبريس، مما يتيح للمهاجمين السيطرة الكاملة على المواقع المستهدفة.
إصابة إضافة Rank Math PRO ببرمجية خبيثة تزرع أبواباً خلفية
أعلنت Rank Math عن اختراق محدود لإصدار PRO 3.0.123 زرع برمجيات خبيثة وأبواباً خلفية في مواقع ووردبريس، مع توفير إجراءات تنظيف عاجلة.
هجوم مبكر على ثغرة PHP2shell قبل الكشف عنها
كشفت أمازون عن استغلال مبكر لثغرة PHP2shell الحرجة قبل أيام من الإعلان الرسمي، مما دفع الحكومات والشركات إلى تسريع إجراءات الحماية.