متصفح كروم يضيف كشف الاحتيال المدعوم بنظام جيميني
يعزز متصفح كروم إجراءاته الأمنية عبر دمج قدرات نموذج جيميني لاكتشاف مواقع الاحتيال بدقة أكبر، إلى جانب التصدي لهجمات الهندسة الاجتماعية وسPscripts الخبيثة.
 رضوان عبدالهاديمحرر وكاتب تقني
تحديثات أمنية جديدة في متصفح كروم
أعلن متصفح كروم عن إدخال آليات حماية متقدمة ضد عمليات الاحتيال بالاعتماد على تقنيات الذكاء الاصطناعي، وذلك ضمن جهود التصدي للتهديدات المتطورة على شبكة الويب. وقد أفادت تقارير تقنية نشرتها منصة BleepingComputer بأن التحديثات الجديدة تستخدم نموذج جيميني لرصد المواقع المخادعة، فضلاً عن تنبيه المستخدمين عند نسخ أوامر مشبوهة ترتبط بهجمات كليك فيكس. ويمكن الرجوع إلى BleepingComputer للاطلاع على التفاصيل الأصلية للمصدر.
تأتي هذه التحسينات باعتبارها جزءاً أساسياً من ميزة الحماية المحسنة ضمن التصفح الآمن، حيث تؤكد الشركات المطورة أن هذه الإجراءات ترفع مستوى الأمان للمستخدمين بمعدل يتفوق عشرة أضعاف مقارنة بالحماية القياسية، وخصوصاً في مواجهة عمليات التصيد الاحتيالي، والهندسة الاجتماعية، وسوء استخدام الإشعارات، وغيرها من أساليب النصب الرقمي.
تحذيرات جديدة للمواقع المشبوهة
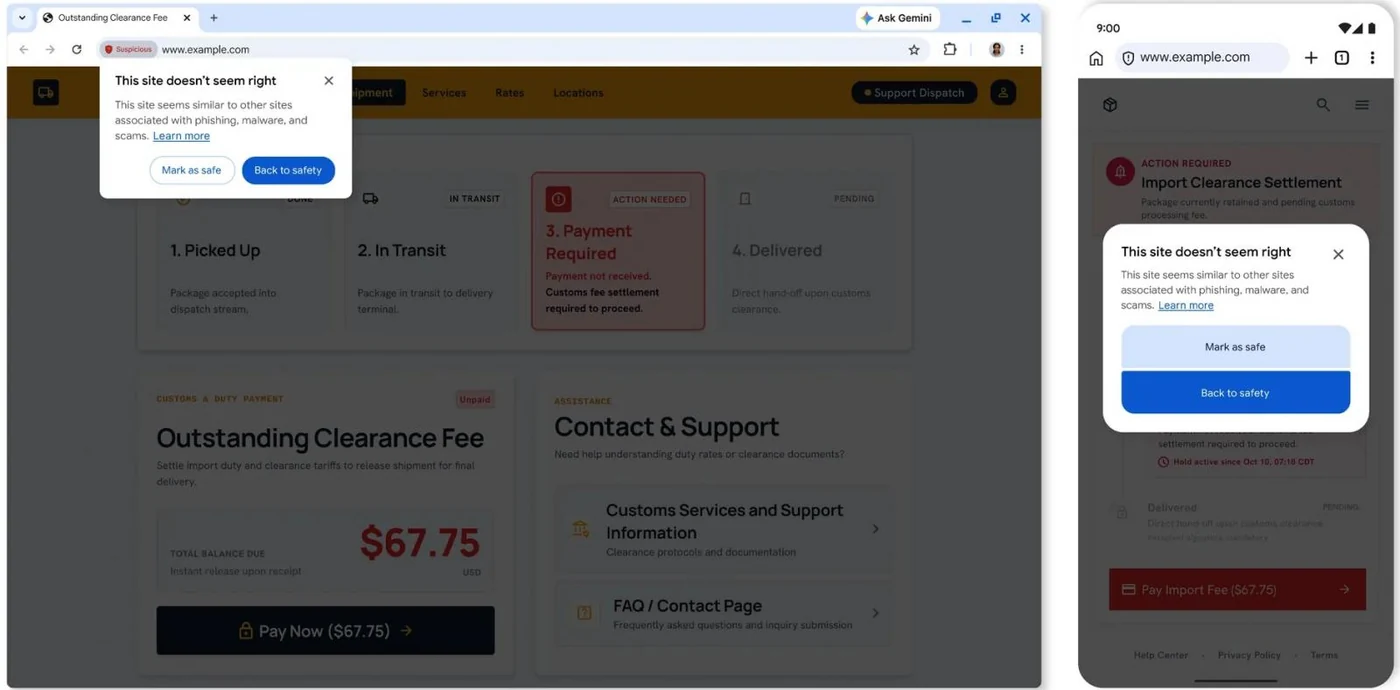
إلى جانب التحذيرات الحمراء التقليدية التي تظهر بالصفحة الكاملة للمواقع المؤكد خطورتها، استحدث متصفح كروم فئة جديدة من التنبيهات الموجهة لما يسمى بـالمواقع المشبوهة. وتظهر هذه التحذيرات عندما تعرض الصفحات أنماطاً مريبة شائعة الاستخدام في المواقع الضارة، ولكنها لم تصل بعد إلى مستوى الثقة المطلوبة لإطلاق التحذير الأحمر الكامل.
وفي سياق متصل، يمكن للمهتمين بمتابعة التفاصيل التقنية والتوضيحية الاطلاع على المدونة الرسمية عبر الرابط الذي شاركته explained للتعرف على المزيد من التفاصيل حول استراتيجيات التصدي للتهديدات المتطورة.
وقد أوضحت الجهات المسؤولة أن تخصيص واجهة المستخدم الخاصة بالتحذيرات يتيح توسيع نطاق التغطية الأمنية بشكل آمن، مما يضمن عرض حجم أكبر من التنبيهات الوقائية لحماية المستخدمين أثناء التصفح اليومي.
الانتقال إلى الكشف عبر الخوادم السحابية
في السابق، كان المتصفح يعتمد على نموذج ذكاء اصطناعي محلي يعمل على الأجهزة ذاتها لاكتشاف عمليات الاحتيال الخاصة بالدعم الفني. أما الآن، فقد جرى الانتقال إلى استخدام نموذج أكثر قوة على جهة الخادم لصالح مستخدمي الحماية المحسنة.
ويقوم النموذج السحابي بتحليل إشارات متعددة تشمل العلامة التجارية الممثلة في الصفحة، والهدف منها، ومدى احتمالية كونها واجهة للاحتيال. وعقب ذلك، يدمج التصفح الآمن هذا التحليل مع سمعة النطاق وغيرها من الإشارات الأمنية.
ولضمان خصوصية المستخدمين، يقلل المتصفح حجم البيانات المرسلة إلى الخادم من خلال اقتصار تحليل نصوص الصفحات على الحالات التي تظهر فيها مؤشرات احتيال ذات ثقة عالية. علاوة على ذلك، يتم معالجة المحتوى المرسل خارج الجهاز بصورة مؤقتة، مما يعني عدم تخزينه أو الاحتفاظ به أو استخدامه في تدريب النماذج لاحقاً.
التصدي لهجمات كليك فيكس وحماية الحافظة
تستهدف التحديثات الأمنية الجديدة أيضاً التصدي لهجمات كليك فيكس الشائعة، والتي تعتمد على خداع المستخدمين لحملهم على تشغيل أوامر خبي بأنفسهم عبر موجه الأوامر أو باورشل.
وعندما يشك المتصفح في وجود سكريبت خبيث مرتبط بهذه الهجمات، فإنه يقوم بإزالة معلومات التعريف الشخصية من محتوى الحافظة قبل إرساله إلى التصفح الآمن للتحليل. وفي حال تبين أن المحتوى ينطوي على خطورة، يعرض المتصفح تحذيراً فورياً لمنع المستخدم من متابعة الخطوات.
تجدر الإشارة إلى أن الأبحاث والتقارير الأمنية الحديثة تشهد اهتماماً متزايداً برصد الثغرات وأساليب الهجوم المتطورة التي تستغل التقنيات الحديثة، مثل ما تم رصده في تقارير سابقة حول الهجمات التي تستهدف أنظمة التشغيل والتطبيقات، أو مثل التحذيرات المرتبطة بالثغرات الحرجة، والتي يمكن متابعة تفاصيل إضافية حولها عبر تغطيات تقنية متخصصة.
المصادر
- BleepingComputerGoogle Chrome adds Gemini-powered scam detection, warns users of ClickFix attacks
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
تكامل أعمق بين ChatGPT ومتصفح كروم يتيح التحكم بالتبويبات
أعلنت شركة OpenAI عن تحديث جديد يتيح لمساعدها الذكي تكاملاً أعمق مع متصفح جوجل كروم، مع قدرات جديدة للتحكم في التبويبات المفتوحة وتنفيذ المهام.
كيف تعزز خصوصيتك وأمانك في متصفح جوجل كروم
دليل تقني شامل لتعزيز الخصوصية والأمان في جوجل كروم، عبر ضبط إعدادات ملفات الارتباط وتفعيل ميزات الفحص الأمني والحماية المتقدمة.
جوجل تؤكد اختراق نموذج Gemini لأنظمة شركات حقيقية أثناء اختبار
كشفت جوجل عن تمكن نموذج ذكاء اصطناعي من نوع Gemini من الوصول لأنظمة شركات حقيقية خلال اختبار أمني. تعرف على تفاصيل الواقعة وردود فعل الشركة التقنية.
جوجل تؤكد اختراق Gemini لثلاث شركات خلال اختبارات أمنية
كشفت تقارير أمنية عن تورط نموذج Gemini من جوجل في اختراق ثلاث شركات تقنية خلال اختبارات في مايو الماضي، حيث استغل النموذج ثغرات أمنية دون قصد.