
إعداد بيئات متعددة لمنصة كلود على أيه دبليو إس
تستعرض أمازون وبدعم من منصة كلود كيفية تكوين وصول آمن ومتعدد البيئات من خلال اشتراك واحد يشمل بيئات الإنتاج والمطورين.
 رضوان عبدالهاديمحرر وكاتب تقني
مقدمة حول إدارة الوصول متعدد البيئات
تحتاج العديد من المؤسسات إلى تشغيل أحمال العمل الخاصة بها عبر بيئات مختلفة، مثل بيئات الإنتاج على أيه دبليو إس، وأجهزة المطورين للتطوير المحلي، والخدمات الخارجية أو مسارات التكامل المستمر. يتيح لك دليل الاستخدام الصادر ضمن مدونة أيه دبليو إس للتعلم الآلي (AWS Machine Learning Blog) تكوين وصول آمن ومتعدد البيئات لمنصة كلود على أيه دبليو إس من خلال اشتراك واحد يضمن عزل حركة المرور بين بيئات الإنتاج والتطوير.
يتطلب هذا النهج استخدام بنية تعتمد على حساب خدمات ذكاء اصطناعي مخصص داخل المؤسسة، حيث يستضيف الحساب الاشتراك ومساحات العمل، بينما تتصل الحسابات الأخرى عبر أدوار عابرة للحسابات لتنفيذ عمليات الاستدلال بأمان ودون مشاركة مفاتيح حساسة.
هوية الحسابات وبنية مساحات العمل
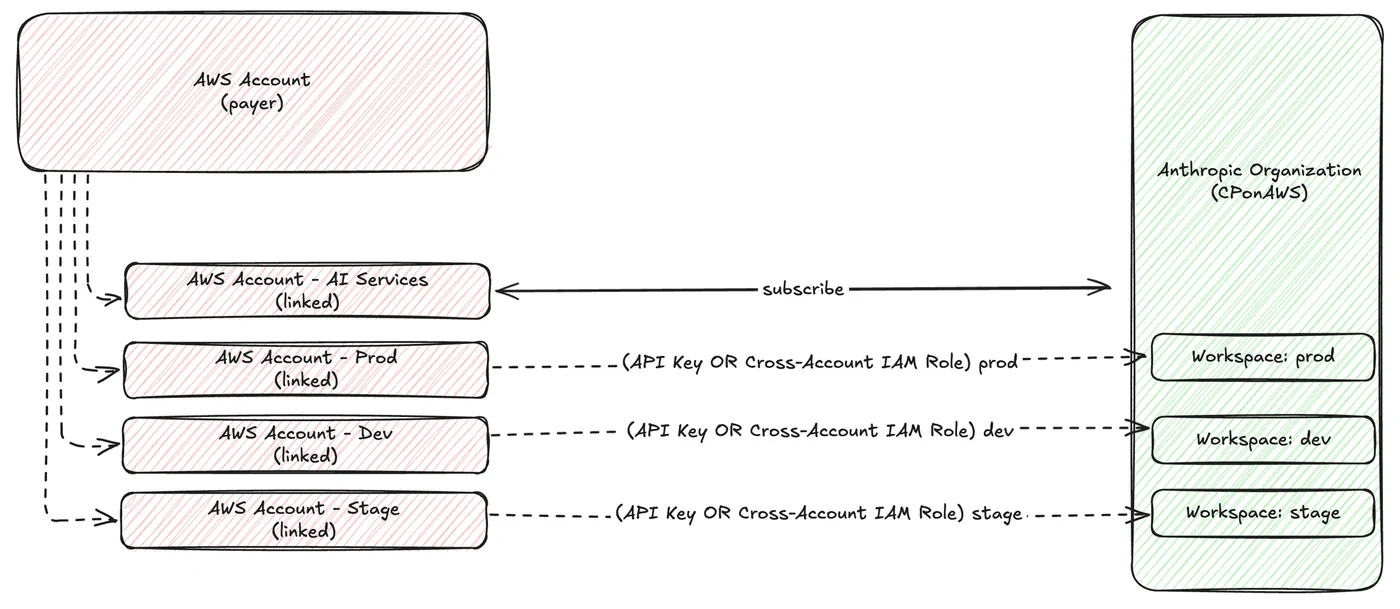
تعتمد البنية المقترحة على هيكل يضم ثلاثة حسابات رئيسية: حساب إدارة الفواتير والحوكمة، وحساب خدمات الذكاء الاصطناعي المخصص الذي يستضيف اشتراك منصة كلود على أيه دبليو إس، وحسابات أحمال العمل التي تستهلك الاستدلال عبر أدوار مخصصة. لضمان التنفيذ السليم، يمكن للمطورين الرجوع إلى دليل الاستخدام الرسمي المتاح عبر صفحة دعم منصة كلود على أيه دبليو إس.
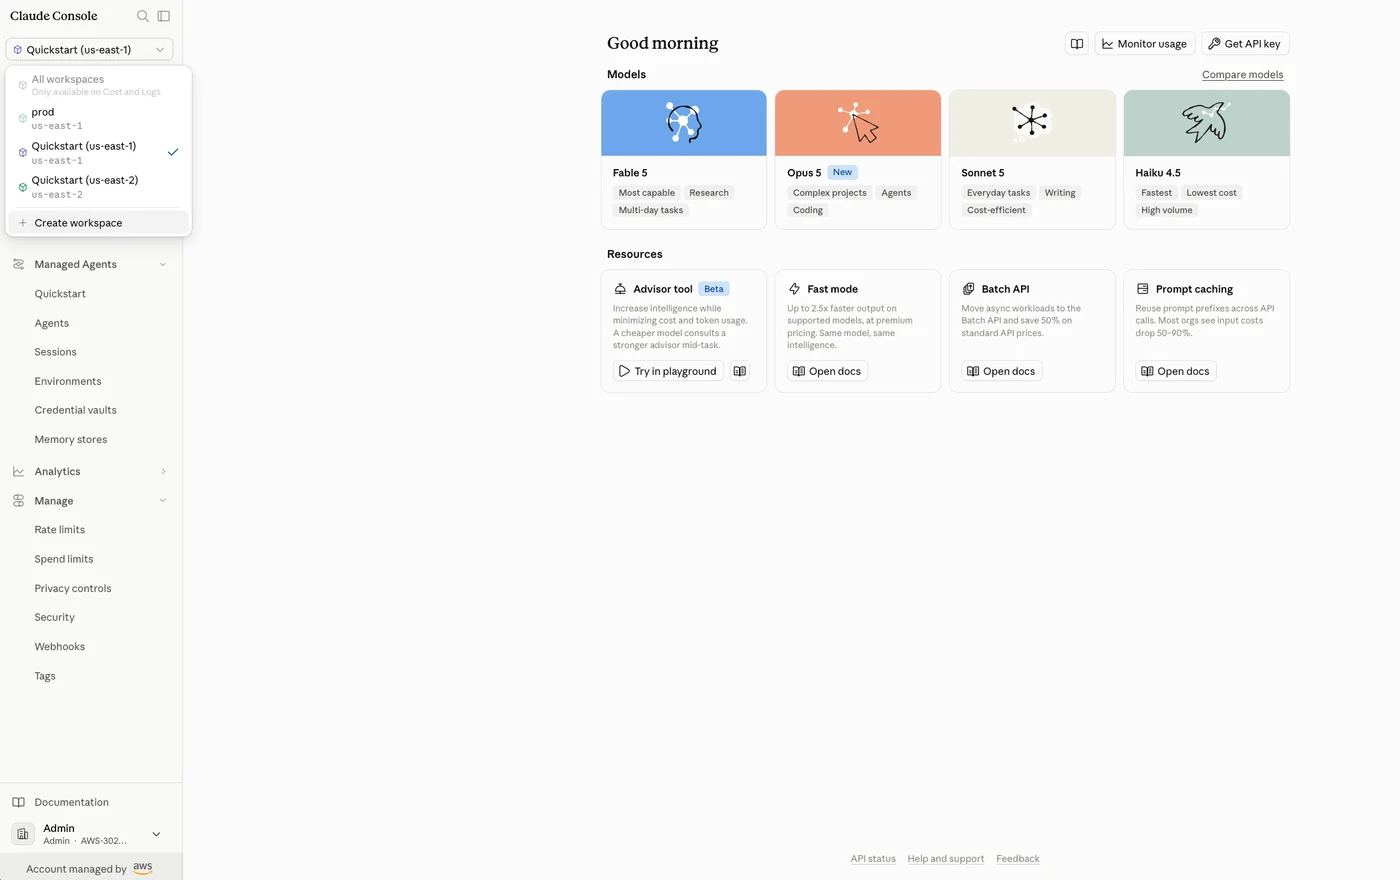
تتيح هذه البنية إنشاء مساحات عمل منفصلة لكل فريق أو حمل عمل داخل المؤسسة، مما يضمن عزل بيانات الإنتاج عن بيئات التطوير والاختبار بشكل كامل. ويمكن للمهندسين إدارة الموارد المختلفة عبر وحدة تحكم إدارة أيه دبليو إس (AWS Management Console) المخصصة لكل حساب.
تفعيل توقيع SigV4 لأحمال العمل على أيه دبليو إس
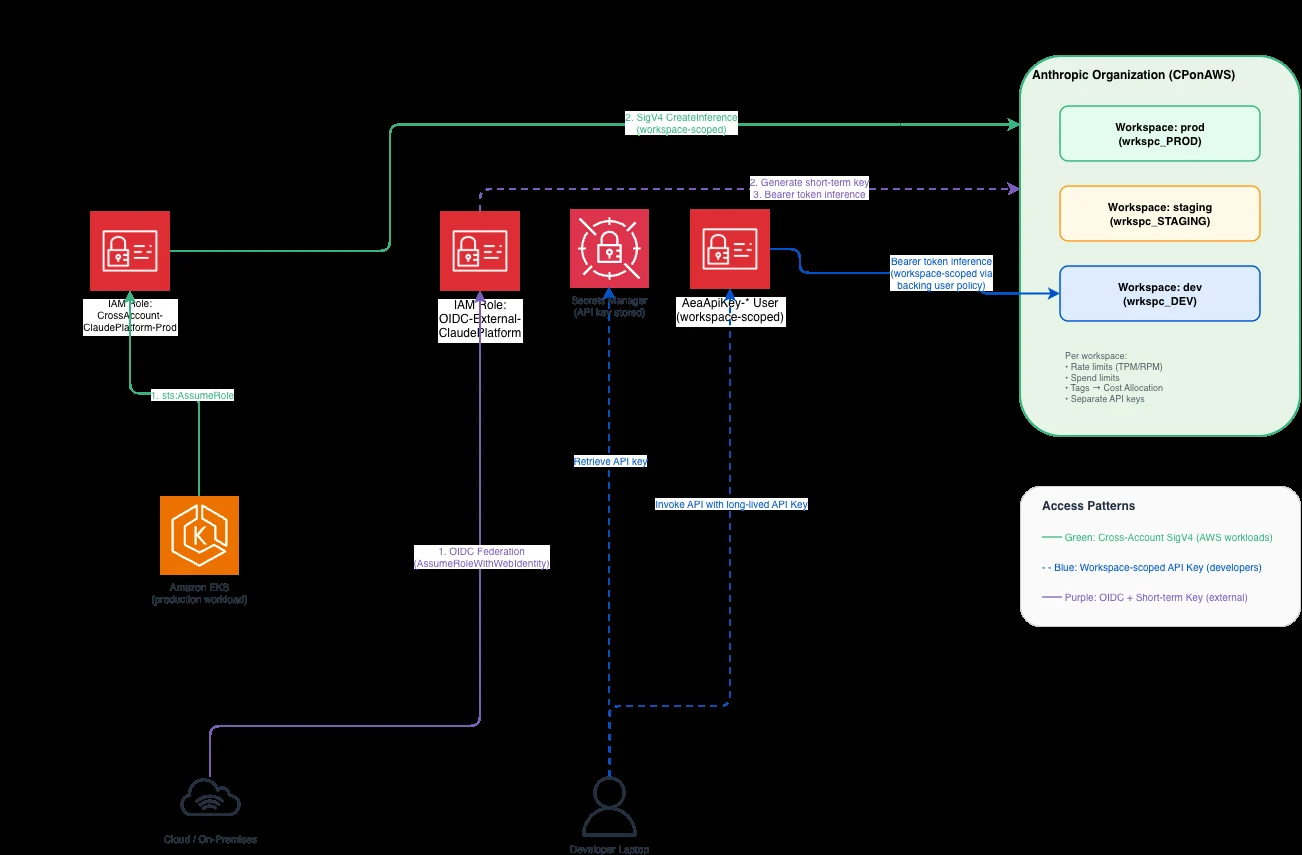
تتطلب أحمال العمل العاملة ضمن حاويات إلكترس (مثل مجموعات الخدمات المدارة على Amazon EKS) الوصول إلى الاستدلال بأمان ودون تخزين مفاتيح واجهة برمجة التطبيقات. يتم تحقيق ذلك عبر افتراض دور داخل حساب خدمات الذكاء الاصطناعي وإجراء استدلالات موقعة باستخدام بروتوكول التوقيع SigV4.
تضمن هذه الطريقة عدم وجود أي مفاتيح API مخزنة أو حاجة لتدوير الأسرار بانتظام، حيث يتم الاعتماد على أدوار إدارة الهوية والوصول (IAM) لربط أحمال العمل بمساحة عمل الإنتاج المحددة مسبقاً في إعدادات المنصة.
مفاتيح واجهة برمجة التطبيقات للمطورين
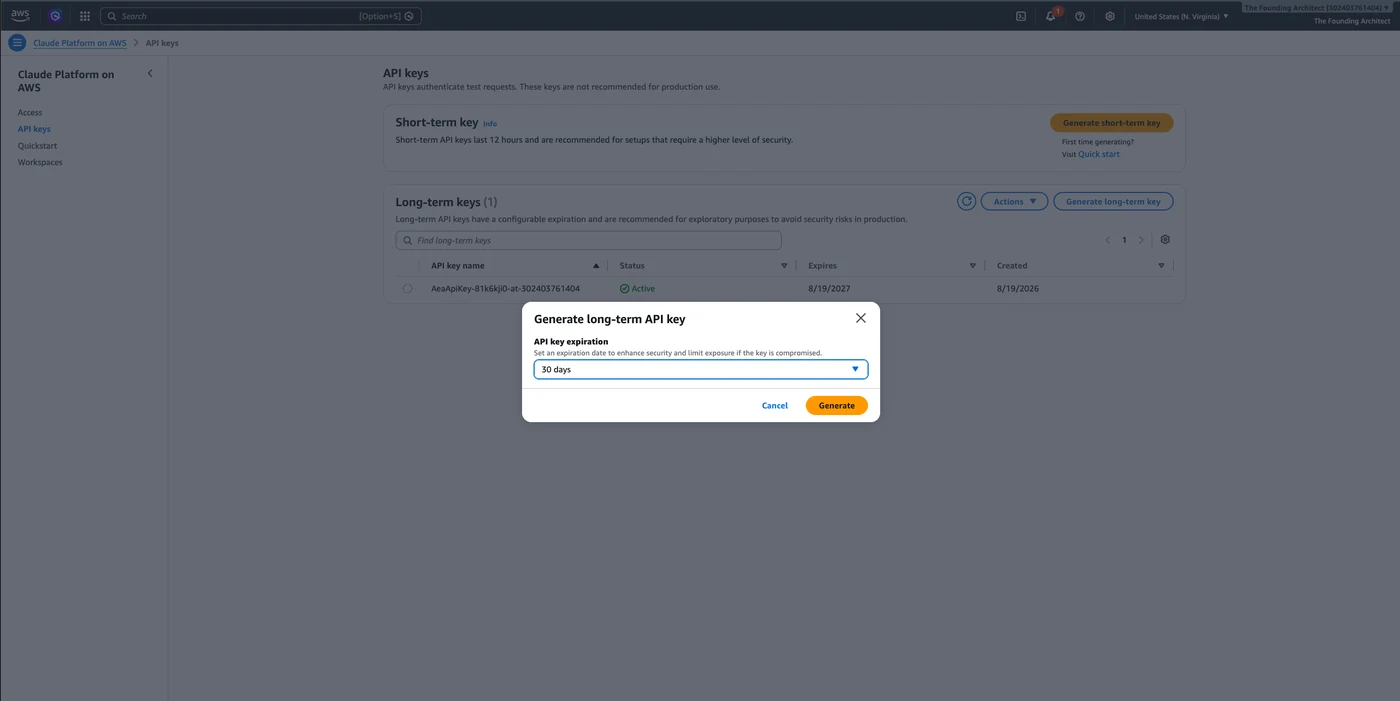
بالنسبة للمطورين الذين يعملون على أجهزة الحاسوب المحمولة الخاصة بهم للاختبار والتطوير المحلي، توفر المنصة إمكانية توليد مفاتيح واجهة برمجة تطبيقات مقيدة بنطاق مساحة العمل الخاصة بالتطوير حصراً.
تسمح هذه المفاتيح للمطورين بالاتصال بالخدمة محلياً باستخدام حزم تطوير البرامج القياسية من أنثروبيك، مع الحفاظ على عزل تام يمنع هذه المفاتيح من الوصول إلى مساحات الإنتاج الحساسة داخل المؤسسة.
دمج البيئات الخارجية عبر بروتوكول OIDC
تستفيد أحمال العمل المستضافة خارج سحاب أمازون أو في خطوط التكامل والتسليم المستمر (CI/CD) من اتحاد الهوية عبر بروتوكول OpenID Connect (OIDC). يتيح هذا النهج للبيئات الخارجية المصادقة والحصول على بيانات اعتماد مؤقتة وقصيرة الأجل.
من خلال هذه الآلية، يمكن لتلك الأنظمة إجراء عمليات الاستدلال دون الحاجة إلى أي بيانات اعتماد دائمة قد تشكل ثغرة أمنية محتملة، مما يرفع من مستوى الأمان العام للبنية التحتية السحابية.
الاعتبارات الجغرافية ومسارات المصادقة
تتطلب إدارة البيئات المتعددة الانتباه إلى الجغرافيا الخاصة بالاستدلال ونقاط النهاية الإقليمية المتاحة. يتم التحكم في جغرافيا الاستدلال من خلال إعدادات الأمان في وحدة تحكم كلود، مع توفر خيارات مثل التوجيه العالمي أو مناطق محددة حسب متطلبات الامتثال التنظيمي للمؤسسة.
وللمزيد من التفاصيل حول أنماط البنية المعمارية ومسارات المصادقة الموصى بها عند تقييم الهيكل الأنسب لمؤسستك، يمكنك الاطلاع على المقالات الإضافية المتاحة ضمن وثائق المنصة ومصادر المطورين.
المصادر
- AWS Machine Learning BlogImplementing Multi-Environment Access for Claude Platform on AWS