كلودفلير تطلق مسابقة التقاط العلم لاختبار حماية جدار الحماية
أعلنت منصة الحماية والسحابة عن تحدٍ تقني جديد يستهدف اختبار كفاءة قواعد حماية تطبيقات الويب ضد ثغرات لغة البرمجة الشهيرة.
 رضوان عبدالهاديمحرر وكاتب تقني
خلفية التحدي والأحداث الأمنية الأخيرة
شهدت أسبوعيات الأمن السيبراني مؤخراً تطورات بالغة الأهمية تركت بصماتها على تاريخ أمن الإنترنت، بدأت بتسجيل حادثة مساس طالت عددًا من شهادات الوساطة وتحديداً عندما تبين أن eight eMudhra intermediate certificates were compromised مما أثار احتمالية ظهور شهادات مزورة قد تُستغل لانتحال صفة الخوادم الموثوقة على شبكة الإنترنت، وتلى ذلك ظهور مشكلات تقنية جسيمة أُطلق عليها اصطلاحاً php2shell والتي مثلت ثغرات بالغة الخطورة ضمن لغة البرمجة PHP التي تعتمد عليها نسبة هائلة من تطبيقات الويب العالمية في تشغيل بنيتها التحتية والبرمجية.
في ظل هذه المعطيات المتسارعة، تحركت الفرق الهندسية والأمنية للعمل على مدار الساعة بهدف تأمين العملاء والمساهمة في تعزيز سلامة الإنترنت بشكل عام، حيث قامت بإصدار تحديثات برمجية للعملاء وتطبيق multiple mitigations إلى جانب تحديث جدار حماية تطبيقات الويب بقواعد جديدة تمنع المهاجمين من استغلال الثغرات، فضلاً عن إدخال ميزة مبتكرة تُعرف باسم full transaction detection، مع إتاحة هذه القدرات الأمنية المتقدمة لجميع المشتركين بمختلف الخطط بما فيها الخطط المجانية دون استثناء.
إطلاق مسابقة التقاط العلم عبر برنامج مكافآت الأخطاء
إن حماية الأنظمة الرقمية من الثغرات البرمجية والتهديدات المستجدة تمثل عملية مستمرة لا تنتهي بحدث واحد، خصوصاً مع الانتشار الواسع لتقنيات الذكاء الاصطناعي التي تمنح الأطراف الخبيثة القدرة على اكتشاف متجهات هجومية جديدة بسرعة وكفاءة غير مسبوقة، ولأجل ذلك أصبح جمع البيانات الواقعية لاختبار الفرضيات وتحسين خطوط الدفاع أمراً جوهرياً لا غنى عنه لضمان متانة الأنظمة وتكاملها في وجه أي محاولات اختراق محتملة.
بناءً على ذلك، أعلنت المنصة عن تدشين Cloudflare PHP Capture the Field challenge والمتاحة من خلال Bug Bounty program بهدف وضع تثبيت PHP مصمم عمداً ليكون ضعيفاً خلف جدار الحماية، ودعوة الباحثين الأمنيين على منصة HackerOne لمحاولة تجاوز تلك الدفاعات واكتشاف العلم الخفي، وذلك في خطوة تهدف إلى الاستفادة من الخبرات الجماعية لمجتمع أمن المعلومات في تحسين مرونة البنية التحتية وتوفير بيئة تصفح أكثر أمناً للمستخدمين.
تفاصيل البيئة التقنية ونطاق الاختبار
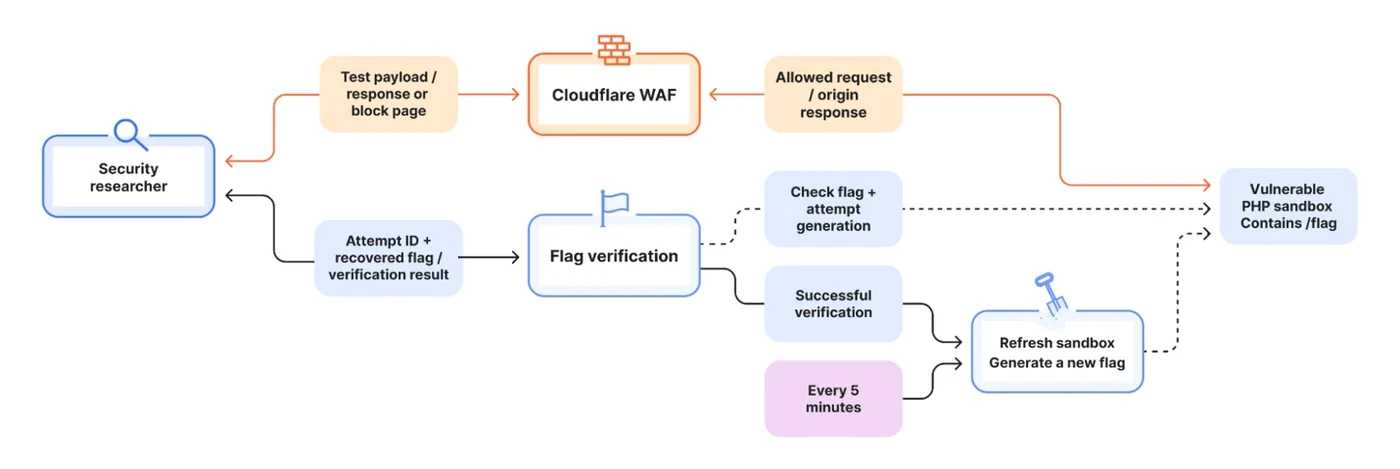
يركز التحدي بشكل مباشر على ثغرتين رئيسيتين هما CVE-2026-109618 و CVE-2026-109619 اللتان تمثلان الأساس الثغري وراء ظاهرة php2shell، حيث تعمل البيئة المستهدفة على نسخة قياسية تتمثل في PHP 8.5.11 مع ملحقاتها القياسية، مدمجة مع خادم أباتشي الثاني عبر وحدة mod_php وملف رئيسي فارغ داخل حاوية سحابية تُعرف باسم Cloudflare Container مع تفعيل قواعد الحماية الافتراضية المخصصة لهذه الثغرات، علماً بأن البيئة المعزولة تضم ملفاً سرياً يحمل اسم /flag ويتم إرجاع البيئة إلى حالتها الأصلية بما في ذلك ملف العلم كل بضع دقائق.
شروط وتوجيهات المشاركة وتقديم التقارير
تخضع كافة جوانب هذا التحدي لشروط برنامج مكافآت الأخطاء وقواعد المنصة ذات الصلة، ويُشترط على المشاركين إنشاء حساب على منصة HackerOne وقراءة الشروط والموافقة عليها مسبقاً، ثم إثبات القدرة على تنفيذ أكواد PHP أو الأوامر البرمجية داخل البيئة المعزولة عبر طلب POST مخول، واستخدام ذلك التنفيذ عن بُعد لاسترجاع محتويات ملف العلم والتحقق منها بنجاح عبر واجهة المستخدم الخاصة بالتحدي، مع ضرورة إرسال تقرير خاص مفصل يتضمن المسار ونقاط النهاية والحمولات المستخدمة.
تؤكد التوجيهات أن التحقق عبر واجهة المستخدم لا يعد بحد ذاته تقريراً مقدماً أو يمنح أولوية إبلاغ، كما تُستبعد حالات الإفصاح عن الملفات دون تنفيذ الأوامر، أو محاولات الاستغلال المحلية البحتة، أو إعادة اكتشاف الثغرات المعروفة مسبقاً، ويُشترط للحصول على الجوائز تقديم طريقة تجاوز مميزة ومختلفة جوهرياً، مع الالتزام التام بالنطاق المخصص لاختبار نقاط النهاية المحمية عبر مسار php/* وباستخدام طريقة POST حصراً لضمان سلامة البنية التحتية.
التوصيات الأمنية وآفاق التعاون المستقبلي
تذكرنا الأحداث الأخيرة بأن بناء إنترنت أفضل يتطلب عملاً شاقاً وم مشتركاً يجمع الباحثين والمطورين وفرق العمل عبر مختلف قطاعات الصناعة التقنية لمواجهة التهديدات المتصاعدة، كما تشدد المنصة على أن جدار حماية تطبيقات الويب يمثل خط دفاع مهم ولكنه لا يُغني أبداً عن ضرورة ترقيع البرمجيات الضعيفة وإصلاح العيوب الكامنة في شيفراتها المصدرية.
ختاماً، تأمل الجهة المنظمة أن يمثل هذا التحدي فرصة مفيدة لكل المهتمين بأمن المعلومات للمشاركة الفعالة في تحصين الفضاء الرقمي، حيث يمكن للمهتمين زيارة صفحة التحدي المخصصة للاطلاع على التفاصيل الكاملة والمساهمة في جهود اختبار الحماية واكتشاف الثغرات المحتملة لتعزيز أمان الويب العالمي.
المصادر
- Cloudflare BlogIntroducing the Cloudflare PHP Capture the Flag challenge
تابع التسلسل الزمني
تغطية الكيانات المرتبطة
أخبار مرتبطة
ثغرات حرجة في PHP تهدد 40% من مواقع الويب العالمية
توزع اليوم تحديثات أمنية عاجلة للغة PHP لسد ثغرتين حرجتين تتيحان تنفيذ أكواد خبيثة، مما يهدد استقرار ملايين المواقع، بما في ذلك تلك المبنية على ووردبريس.
كلاودفلير تفعّل حماية WAF ضد ثغرات php2shell الحرجة
أطلقت كلاودفلير قواعد جدار حماية تطبيقات ويب جديدة تعتمد على تحليل الطلبات والاستجابات لصد هجمات php2shell قبل الكشف العلني، مما يحمي ملايين المواقع التي تعتمد على PHP.
استغلال ثغرات PHP2Shell الحرجة بنجاح في العالم الحقيقي
كشفت أجهزة الطُعم عن استغلال ناجح لثغرتي PHP2Shell الحرجتين، مما يؤكد تنفيذ أكواد عن بُعد على خوادم Apache mod_php، وسط تحذيرات أمنية عاجلة.
أزمة PHP2Shell: الذكاء الاصطناعي يحوّل ثغرات قديمة إلى أخطار فعلية
استخدم باحثون أدوات ذكاء اصطناعي لكشف ثغرات PHP2Shell القديمة، مما أدى لمحاولات استغلال واسعة. التفاصيل حول دور التقنية في تسريع الهجمات.